
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
loupe — एक गोपनीयता-केंद्रित iOS ऐप जो जागरूकता बढ़ाता है कि मूल ऐप्स क्या देख सकते हैं | Kitploit

उपकरण/GitHubGitHub/mysk-research/loupe
OSINT (खुला स्रोत खुफिया)आईओएस सुरक्षाजानकारी एकत्र करनामोबाइल सुरक्षागोपनीयतालर्निंग और शिक्षाफिंगरप्रिंट स्पूफिंग
GitHubmysk-research/loupe

loupe

एक गोपनीयता-केंद्रित iOS ऐप जो जागरूकता बढ़ाता है कि मूल ऐप्स क्या देख सकते हैं
रिपॉजिटरी देखें
1.5k58665 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

Loupe

Loupe

Loupe एक iOS और iPadOS ऐप है जो आपको डिवाइस फ़िंगरप्रिंटिंग सतह का एक व्यावहारिक दौरा देता है। यह सार्वजनिक iOS API से वास्तविक मान पढ़ता है, वही जो कोई भी तृतीय-पक्ष ऐप कॉल कर सकता है, और उन्हें आपको कच्चा दिखाता है। बात सरल है: देखें कि आपका iPhone चुपचाप क्या उजागर करता है, और प्रत्येक रीडिंग किसी ऐप को आपको फिर से पहचानने में कैसे मदद करती है।

ट्रैकर्स को आपको ऑनलाइन पहचानने के लिए आपके नाम, ईमेल या स्थान की आवश्यकता नहीं है। प्रत्येक रीडिंग अपने आप में अकेली अनिवार्य रूप से अद्वितीय नहीं होती, लेकिन साथ मिलकर वे एक फ़िंगरप्रिंट बनाती हैं जो ऐप्स और वेबसाइटों पर आपका पीछा करता है।

Loupe को App Store पर डाउनलोड करें

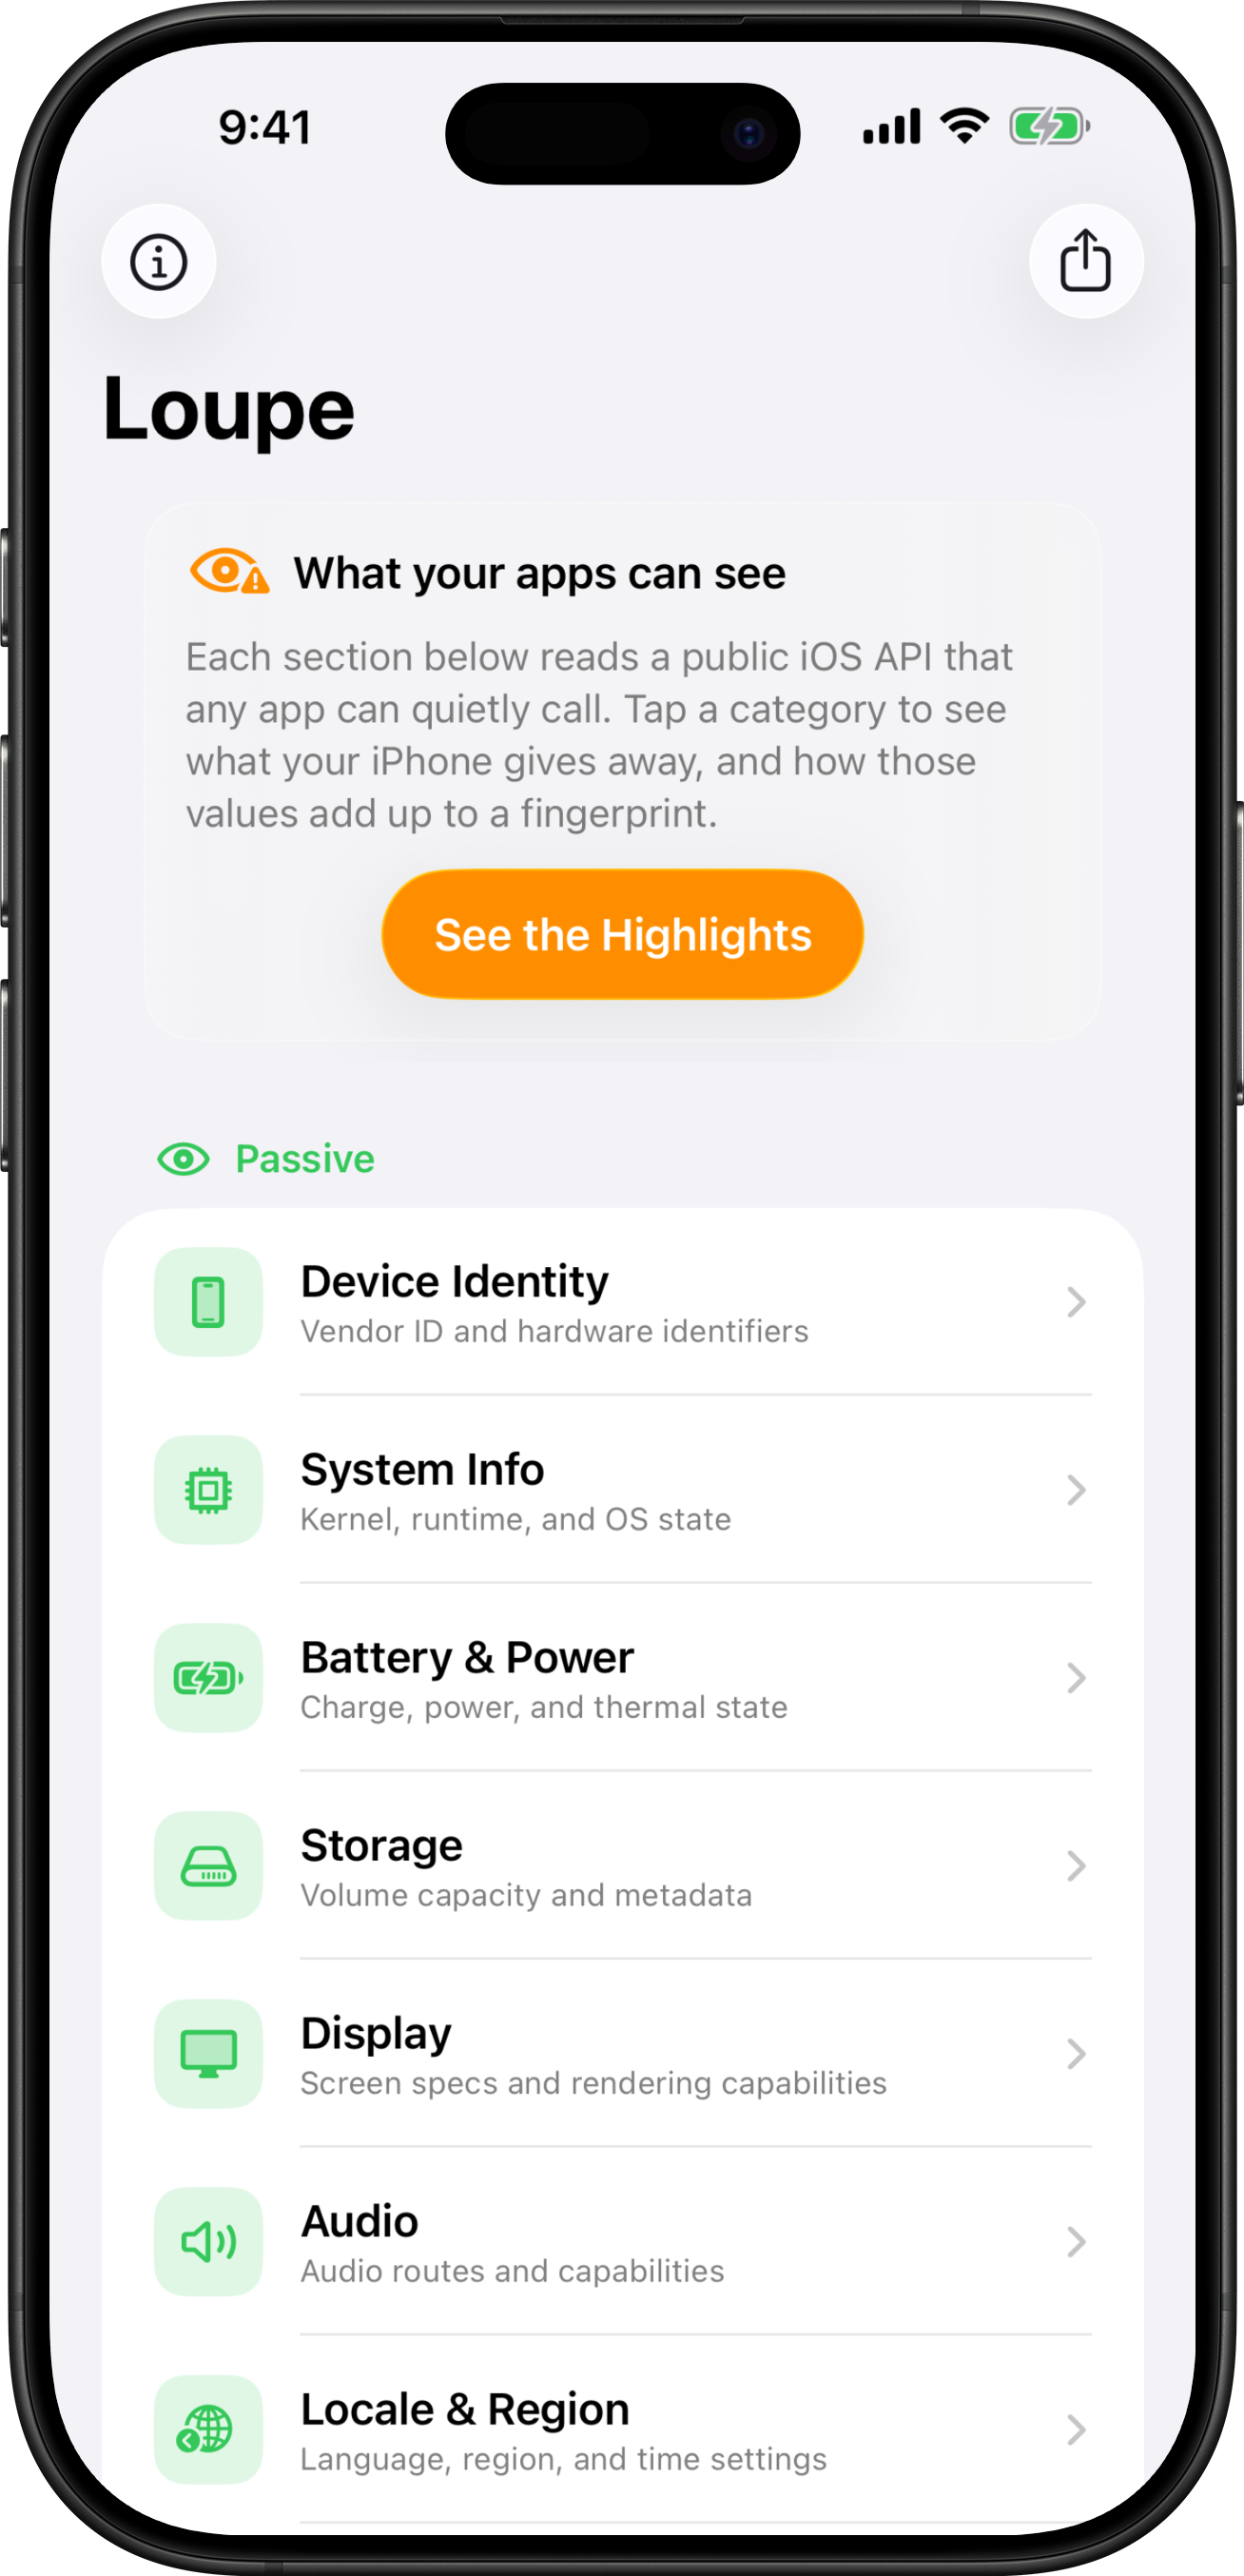
Loupe स्क्रीनशॉट जो पैसिव सिग्नल श्रेणी दिखा रहा है Loupe स्क्रीनशॉट जो अनुमति आवश्यक सिग्नल श्रेणी दिखा रहा है Loupe स्क्रीनशॉट जो ऐप्स क्या देख सकते हैं उसके कुछ मुख्य अंश दिखा रहा है

सिग्नल कैसे व्यवस्थित हैं

Loupe प्रत्येक रीडिंग को तीन स्तरों में समूहित करता है, जो पहुँच की लागत को दर्शाते हैं:

  • निष्क्रिय — बिना किसी प्रॉम्प्ट के किसी भी ऐप के लिए दृश्यमान (लोकेल, समय क्षेत्र, स्क्रीन, बैटरी, और अधिक)।
  • अनुमति आवश्यक — रीडिंग जो iOS प्रॉम्प्ट को ट्रिगर करती हैं (संपर्क, फ़ोटो, स्थान, कैलेंडर)।
  • उन्नत — सार्वजनिक API के चतुर साइड-चैनल उपयोग, जैसे canOpenURL के माध्यम से URL-स्कीम प्रोबिंग और पुनर्स्थापना के दौरान Keychain दृढ़ता।

गोपनीयता

Loupe जो कुछ भी पढ़ता है वह आपके डिवाइस से तब तक नहीं छोड़ता जब तक आप स्पष्ट रूप से निर्यात नहीं करते। मान बिना एकत्रीकरण या हैशिंग के कच्चे दिखाए जाते हैं। कुछ भी अपलोड, सिंक या साझा नहीं किया जाता।

यह कैसे बनाया गया इस पर एक नोट

Loupe लगभग पूरी तरह से AI कोडिंग टूल द्वारा लिखा गया था।

बनाना

आपको Xcode 26 या नए की आवश्यकता होगी।

  1. code/Loupe.xcodeproj खोलें।
  2. code/Config/Signing.local.xcconfig.example को code/Config/Signing.local.xcconfig पर कॉपी करें और अपना खुद का DEVELOPMENT_TEAM और बंडल पहचानकर्ता भरें। यह फ़ाइल gitignored है और कभी प्रकाशित नहीं होती।
  3. डिवाइस या सिम्युलेटर पर बनाएँ और चलाएँ।

प्रोजेक्ट Xcode के बिल्ड करने योग्य फ़ोल्डर (फ़ोल्डर संदर्भ) का उपयोग करता है, इसलिए नई Swift फ़ाइलें स्वचालित रूप से उठाई जाती हैं और प्रोजेक्ट फ़ाइल को संपादित करने की कोई आवश्यकता नहीं है।

macOS

Loupe macOS के लिए भी बनता है। Mac संस्करण अधिकांशतः पूर्ण है, लेकिन कुछ चीजें अभी भी पॉलिश होने से पहले काम की आवश्यकता है।

परियोजना का समर्थन करें

Loupe मुफ़्त और ओपन सोर्स है। यदि इसने आपको यह देखने में मदद की कि ऐप्स आपके डिवाइस के बारे में चुपचाप क्या सीख सकते हैं, तो इस तरह के और काम का समर्थन करने का सबसे अच्छा तरीका है Psylo को आज़माना, हमारा iPhone और iPad के लिए गोपनीयता-पहला ब्राउज़र। Psylo आपको प्रॉक्सी-समर्थित ब्राउज़िंग, पृथक टैब और एंटी-फ़िंगरप्रिंटिंग सुरक्षा प्रदान करता है।

आप यह भी पढ़ सकते हैं हमने Psylo क्यों बनाया।

लाइसेंस

स्रोत कोड MIT लाइसेंस के तहत जारी किया गया है।

Loupe नाम और लोगो, ऐप आइकन, अन्य सभी छवियाँ और आइकन, और डिज़ाइन स्रोत फ़ाइलें © Mysk हैं, सभी अधिकार सुरक्षित हैं, और MIT लाइसेंस के अंतर्गत शामिल नहीं हैं।

बारे में

Loupe Mysk द्वारा बनाया गया है।

  • वेबसाइट
  • ब्लॉग
  • X
  • Mastodon
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






