 mwemuorg/mwemu
Pure Rust x86 हार्डवेयर एमुलेटर और Windows प्रक्रिया सिम्युलेटर जो मैलवेयर विश्लेषण, शेलकोड एमुलेशन और पेलोड अनपैकिंग के लिए है। यह 32/64-bit PE एक्जीक्यूटेबल, Metasploit, Cobalt Strike और जटिल मैलवेयर परिवारों का समर्थन करता है।


यह शुद्ध rust में कार्यान्वित एक हार्डवेयर एमुलेटर + OS प्रोसेस सिम्युलेटर है।
यह दृष्टिकोण मैलवेयर विश्लेषण और अन्य चीज़ों (PE, shellcode आदि) के लिए बहुत सुविधाजनक है।
OS मुख्य रूप से windows है, यह एक windows प्रोसेस का एमुलेशन करता है, linux के लिए कुछ बहुत बुनियादी समर्थन है।
हार्डवेयर x86 32/64bits है, यह तेज़ और विश्वसनीय है।
इस परियोजना का नाम scemu से बदलकर mwemu कर दिया गया है।
r2con2025 में mwemu से radare2 का उपयोग करके एमुलेशन के क्षण में स्टैटिक विश्लेषण और विज़ुअलाइज़ेशन किया गया।
📦 rust सुरक्षा, मैलवेयर एमुलेट करने के लिए अच्छा।
⚡ बहुत तेज़ एमुलेशन
iced-x86 rust डिसअसेंबलर शानदार लाइब्रेरी द्वारा संचालित।
कमांडलाइन टूल, rust लाइब्रेरी, और python लाइब्रेरी।
इटरेशन डिटेक्टर।
मेमोरी और रजिस्टर ट्रैकिंग।
रंगीन।
विशिष्ट क्षण में रुकें और स्थिति का अन्वेषण करें या उसे संशोधित करें।
339 CPU निर्देश कार्यान्वित।
15 dlls के 260 winapi 32bits कार्यान्वित।
10 dlls के 204 winapi 64bits कार्यान्वित।
सभी linux syscalls।
SEH चेन।
vectored exception handler।
PEB, TEB संरचनाएँ।
डायनामिक लिंकिंग।
IAT बाइंडिंग।
डिले लोडिंग।
मेमोरी एलोकेटर।
int3 के साथ प्रतिक्रिया।
non debugged cpuid।
32bits और 64bits shellcode एमुलेशन।
pe32 और pe64 executables एमुलेशन।
ज्ञात payloads के साथ पूर्ण एमुलेशन:
जटिल मैलवेयर फ़ंक्शन के साथ आंशिक एमुलेशन:
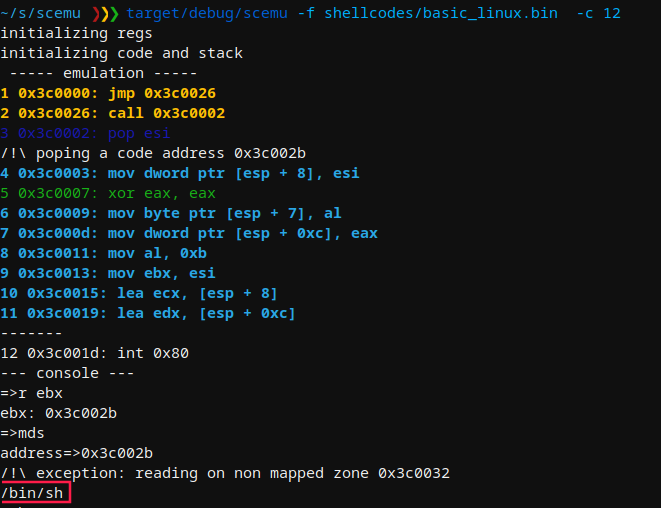
एमुलेशन के दौरान आप एमुलेट किए गए cpu निर्देशों की संख्या देख सकते हैं, जो एमुलेशन के एक क्षण के लिए एक अद्वितीय ID है।
-c फ़्लैग के साथ आप एमुलेशन को एक विशिष्ट क्षण में रोकते हैं और कंसोल के साथ निरीक्षण करते हैं कि क्या हो रहा है।
MWEMU emulator for malware 0.7.11
@sha0coder

USAGE:
    mwemu [FLAGS] [OPTIONS]

FLAGS:
    -6, --64bits         enable 64bits architecture emulation
        --banzai         skip unimplemented instructions, and keep up emulating what can be emulated
        --flags          trace the flags hex value in every instruction.
    -F, --fpu            trace the fpu states.
    -h, --handle         handle Ctrl+C to spawn console
        --help           Prints help information
    -l, --loops          show loop interations, it is slow.
    -m, --memory         trace all the memory accesses read and write.
    -n, --nocolors       print without colors for redirectin to a file >out
    -r, --regs           print the register values in every step.
    -p, --stack_trace    trace stack on push/pop
    -t, --test           test mode
        --version        Prints version information
    -v, --verbose        -vv for view the assembly, -v only messages, without verbose only see the api calls and goes
                         faster

OPTIONS:
    -A, --args <ARGS>                  provide arguments to the EXE like: --args '"aa" "bb"'
        --cmd <COMMAND>                launch a console command
    -b, --base <ADDRESS>               set base address for code
    -c, --console <NUMBER>             select in which moment will spawn the console to inspect.
    -C, --console_addr <ADDRESS>       spawn console on first eip = address
    -d, --dump <FILE>                  load from dump.
    -a, --entry <ADDRESS>              entry point of the shellcode, by default starts from the beginning.
    -e, --exit <POSITION>              exit position of the shellcode
    -f, --filename <FILE>              set the shellcode binary file.
    -i, --inspect <DIRECTION>          monitor memory like: -i 'dword ptr [ebp + 0x24]
        --iso <ISO>                    extract genuine system32 DLLs from a Windows ISO and use them as the maps folder, e.g. --iso ~/Downloads/win11.iso
    -L, --log <LOG_FILENAME>           log output to file
    -M, --maps <PATH>                  select the memory maps folder
        --mxcsr <MXCSR>                set mxcsr register
        --r10 <R10>                    set r10 register
        --r11 <R11>                    set r11 register
        --r12 <R12>                    set r12 register
        --r13 <R13>                    set r13 register
        --r14 <R14>                    set r14 register
        --r15 <R15>                    set r15 register
        --r8 <R8>                      set r8 register
        --r9 <R9>                      set r9 register
        --rax <RAX>                    set rax register
        --rbp <RBP>                    set rbp register
        --rbx <RBX>                    set rbx register
        --rcx <RCX>                    set rcx register
        --rdi <RDI>                    set rdi register
        --rdx <RDX>                    set rdx register
    -R, --reg <REGISTER1,REGISTER2>    trace a specific register in every step, value and content
        --rflags <RFLAGS>              set rflags register
        --rsi <RSI>                    set rsi register
        --rsp <RSP>                    set rsp register
    -x, --script <SCRIPT>              launch an emulation script, see scripts_examples folder
        --stack_address <ADDRESS>      set stack address
    -s, --string <ADDRESS>             monitor string on a specific address
    -T, --trace <TRACE_FILENAME>       output trace to specified file
    -S, --trace_start <TRACE_START>    start trace at specified position
    -V, --verbose_at <NUMBER>          start displaying assembly at specific position (is like -vv enabled in specific
                                       moment)
64bits के लिए -6 फ़्लैग, ASM देखने के लिए -vv, और विशिष्ट क्षण में कंसोल शुरू करने के लिए -c आवश्यक है:
