Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Exploit-PoC-para-CVE-2024-30085 — CVE-2024-30085 विशेषाधिकार उन्नयन भेद्यता का लाभ उठाने के लिए डिज़ाइन किया गया Python एक्सप्लॉइट | Kitploit
उपकरण/GitHubGitHub/murdok1982/exploit-poc-para-cve-2024-30085
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगपेपर और शोधलर्निंग और शिक्षाबाइनरी शोषण
GitHubmurdok1982/exploit-poc-para-cve-2024-30085

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Exploit-PoC-para-CVE-2024-30085

CVE-2024-30085 विशेषाधिकार उन्नयन भेद्यता का लाभ उठाने के लिए डिज़ाइन किया गया Python एक्सप्लॉइट

रिपॉजिटरी देखें
1103 महीने पहलेअभी तक समीक्षित नहीं

🚨 CVE-2024-30085 के लिए Exploit PoC

License: MIT Python 3.8+ CVE

CVE-2024-30085 विशेषाधिकार उन्नयन भेद्यता के लिए Proof of Concept exploit। केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए।

⚠️ कानूनी चेतावनी

केवल शैक्षिक उपयोग

  • ✅ अधिकृत सुरक्षा अनुसंधान
  • ✅ नियंत्रित प्रयोगशालाएँ
  • ✅ साइबर सुरक्षा शिक्षा
  • ❌ बिना प्राधिकरण वाले सिस्टम
  • ❌ दुर्भावनापूर्ण गतिविधियाँ

💰 इस प्रोजेक्ट का समर्थन करें

₿ बिटकॉइन दान का स्वागत है!

Bitcoin
┌─────────────────────────────────────┐
│    ₿  Dirección de Donación BTC  ₿   │
├─────────────────────────────────────┤
│                                     │
│  bc1qqphwht25vjzlptwzjyjt3sex     │
│  7e3p8twn390fkw                    │
│                                     │
│  Red: Bitcoin (BTC)                 │
│  Escanea QR ↓                       │
└─────────────────────────────────────┘
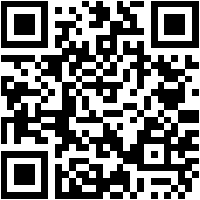
बिटकॉइन QR कोड

पता: bc1qqphwht25vjzlptwzjyjt3sex7e3p8twn390fkw

सुरक्षा अनुसंधान का समर्थन करें! 🙏


📝 विवरण

CVE-2024-30085 एक विशेषाधिकार उन्नयन भेद्यता है जो एक स्थानीय हमलावर को उन्नत विशेषाधिकारों के साथ मनमाना कोड निष्पादित करने की अनुमति देती है।

🚀 उपयोग

git clone https://github.com/murdok1982/Exploit-PoC-para-CVE-2024-30085.git
cd Exploit-PoC-para-CVE-2024-30085
python CVE202430085.py

🎯 तकनीकी विवरण

भेद्यता और शोषण के पूर्ण विवरण के लिए Explicacion.txt फ़ाइल देखें।

⚠️ उत्तरदायित्व

लेखक निम्नलिखित के लिए उत्तरदायी नहीं है:

  • इस कोड का दुरुपयोग
  • सिस्टम को पहुँचाई गई क्षति
  • अनधिकृत उपयोग के कानूनी परिणाम

अपनी ज़िम्मेदारी पर उपयोग करें

👤 लेखक

murdok1982

  • GitHub: @murdok1982
  • LinkedIn: Gustavo Lobato Clara

📝 लाइसेंस

MIT License - केवल शैक्षिक उपयोग


⭐ यदि यह आपको सीखने में उपयोगी लगे तो इस repo को Star करें!

जिम्मेदारी से अनुसंधान करें! 🚨

🎖️ संचार और आधिकारिक रिपोर्ट केंद्र

पहुँच स्तर: अधिकृत | प्राप्तकर्ता: विकास कमान ([email protected])

निम्नलिखित संचार पोर्टल के माध्यम से, अधिकृत कर्मी घटना रिपोर्ट, परिनियोजन (संकलन) में गंभीर विफलताएँ या रणनीतिक सुधार अनुरोध जारी कर सकते हैं। भेजने के प्रोटोकॉल देखने के लिए संबंधित निर्देश चुनें:

🚨 शिकायत या अनुशासनात्मक / परिचालन घटना की रिपोर्ट करें
सिस्टम के कामकाज, संरचना या सामग्री के बारे में शिकायत दर्ज करने के लिए, इस प्रोटोकॉल का पालन करते हुए [email protected] पर एक संदेश भेजें:
  1. विषय: [QUEJA] - सिस्टम का नाम - संक्षिप्त विवरण।
  2. संदेश का मुख्य भाग: घटना, परिचालन प्रभाव और यदि संभव हो तो साक्ष्य (स्क्रीनशॉट या लॉग) को स्पष्ट रूप से विस्तृत करें।
  3. प्राथमिकता: बताएं कि यह तत्काल या विलंबित ध्यान के लिए है।
🛠️ संकलन या परिनियोजन समस्याओं की रिपोर्ट करें
यदि आपको सिस्टम के संकलन या स्थापना चरण के दौरान विफलताएँ आती हैं, तो निम्नलिखित तकनीकी संरचना के साथ [email protected] पर रिपोर्ट करें:
  1. विषय: [COMPILACIÓN] - <Entorno/OS> वातावरण में विफलता।
  2. विनिर्देश: ऑपरेटिंग सिस्टम, निर्भरताओं का संस्करण और उपयोग किए गए संकलन उपकरण।
  3. त्रुटि ट्रेस (लॉग): टर्मिनल द्वारा प्रदान किया गया पूरा त्रुटि लॉग संलग्न करें (पाठ प्रारूप या पठनीय स्क्रीनशॉट में)।
  4. पुनरुत्पादन चरण: गंभीर विफलता से पहले निष्पादित कमांडों का सटीक क्रम।
💡 विकास सुझाव या अनुरोध
नई सामरिक क्षमताएँ, खुफिया मॉड्यूल या आर्किटेक्चर सुधार प्रस्तावित करने के लिए, अपना अनुरोध [email protected] पर भेजें:
  1. विषय: [PROPUESTA] - सुधार या नया मॉड्यूल।
  2. सामरिक उद्देश्य: यह नई सुविधा किस समस्या का समाधान करती है या क्या लाभ प्रदान करती है?
  3. व्यवहार्यता: (वैकल्पिक) इसके कार्यान्वयन के लिए संभावित तकनीकी दृष्टिकोण या अनुशंसित उपकरण।


समर्थन / इस प्रोजेक्ट का समर्थन करें

मैं applied AI, स्वचालन और डेटा इंटेलिजेंस पर केंद्रित ओपन-सोर्स प्रोजेक्ट बनाता हूँ। मेरे GitHub पर आपको AI-संचालित विश्लेषण इंजन, ओपन-सोर्स अनुसंधान के लिए OSINT प्लेटफ़ॉर्म, Windows स्वचालन उपकरण और भाषा मॉडलों के साथ प्रयोग जैसी चीज़ें मिलेंगी। सब कुछ सार्वजनिक और निःशुल्क है, इसलिए कोई भी इसका उपयोग कर सकता है, इसका अध्ययन कर सकता है, या इसके ऊपर निर्माण कर सकता है। github.com/murdok1982

इन प्रोजेक्ट्स को जीवित रखने में बहुत समय लगता है। यदि उनमें से किसी ने आपकी मदद की है या आपको मेरा काम पसंद है, तो आप एक कॉफ़ी से मेरा समर्थन कर सकते हैं: ko-fi.com/murdok1982

हर योगदान सीधे अधिक ओपन-सोर्स कोड जारी करने में वापस जाता है।

टूल डाउनलोड करें