 mukendi/kratosminifilter
Kratos Minifilter एक Windows kernel driver (FLTMGR.SYS) है जो रीयल-टाइम ransomware डिटेक्शन और फ़ाइल I/O शमन के लिए बनाया गया है। यह अनधिकृत मास एन्क्रिप्शन और canary ट्रिगर्स को तुरंत ब्लॉक करने के लिए निम्न-स्तरीय IRPs को इंटरसेप्ट करता है।

Kratos Minifilter एक Windows kernel driver (FLTMGR.SYS) है जो रीयल-टाइम ransomware detection और file I/O mitigation के लिए बनाया गया है। यह unauthorized mass encryption और canary triggers को तुरंत ब्लॉक करने के लिए low-level IRPs को intercept करता है।

Kratos एक research Windows File System Minifilter है जो Microsoft के Filter Manager (fltmgr.sys) के ऊपर बनाया गया है।
malware signatures पर निर्भर रहने के बजाय, Kratos यह खोजता है कि ransomware को Windows kernel के अंदर सीधे file-system behavior को देखकर कैसे detect किया जा सकता है।
यह project दर्शाता है कि एक security driver कैसे कर सकता है:
Kratos का उद्देश्य commercial antivirus बनना नहीं है।
इसका प्राथमिक उद्देश्य यह समझना है कि आधुनिक Endpoint Detection and Response (EDR) उत्पाद Windows kernel के अंदर behavioral ransomware detection को कैसे लागू करते हैं।
Kratos तीन स्वतंत्र detection layers को जोड़ता है।
प्रत्येक write operation को sample किया जाता है।
kernel के अंदर उपलब्ध न होने वाले floating-point functions को call करने के बजाय, Kratos एक precomputed lookup table का उपयोग करता है।
Detector पहचानता है:
एक बार ransomware की पुष्टि हो जाने पर, Kratos executable से 64-bit FNV-1a fingerprint की गणना करता है।
Fingerprint को यहाँ संग्रहीत किया जाता है:
HKLM\SOFTWARE\Kratos\Blacklist
भविष्य के executions को ransomware के files encrypt करना शुरू करने से पहले ब्लॉक कर दिया जाता है।
filename-आधारित blacklists के विपरीत, fingerprinting इनसे बच निकलती है:
यहाँ Kratos (anti-ransomware minifilter driver जिसे मैं विकसित कर रहा हूँ) द्वारा इस Ring 0 neutralization की सटीक chronology है, जिसे kernel logs से पुनर्निर्मित किया गया है—जिसमें hypervisor shared folders पर एक अप्रत्याशित मोड़ है:
1. Note Drop (Silent Pass) DarkSide अपना .txt ransom note बनाकर शुरू करता है। चूँकि text files कम entropy और standard I/O patterns उत्पन्न करती हैं, Kratos कोई alert trigger नहीं करता। जानबूझकर किया गया architectural choice: वैध text editors और office software पर शून्य false positives।
2. Behavioral Breach (Guest VM) Malware अपने destructive phase में चला जाता है, desktop files को .27efa0d1 extension के साथ target करता है। 3 संदिग्ध renames (एक ZIP archive और 2 PNG images) के बाद, syntax analysis और high entropy मिलकर Threat Score को critical threshold (\ge 80) से ऊपर धकेल देते हैं। Action: Kratos I/O को deny करता है (STATUS_ACCESS_DENIED), process को terminate करता है (PID 6412), PE header के पहले 4096 bytes को sample करता है, और इसके FNV-1a hash (07BACD78B04E01D9) को kernel blacklist में register करता है।
3. Cross-Boundary Attack: HOST System को बचाना! एक दूसरा thread (PID 5236) HarddiskVolume5 पर blog-security-main directory में घुसता है। The Twist: यह volume सीधे HOST physical drive से जुड़े hypervisor के shared folder पर mapped था। DarkSide Guest-to-Host lateral infection का प्रयास कर रहा था। Outcome: सभी volumes से attached, Kratos केवल 2 files (about.html और एक web page) के बाद renaming को intercept कर लेता है। Process तुरंत मार दिया जाता है, जिससे host-based project पूरी तरह सुरक्षित रहता है।
4. The Final Blow: O(1) Immunization Binary का तीसरा launch attempt शुरू किया जाता है (PID 704)। PreCreate callback पर ही, Kratos PE header को hash करता है, blacklisted fingerprint से match करता है, और execution को स्रोत पर ही दबा देता है: 0 files touched।
User files impacted: कुल 5 (3 Guest पर, 2 Host पर Shared Folder के माध्यम से)।
Guest-to-Host Guest-to-Host lateral infection: VM के अंदर Ring 0 से पूरी तरह ब्लॉक।
Ressponse time: Microseconds (fixed-point LUT entropy calculation, zero flooperationst operations)
Proactive defense: पुनः execution पर 100% FNV-1a fingerprinting efficacy।
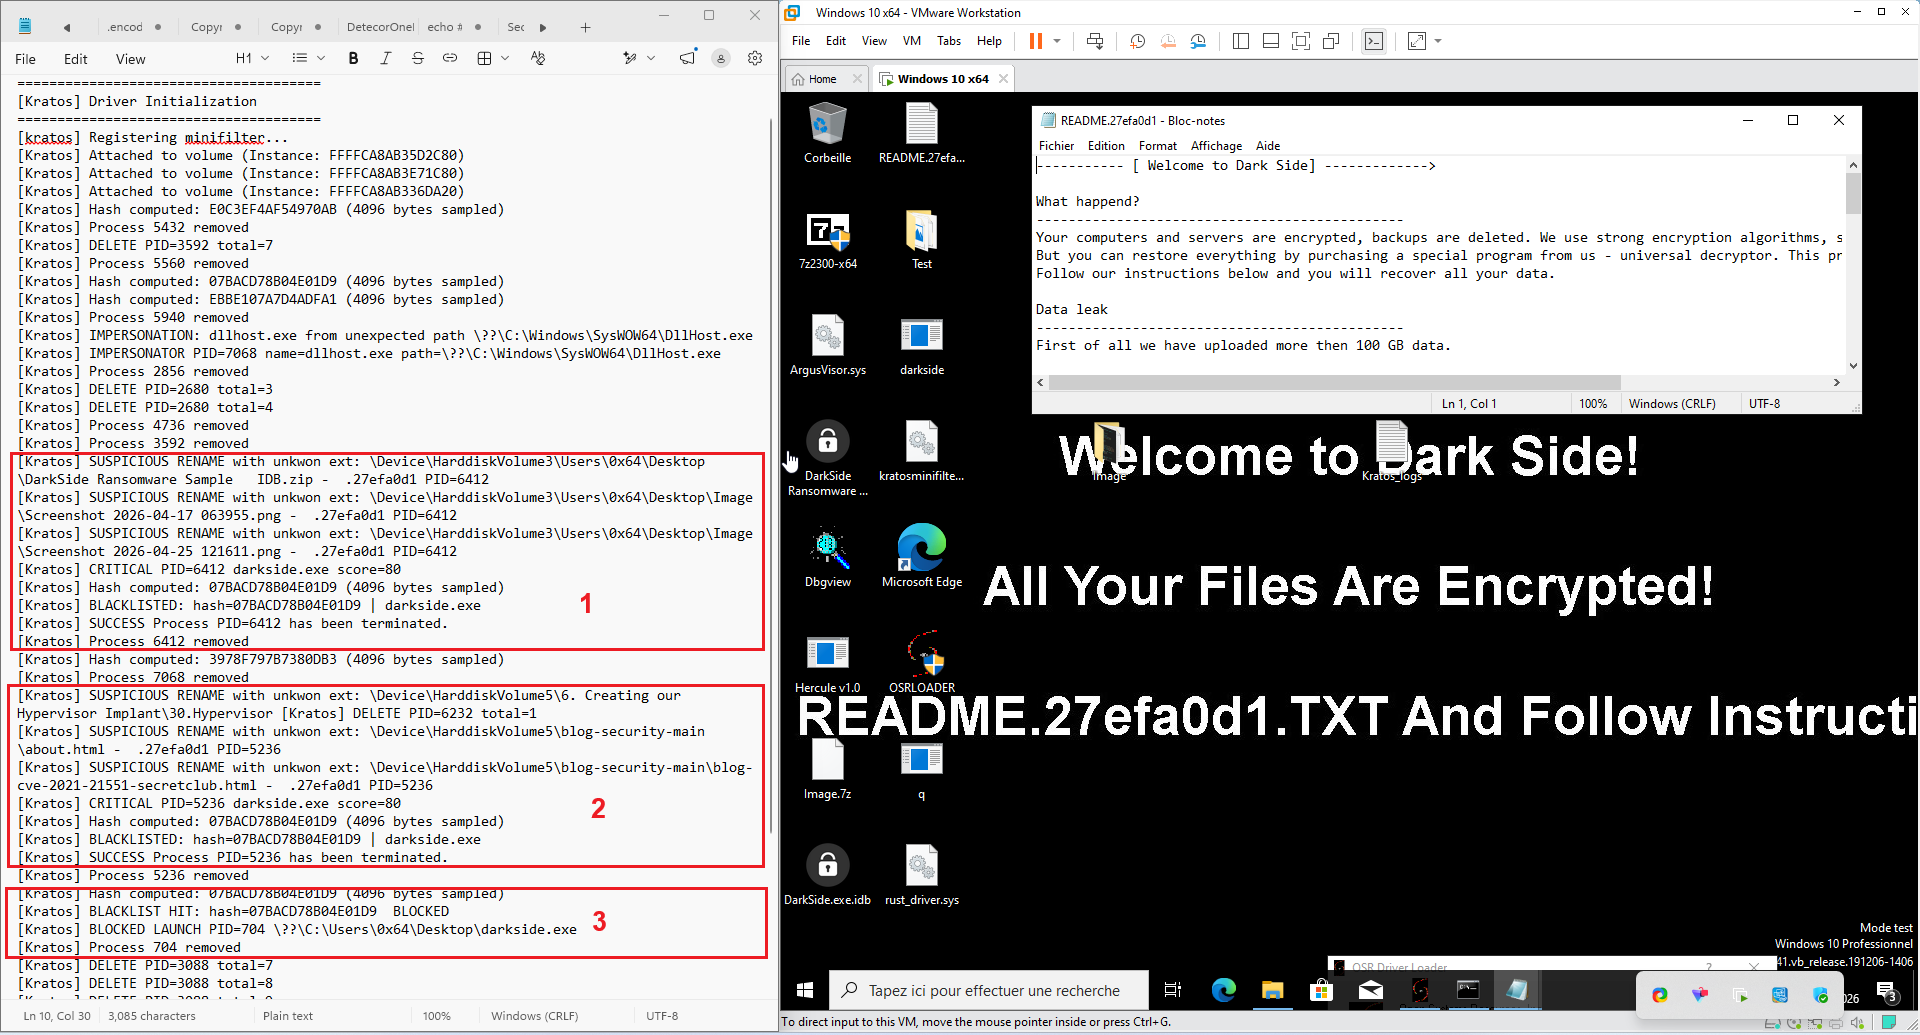
Figure : Kratos vs DarkSide