
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
React2Shell — वेब अनुप्रयोगों में React2Shell भेद्यताओं (CVE-2025-55182 और CVE-2025-66478) का पता लगाने के लिए एक फ़ायरफ़ॉक्स एक्सटेंशन। | Kitploit
उपकरण/GitHubGitHub/muhammaduwais/react2shell
भेद्यता स्कैनरजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubmuhammaduwais/react2shell

React2Shell

वेब अनुप्रयोगों में React2Shell भेद्यताओं (CVE-2025-55182 और CVE-2025-66478) का पता लगाने के लिए एक फ़ायरफ़ॉक्स एक्सटेंशन।

रिपॉजिटरी देखें
2359 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

RSC Sentinel

React2Shell कमजोरियों (CVE-2025-55182 और CVE-2025-66478) का पता लगाने के लिए एक Firefox एक्सटेंशन।

👁️ अवलोकन

RSC Sentinel एक Firefox ब्राउज़र एक्सटेंशन है जो सुरक्षा शोधकर्ताओं और शिक्षकों के लिए बनाया गया है जो ब्राउज़िंग करते समय React Server Components (RSC) और Next.js App Router संकेतकों को देखना चाहते हैं। यह डिफ़ॉल्ट रूप से निष्क्रिय पहचान पर ध्यान केंद्रित करता है, साइट के व्यवहार को बदले बिना संभावित संकेतों को उजागर करता है। अधिकृत मूल्यांकनों के लिए, यह उपयोगकर्ता द्वारा शुरू किए गए सक्रिय जांच और नियंत्रित कमांड निष्पादन के लिए वैकल्पिक मैनुअल टूल भी प्रदान करता है।

🧩 विशेषताएं

  • निष्क्रिय पहचान: सामान्य ब्राउज़िंग के दौरान स्वचालित रूप से उच्च-स्तरीय RSC और App Router संकेतकों पर नज़र रखता है।
  • सक्रिय जांच: उपयोगकर्ता द्वारा शुरू की गई एक नियंत्रित फिंगरप्रिंट अनुरोध की अनुमति देता है ताकि अतिरिक्त संकेत एकत्र किए जा सकें।
  • मैन्युअल कमांड निष्पादन: एक मैन्युअल, उपयोगकर्ता-संचालित निष्पादन वर्कफ़्लो प्रदान करता है जो कड़ाई से अधिकृत परीक्षण के लिए है।

🧠 कैसे काम करता है पहचान (उच्च-स्तरीय)

RSC Sentinel रनटाइम संकेतकों, HTTP प्रतिक्रिया हेडरों और प्रतिक्रिया सामग्री पैटर्न के संयोजन का मूल्यांकन करता है जो आमतौर पर RSC और App Router व्यवहार से जुड़े होते हैं। परिणामों को संकेतों के रूप में प्रस्तुत किया जाता है और उन्हें कमजोरी का निश्चित प्रमाण नहीं, बल्कि संकेतक के रूप में व्याख्या किया जाना चाहिए।

🦊 इंस्टॉलेशन (Firefox)

Firefox के अस्थायी ऐड-ऑन वर्कफ़्लो का उपयोग करके स्रोत से एक्सटेंशन इंस्टॉल करें:

  1. Firefox खोलें और about:debugging पर जाएँ।
  2. बाएँ साइडबार में This Firefox चुनें।
  3. Load Temporary Add-on पर क्लिक करें।
  4. प्रोजेक्ट निर्देशिका से manifest.json फ़ाइल चुनें।

एक्सटेंशन वर्तमान ब्राउज़र सत्र के लिए तुरंत लोड हो जाएगा।
▶️ उपयोग

  • सामान्य रूप से ब्राउज़ करें; एक्सटेंशन पृष्ठभूमि में निष्क्रिय पहचान करता है।
  • पहचाने गए संकेतों को देखने के लिए Firefox टूलबार से एक्सटेंशन पॉपअप खोलें।
  • अधिकृत होने पर मैन्युअल जांच शुरू करने के लिए Run fingerprint probe का उपयोग करें।
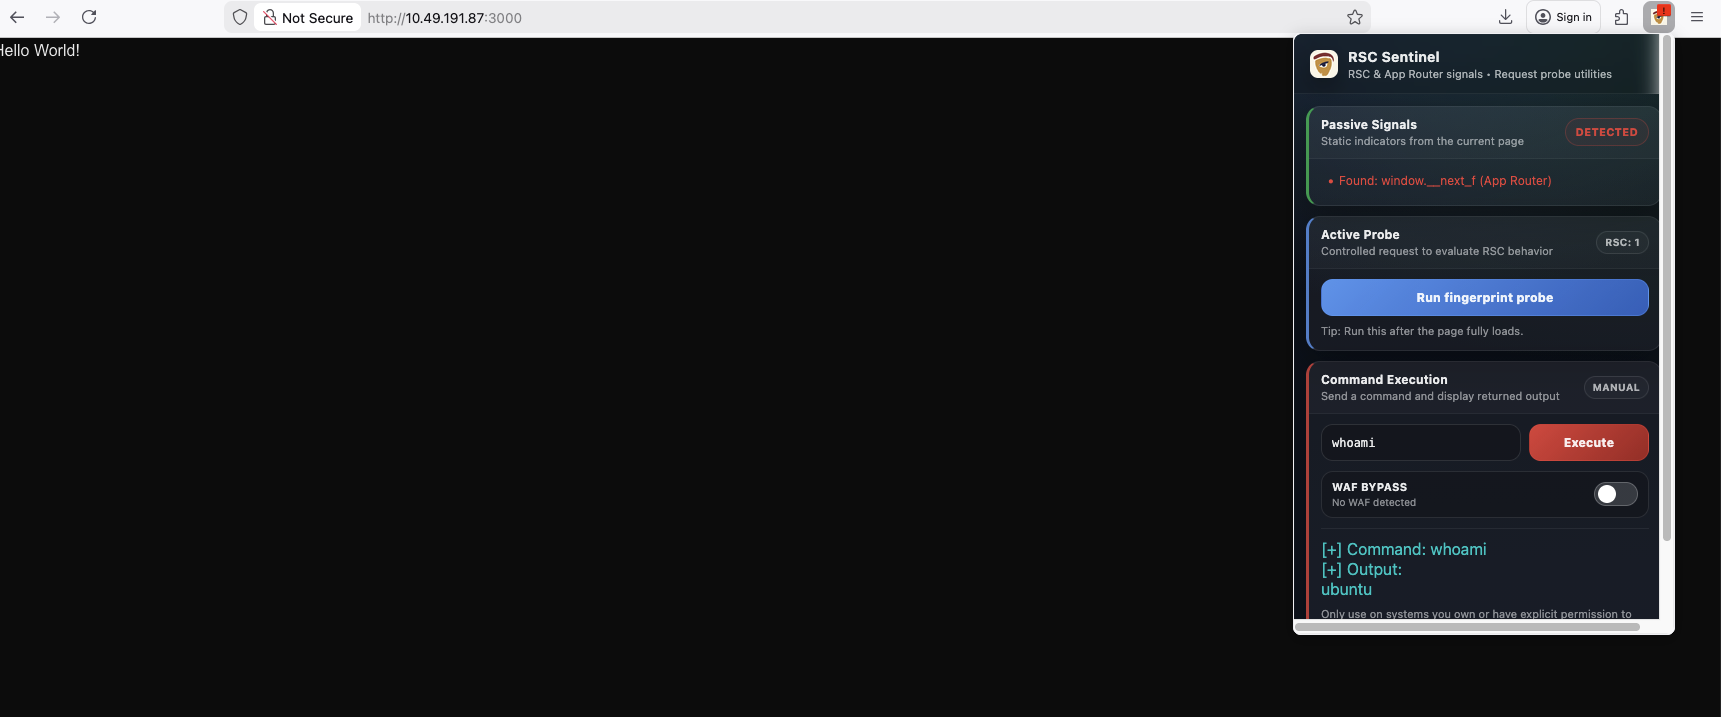
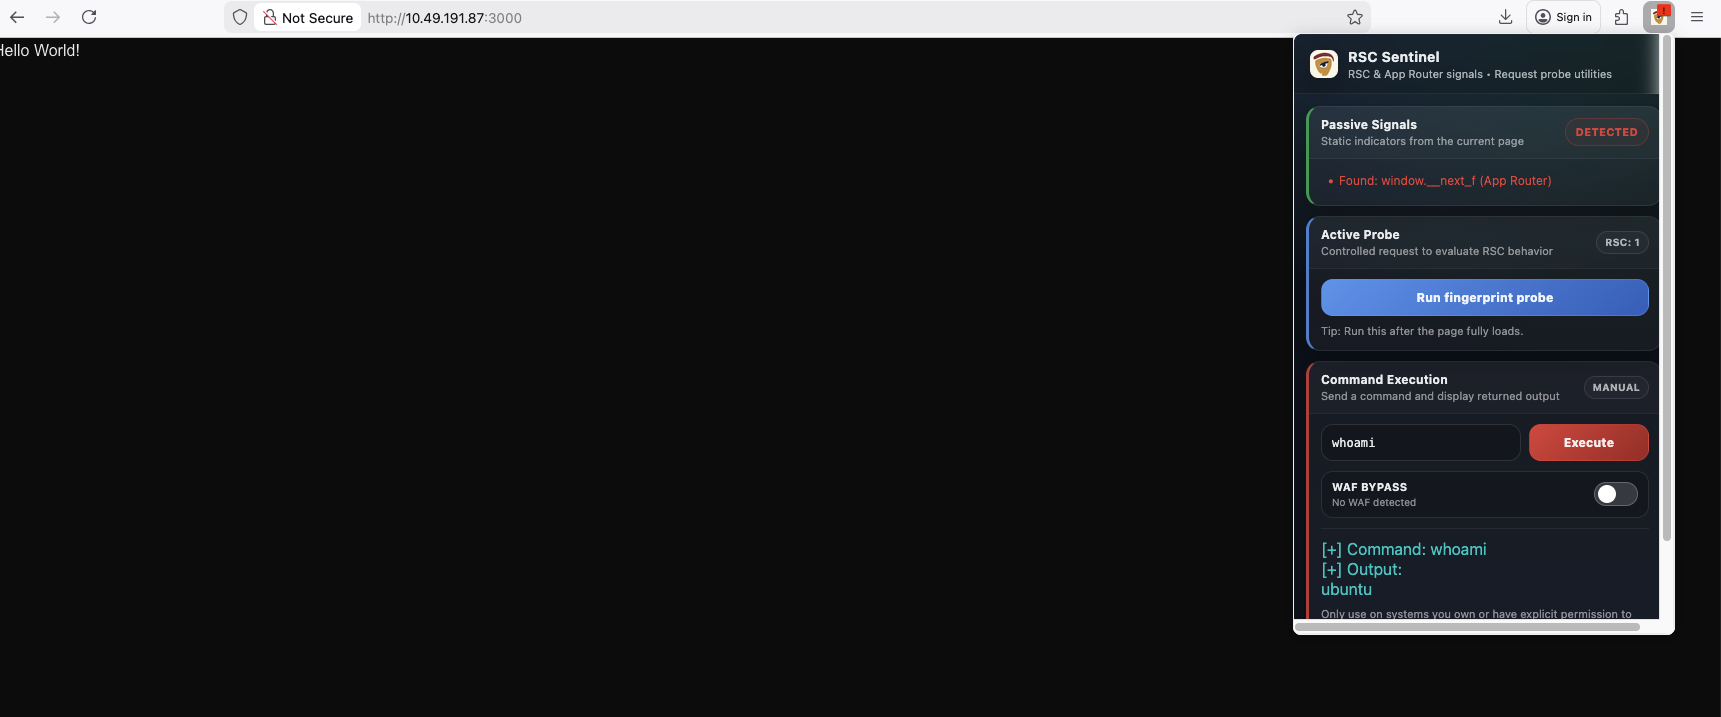
  • पॉपअप UI में परिणामों की समीक्षा करें, जहाँ निष्क्रिय और सक्रिय दोनों संकेत स्पष्ट रूप से प्रदर्शित होते हैं।

एक्सटेंशन कार्य करते हुए

🗂️ प्रोजेक्ट संरचना

एक्सटेंशन स्रोत के लिए उदाहरण लेआउट:

.
├── manifest.json
├── background.js
├── content.js
├── popup.html
├── popup.js
├── images/
│   └── img2.png
│   └── img1.png
└── rules.json

⚠️ जिम्मेदार उपयोग / चेतावनी

यह एक्सटेंशन केवल उन सिस्टमों पर उपयोग किया जाना चाहिए जिनके आप मालिक हैं या जहाँ आपको स्पष्ट रूप से परीक्षण करने की अनुमति है। सुरक्षा उपकरणों का दुरुपयोग अवैध या अनैतिक हो सकता है। RSC Sentinel का उपयोग जिम्मेदारी से और सभी लागू कानूनों और नीतियों के अनुसार करें।

📜 लाइसेंस और अस्वीकरण

यह प्रोजेक्ट ओपन-सोर्स है और शैक्षिक तथा अधिकृत सुरक्षा अनुसंधान उद्देश्यों के लिए प्रदान किया गया है। लेखक दुरुपयोग के लिए जिम्मेदार नहीं है। हमेशा कानूनी, नैतिक और स्पष्ट अनुमति के साथ परीक्षण करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




