
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/mufeedvh/moonwalk
विशेषाधिकार वृद्धिफोरेंसिकपोस्ट-शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubmufeedvh/moonwalk

moonwalk

लिनक्स शोषण के दौरान सिस्टम लॉग और फाइलसिस्टम टाइमस्टैम्प पर कोई निशान छोड़े बिना अपने पदचिह्नों को छुपाएं।

रिपॉजिटरी देखें
1.5k134424 साल पहलेKitploit द्वारा समीक्षित
साझा करें

moonwalk

Linux शोषण / प्रवेश परीक्षण के दौरान सिस्टम लॉग और फ़ाइलसिस्टम टाइमस्टैम्प पर शून्य निशान छोड़कर अपने पदचिह्न छुपाएं।
📖 विषय सूची

  • परिचय
  • विशेषताएं
  • स्थापना
  • उपयोग
  • योगदान
  • लाइसेंस

ℹ️ परिचय

moonwalk एक 400 KB का एकल-बाइनरी निष्पादन योग्य है जो Unix मशीन की प्रवेश परीक्षण के दौरान आपके निशान साफ़ कर सकता है। यह शोषण-पूर्व सिस्टम लॉग की स्थिति सहेजता है और शोषण-पश्चात फ़ाइलसिस्टम टाइमस्टैम्प सहित उस स्थिति को वापस लाता है, जिससे खोल में एक भूत का कोई निशान नहीं बचता।

⚠️ नोट: यह उपकरण केवल रेड टीम संचालन में सहायता के लिए खुला स्रोत है और लेखक इस उपकरण के किसी भी निषिद्ध उपयोग से उत्पन्न परिणामों के लिए किसी भी तरह से उत्तरदायी नहीं है। इसका उपयोग केवल उस मशीन पर करें जिसके परीक्षण की आपको अनुमति हो।

विशेषताएं

  • छोटा निष्पादन योग्य: curl डाउनलोड के साथ अपने लक्ष्य मशीन पर तुरंत शुरू करें।
  • तेज़: सभी सत्र आदेशों को लॉगिंग, निशान साफ़ करने और फ़ाइलसिस्टम संचालन सहित 5 मिलीसेकंड से कम में करता है।
  • टोही: सिस्टम लॉग की स्थिति सहेजने के लिए, moonwalk एक विश्व-लेखनीय पथ ढूंढता है और एक डॉट निर्देशिका के तहत सत्र सहेजता है, जो सत्र समाप्त करने पर हटा दिया जाता है।
  • शेल इतिहास: पूरे इतिहास फ़ाइल को साफ़ करने के बजाय, moonwalk इसे वैसे ही वापस करता है जैसे यह था, जिसमें moonwalk का आह्वान भी शामिल है।
  • फ़ाइलसिस्टम टाइमस्टैम्प: GET कमांड का उपयोग करके फ़ाइलों के एक्सेस/संशोधन टाइमस्टैम्प को वापस वैसे ही करके ब्लू टीम से छुपें।

स्थापना

$ curl -L https://github.com/mufeedvh/moonwalk/releases/download/v1.0.0/moonwalk_linux -o moonwalk

(AMD x86-64)

या

निष्पादन योग्य को रिलीज़ से डाउनलोड करें या cargo के साथ स्थापित करें:

$ cargo install --git https://github.com/mufeedvh/moonwalk.git

Rust/Cargo स्थापित करें

स्रोत से निर्माण करें

पूर्वापेक्षाएँ:

  • Git
  • Rust
  • Cargo (Rust स्थापित करने पर स्वचालित रूप से स्थापित होता है)
  • C लिंकर (केवल Linux के लिए, सामान्यतः पूर्व-स्थापित आता है)
$ git clone https://github.com/mufeedvh/moonwalk.git
$ cd moonwalk/
$ cargo build --release

पहला आदेश इस रिपॉजिटरी को आपकी स्थानीय मशीन पर क्लोन करता है और अंतिम दो आदेश निर्देशिका में प्रवेश करते हैं और स्रोत को रिलीज़ मोड में बनाते हैं।
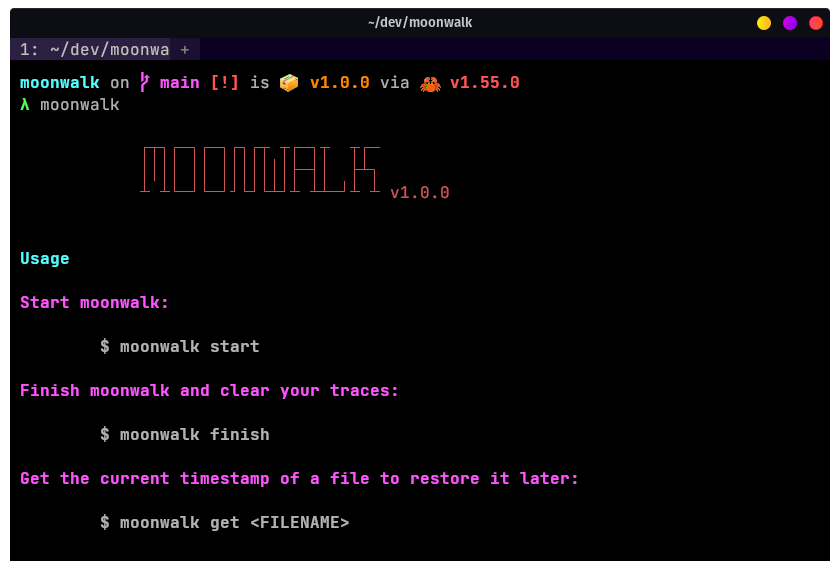
उपयोग

जब आप लक्ष्य Unix मशीन में एक शेल प्राप्त करते हैं, तो इस आदेश को चलाकर एक moonwalk सत्र प्रारंभ करें:

$ moonwalk start

जब आप टोही/शोषण कर रहे हों और किसी भी फ़ाइल के साथ छेड़छाड़ कर रहे हों, तो पहले से किसी फ़ाइल का touch टाइमस्टैम्प आदेश प्राप्त करें ताकि एक्सेस/संशोधित करने के बाद इसे वापस ला सकें:

$ moonwalk get ~/.bash_history

शोषण के बाद, इस आदेश से अपने निशान साफ़ करें और सत्र बंद करें:

$ moonwalk finish

बस इतना ही!

योगदान

योगदान करने के तरीके:

  • एक सुविधा सुझाएं
  • एक बग रिपोर्ट करें
  • कुछ ठीक करें और पुल अनुरोध खोलें
  • कोड को दस्तावेज़ित करने में मेरी मदद करें
  • यह शब्द फैलाएं
  • कुछ ऐसा खोजें जो मुझसे छूट गया हो और कोई निशान छोड़ता हो!

लाइसेंस

MIT लाइसेंस के तहत लाइसेंस प्राप्त, अधिक जानकारी के लिए LICENSE देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





