
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ThreatHunting-Keywords — थ्रेट हंटिंग सत्रों के लिए कीवर्ड्स और आर्टिफैक्ट्स की शानदार सूची | Kitploit
उपकरण/GitHubGitHub/mthcht/threathunting-keywords
रक्षात्मक उपकरणडिजिटल फोरेंसिकखतरा खुफियाघटना प्रतिक्रियाचयनित संसाधनलॉग विश्लेषण
GitHubmthcht/threathunting-keywords

ThreatHunting-Keywords

थ्रेट हंटिंग सत्रों के लिए कीवर्ड्स और आर्टिफैक्ट्स की शानदार सूची

रिपॉजिटरी देखें
66977131 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
वेबसाइट

ThreatHunting-Keywords

🎯 ThreatHunting सत्रों के लिए कीवर्ड की सूची
image

विषय-सूची

  • थ्रेट हंटिंग क्या है
    • थ्रेट हंटिंग के लाभ
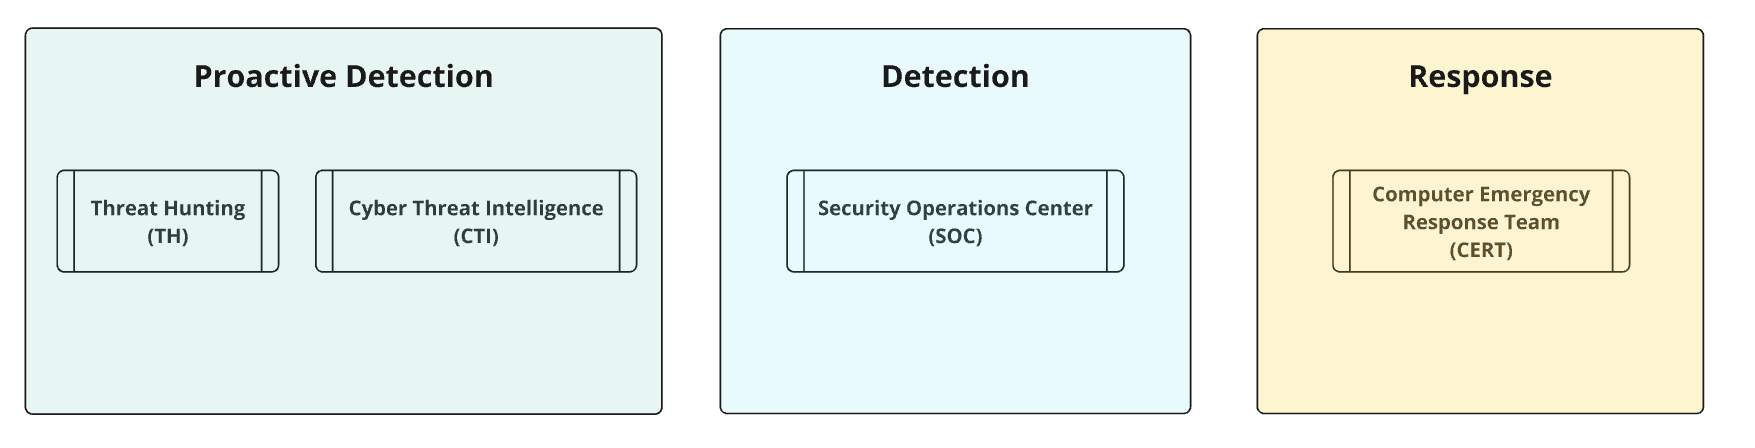
    • थ्रेट हंटिंग को कोर सेवाओं से जोड़ना
    • डिटेक्शन परिपक्वता स्तर
    • खुफिया जानकारी संग्रह के लिए मुख्य फोकस क्षेत्र
    • लक्षित थ्रेट हंटिंग प्रक्रिया
  • फ़ाइलें
  • ब्लूटीम के लिए ThreatHunting-Keywords
  • रेडटीम के लिए ThreatHunting-Keywords
  • लुकअप की सामग्री
  • SIEM के साथ हंट करें
    • रॉ लॉग्स
    • विशिष्ट फ़ील्ड
    • गति
    • डैशबोर्ड उदाहरण
    • Splunk4DFIR
    • ELK के साथ यह अलग है
    • डिटेक्शन के लिए अन्य शानदार सूचियाँ
  • SIEM के बिना हंट करें
    • DFIR अनुकूलित हंट
    • YARA Rules
  • वेबसाइट
  • अपेक्षित फ़ॉल्स पॉज़िटिव्स
  • SIGMA नियम
  • योगदान करें

थ्रेट हंटिंग क्या है ?

image

थ्रेट हंटिंग एक सक्रिय और पुनरावृत्तिमूलक दृष्टिकोण है, जो किसी संगठन के नेटवर्क या सिस्टम के भीतर उन दुर्भावनापूर्ण गतिविधियों का पता लगाने के लिए उपयोग किया जाता है जो स्वचालित सुरक्षा उपायों को दरकिनार कर सकती हैं। सुरक्षा अलर्ट द्वारा ट्रिगर होने वाली प्रतिक्रियात्मक जांचों के विपरीत, थ्रेट हंटिंग थ्रेट इंटेलिजेंस (TI) आधारित जांचों और व्यवस्थित तथा अवसरवादी विश्लेषण से प्राप्त परिकल्पनाओं द्वारा संचालित होती है। ये परिकल्पनाएँ 💡 हंटरों को अज्ञात खतरों, संभावित खतरों, या ज्ञात खतरों का पता लगाने में मदद करती हैं जो सुरक्षा डिटेक्शन से बच सकते हैं, साथ ही उन कमजोरियों या समझौते के संकेतकों (IoCs) का भी पता लगाती हैं जिन्हें स्वचालित सिस्टम अनदेखा या बाहर कर सकते हैं। यह प्रक्रिया अलर्ट/डैशबोर्ड के अग्रदूतों की पहचान करने और SOC/ट्रायेज वर्कफ्लो को बेहतर बनाने पर भी केंद्रित है, साथ ही शैडो एसेट इन्वेंट्री प्रबंधन में योगदान देती है और उन कम/मध्यम-विश्वसनीयता वाली घटनाओं को एस्केलेट करती है जिन्हें आगे की जांच की आवश्यकता होती है। प्राथमिक लक्ष्य थ्रेट एक्टर्स द्वारा उपयोग की जाने वाली रणनीतियों, तकनीकों और प्रक्रियाओं (TTPs) की पहचान करना है, जिससे संगठन की संभावित हमलों का पहले से पता लगाने और उन्हें कम करने की क्षमता बढ़ती है।

थ्रेट हंटिंग के लाभ:

  • 🔍 विज़िबिलिटी गैप्स की पहचान करें
    • उन क्षेत्रों का पता लगाता है जहाँ निगरानी और डिटेक्शन अपर्याप्त हैं, छिपे हुए खतरों को कम करने के लिए नेटवर्क या सिस्टम में ब्लाइंड स्पॉट्स को संबोधित करता है।
  • 🛠️ डिटेक्शन गैप्स को भरता है
    • उन विसंगतियों, अग्रदूतों और TTPs की सक्रिय रूप से खोज करता है जो अलर्ट ट्रिगर नहीं कर सकते
  • ⚙️ SOC दक्षता में सुधार करता है
    • स्थिर डिटेक्शन द्वारा छूटी जा सकने वाली घटनाओं को उजागर करने के लिए थ्रेट हंटिंग अंतर्दृष्टि को SOC वर्कफ्लो में एकीकृत करता है। फ़ॉल्स पॉज़िटिव्स को कम करके और अनदेखी घटनाओं को एस्केलेट करके, यह SOC विश्लेषकों को महत्वपूर्ण खतरों पर ध्यान केंद्रित करने और भविष्य के उपयोग के लिए डिटेक्शन लॉजिक को परिष्कृत करने की अनुमति देता है।
  • 🚀 थ्रेट डिटेक्शन को बढ़ाता है और निरंतर सुधार का समर्थन करता है
    • स्वचालित डिटेक्शन सिस्टम को दरकिनार करने वाले उन्नत, अज्ञात या छिपे खतरों की पहचान करता है और बहुमूल्य डेटा को SOC प्रक्रियाओं में वापस फीड करता है, जिससे टूल्स, प्रशिक्षण और भविष्य की डिटेक्शन क्षमताओं में सुधार होता है
  • 🛡️ अटैक सरफेस को कम करता है
    • नेटवर्क के भीतर अप्रबंधित या अनधिकृत सिस्टम, एप्लिकेशन और शैडो आईटी की खोज करता है, जिससे संगठन सुरक्षा ब्लाइंड स्पॉट्स को संबोधित कर सकते हैं और संभावित खतरों के संपर्क को कम कर सकते हैं।

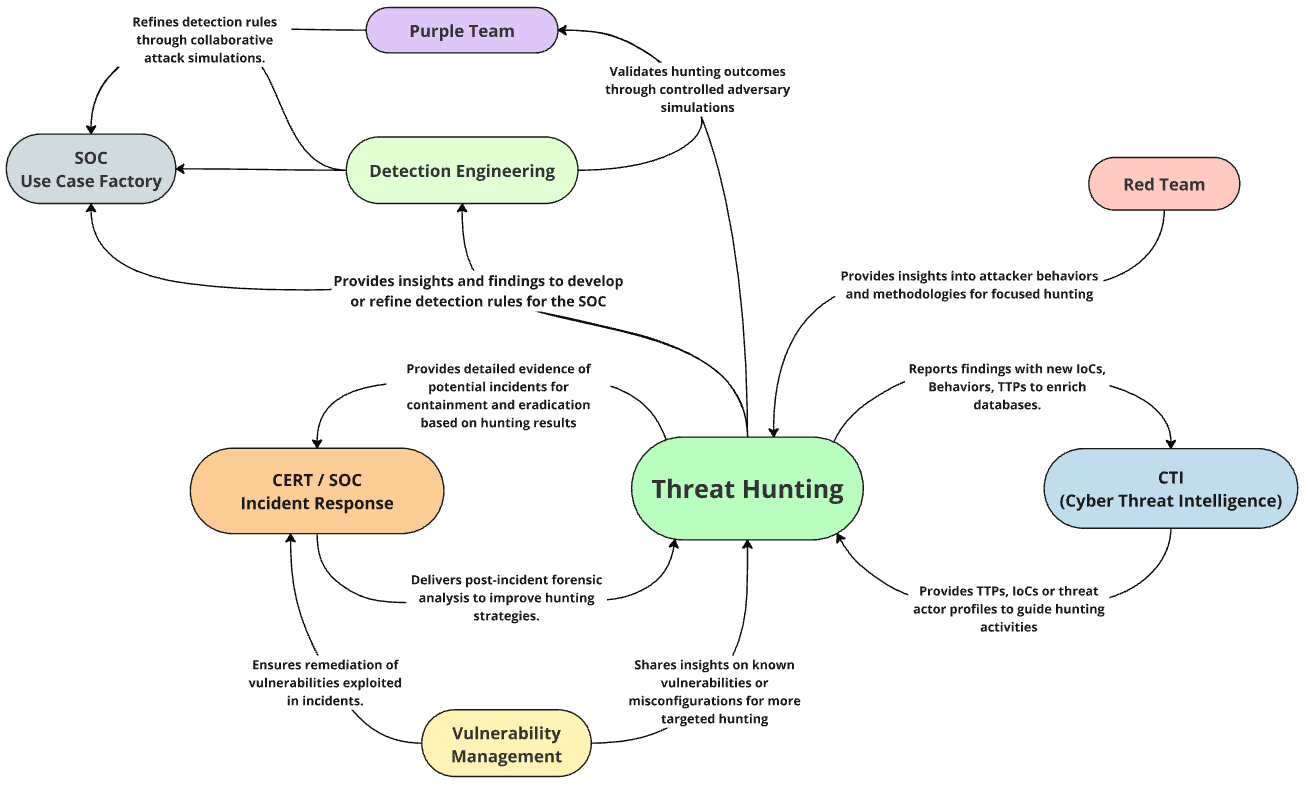
थ्रेट हंटिंग को कोर सेवाओं के साथ जोड़ना

image

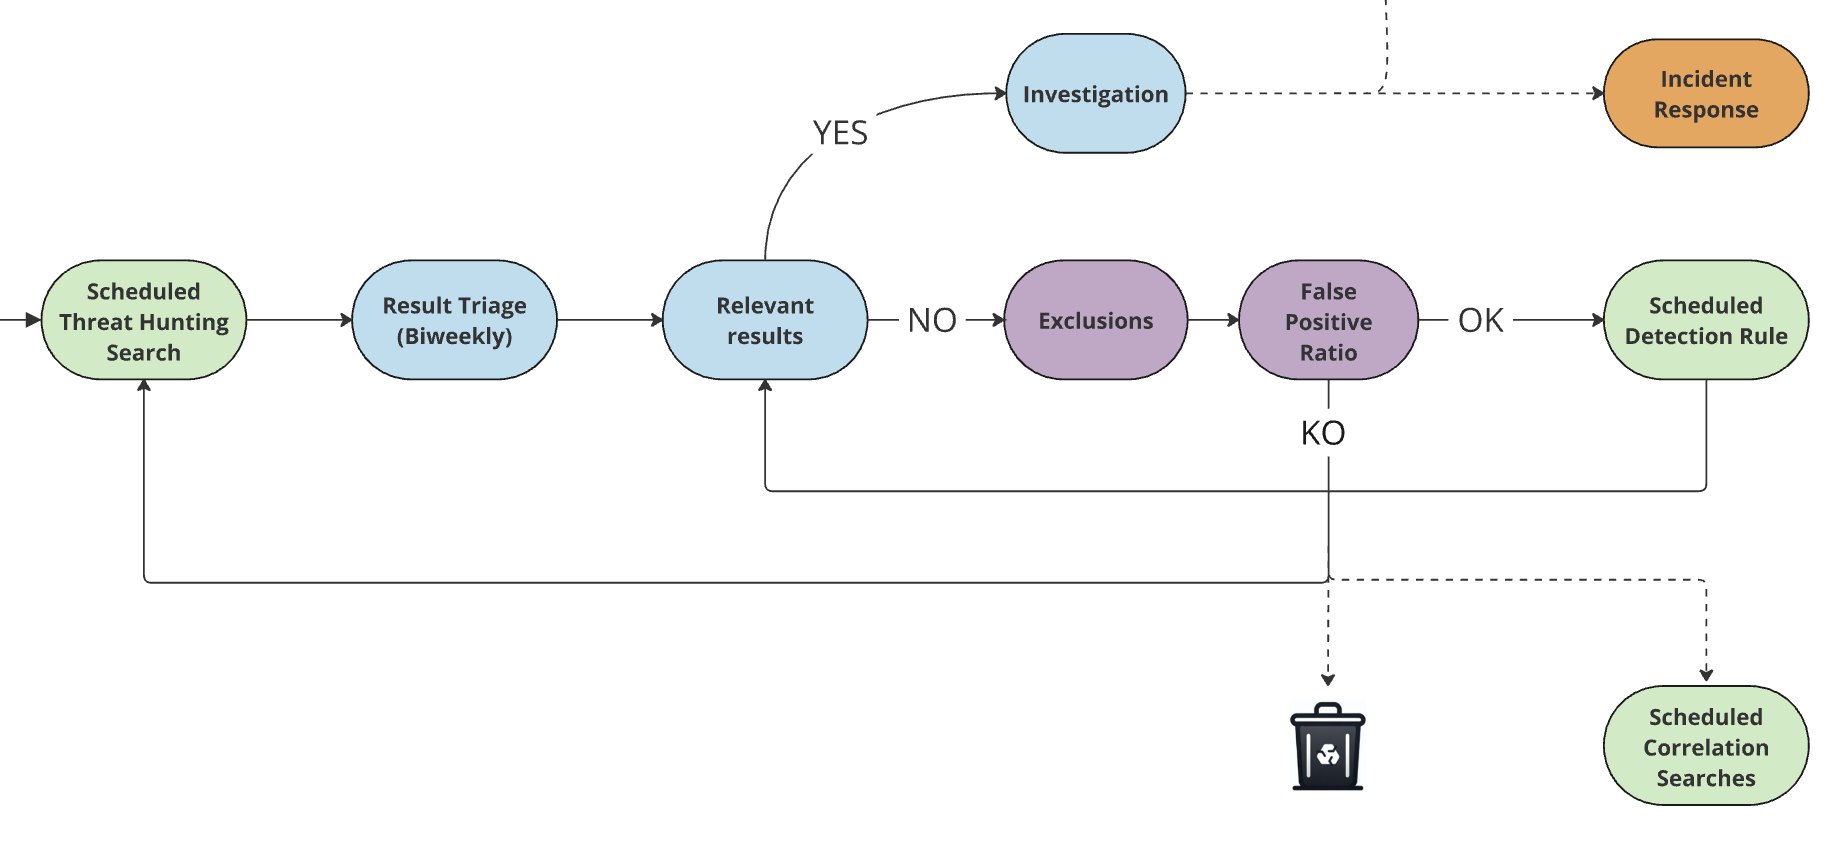
SOC संचालन में थ्रेट हंटिंग लाइफसाइकल

SOC के भीतर उच्च-गुणवत्ता वाले डिटेक्शन नियमों को बनाए रखने के लिए आंशिक रूप से स्वचालित थ्रेट हंटिंग सत्रों को व्यवस्थित करने का मेरा प्रक्रिया सुझाव

SOC_Process_Threat_Hunting_to_detection

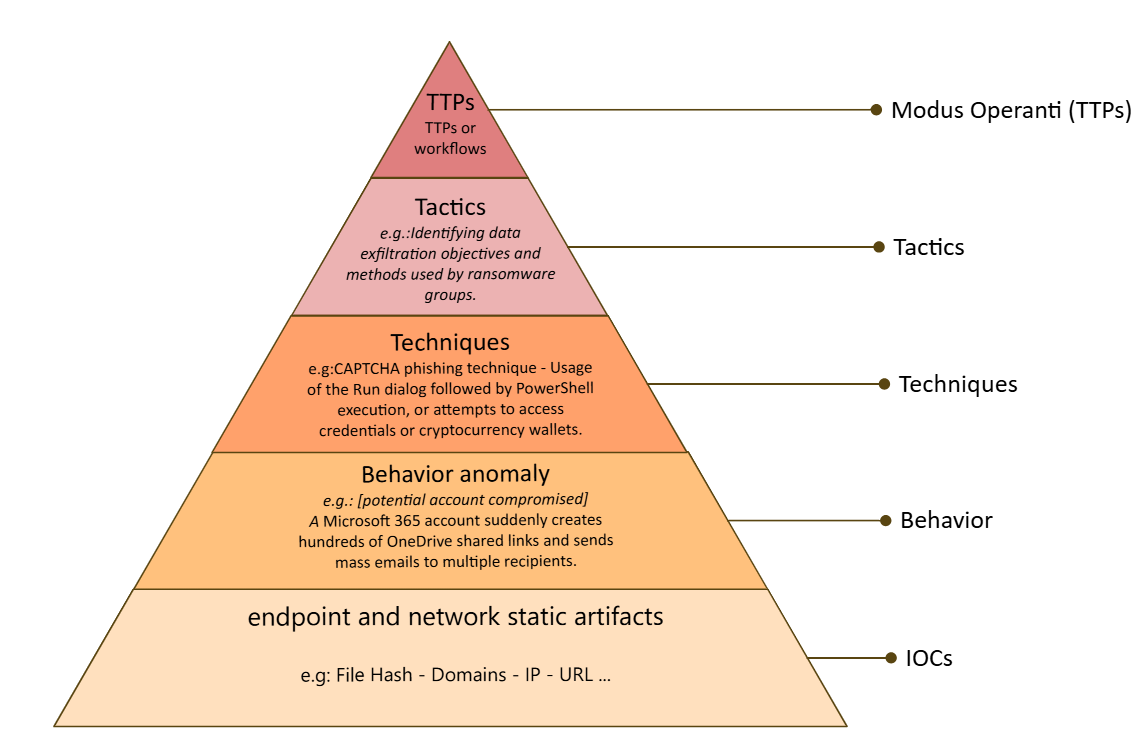
डिटेक्शन परिपक्वता स्तर

image SOC टीमें डिटेक्शन परिपक्वता पिरामिड के सभी स्तरों पर उच्च-विश्वसनीयता वाले डिटेक्शन तैनात करने पर ध्यान केंद्रित करती हैं, जिसमें न्यूनतम फ़ॉल्स पॉज़िटिव्स के साथ ज्ञात खतरों को लक्षित किया जाता है। थ्रेट हंटिंग अज्ञात खतरों, उन्नत TTPs और उच्च फ़ॉल्स-पॉज़िटिव दर वाली विसंगतियों को संबोधित करके इसे पूरक बनाती है, गैप्स को पाटती है और मानक SOC क्षमताओं से परे डिटेक्शन कवरेज को बढ़ाती है।

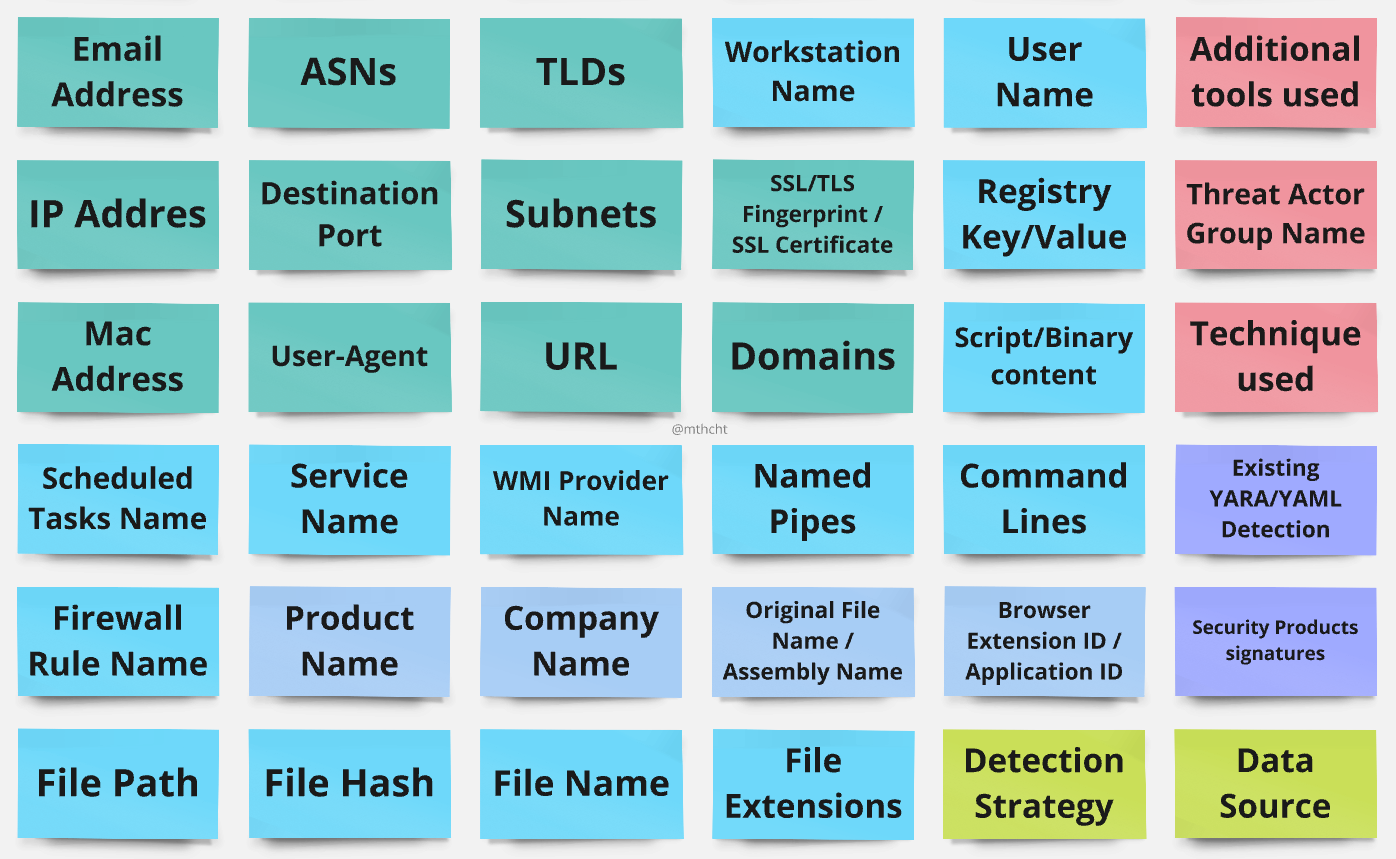
थ्रेट हंटिंग चेकलिस्ट - खुफिया जानकारी संग्रह के लिए मुख्य फोकस क्षेत्र

image

लक्षित थ्रेट हंटिंग पद्धति उदाहरण

image

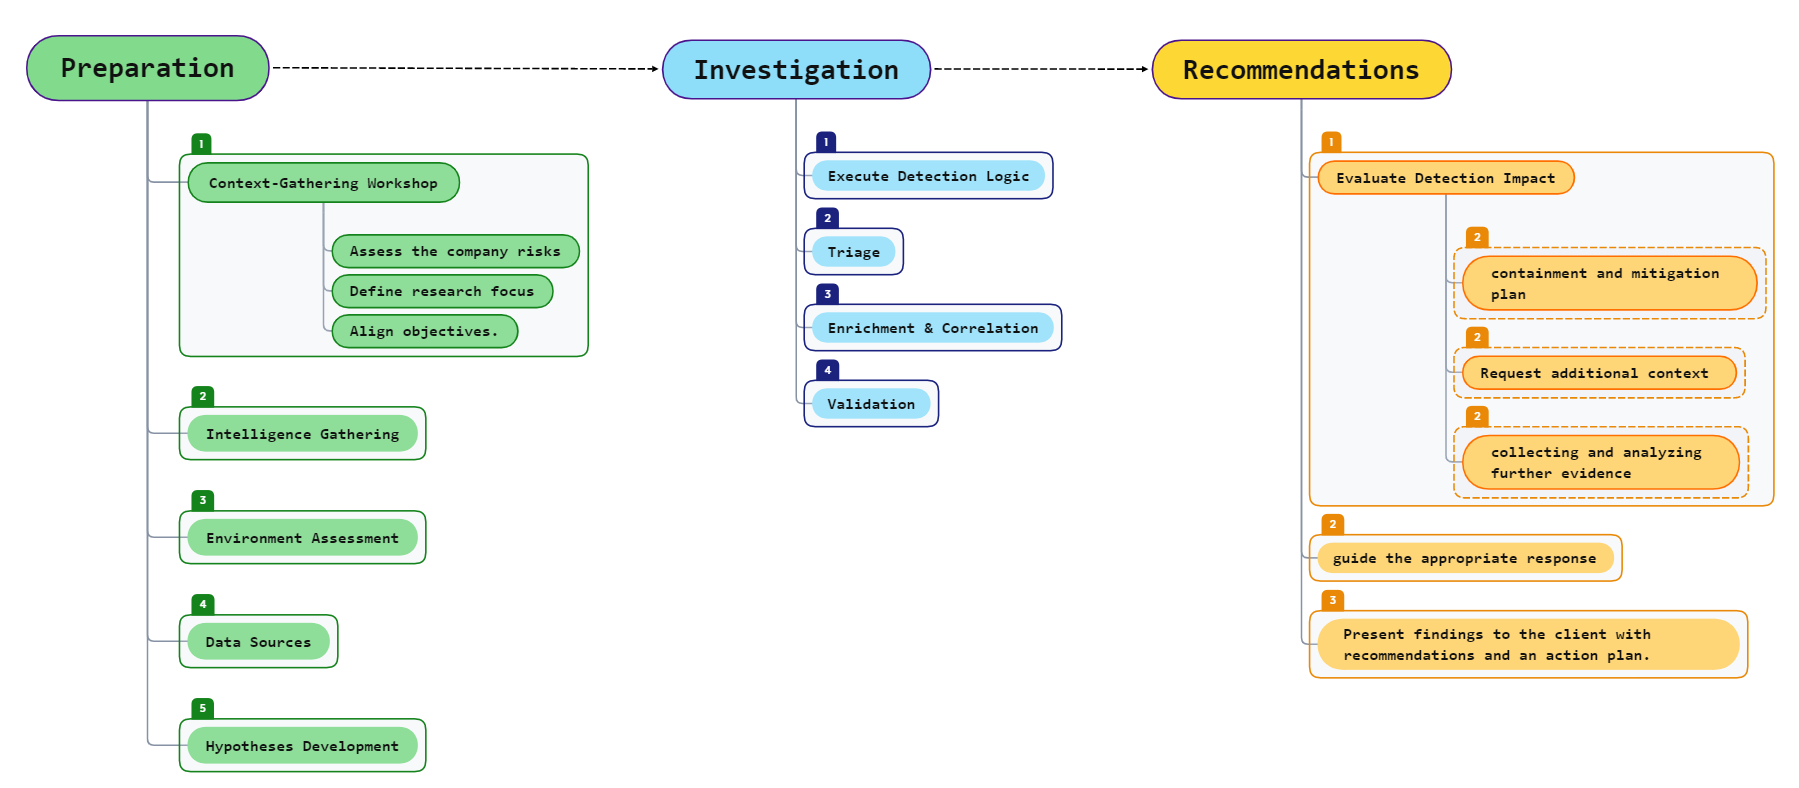
आदर्श रूप से, प्रत्येक थ्रेट हंटिंग सत्र के स्पष्ट उद्देश्य होने चाहिए। यह फ्लोचार्ट आपकी प्रक्रिया को मार्गदर्शित करने के लिए एक संरचित दृष्टिकोण प्रदान करता है, तैयारी और जांच से लेकर कार्रवाई योग्य अनुशंसाओं तक।


🎯 ThreatHunting सत्रों के लिए कीवर्ड की सूची
फ़ाइलें

  • ThreatHunting-Keywords
  • Greyware tools keywords
  • Offensive tools keywords
  • Vendor's Signature keywords
  • individual tools (one csv file by tool)
  • All keywords only
  • All keywords regex only
  • All keywords regex only (better perf)
  • Powershell script to hunt in files
  • Yara Rules
  • Sigma Rules

ब्लूटीम के लिए:

ThreatHunting-Keywords सूचियाँ थ्रेट हंटर्स, SOC और CERT टीमों के लिए SIEM पर स्थैतिक विश्लेषण हेतु मूल्यवान हो सकती हैं, क्योंकि यह लॉग्स में प्रसिद्ध एक्सप्लॉइटेशन टूल्स के डिफ़ॉल्ट कॉन्फ़िगरेशन का उपयोग कर रहे थ्रेट एक्टर्स (या रेडटीमर्स 😆) की पहचान करने में सहायता करती है। यह अपनी स्थायी प्रासंगिकता में IOC फीड्स से भिन्न है: यहाँ के कीवर्ड की कोई 'समाप्ति तिथि' नहीं होती और ये शामिल किए जाने के वर्षों बाद भी खतरों का पता लगा सकते हैं, ये लचीले हैं जो वाइल्डकार्ड और केस-संवेदनशीलता रहित मैच स्वीकार करते हैं और केवल डिफ़ॉल्ट कीवर्ड पर केंद्रित हैं।

टूल डाउनलोड करें