
 msnightmare/signdrop
Windows Common Log FileSystem प्रमाणीकरण 0day स्थानीय विशेषाधिकार उन्नयन भेद्यता

यह भेद्यता सभी Windows मशीनों को प्रभावित नहीं करेगी, लेकिन मेरा अनुमान है कि दुनिया की लगभग 80% Windows इंस्टॉलेशन इसके प्रति संवेदनशील हैं। जाँच करने के लिए, आपको proof of concept चलाना होगा या अपने रजिस्ट्री कॉन्फ़िगरेशन की जाँच करनी होगी; यदि यह SYSTEM शेल उत्पन्न करता है, तो आप संवेदनशील हैं। और आप सामान्यतः संवेदनशील हैं यदि आपका Windows इंस्टॉलेशन 90 दिनों से पुराना है, इसलिए यह मानना सुरक्षित है कि यह पढ़ने वाला प्रत्येक व्यक्ति निश्चित रूप से संवेदनशील है।
आप पूछ सकते हैं कि ऐसा क्यों है — यह इस पर निर्भर करता है कि CLFS प्रमाणीकरण शमन सक्षम है या नहीं, और यह इस कारण है:
Microsoft के अनुसार:
वर्तमान में, अंगीकरण अवधि 90 दिनों तक चलती है, जो उस समय से शुरू होती है जब सिस्टम को पहली बार CLFS के इस संस्करण के साथ शुरू किया गया था। इस 90-दिन की अंगीकरण अवधि के बीत जाने के बाद, ड्राइवर अपने अगले स्टार्ट पर स्वचालित रूप से प्रवर्तन मोड में परिवर्तित हो जाएगा, जिसके बाद CLFS अपेक्षा करेगा कि सभी लॉगफ़ाइलों में वैध प्रमाणीकरण कोड हों। ध्यान दें कि यह 90-दिन का मान भविष्य में बदल सकता है।
28 अक्टूबर, 2025 से, Microsoft ने CLFS भेद्यताओं के शोषण को रोकने के लिए आधिकारिक रिलीज़ चैनल में CLFS प्रमाणीकरण शमन जारी किया, क्योंकि CLFS शोषण के लिए एक आसान लक्ष्य था क्योंकि यह कर्नेल मोड में जटिल लॉग फ़ाइलों को पार्स करता था। इसलिए यदि कुछ भी गलत होता है, तो यह मेमोरी करप्शन है जिसका शोषण उन्नत विशेषाधिकार प्राप्त करने के लिए किया जा सकता है। शमन लागू होने के बाद, सार्वजनिक रूप से शोषित CLFS भेद्यताओं में तीव्र गिरावट आई क्योंकि यह अब एक विशाल आक्रमण सतह का प्रतिनिधित्व नहीं करता था, लेकिन शमन ने एक नई भेद्यता पेश की जिसे मैं "SignDrop" कह रहा हूँ।
विशिष्ट दोष clfs.sys में इस बात में निहित है कि यह प्रमाणीकरण फ़ाइल ".cnpf" के निर्माण को कैसे संभालता है, जब \CLFS में उजागर डिवाइस तक पहुँच कर एक नई लॉग फ़ाइल बनाई जाती है
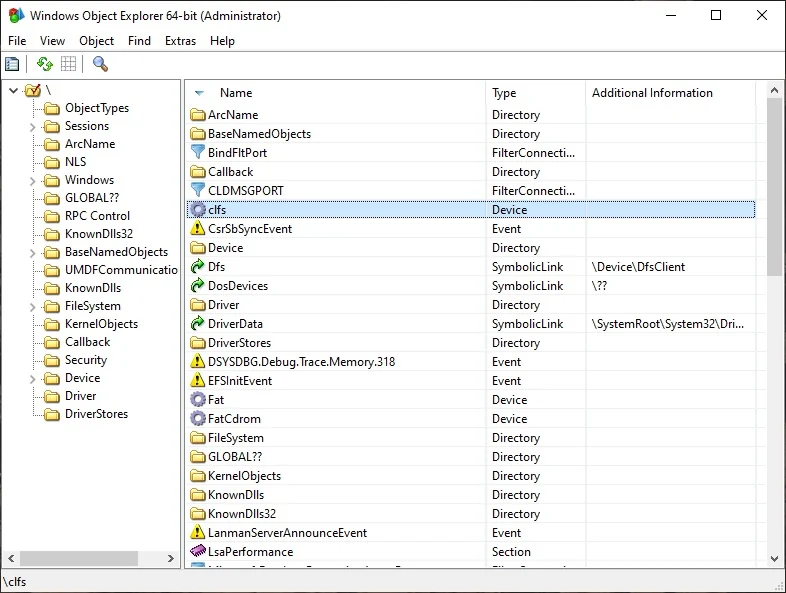
ड्राइवर आपके लिए ".blf" एक्सटेंशन वाली एक लॉग फ़ाइल बनाएगा, आप AddLogContainer को कॉल करके प्रारंभिक लॉग से जुड़ी लॉग फ़ाइलें भी बना सकते हैं, आप नई लॉग का पथ निर्दिष्ट कर सकते हैं, यह नई लॉग भी C:\Controlled\Path.cnpf पर समाप्त होने वाली एक अन्य प्रमाणीकरण फ़ाइल के साथ हस्ताक्षरित की जाएगी। इस बिंदु तक, CLFS द्वारा कुछ भी गलत नहीं किया गया है क्योंकि यह OBJ_FORCE_ACCESS_CHECK निर्दिष्ट करके एक्सेस जाँच को उचित रूप से लागू करता है ताकि नई ऑब्जेक्ट कॉलिंग प्रोसेस के संदर्भ में बनाई जाएँ।
CclfsContainer::Create रूटीन में, निम्नलिखित पाया जा सकता है,
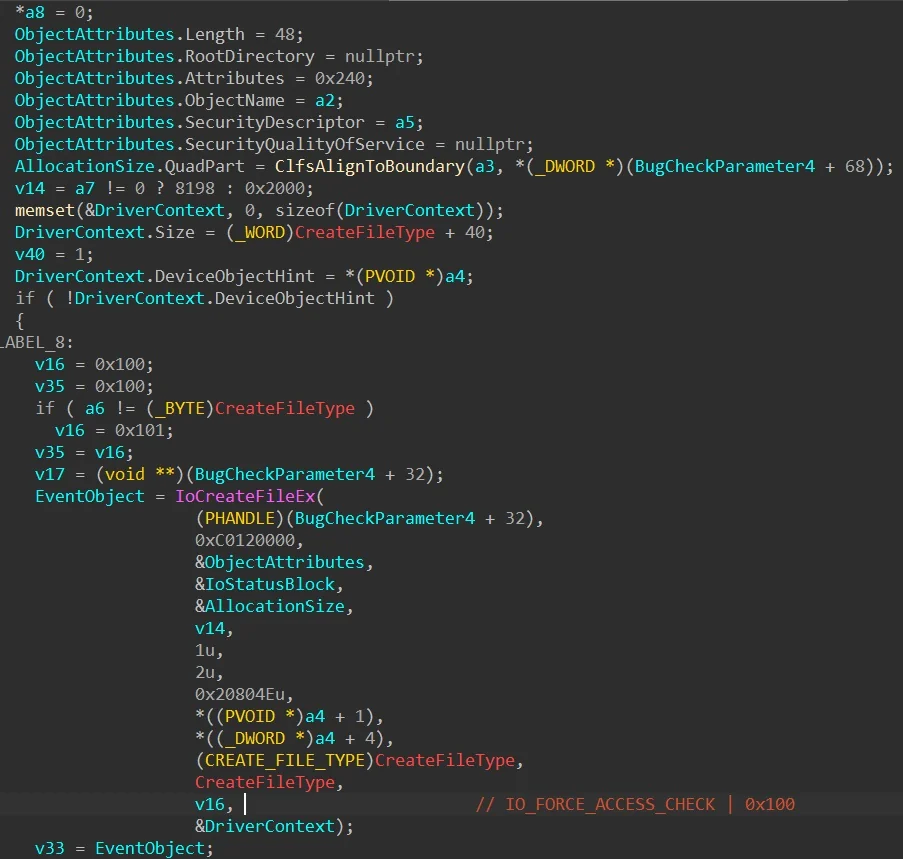
यह कोड कंटेनर फ़ाइलों और प्रमाणीकरण फ़ाइलों को बनाने/खोलने के लिए भी ज़िम्मेदार है, दिलचस्प बात यह है कि यदि आप एक लॉग फ़ाइल को मूल कंटेनर के साथ संबद्ध करते हैं, तो संबद्ध कंटेनर भी हमेशा खोला जाएगा यदि मूल ".blf" कंटेनर खोला गया है। मुझे CLFS में एक दिलचस्प व्यवहार मिला: यदि नई संबद्ध कंटेनर फ़ाइल खाली है तो CLFS फ़ाइल पर हस्ताक्षर करने का प्रयास करेगा, चाहे हस्ताक्षर फ़ाइल मौजूद हो या न हो, जो दिलचस्प है... फिर भी अब तक, कार्यान्वयन ठीक है क्योंकि सब कुछ कॉलिंग प्रोसेस के संदर्भ में किया जाता है, इसलिए कुछ भी गलत नहीं हो सकता, है ना?
समस्या तब उत्पन्न हो सकती है जब कॉलिंग प्रोसेस बदल जाती है, क्योंकि लॉग फ़ाइल खोलने के लिए NtCreateFile में कोई विशेष फ़्लैग निर्दिष्ट करने की आवश्यकता नहीं होती, बस सही पथ निर्दिष्ट करना होता है, उदाहरण के लिए "\CLFS??\C:\test\t" "t.blf" को खोलेगा और लॉग फ़ाइल खुल जाएगी, इस विशिष्ट मामले में, यदि फ़ाइल किसी संबद्ध लॉग फ़ाइल को निर्दिष्ट करती है तो संबद्ध फ़ाइल भी खोल दी जाएगी।
इस मामले में, हम किसी भी विशेषाधिकार प्राप्त प्रोसेस को लॉग फ़ाइल खोलने के लिए बाध्य कर सकते हैं, जब इसे मानक उपयोगकर्ता के रूप में सेटअप किया गया हो, इस मामले में Windows Defender को ServerMpUpdateEngineSignature को कॉल करके कंटेनर फ़ाइलें खोलने के लिए बाध्य किया जाता है, ऑब्जेक्ट मैनेजर सिंबॉलिक लिंक में हेरफेर करके, आप Windows Defender को एंटीमैलवेयर इंजन के संदर्भ में CLFS कंटेनर खोलने के लिए धोखा दे सकते हैं और यह संबद्ध कंटेनर खोलने के लिए मूल कंटेनर में निर्दिष्ट फ़ाइल पथ का उपयोग करेगा और यदि हस्ताक्षर फ़ाइल अनुपस्थित है तो इसे बनाया जाएगा।
चूंकि कॉलिंग प्रोसेस विशेषाधिकार प्राप्त है, प्रमाणीकरण फ़ाइल SYSTEM के रूप में बनाई जाएगी... और जो चीज़ इसे और भी बदतर बनाती है वह यह तथ्य है कि CLFS हमेशा नई प्रमाणीकरण फ़ाइल को मूल फ़ाइल के DACL के साथ बनाएगा
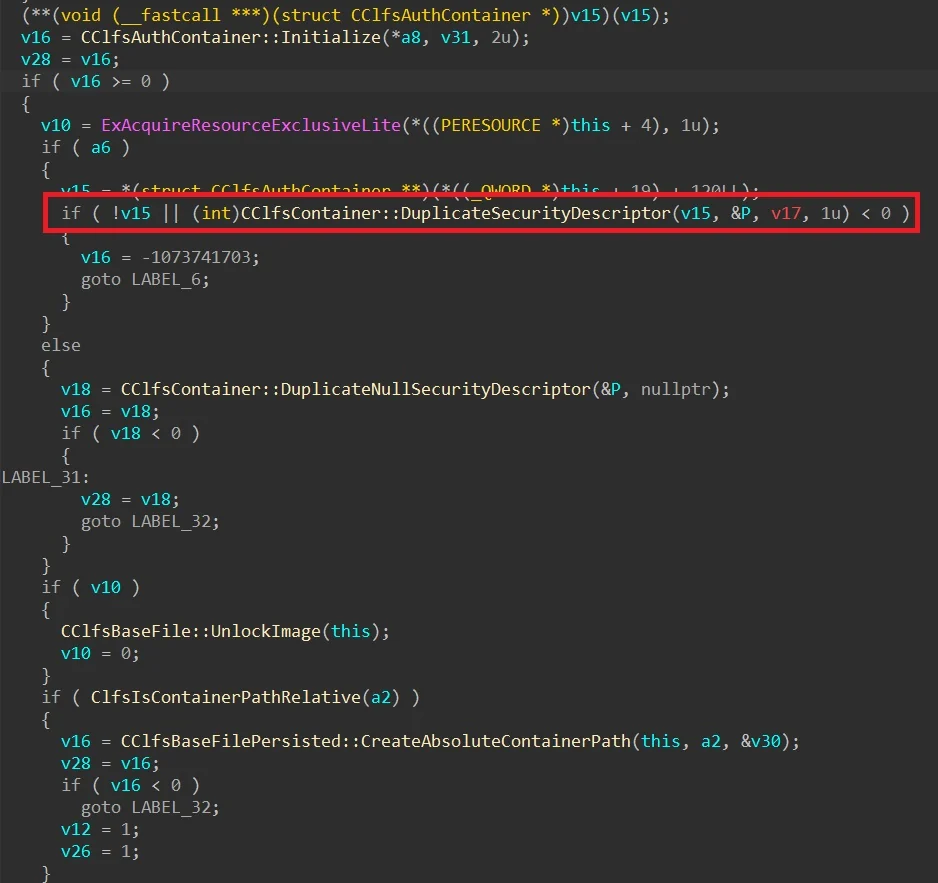
यदि सब कुछ सही ढंग से श्रृंखलाबद्ध है, तो मज़ेदार बात यह है कि इस वैध सुरक्षा शमन का उपयोग इसके विरुद्ध ही किया जा सकता है और विशेषाधिकारों के उन्नयन की अनुमति दे सकता है। यहाँ Microsoft द्वारा सब कुछ ठीक से किया गया है लेकिन तर्क दुरुपयोग की अनुमति देता है। और जो चीज़ इसे और भी मज़ेदार बनाती है वह यह तथ्य है कि इसका उपयोग किसी भी एंटीमैलवेयर इंजन के विरुद्ध उनके स्व-रक्षा (या छेड़छाड़ सुरक्षा) तंत्र को बायपास करने के लिए किया जा सकता है क्योंकि आप उनकी अपनी एंटीमैलवेयर प्रोसेस के संदर्भ में मनमानी फ़ाइल निर्माण को ट्रिगर कर सकते हैं, इसलिए उनके कर्नेल ड्राइवरों के दृष्टिकोण से, फ़ाइल निर्माण अनुरोध उनकी अपनी वैध प्रोसेस से आ रहा है इसलिए यह पास हो जाता है, यह इस भेद्यता को अद्वितीय बनाता है क्योंकि इसका उपयोग किसी भी एंटीवायरस/EDR को बंद करने के लिए किया जा सकता है।

भेद्यता का परीक्षण windows 11 26H2, Windows 11 26H2 Experimental, Windows Server 2025 Experimental में किया गया है
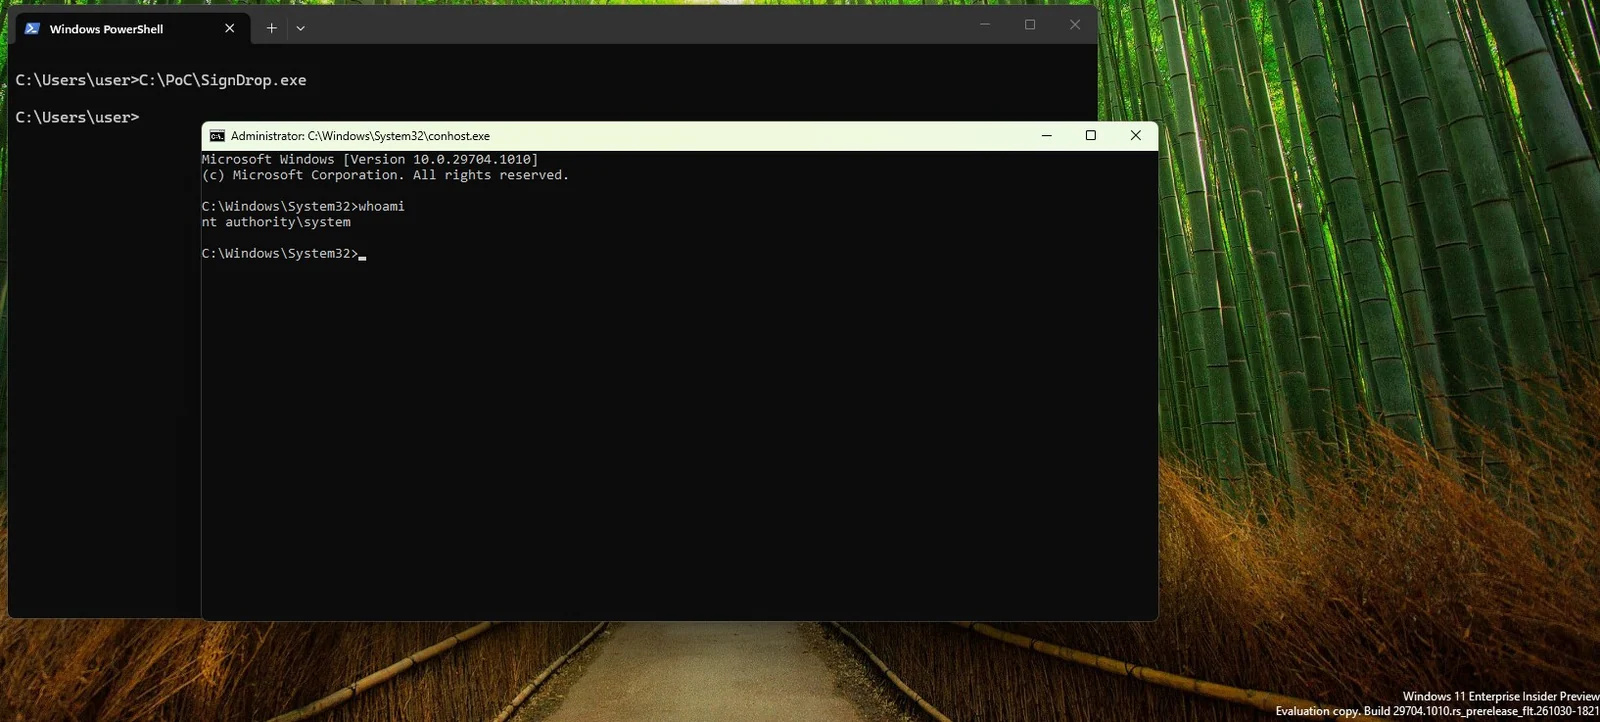
यह जाँचने के लिए कि क्या यह भेद्यता आपको प्रभावित करती है, अपने CLFS प्रमाणीकरण मोड की जाँच करें, यदि यह लर्निंग मोड या एन्फोर्समेंट मोड में है तो आप असुरक्षित हैं और PoC को SYSTEM शेल उत्पन्न करना चाहिए।
दुर्भाग्य से अभी के लिए, शमन को अक्षम करने से आपकी मशीन मेमोरी करप्शन भेद्यताओं के संपर्क में आ जाएगी क्योंकि CLFS अभी भी लॉग फ़ाइलों को ठीक से नहीं संभालता है, यही कारण है कि पहली फ़ाइल में शमन मौजूद है इसलिए अभी के लिए Microsoft द्वारा पैच जारी किए जाने की प्रतीक्षा करने के अलावा इसका कोई समाधान नहीं है। यदि इस रिपॉज़िटरी के साथ आपको कोई समस्या है, तो अपनी चिंताओं के साथ [email protected] से संपर्क करें।






