Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
NetSpecter — प्रक्रिया गतिविधि और नेटवर्क एक्सपोज़र का पता लगाने के लिए रीयल-टाइम सिस्टम मॉनिटरिंग टूल! | Kitploit

उपकरण/GitHubGitHub/mrhackercharlie/netspecter
रक्षात्मक उपकरणभेद्यता विश्लेषणजानकारी एकत्र करनानेटवर्क सुरक्षालर्निंग और शिक्षाघटना प्रतिक्रियाविसंगति का पता लगाना
GitHubmrhackercharlie/netspecter

NetSpecter

प्रक्रिया गतिविधि और नेटवर्क एक्सपोज़र का पता लगाने के लिए रीयल-टाइम सिस्टम मॉनिटरिंग टूल!
रिपॉजिटरी देखें
13757 महीने पहलेअभी तक समीक्षित नहीं
साझा करें
वेबसाइट

NetSpecter

Demo Demo

रियल-टाइम साइबर एक्सपोज़र और सिस्टम मॉनिटरिंग टूल

NetSpecter एक हल्का, रियल-टाइम साइबरसुरक्षा मॉनिटरिंग सिस्टम है जिसे उपयोगकर्ताओं को उनके सिस्टम की एक्सपोज़र सतह को समझने, असामान्य गतिविधि का पता लगाने और पारदर्शी विश्लेषण के माध्यम से सुरक्षा जागरूकता बनाने में मदद करने के लिए डिज़ाइन किया गया है।

रक्षात्मक सुरक्षा पर ध्यान केंद्रित करते हुए बनाया गया, NetSpecter सिस्टम दृश्यता और व्यावहारिक जोखिम समझ के बीच की खाई को पाटता है।


🧠 प्रेरणा

आधुनिक सिस्टम दर्जनों बैकग्राउंड प्रक्रियाएँ और नेटवर्क सेवाएँ चलाते हैं जिनसे अधिकांश उपयोगकर्ता अनजान होते हैं। दृश्यता की यह कमी सिस्टम गतिविधि और उपयोगकर्ता जागरूकता के बीच एक अंतराल पैदा करती है।

NetSpecter को एक सरल प्रश्न का उत्तर देने के लिए बनाया गया था:

"मेरा सिस्टम अभी क्या कर रहा है, और क्या यह सुरक्षित है?"


🚀 मुख्य विशेषताएँ

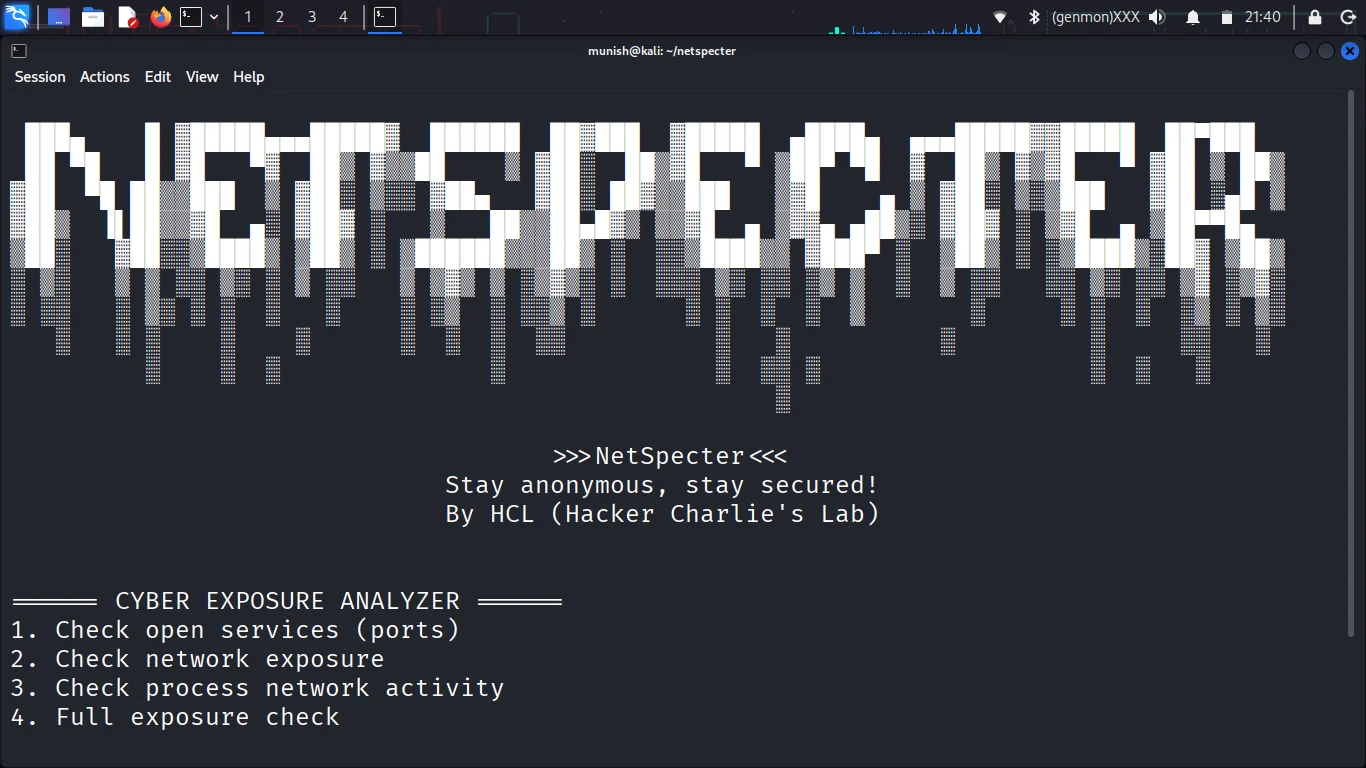
  • 🔍 ओपन पोर्ट विश्लेषण सुनने वाली सेवाओं का पता लगाता है और उजागर इंटरफ़ेस की पहचान करता है

  • 🌐 नेटवर्क एक्सपोज़र डिटेक्शन निर्धारित करता है कि सिस्टम NAT के पीछे है या सीधे उजागर है

  • ⚙️ प्रोसेस गतिविधि मॉनिटरिंग रियल-टाइम प्रोसेस निर्माण और समाप्ति को ट्रैक करता है

  • 📊 जोखिम वर्गीकरण इंजन निष्कर्षों को सार्थक सुरक्षा डोमेन में वर्गीकृत करता है:

    • एक्सेस कंट्रोल
    • नेटवर्क एक्सपोज़र
    • कॉन्फ़िगरेशन स्वच्छता
    • प्रोसेस व्यवहार
    • असामान्य गतिविधि
  • 🧠 स्मार्ट अलर्ट सिस्टम लॉग को अभिभूत करने के बजाय बेसलाइन व्यवहार से परिवर्तनों को उजागर करता है

  • 🔄 निरंतर मॉनिटरिंग मोड पता लगाता है:

    • नई प्रक्रियाएँ
    • रुकी हुई प्रक्रियाएँ
    • खुले/बंद पोर्ट

🏗️ सिस्टम डिज़ाइन

NetSpecter एक बेसलाइन-डेल्टा मॉनिटरिंग मॉडल का पालन करता है:

  1. बेसलाइन सिस्टम स्थिति कैप्चर करें
  2. रनटाइम परिवर्तनों की निरंतर निगरानी करें
  3. विचलन का पता लगाएँ
  4. प्रासंगिक जोखिम निर्दिष्ट करें
  5. मानव-पठनीय अंतर्दृष्टि प्रदान करें

यह डिज़ाइन सुनिश्चित करता है:

  • कम शोर
  • उच्च प्रासंगिकता
  • रियल-टाइम जागरूकता

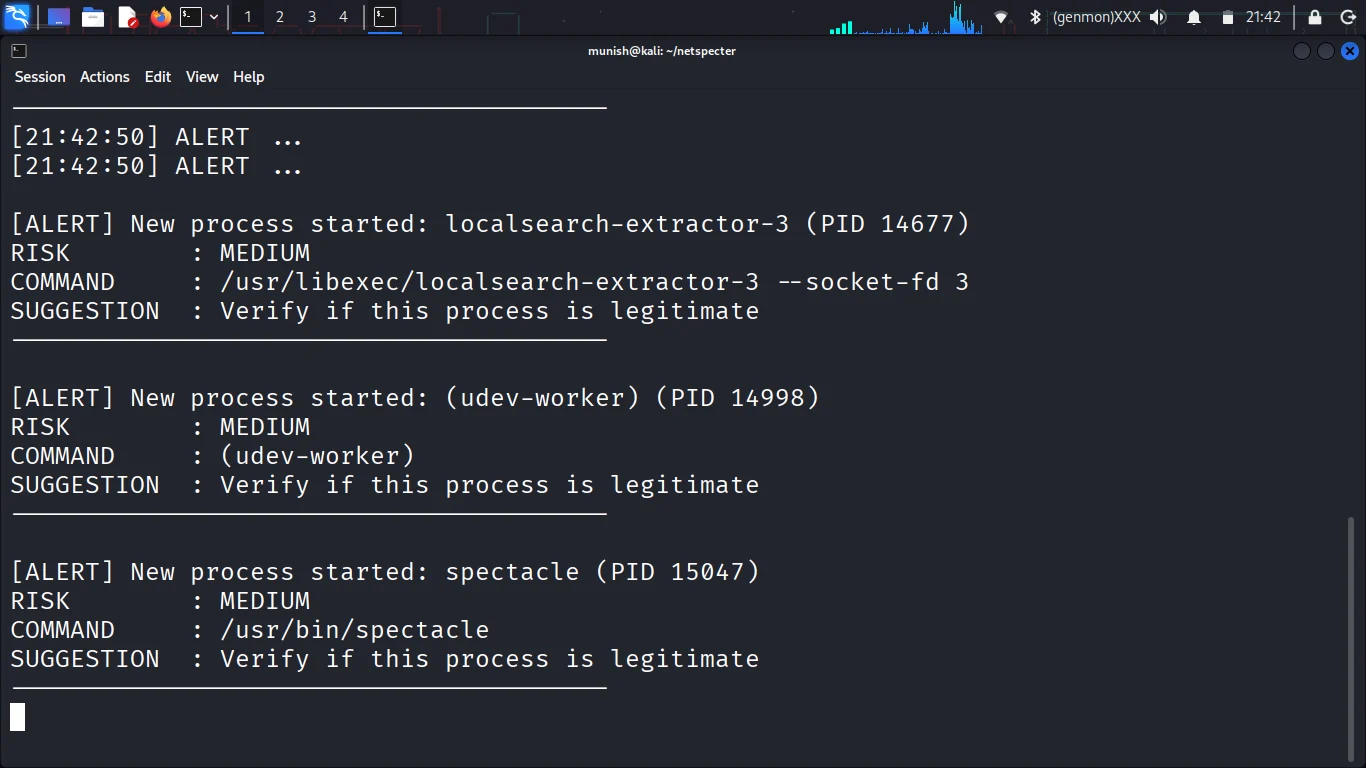
🧪 उदाहरण आउटपुट

[10:49:34] ALERT ...

[ALERT] New process started: bwrap (PID 13618)
RISK        : MEDIUM
COMMAND     : bwrap --unshare-all ...
SUGGESTION  : Verify if this process is legitimate
----------------------------------------

⚠️ नैतिक उपयोग और अस्वीकरण

NetSpecter पूर्णतः एक रक्षात्मक साइबरसुरक्षा टूल है।

  • ❌ कमज़ोरियों का शोषण नहीं करता
  • ❌ आक्रामक कार्रवाइयाँ नहीं करता
  • ✅ मॉनिटरिंग, जागरूकता और शिक्षा के लिए डिज़ाइन किया गया

यह परियोजना नैतिक सुरक्षा प्रथाओं और जिम्मेदार उपयोग के अनुरूप है।


🛠️ इंस्टॉलेशन

git clone https://github.com/MrHackerCharlie/netspecter.git
cd netspecter
pip install -r requirements.txt
python netspecter.py

🧩 आवश्यकताएँ

  • Python 3.x
  • Linux-आधारित सिस्टम (अनुशंसित: Kali Linux / Ubuntu)

📈 भविष्य का कार्य

  • 🔬 मशीन लर्निंग-आधारित विसंगति पहचान
  • 🖥️ GUI इंटरफ़ेस
  • 📁 लॉगिंग और रिपोर्टिंग सिस्टम
  • 🌍 क्रॉस-प्लेटफ़ॉर्म समर्थन (Windows/macOS)
  • 🔐 उन्नत थ्रेट इंटेलिजेंस एकीकरण

📚 शैक्षिक मूल्य

NetSpecter केवल एक टूल नहीं, बल्कि एक लर्निंग प्लेटफ़ॉर्म है:

  • सिस्टम आंतरिकी
  • प्रोसेस जीवनचक्र मॉनिटरिंग
  • नेटवर्क एक्सपोज़र विश्लेषण
  • रक्षात्मक साइबरसुरक्षा प्रथाएँ

👨‍💻 लेखक

Munish Manohar (Mr. Hacker Charlie)

साइबरसुरक्षा उत्साही, नैतिक हैकिंग, सिस्टम सुरक्षा और व्यावहारिक शिक्षण टूल पर केंद्रित।


📄 लाइसेंस

यह परियोजना MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है।


⭐ योगदान

योगदान का स्वागत है। यदि आप डिटेक्शन लॉजिक, प्रदर्शन या उपयोगिता में सुधार करना चाहते हैं, तो बेझिझक एक issue खोलें या pull request सबमिट करें।


🌍 दृष्टिकोण

NetSpecter का लक्ष्य एक व्यापक ओपन-सोर्स सुरक्षा मॉनिटरिंग प्लेटफ़ॉर्म के रूप में विकसित होना है जो व्यक्तियों को गहन तकनीकी विशेषज्ञता की आवश्यकता के बिना अपने सिस्टम को समझने और सुरक्षित करने में सक्षम बनाता है।

"Stay anonymous, Stay secured!"

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →