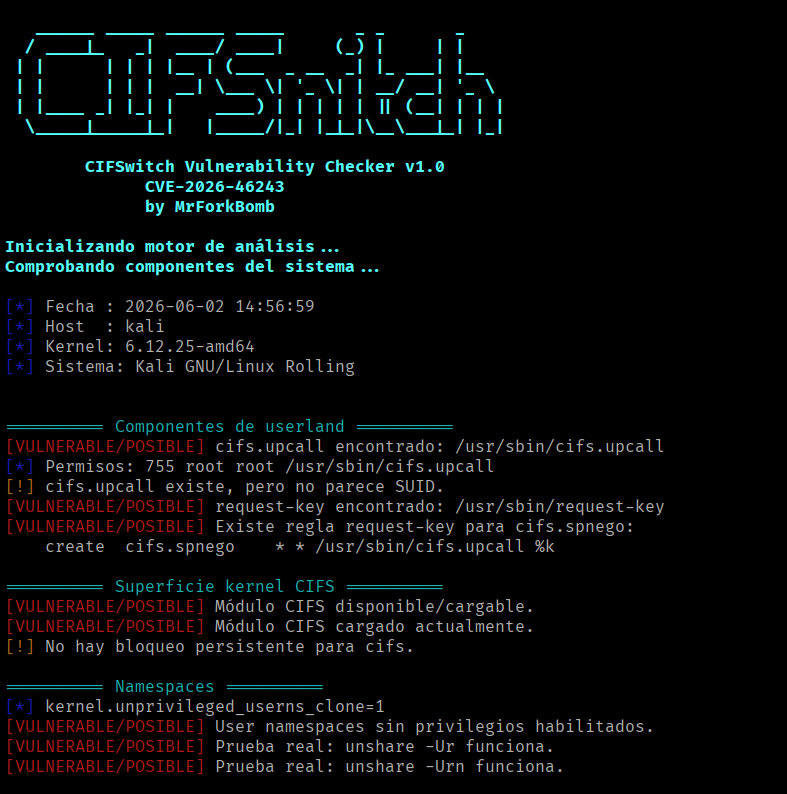
 mrforkbomb/cifswitch-checker-cve-2026-46243
लिनक्स CIFSwitch भेद्यता (CVE-2026-46243) हमें प्रभावित करती है या नहीं, इसकी जाँच करने के लिए स्क्रिप्ट। एक्सप्लॉइट चलाए बिना संभावित असुरक्षित कॉन्फ़िगरेशन और शमन उपायों का पता लगाता है।

लिनक्स के लिए चेकर जो CIFSwitch भेद्यता (CVE-2026-46243) के लिए संभावित रूप से संवेदनशील कॉन्फ़िगरेशन की पहचान करने में मदद करता है। यह भेद्यता का शोषण नहीं करता है या सिस्टम को संशोधित नहीं करता है। मुख्य उद्देश्य संभावित रूप से प्रभावित उपकरणों की पहचान करने और शमन को मान्य करने में सहायता करना है।
यह उपकरण निम्नलिखित पर निष्क्रिय जाँच करता है:
तकनीकी संदर्भ इस चेकर के विकास के लिए संदर्भ के रूप में उपयोग की गई मूल भेद्यता और प्रूफ ऑफ कॉन्सेप्ट (PoC) निम्नलिखित रिपॉजिटरी में पाई जा सकती है: https://github.com/manizada/CIFSwitch
रिपॉजिटरी को क्लोन करें:
git clone https://github.com/MrForkBomb/CIFSwitch-Checker-CVE-2026-46243.gitcd CIFSwitch-Checker-CVE-2026-46243chmod +x CIFSwitch_Checker.sh./CIFSwitch_Checker.sh या bash CIFSwitch_Checker.sh

यह स्क्रिप्ट संभावित रूप से संदिग्ध कोड या एक्सप्लॉइट चलाए बिना लिनक्स सिस्टम के कर्नेल भेद्यताओं के संपर्क का मूल्यांकन करने का एक सरल और तेज़ तरीका प्रदान करने के उद्देश्य से बनाई गई है।
प्राथमिकता सिस्टम प्रशासकों और साइबर सुरक्षा पेशेवरों के लिए सुरक्षित, पुनरुत्पादनीय और समझने योग्य विश्लेषण प्रदान करना है।
यह परियोजना केवल रक्षात्मक, शैक्षिक और सुरक्षा ऑडिट उद्देश्यों के लिए है। CIFSwitch Checker उपकरण भेद्यता का शोषण नहीं करता है या सिस्टम को संशोधित नहीं करता है, यह केवल संभावित रूप से संवेदनशील कॉन्फ़िगरेशन की पहचान करने और शमन को मान्य करने में मदद करने के लिए निष्क्रिय जाँच करता है।
