
 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API का उपयोग करके पासवर्ड डेटा उल्लंघनों में उजागर हुए हैं या नहीं, यह जांचने के लिए एक कमांड-लाइन टूल।

PwnedCheck एक कमांड-लाइन टूल है जो यह जाँचने के लिए है कि पासवर्ड ज्ञात डेटा उल्लंघनों में आए हैं या नहीं, Have I Been Pwned API का उपयोग करके, और एन्क्रिप्टेड Bitwarden वॉल्ट एक्सपोर्ट का समर्थन करता है।


-hashed के साथ पहले से हैश किए गए SHA-1 इनपुट स्वीकार करें-bw के साथ Bitwarden एन्क्रिप्टेड एक्सपोर्ट जाँचें-hide के साथ आउटपुट में सादा पाठ पासवर्ड छिपाएँ-v के साथ अनुरोध-स्तरीय HIBP डायग्नोस्टिक्स दिखाएँ-stats के साथ रन के अंत में आँकड़े प्रिंट करेंआप सीधे रिलीज़ पेज से अपने ऑपरेटिंग सिस्टम के लिए तैयार किया गया प्रीकंपाइल्ड स्टैटिक बाइनरी डाउनलोड कर सकते हैं:
pwnedcheck_x.x.x_linux_amd64.tar.gz (या arm64)pwnedcheck_x.x.x_darwin_amd64.tar.gz (या arm64)pwnedcheck_x.x.x_windows_amd64.zipLinux / macOS: एक्सट्रैक्ट की गई डायरेक्टरी के अंदर अपना टर्मिनल खोलें, बाइनरी को निष्पादन योग्य बनाएँ, और इसे चलाएँ:
chmod +x pwnedcheck
./pwnedcheck -h
Windows: अपरीक्षित, लेकिन प्रतिक्रिया की सराहना की जाती है
एक्सट्रैक्ट किए गए pwnedcheck.exe वाले फ़ोल्डर के अंदर PowerShell या Command Prompt खोलें और निष्पादित करें:
.\pwnedcheck.exe -h
CLI को अपनी Go bin डायरेक्टरी में इंस्टॉल करें:
go install github.com/mohamedation/PwnedCheck/cmd/pwnedcheck@latest
git clone https://github.com/mohamedation/PwnedCheck.git
cd PwnedCheck
make install
यह वर्तमान होस्ट बाइनरी को आपकी Go bin डायरेक्टरी में इंस्टॉल करता है।
Linux या macOS के लिए रिलीज़ बाइनरी बनाने के लिए Makefile का उपयोग करें:
make build-linux
make build-macos
बाइनरी dist/ में लिखी जाती हैं, फ़ाइल नाम में आपका वर्तमान Go आर्किटेक्चर होता है।
यदि आप चाहते हैं कि बाइनरी को OS-विशिष्ट नाम के साथ आपकी Go bin डायरेक्टरी में कॉपी किया जाए, तो उपयोग करें:
make install-linux
make install-macos
वे कमांड pwnedcheck के रूप में इंस्टॉल करते हैं।
सोर्स से चलाएँ:
go run ./cmd/pwnedcheck -v god
या इंस्टॉल की गई बाइनरी चलाएँ:
pwnedcheck -i passwords.list -stats
एकल पासवर्ड जाँचें:
pwnedcheck password123
कई पासवर्ड जाँचें:
pwnedcheck love sex secret god
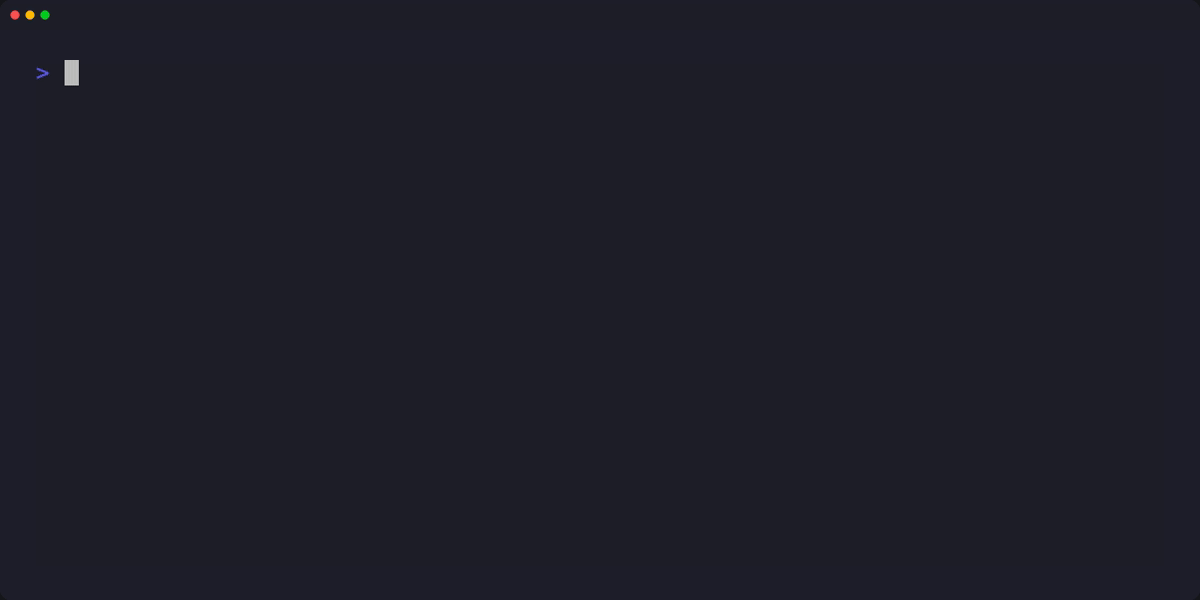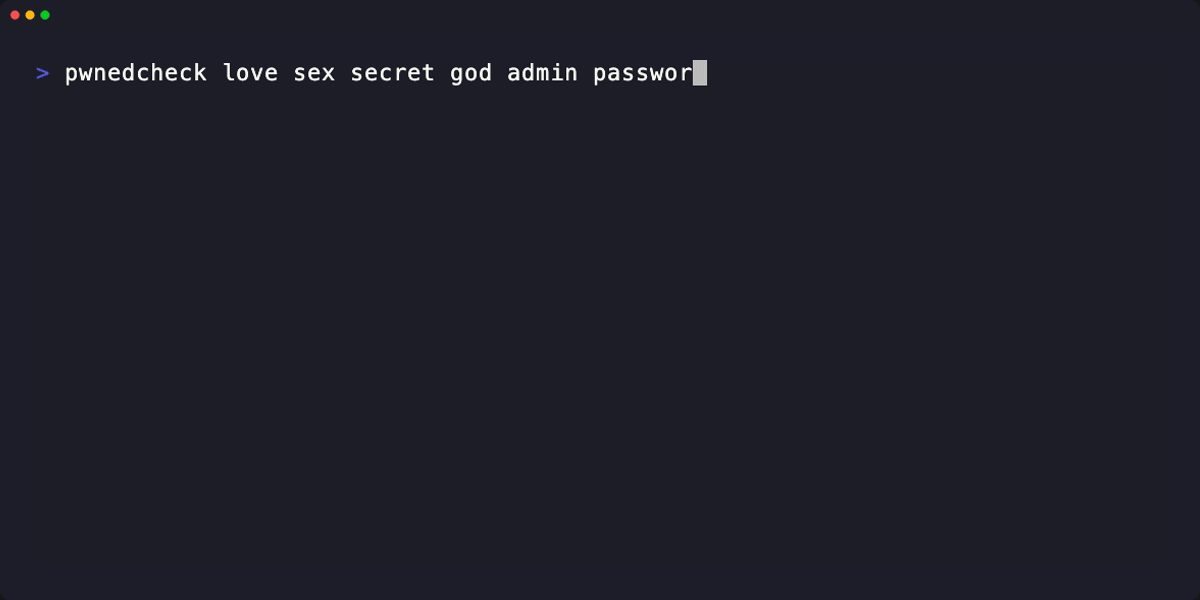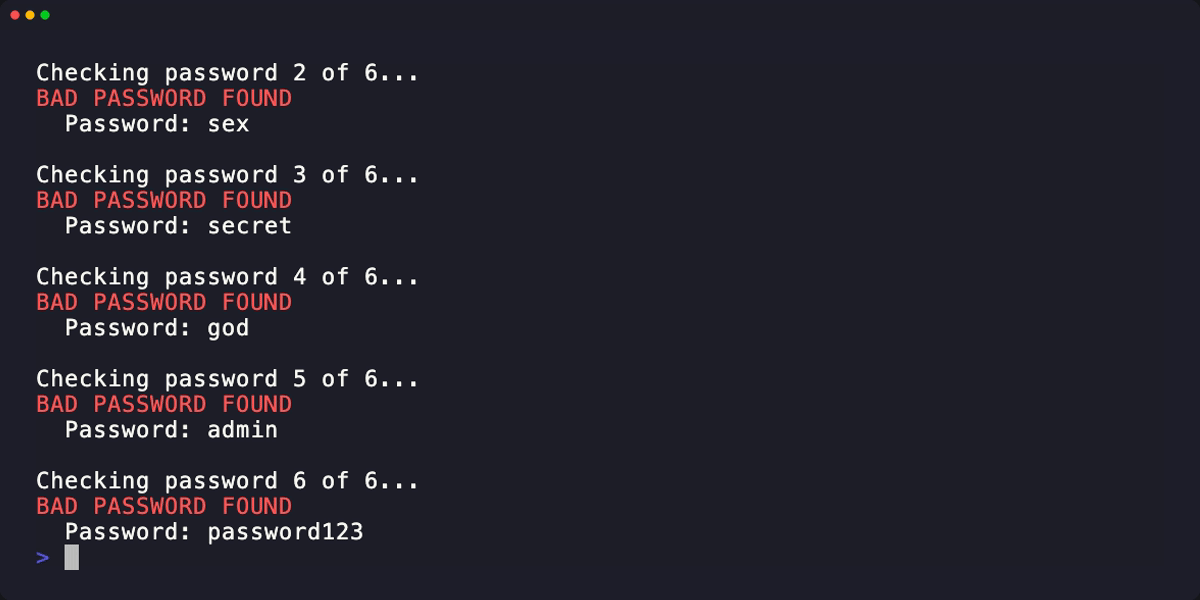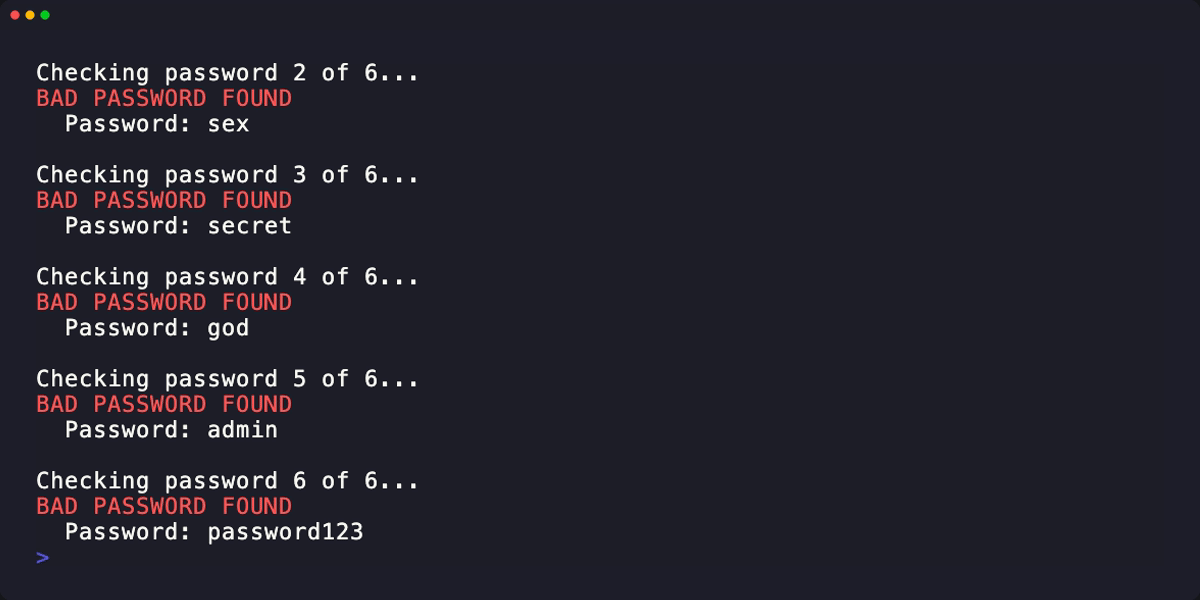
फ़ाइल से पासवर्ड जाँचें:
pwnedcheck -i passwords.list
पहले से हैश किए गए SHA-1 मान जाँचें:
pwnedcheck -hashed -i passwords.list
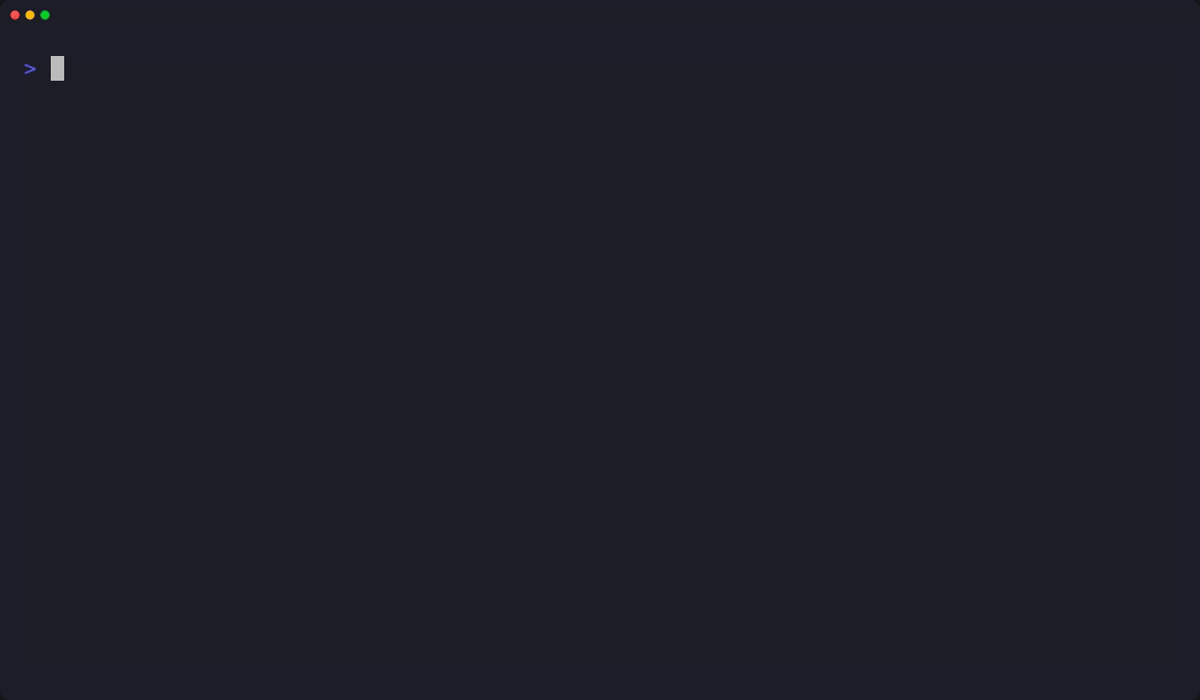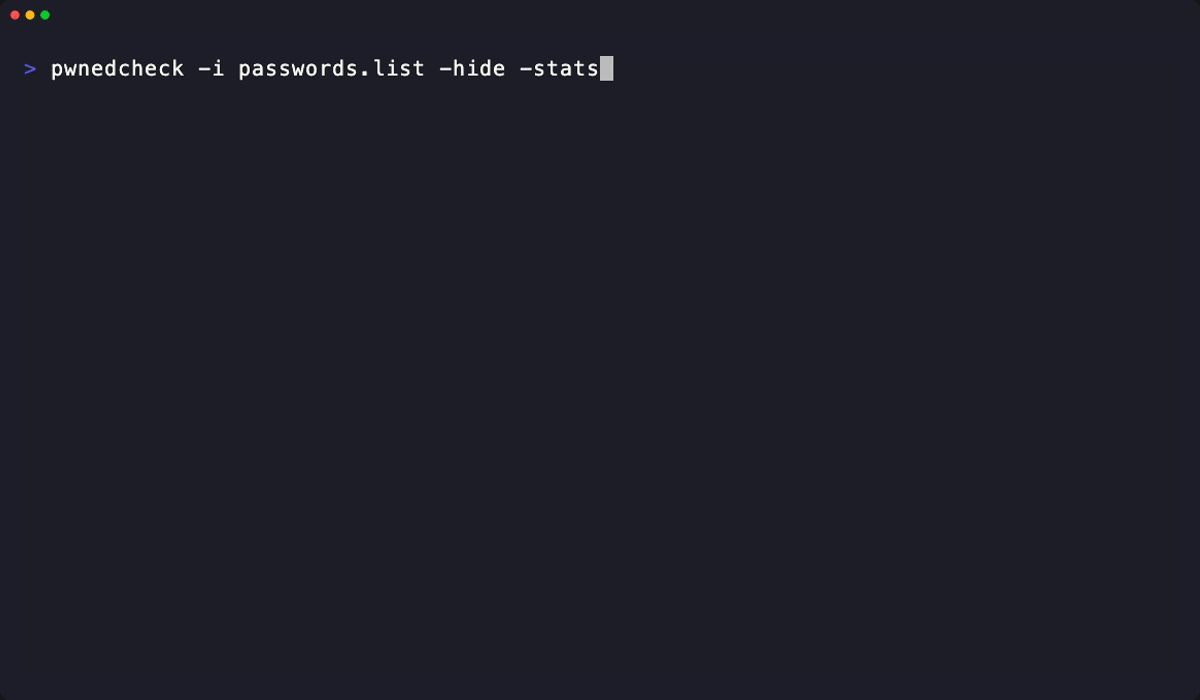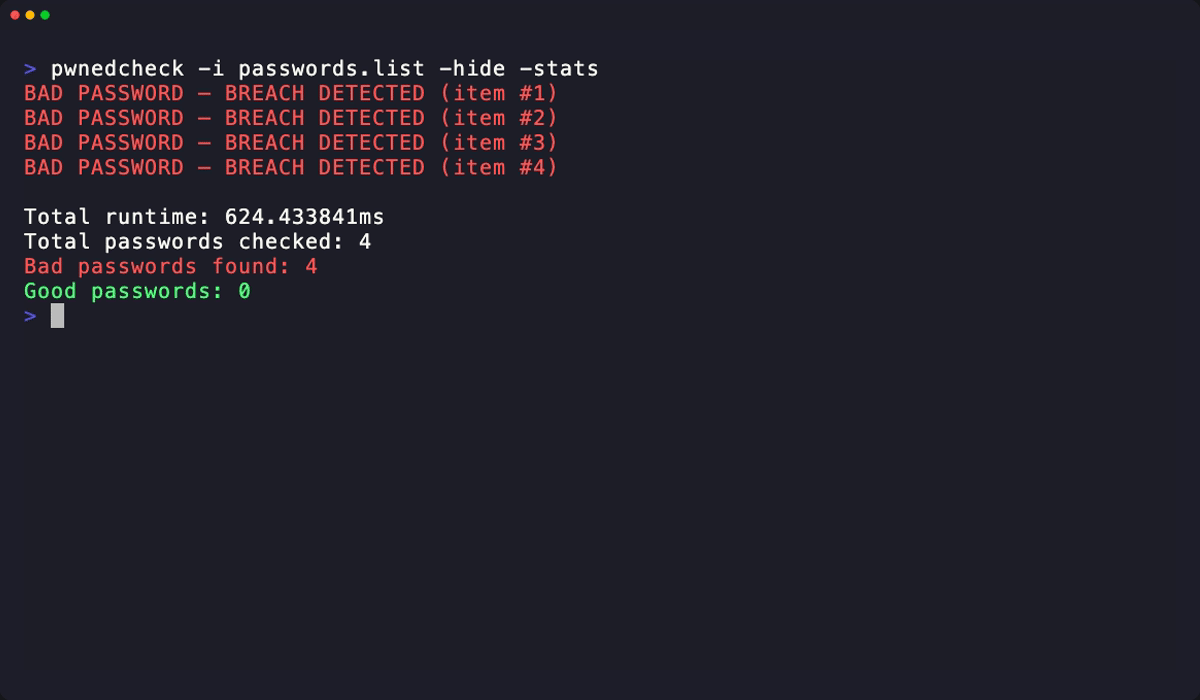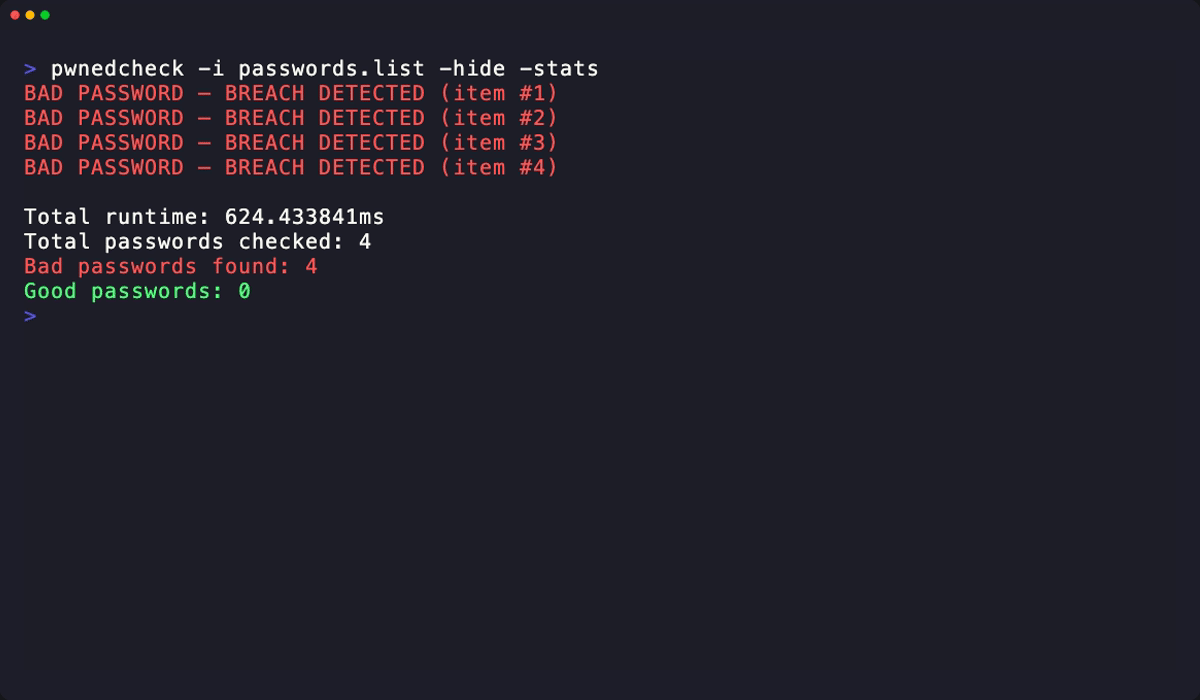
Bitwarden एन्क्रिप्टेड एक्सपोर्ट जाँचें:
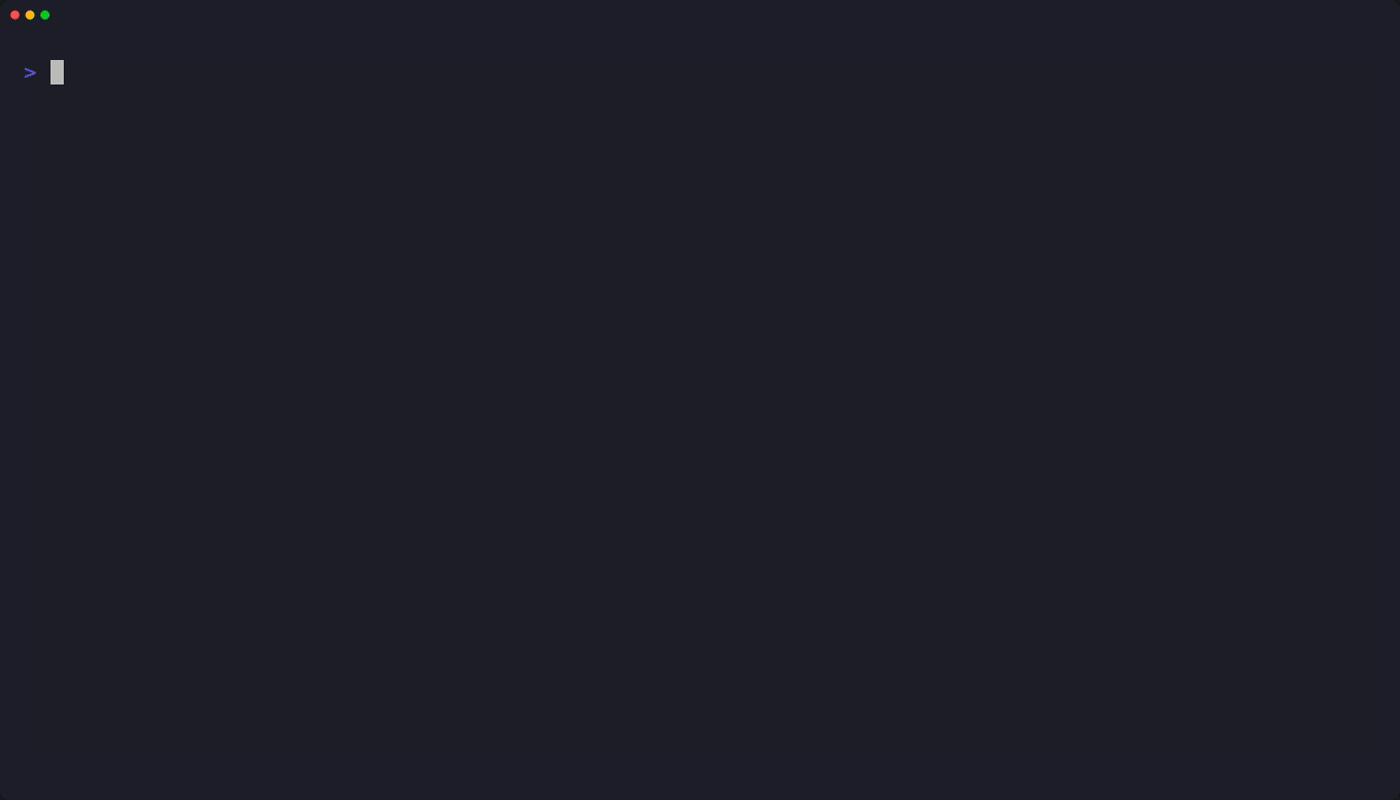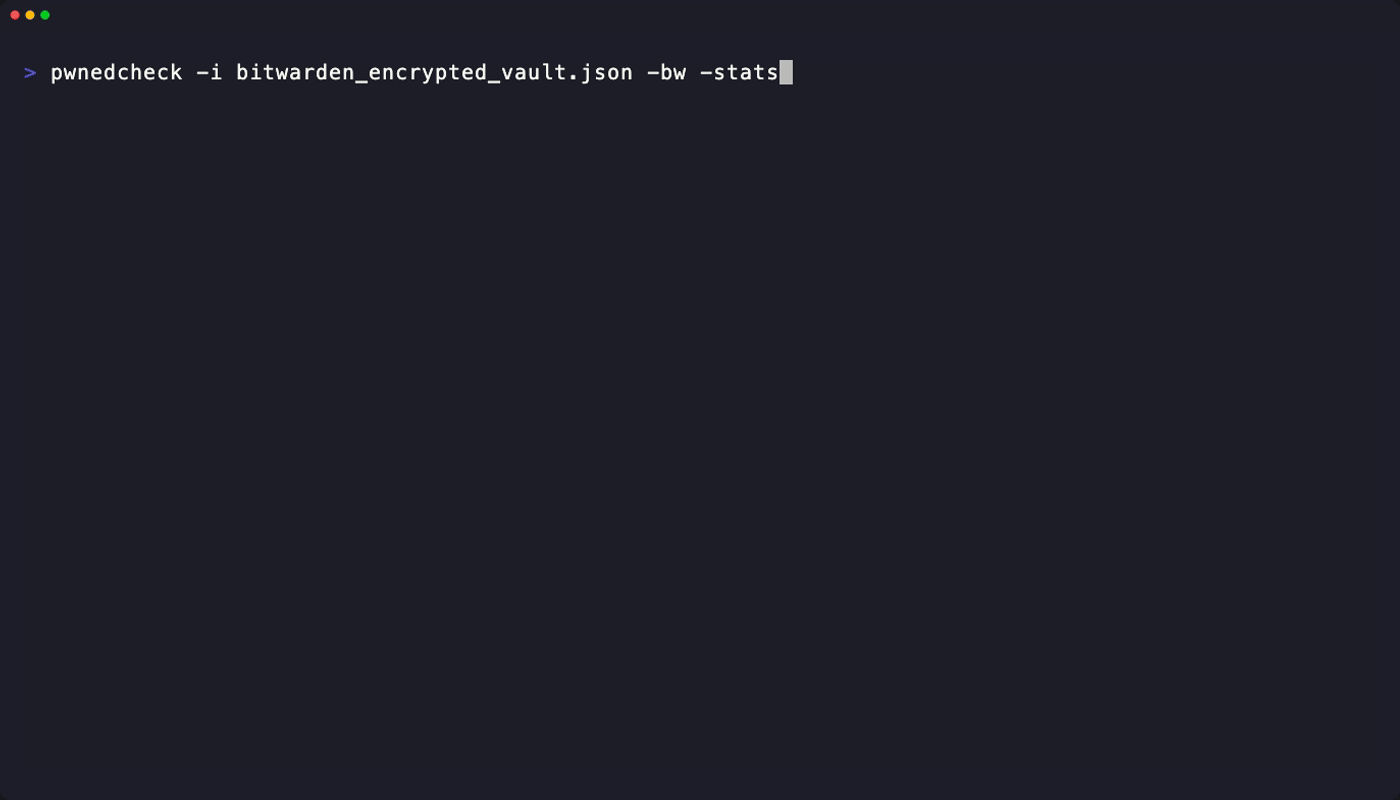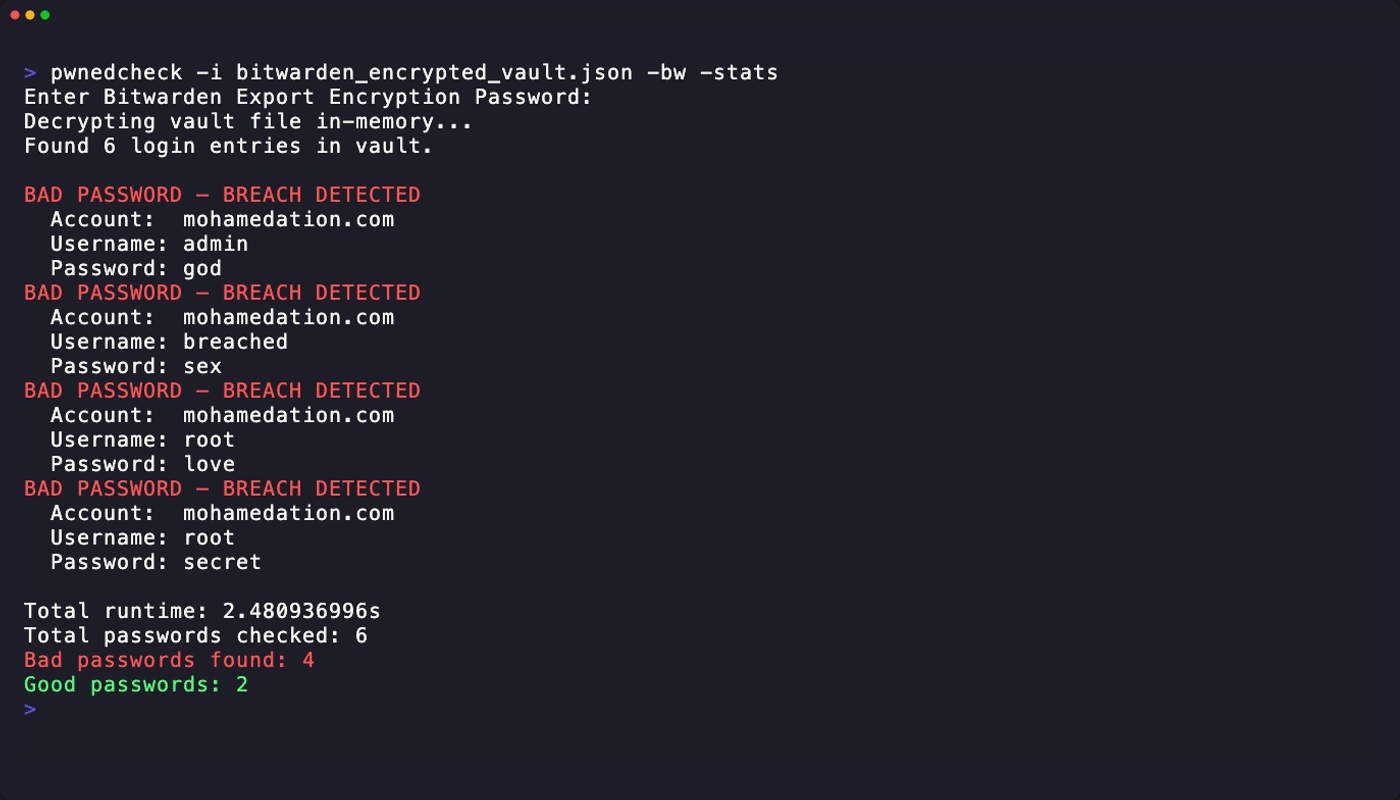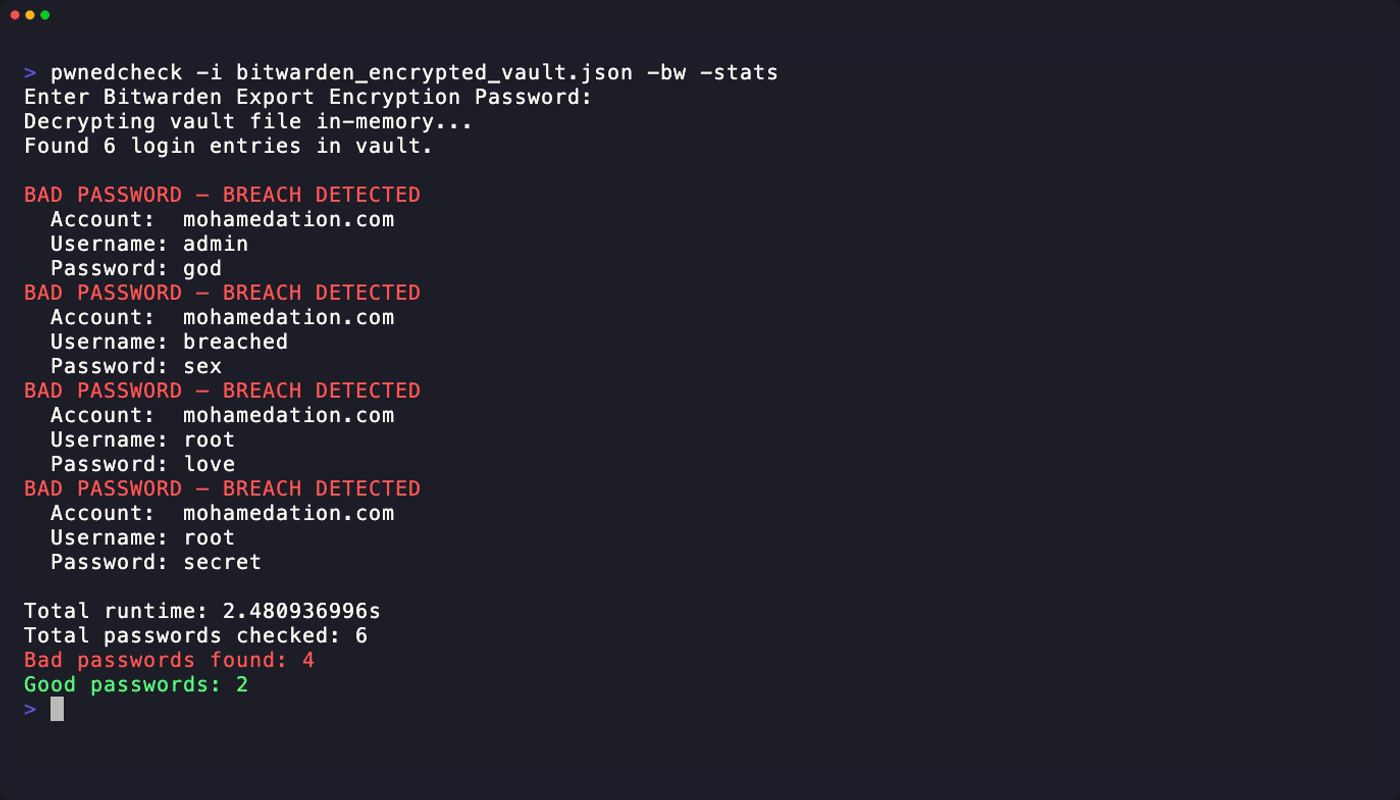
pwnedcheck -bw -i bitwarden_encrypted_export.json -hide -stats
वर्बोज़ HIBP अनुरोध लॉगिंग सक्षम करें:
pwnedcheck -v password123
-i, --input <string> : पासवर्ड या JSON एक्सपोर्ट वाली इनपुट फ़ाइल (डिफ़ॉल्ट "passwords.txt")-bw, --bitwarden : इनपुट फ़ाइल को Bitwarden पासवर्ड-संरक्षित एन्क्रिप्टेड JSON एक्सपोर्ट के रूप में मानें-H, --hashed : इनपुट को सादे पाठ के बजाय पहले से गणना किए गए SHA-1 हैश के रूप में मानें-x, --hide : कंसोल आउटपुट से सादा पाठ पासवर्ड छिपाएँ-s, --stats : पूरा होने के बाद रनटाइम और परिणाम सारांश दिखाएँ-v, --verbose : API डायग्नोस्टिक्स दिखाने के लिए प्रत्येक HIBP अनुरोध और प्रतिक्रिया स्थिति प्रिंट करें-c, --credits : क्रेडिट दिखाएँ-h, --help : सहायता दिखाएँPwnedCheck HIBP द्वारा उपयोग किए जाने वाले k-anonymity दृष्टिकोण का उपयोग करता है:
[1/2] Checking...
BAD PASSWORD — BREACH DETECTED (item #1)
	Password: 123456

Total runtime: 1.5s
Total passwords checked: 2
Bad passwords found: 1
Good passwords: 1
cmd/pwnedcheck: CLI एंट्रीपॉइंट और फ़्लैग पार्सिंगinternal/checker: रन लूप और आउटपुट फ़ॉर्मेटिंगinternal/hibp: HIBP क्लाइंट और पासवर्ड हैशिंगinternal/bitwarden: Bitwarden एक्सपोर्ट डिक्रिप्शनmake test # run unit tests
make cover # run tests with coverage summary
Docs: pkg.go.dev · Coverage: Codecov






