
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-2591 — CVE-2023-2591 मध्यम ब्लॉग | Kitploit
उपकरण/GitHubGitHub/mnqazi/cve-2023-2591
भेद्यता विश्लेषणशोषणवेब सुरक्षापेपर और शोधलर्निंग और शिक्षा
GitHubmnqazi/cve-2023-2591

CVE-2023-2591

CVE-2023-2591 मध्यम ब्लॉग

रिपॉजिटरी देखें
1373 साल पहलेअभी तक समीक्षित नहीं
वेबसाइट
साझा करें

CVE-2023-2591: Teampass 3.0.6 में आइटम लेबल में संग्रहीत HTML इंजेक्शन - M Nadeem Qazi

हाल ही में मैंने nilsteampassnet/teampass, एक लोकप्रिय पासवर्ड प्रबंधन उपकरण, में एक सुरक्षा भेद्यता की पहचान की। यह भेद्यता, जिसे CVE-2023-2591 के रूप में पहचाना गया है, आइटम लेबल फ़ील्ड में एक संग्रहीत HTML इंजेक्शन भेद्यता है। यदि दो उपयोगकर्ताओं की एक ही फ़ोल्डर तक पहुँच है, तो दुर्भावनापूर्ण उपयोगकर्ता एक आइटम बना सकते हैं जहाँ इसका लेबल फ़ील्ड HTML इंजेक्शन के लिए असुरक्षित है। जब अन्य उपयोगकर्ता उस आइटम को देखते हैं, तो यह उन्हें हमलावर की वेबसाइट पर रीडायरेक्ट करने या एक फ़ॉर्म का उपयोग करके उनका डेटा कैप्चर करने के लिए मजबूर कर सकता है।

भेद्यता विवरण

  • भेद्यता प्रकार: संग्रहीत HTML इंजेक्शन
  • CVE: CVE-2023-2591
  • सॉफ़्टवेयर संस्करण: Teampass 3.0.6
  • लेखक: M Nadeem Qazi

विवरण

दुर्भावनापूर्ण उपयोगकर्ता एक असुरक्षित लेबल फ़ील्ड वाला आइटम बनाकर इस भेद्यता का शोषण कर सकते हैं जो HTML इंजेक्शन की अनुमति देता है। जब अन्य उपयोगकर्ता आइटम देखते हैं, तो वे हमलावर की वेबसाइट पर रीडायरेक्ट हो सकते हैं या एक फ़ॉर्म के माध्यम से उनका डेटा कैप्चर किया जा सकता है।
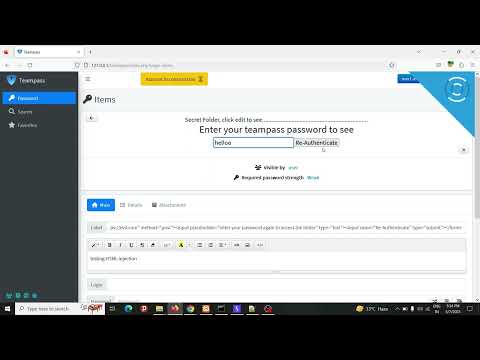
प्रूफ ऑफ कॉन्सेप्ट (PoC)

PoC

शमन

मैंने इस भेद्यता की रिपोर्ट nilsteampassnet/teampass टीम को की, और इसे संस्करण 3.0.7 में कमिट 57a977 के साथ मान्य और ठीक किया गया। टीम ने मुझे मेरी रिपोर्ट के लिए प्रकटीकरण बाउंटी से भी सम्मानित किया।

इस भेद्यता का प्रभाव महत्वपूर्ण हो सकता था, क्योंकि दुर्भावनापूर्ण अभिनेता HTML इंजेक्शन हमलों को अंजाम देने के लिए इसका शोषण कर सकते थे, संभावित रूप से अन्य उपयोगकर्ताओं को हमलावर की वेबसाइट पर रीडायरेक्ट कर सकते थे या एक फ़ॉर्म के माध्यम से उनके संवेदनशील डेटा को कैप्चर कर सकते थे। इसके परिणामस्वरूप गोपनीय जानकारी की चोरी, वित्तीय हानि और प्रभावित उपयोगकर्ताओं या संगठनों की प्रतिष्ठा को नुकसान हो सकता था। यह सुरक्षा के व्यापक उल्लंघन का कारण भी बन सकता था, जो समझौता किए गए आइटम या वेबसाइट के साथ बातचीत करने वाले अन्य उपयोगकर्ताओं को प्रभावित करता।

मैं ऐसी भेद्यताओं को रोकने के लिए नियमित रूप से सॉफ़्टवेयर अपडेट करने और सुरक्षित कोडिंग प्रथाओं को लागू करने के महत्व पर जोर देना चाहता हूँ। मुझे आशा है कि मेरी रिपोर्ट ऐसी भेद्यताओं के संभावित जोखिमों के बारे में जागरूकता बढ़ाने और उपयोगकर्ताओं को आवश्यक सावधानी बरतने के लिए प्रोत्साहित करने में मदद करेगी।

अतिरिक्त संसाधन

यदि आप मेरे निष्कर्षों के बारे में अधिक जानने में रुचि रखते हैं, तो huntr.dev पर रिपोर्ट लिंक देखें।

आप मेरे शोध और अन्य सुरक्षा-संबंधित विषयों पर अपडेट के लिए मुझे फ़ॉलो भी कर सकते हैं:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

सुरक्षित रहें!

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







