
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-55182-TOOLS — CVE-2025-55182 का पता लगाने और सुरक्षा मूल्यांकन के लिए एक व्यापक उपकरण | Kitploit
उपकरण/GitHubGitHub/mingyisecurity-lab/cve-2025-55182-tools
भेद्यता स्कैनरभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHubmingyisecurity-lab/cve-2025-55182-tools

CVE-2025-55182-TOOLS

CVE-2025-55182 का पता लगाने और सुरक्षा मूल्यांकन के लिए एक व्यापक उपकरण

रिपॉजिटरी देखें
279 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-55182 शोषण उपकरण

CVE-2025-55182 व्यापक शोषण/पहचान उपकरण

द्वारा विकसित MingYi Security Lab
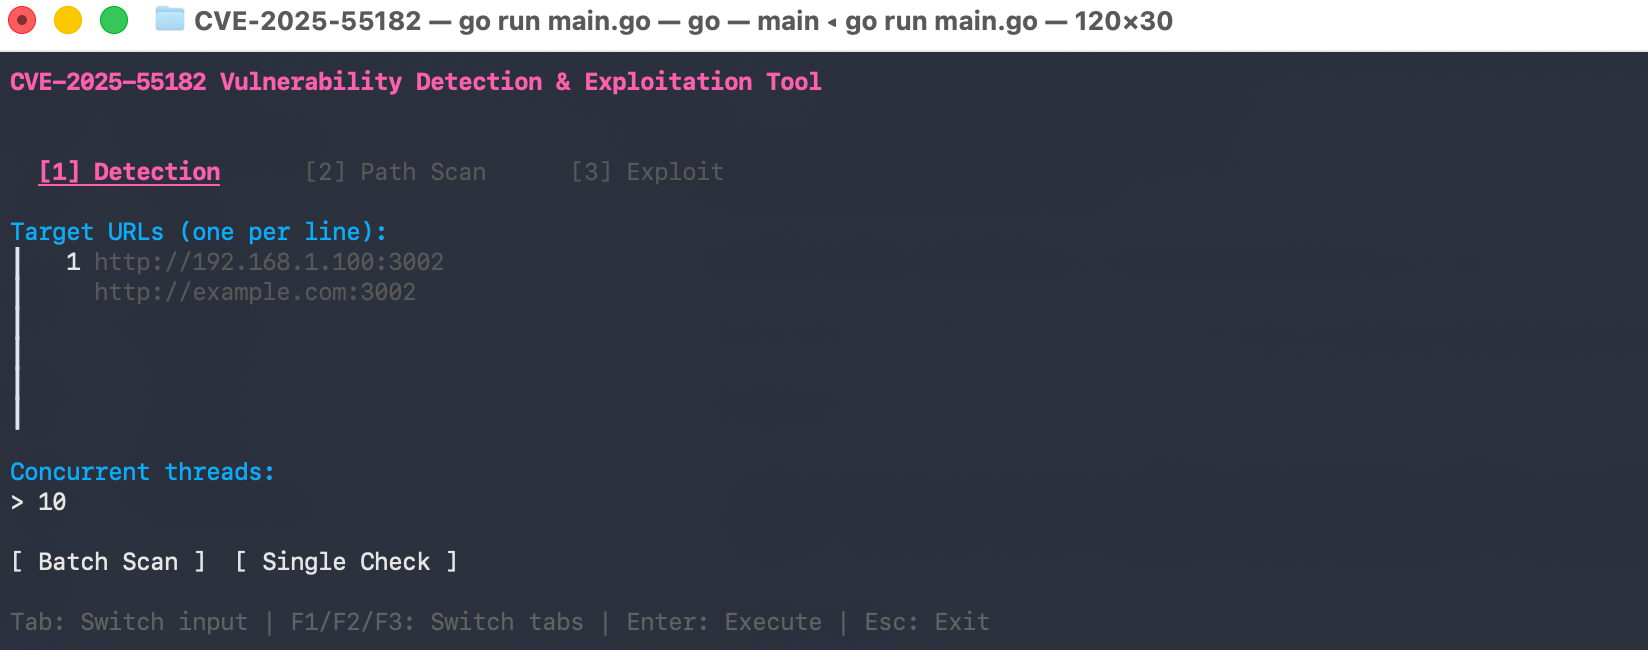
स्क्रीनशॉट

विशेषताएँ

  • भेद्यता पहचान: एकाधिक लक्ष्यों को भेद्यता के लिए बैच स्कैन करें
  • पथ स्कैनिंग: भेद्य पथों की खोज के लिए सामान्य सर्वर एक्शन एंडपॉइंट्स को स्कैन करें
  • रिमोट कोड निष्पादन: भेद्य लक्ष्यों पर सिस्टम कमांड निष्पादित करें
  • एकाधिक शोषण विधियाँ:
    • V1: vm#runInThisContext - क्लासिक RCE विधि
    • V2: $@ Chunk.prototype.then - Next.js 16.0.6+ के लिए उन्नत POC

स्थापना

go build -o cve-tool main.go

उपयोग

./cve-tool

कीबोर्ड शॉर्टकट

कुंजीकार्रवाई
Tabइनपुट फ़ील्ड के बीच स्विच करें
Shift+Tabपिछला इनपुट फ़ील्ड
F1 / Ctrl+1पहचान टैब
F2 / Ctrl+2पथ स्कैन टैब
F3 / Ctrl+3शोषण टैब
Enterवर्तमान कार्रवाई निष्पादित करें
Ctrl+Qत्वरित कमांड (शोषण टैब)
Ctrl+Eशोषण विधि बदलें (शोषण टैब)
Escबाहर निकलें

टैब

  1. पहचान: एक या एकाधिक लक्ष्यों को भेद्यता के लिए स्कैन करें
  2. पथ स्कैन: एकल लक्ष्य पर भेद्य एंडपॉइंट खोजें
  3. शोषण: पुष्टिकृत भेद्य लक्ष्यों पर कमांड निष्पादित करें

डिफ़ॉल्ट पथ शब्दकोश

इस उपकरण में सामान्य सर्वर एक्शन पथ शामिल हैं:

  • /, /formaction, /action, /actions
  • /api/action, /api/actions, /api/form, /api/submit
  • /submit, /form, /rsc, /_rsc
  • /_next/forms, /server-action, /server-actions

शोषण विधियाँ

V1: vm#runInThisContext

क्लासिक RCE विधि जो vm#runInThisContext का उपयोग करके मनमाना JavaScript कोड निष्पादित करती है।

V2: $@ Chunk.prototype.then (Next.js 16.0.6+)

उन्नत POC जो $@ डिसीरियलाइज़ेशन का उपयोग करके एक Chunk संदर्भ प्राप्त करता है और Chunk.prototype.then को रूट ऑब्जेक्ट के then गुण के रूप में सेट करता है। यह RCE के लिए Function कंस्ट्रक्टर के साथ Blob डिसीरियलाइज़ेशन को ट्रिगर करता है।

मुख्य विचार:

  1. $@ डिसीरियलाइज़ेशन का उपयोग करके एक Chunk संदर्भ प्राप्त करें
  2. Chunk.prototype.then को then गुण के रूप में सेट करें
  3. जब प्रतीक्षित/हल किया जाता है, तो then को रूट ऑब्जेक्ट के साथ this के रूप में लागू किया जाता है
  4. स्थिति को RESOLVED_MODEL पर सेट करें ताकि नकली चंक के साथ initializeModelChunk को कॉल किया जा सके
  5. Blob डिसीरियलाइज़ेशन ट्रिगर करें जो हमलावर-नियंत्रित पेलोड के साथ response._formData.get को कॉल करता है

अस्वीकरण

यह उपकरण केवल अधिकृत सुरक्षा परीक्षण के लिए है। कंप्यूटर सिस्टम तक अनधिकृत पहुंच अवैध है।

लाइसेंस

कॉपीराइट © 2025 MingYi Security Lab। सर्वाधिकार सुरक्षित।

टूल डाउनलोड करें