
 minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
CVE-2021-21735 विश्लेषण: ZTE ZXHN H168N V3.5 विज़ार्ड-पृष्ठ सूचना रिसाव, फर्मवेयर रूटिंग दोष, और उजागर PPPoE/WLAN डेटा से पूर्ण प्रशासक समझौता तक का मार्ग।

ZTE ZXHN H168N V3.5 में CVE-2021-21735 के लिए तकनीकी केस स्टडी और GitHub Pages-तैयार राइट-अप।
यह रेपोज़िटरी उजागर विज़ार्ड एंडपॉइंट्स के पीछे की firmware रूटिंग खामी, डिस्क्लोज़र टाइमलाइन, वेंडर एडवाइज़री और NVD के बीच स्कोरिंग विभाजन, तथा सूचना लीक से पूर्ण प्रशासनिक समझौते तक के व्यावहारिक मार्ग पर केंद्रित है।
index.html: मुख्य लेख पृष्ठ, जिसे GitHub Pages के लिए डिज़ाइन किया गया हैzte_zxhn_h168n_bulk_poc.py: उजागर विज़ार्ड एंडपॉइंट्स के लिए बल्क प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्टrequirements.txt: PoC के लिए न्यूनतम Python निर्भरताएँhero.png: लेख हेडर में उपयोग की गई हीरो छविCodecleaned.png: रूट कॉज़ विश्लेषण में उपयोग की गई साफ़ की गई firmware स्क्रीनशॉटRedacted.png: साक्ष्य अनुभाग में उपयोग की गई रिडैक्टेड प्रमाण छवियह राइट-अप CVE-2021-21735 को सामान्य सूचना प्रकटीकरण (information disclosure) से कहीं अधिक मानता है:
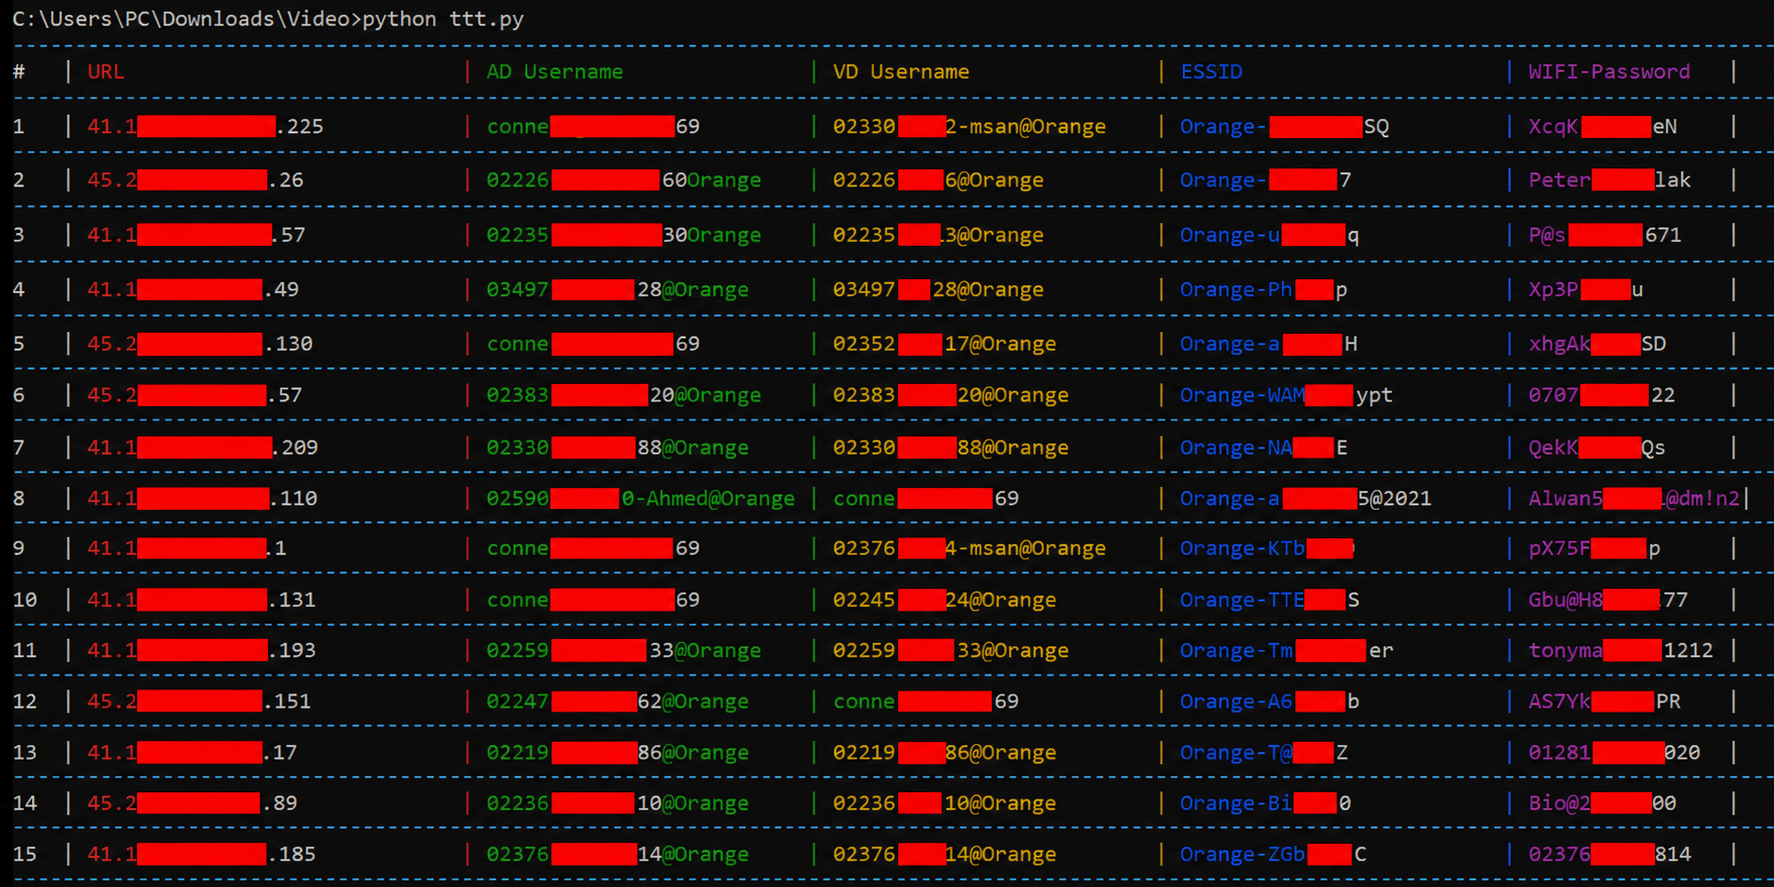
QuickSetupEnable ब्रांच के माध्यम से संवेदनशील सेटअप रूट्स को अनुमति देता प्रतीत होता हैइस रेपोज़िटरी में एक बल्क PoC शामिल है, जो राइट-अप में वर्णित उजागर विज़ार्ड-पेज व्यवहार को होस्ट सूची पर प्रदर्शित करता है:
python -m pip install -r requirements.txt
python .\zte_zxhn_h168n_bulk_poc.py --input .\urls.txt
स्क्रिप्ट निम्नलिखित प्राप्त करती है:
ADUsernameVDUsernameESSIDKeyPassphrase, बिना प्रमाणीकरण वाले GetPassword एक्शन के माध्यम सेअपेक्षित इनपुट:
urls.txt: लक्षित होस्ट या IP की न्यूलाइन-सीमांकित सूचीरेपोज़िटरी GitHub Pages के लिए तैयार है, लेकिन Pages को अभी सक्षम नहीं किया जा रहा है, क्योंकि एक प्रकाशित GitHub Pages साइट सार्वजनिक रूप से सुलभ हो जाती है, भले ही रेपोज़िटरी स्वयं निजी (private) बनी रहे।
