
 min8282/cve-2025-3248
CVE-2025-3248

★ CVE-2025-3248 Langflow RCE PoC ★
docker pull langflowai/langflow:1.2.0
docker run -d --name CVE-2025-3248 -p 7860:7860 langflowai/langflow:1.2.0
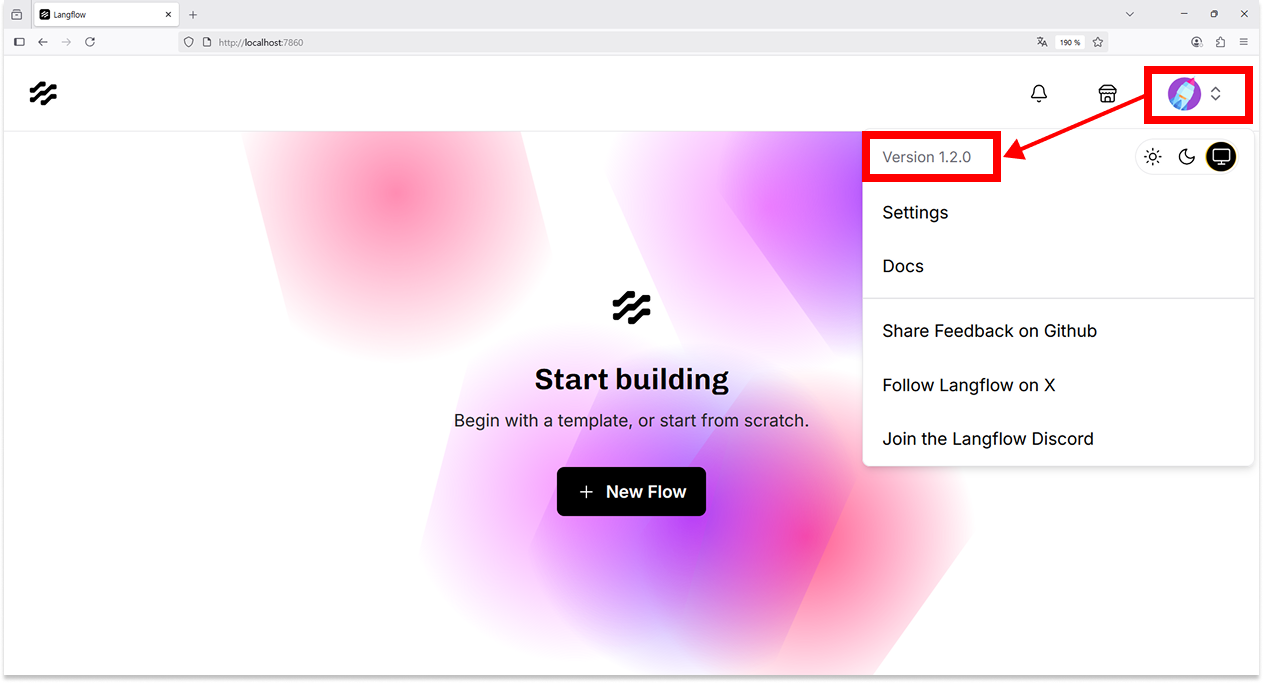
localhost:7860
Langflow के 1.3.0 से पहले के संस्करण /api/v1/validate/code एंडपॉइंट पर कोड इंजेक्शन के लिए संवेदनशील हैं। एक दूरस्थ और अनप्रमाणित हमलावर मनमाना कोड निष्पादित करने के लिए तैयार HTTP अनुरोध भेज सकता है।
git clone https://github.com/EQSTLab/CVE-2025-3248.git
cd CVE-2025-3248
python3 CVE-2025-3248.py <Target:port> <cmd>

यह रिपॉजिटरी CVE-2025-3248 के लिए RCE शोषण के रूप में अभिप्रेत नहीं है। इस परियोजना का उद्देश्य लोगों को इस कमजोरी के बारे में सीखने और शायद अपने स्वयं के अनुप्रयोगों का परीक्षण करने में मदद करना है।
हम महीने में एक बार CVE और मैलवेयर विश्लेषण प्रकाशित करते हैं। यदि आप रुचि रखते हैं, तो कृपया हमारे प्रकाशनों की जांच करने के लिए नीचे दिए गए लिंक का अनुसरण करें। https://www.skshieldus.com/eng/business/insight.do
