 michel-dv/xz-utils-backdoor-case-study
XZ Utils बैकडोर (CVE-2024-3094) का तकनीकी केस स्टडी, जिसमें सप्लाई-चेन ट्रस्ट का दुरुपयोग, दुर्भावनापूर्ण रिलीज़ आर्टिफैक्ट्स, बिल्ड-स्टेज इंजेक्शन, sshd डिपेंडेंसी का दुरुपयोग, डिटेक्शन इंजीनियरिंग और Red Team सबक शामिल हैं।

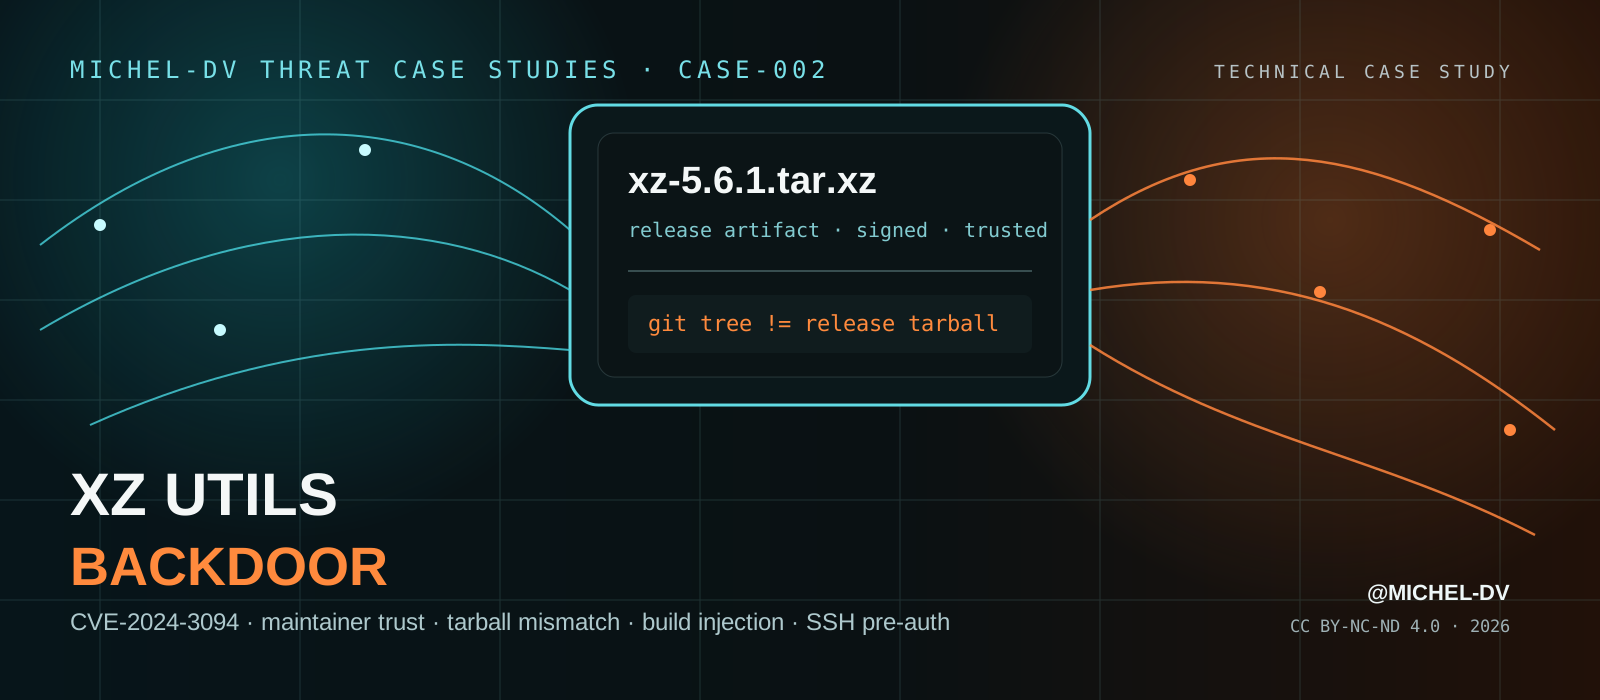
जब मेंटेनर विश्वास ही हमले का रास्ता बन गया।

CASE-002 29 मार्च 2024 को उजागर हुए XZ Utils / liblzma बैकडोर को CVE-2024-3094 के रूप में पुनर्निर्मित करता है।
यह रिपोर्ट इस ऑपरेशन का अनुसरण दीर्घकालिक मेंटेनर विश्वास और रिलीज़ अधिकार से लेकर, समीक्षित Git स्रोत और वितरित रिलीज़ टारबॉल के बीच के अंतर, बिल्ड-टाइम पेलोड निष्कर्षण, liblzma संशोधन, sshd तक ट्रांज़िटिव डिपेंडेंसी पथ, GNU IFUNC / डायनामिक-लिंकर दुरुपयोग, और ऑपरेटर-केवल प्री-ऑथेंटिकेशन ट्रिगर तक करती है।
ध्यान केवल इस पर नहीं है कि बैकडोर ने क्या किया, बल्कि इस पर है कि कई वैध विश्वास संबंधों को एक निष्पादन पथ में कैसे परिवर्तित किया गया।
मुख्य सबक: स्रोत समीक्षा रिलीज़ सत्यापन नहीं है, और एक हस्ताक्षरित अपस्ट्रीम आर्टिफैक्ट उतना ही भरोसेमंद होता है जितना उसे बनाने वाला मानव और बिल्ड प्रक्रिया।
रिपॉज़िटरी में रिपोर्ट खोलें →
v1.0.0 रिलीज़ एसेट डाउनलोड करें →
इंटीग्रिटी जाँच: report/SHA256SUMS.txt
Contributor trust
    ↓
Maintainer / release authority
    ↓
Opaque test artifacts
    ↓
Tarball-specific build logic
    ↓
Build-time malicious object extraction
    ↓
Payload linked into liblzma
    ↓
Trusted distro package build
    ↓
Transitive load into sshd
    ↓
IFUNC / loader-time symbol redirection
    ↓
Operator-only cryptographic SSH trigger
    ↓
Pre-authentication bypass / command capability
| निष्कर्ष | यह क्यों मायने रखता है |
|---|---|
| मेंटेनर विश्वास शोषण श्रृंखला का हिस्सा था | हमलावर ने अंतिम चरण में केवल एक पैकेज खाता चुराने के बजाय एक वैध परियोजना भूमिका के भीतर से काम किया। |
| Git स्रोत और रिलीज़ टारबॉल सुरक्षा-समतुल्य नहीं थे | रिलीज़-केवल जनरेट किए गए बिल्ड लॉजिक ने एक ऐसा पथ पेश किया जिसे सामान्य Git समीक्षा उजागर नहीं करती थी। |
| अपारदर्शी परीक्षण डेटा निष्पादन योग्य बिल्ड इनपुट बन गया | तैयार किए गए .xz / .lzma फिक्स्चर में छिपे हुए चरण थे जो संकलन के दौरान पुनर्प्राप्त किए गए। |
| पेलोड एक ट्रांज़िटिव डिपेंडेंसी पथ पर निर्भर था | OpenSSH स्वयं बैकडोर नहीं था; liblzma वितरण-विशिष्ट systemd एकीकरण के माध्यम से चयनित sshd बिल्ड तक अप्रत्यक्ष रूप से पहुँचा। |
| रनटाइम सक्रियण जानबूझकर संकीर्ण था | प्लेटफ़ॉर्म, बिल्ड, प्रक्रिया, वातावरण और क्रिप्टोग्राफिक गेट्स ने आकस्मिक जोखिम और विश्लेषण को कम किया। |
| खोज विसंगति जाँच से हुई | CPU, विलंबता और Valgrind अनियमितताओं ने एक सप्लाई-चेन समझौता उजागर किया जिसे स्थिर विश्वास संकेतों ने स्वीकार कर लिया था। |
sshd → libsystemd → liblzma डिपेंडेंसी पथयह केस स्टडी जानबूझकर घटना सारांश से आगे जाती है।
रिपोर्ट विश्वास के छह रूपांतरणों का मानचित्रण करती है:
contributor → maintainer → release artifact → distro package → runtime library → SSH control path
प्रत्येक रूपांतरण बिंदु पर, यह हमलावर के लाभ और एक रक्षात्मक चोक पॉइंट की पहचान करती है।
विश्लेषण घटना को परीक्षण योग्य परिकल्पनाओं में बदलता है, जिनके आसपास:
अनुकरण अनुभाग सुरक्षित विश्वास-पथ परीक्षण पर केंद्रित है, जैसे कि सौम्य टारबॉल/स्रोत असंगतियाँ और डिपेंडेंसी-पथ सत्यापन, बिना किसी कार्यशील SSH प्रमाणीकरण बैकडोर की आवश्यकता के।
PDF को .github/workflows/publish-report.yml द्वारा संस्करण-नियंत्रित HTML/CSS से जनरेट किया जाता है।
वर्कफ़्लो बॉडी और समर्पित कवर को अलग-अलग रेंडर करता है, उन्हें मर्ज करता है, SHA-256 की गणना करता है, जनरेट किए गए PDF को कमिट करता है और रिलीज़ एसेट प्रकाशित करता है। यह प्रकाशन को स्वयं केस के केंद्रीय सबक के अनुरूप रखता है: स्रोत से आर्टिफैक्ट तक का पथ अवलोकनीय और पुनरुत्पादक होना चाहिए।
पूर्वव्यापी टिप्पणी पर प्राथमिक साक्ष्य को प्राथमिकता दी जाती है। रिपोर्ट पुष्ट तकनीकी व्यवहार, परियोजना रिकॉर्ड, वितरण एक्सपोज़र, बाद के रिवर्स इंजीनियरिंग और विश्लेषणात्मक निष्कर्षों को अलग करती है।
देखें docs/METHODOLOGY.md और docs/REFERENCES.md।
.
├── .github/workflows/
│   └── publish-report.yml
├── assets/
│   └── cover-mobile-safe.svg
├── docs/
│   ├── METHODOLOGY.md
│   └── REFERENCES.md
├── report/
│   ├── cover.html
│   ├── source.html
│   ├── XZ_Utils_Backdoor_Case_Study_Michel-DV.pdf
│   └── SHA256SUMS.txt
├── CHANGELOG.md
├── CITATION.cff
├── DISCLAIMER.md
├── RELEASE_NOTES.md
├── LICENSE
└── README.md