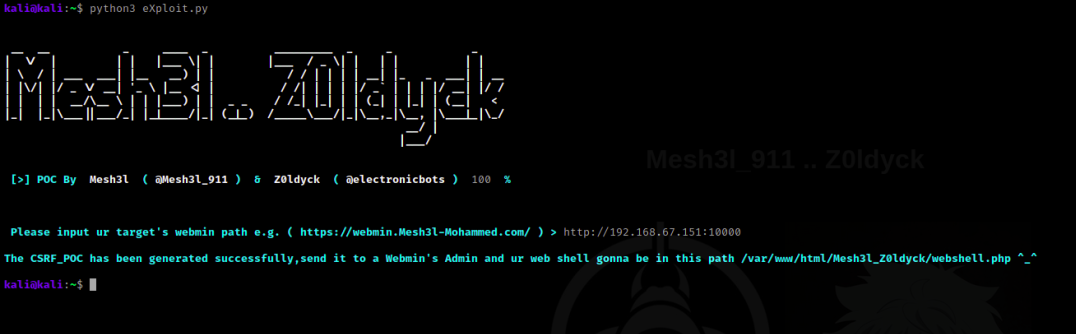
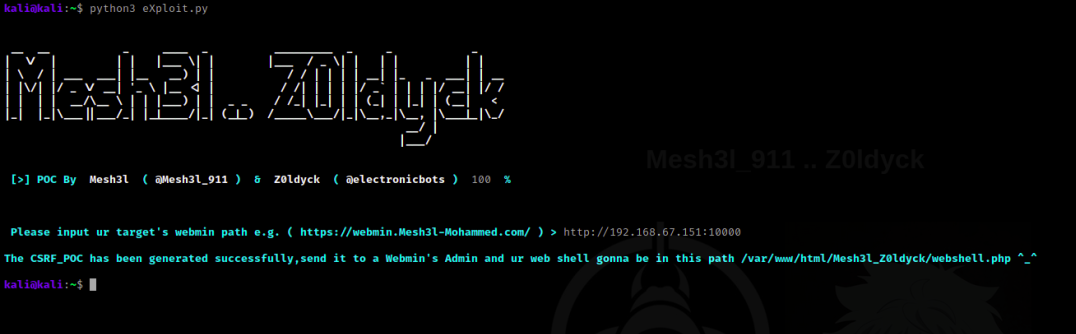
 mesh3l911/cve-2021-32162
वेबमिन की फ़ाइल मैनेजर सुविधा के माध्यम से कमांड इंजेक्शन प्राप्त करने के लिए क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) हमले का फायदा उठाना।

वेबमिन की फ़ाइल प्रबंधक सुविधा के माध्यम से कमांड इंजेक्शन प्राप्त करने के लिए क्रॉस-साइट अनुरोध जालसाज़ी (CSRF) हमले का शोषण करना
https://www.webmin.com "वेबमिन यूनिक्स-जैसे सर्वरों और सेवाओं के लिए एक वेब-आधारित सिस्टम प्रशासन उपकरण है, जिसकी दुनिया भर में 1,000,000 से अधिक स्थापनाएँ हैं। इसका उपयोग करके, ऑपरेटिंग सिस्टम के आंतरिक भागों, जैसे उपयोगकर्ता, डिस्क कोटा, सेवाएँ या कॉन्फ़िगरेशन फ़ाइलें, को कॉन्फ़िगर करना संभव है, साथ ही ओपन-सोर्स ऐप्स, जैसे BIND DNS Server, Apache HTTP Server, PHP, MySQL, और कई अन्य, को संशोधित और नियंत्रित करना भी संभव है" वेबमिन के GitHub के अनुसार @mesh3l_911 ,@electronicbots
