
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
illusion-rs — Rusty Hypervisor - Rust में Windows UEFI Blue Pill Type-1 Hypervisor (कोडनेम: Illusion) | Kitploit
उपकरण/GitHubGitHub/memn0ps/illusion-rs
रक्षात्मक उपकरणमेमोरी फोरेंसिकस्थायित्व तंत्ररिवर्स इंजीनियरिंगसुरक्षा वर्चुअलाइजेशनमालवेयर विश्लेषणहार्डवेयर सुरक्षाबाइनरी विश्लेषणपेपर और शोधरेड टीमिंगArchived
413604 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
GitHub
memn0ps/illusion-rs

illusion-rs

Rusty Hypervisor - Rust में Windows UEFI Blue Pill Type-1 Hypervisor (कोडनेम: Illusion)

रिपॉजिटरी देखेंवेबसाइट
साझा करें

Windows UEFI Blue Pill Type-1 हाइपरवाइज़र Rust में (कोडनेम: Illusion)

License Issues Forks Stars

ब्लॉग: https://memn0ps.github.io/hypervisors-for-memory-introspection-and-reverse-engineering/

एक हल्का, मेमोरी-सुरक्षित, और अत्यंत तेज़ Rust-आधारित टाइप-1 रिसर्च हाइपरवाइज़र जिसमें Intel VT-x के लिए हुक्स हैं, जो वर्चुअलाइज़ेशन की मूल अवधारणाओं के अध्ययन पर केंद्रित है।

नोट: Illusion हाइपरवाइज़र (Windows UEFI Blue Pill Type-1 हाइपरवाइज़र Rust में) अधिक स्थिर है, अधिक सुविधाओं का समर्थन करता है, और कुल मिलाकर बेहतर डिज़ाइन किया गया है। Matrix हाइपरवाइज़र (Windows Kernel Blue Pill Type-2 हाइपरवाइज़र Rust में) एक पुराना, प्रयोगात्मक संस्करण है और उत्पादन उपयोग के लिए अभिप्रेत नहीं है। दोनों प्रोजेक्ट्स टेम्पलेट के रूप में काम करते हैं ताकि लोगों को Rust में हाइपरवाइज़र डेवलपमेंट शुरू करने में मदद मिल सके।

विवरण

पेजिंग: x64 वर्चुअल एड्रेस को फिजिकल एड्रेस में अनुवादित करना

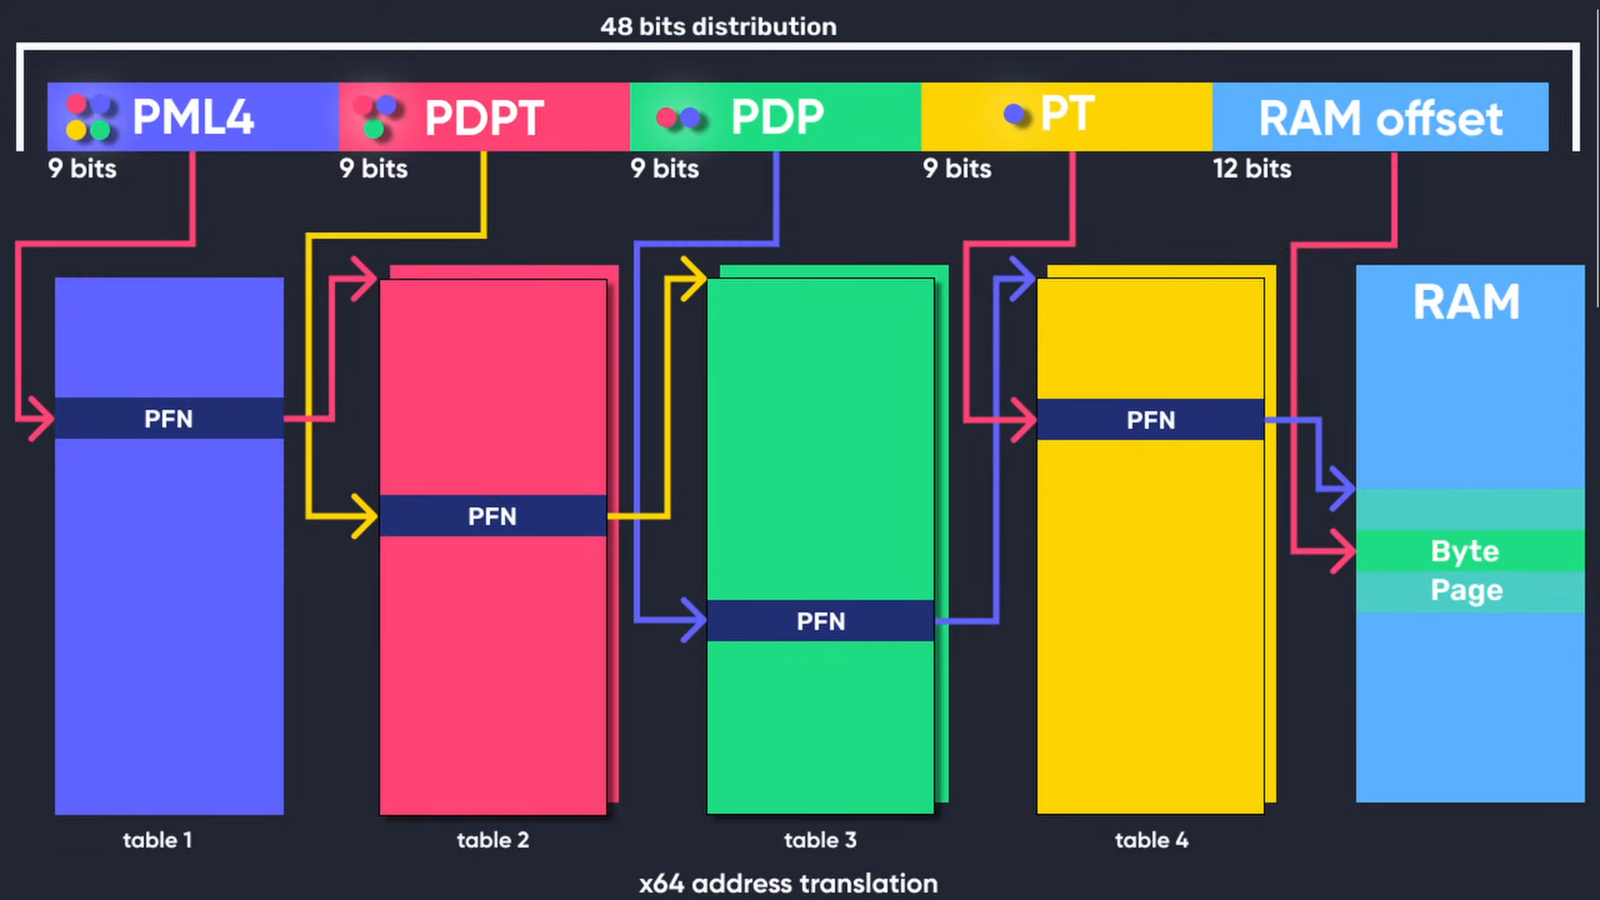
यह आरेख पारंपरिक पेजिंग सिस्टम में x64 वर्चुअल एड्रेस को फिजिकल एड्रेस में अनुवादित करने की प्रक्रिया को दर्शाता है। x64 आर्किटेक्चर में, इस अनुवाद में चार स्तरों की पेज टेबल्स शामिल हैं: PML4, PDPT, PDT, और PT (Page Map Level 4, Page Directory Pointer Table, Page Directory Table, और Page Table)। प्रत्येक स्तर वर्चुअल एड्रेस के 9 बिट्स का उपयोग अगले स्तर को इंडेक्स करने के लिए करता है, जो अंततः RAM में एक विशिष्ट फिजिकल एड्रेस की ओर इंगित करता है। यह प्रक्रिया ऑपरेटिंग सिस्टम और मेमोरी मैनेजमेंट यूनिट (MMU) द्वारा प्रबंधित की जाती है, जो सॉफ़्टवेयर द्वारा उपयोग किए जाने वाले वर्चुअल एड्रेस को हार्डवेयर द्वारा उपयोग किए जाने वाले फिजिकल एड्रेस में अनुवादित करती है।
x64 Virtual Address Translation
चित्र 1: x64 वर्चुअल एड्रेस अनुवाद (पूर्ण श्रेय: Guided Hacking)

एक्सटेंडेड पेज टेबल्स (EPT): सेकंड लेवल एड्रेस ट्रांसलेशन (SLAT)

एक्सटेंडेड पेज टेबल्स (EPT) हार्डवेयर-असिस्टेड वर्चुअलाइज़ेशन तकनीकों जैसे Intel VT-x और AMD-V के Nested Page Tables (NPT) की एक विशेषता है। EPT सेकंड लेवल एड्रेस ट्रांसलेशन (SLAT) को लागू करता है, जो विशेष रूप से वर्चुअलाइज़्ड वातावरण के लिए डिज़ाइन किया गया है। जहाँ पारंपरिक पेजिंग गेस्ट OS के भीतर वर्चुअल एड्रेस को फिजिकल एड्रेस में अनुवादित करती है, वहीं EPT गेस्ट फिजिकल एड्रेस (जो गेस्ट OS द्वारा उपयोग किए जाते हैं) को होस्ट फिजिकल एड्रेस (जो हाइपरवाइज़र द्वारा उपयोग किए जाते हैं) में अनुवादित करके एक अतिरिक्त परत जोड़ता है। अनुवाद की यह दूसरी परत हाइपरवाइज़र द्वारा प्रबंधित की जाती है, जिससे गेस्ट ऑपरेटिंग सिस्टम को अपनी पेज टेबल्स को स्वतंत्र रूप से प्रबंधित करने की अनुमति मिलती है। SLAT मेमोरी ऑपरेशन्स के दौरान VM exits की आवश्यकता को कम करके प्रदर्शन में सुधार करता है, जो ओवरहेड को कम करता है और वर्चुअलाइज़ेशन दक्षता को बढ़ाता है।

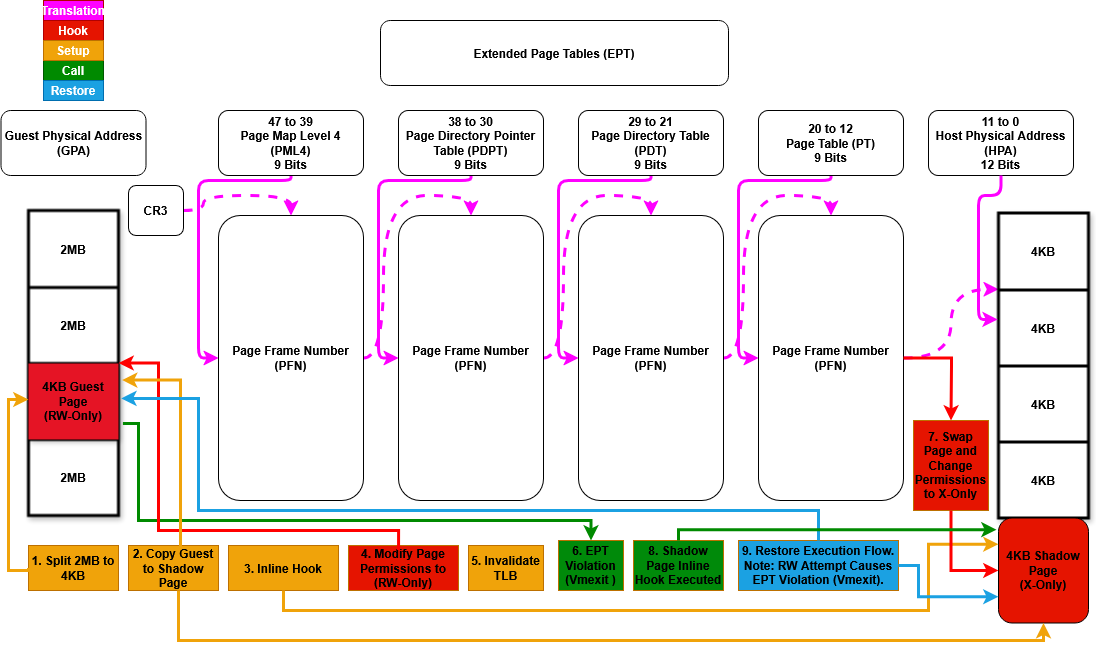
नीचे दिया गया आरेख दर्शाता है कि Rust में लिखे गए Windows UEFI Blue Pill Type-1 हाइपरवाइज़र (कोडनेम: Illusion) में छिपे हुए EPT हुक्स को कैसे लागू किया जाए।
EPT Hooks
चित्र 2: एक्सटेंडेड पेज टेबल्स (EPT) हुक्स (Illusion)

विशेषताएँ

PatchGuard संगत विशेषताएँ

  • ✅ सिस्टम सर्विस डिस्क्रिप्टर टेबल (SSDT) के माध्यम से छिपे हुए सिस्टम कॉल (Syscall) हुक्स।
  • ✅ छिपे हुए कर्नेल इनलाइन हुक्स।
  • ✅ छिपे हुए मॉडल स्पेसिफिक रजिस्टर्स (MSR) हुक्स।

प्रोसेसर-विशिष्ट विशेषताएँ

  • ✅ एक्सटेंडेड पेज टेबल्स (EPT)।
  • ✅ मेमोरी टाइप रेंज रजिस्टर्स (MTRRs)।
  • ❌ Intel Processor Trace (PT)।

Microsoft Hyper-V संगत विशेषताएँ

  • ❌ वर्चुअलाइज़ेशन बेस्ड सिक्योरिटी (VBS) सक्षम के साथ Microsoft Hyper-V (Type-2) के अंतर्गत नेस्टेड हाइपरवाइज़र के रूप में चलाने का समर्थन।
  • ❌ वर्चुअलाइज़ेशन बेस्ड सिक्योरिटी (VBS) सक्षम के साथ Microsoft Hyper-V (Type-1) के ऊपर प्राइमरी हाइपरवाइज़र के रूप में चलाने का समर्थन।

VM Exit हैंडलिंग

  • ✅ VM Exit हैंडलिंग: ExceptionOrNmi (#GP, #PF, #BP, #UD) (0), InitSignal (3), StartupIpi (4), Cpuid (10), Getsec (11), Hlt (12), Invd (13), Vmcall (18), Vmclear (19), Vmlaunch (20), Vmptrld (21), Vmptrst (22), Vmresume (24), Vmxon (27), Vmxoff (26), ControlRegisterAccesses (28), Rdmsr (31), Wrmsr (32), MonitorTrapFlag (37), Rdtsc (49), EptViolation (48), EptMisconfiguration (50), Invept (53), Invvpid (55), Xsetbv (55)।

हाइपरवाइज़र डिटेक्शन

  • ✅ EPT का उपयोग करके गेस्ट से हाइपरवाइज़र मेमोरी छिपाएँ (होस्ट मेमोरी की ओर इंगित करने वाली गेस्ट मेमोरी को 0xFFs से भरे डमी पेज पर रीडायरेक्ट करें)।
  • ✅ कस्टम पेज टेबल-आधारित हाइपरवाइज़र डिटेक्शन बायपास (गेस्ट से आइसोलेशन और सुरक्षा प्रदान करता है, जिसमें CR3 ट्रैशिंग भी शामिल है)।
  • ✅ कस्टम GDT और IDT-आधारित हाइपरवाइज़र डिटेक्शन बायपास (गेस्ट से आइसोलेशन और सुरक्षा सुनिश्चित करता है)।
  • ✅ CPUID-आधारित हाइपरवाइज़र डिटेक्शन बायपास (Feature Information और Hypervisor Vendor के लिए HypervisorPresent को अनसेट करें और वेंडर ID सिग्नेचर हटाएँ)।
  • ✅ MSR-आधारित हाइपरवाइज़र डिटेक्शन बायपास (अमान्य, असमर्थित, और आरक्षित Hyper-V MSR vmexits के लिए #GP इंजेक्ट करें)।
  • ✅ CR-आधारित हाइपरवाइज़र डिटेक्शन बायपास (हाइपरवाइज़र-विशिष्ट बिट्स को छिपाने के लिए CR0 और CR4 को शैडो करें)।
  • ✅ XSETBV-आधारित हाइपरवाइज़र डिटेक्शन बायपास (अमान्य या असमर्थित XSETBV vmexits के लिए #GP इंजेक्ट करें)।
  • ✅ VMCALL-आधारित हाइपरवाइज़र डिटेक्शन बायपास (अमान्य या असमर्थित VMCALL vmexits के लिए #GP इंजेक्ट करें)।
  • ✅ ExceptionOrNMI-आधारित हाइपरवाइज़र डिटेक्शन बायपास (विशिष्ट एक्सेप्शन vmexits के लिए #GP, #PF, #BP, #UD इंजेक्ट करें)।
  • ✅ अनकंडीशनल vmexits (अनकंडीशनल vmexits के लिए #UD इंजेक्ट करें, लेकिन Vmxon के लिए, यदि इसमें VMXE नहीं है तो #UD इंजेक्ट करें; अन्यथा, यदि इसमें VMXE है तो #GP इंजेक्ट करें)।
  • ❌ EPT-आधारित हाइपरवाइज़र डिटेक्शन बायपास (राइट चेक, टाइमिंग चेक, और थ्रेड चेक)।
  • ❌ RDTSC-आधारित हाइपरवाइज़र डिटेक्शन बायपास।
  • ✅ UEFI मेमोरी मैप/टेबल से हाइपरवाइज़र मेमोरी हटाएँ (हाइपरवाइज़र द्वारा व्याप्त मेमोरी क्षेत्रों की पहचान करें और उन क्षेत्रों को UNUSABLE के रूप में चिह्नित करने के लिए UEFI मेमोरी मैप को संशोधित करें)।

आइसोलेशन और सुरक्षा

  • ✅ हाइपरवाइज़र की सुरक्षा और आइसोलेशन को बढ़ाने के लिए ग्लोबल डिस्क्रिप्टर टेबल (GDT), इंटरप्ट डिस्क्रिप्टर टेबल (IDT), और पेज टेबल्स के कस्टम कार्यान्वयन।

समर्थित हार्डवेयर

  • ✅ VT-x और एक्सटेंडेड पेज टेबल्स (EPT) समर्थन वाले Intel प्रोसेसर।
  • ❌ AMD-V (SVM) और Nested Page Tables (NPT) समर्थन वाले AMD प्रोसेसर।

समर्थित प्लेटफ़ॉर्म

  • ✅ Windows 10 - Windows 11, केवल x64।

इंस्टॉलेशन

  • Rust को यहाँ से इंस्टॉल करें।
  • cargo-make इंस्टॉल करें: cargo install cargo-make।

प्रोजेक्ट बिल्ड करना

  • डीबग: cargo make build-debug।
  • रिलीज़: cargo make build-release।

प्रोजेक्ट चलाना

  • डीबग: cargo make run-debug।
  • रिलीज़: cargo make run-release।

डीबगिंग

  • सीरियल पोर्ट लॉगिंग: हाइपरवाइज़र से लॉग कैप्चर करने के लिए सीरियल पोर्ट लॉगर का उपयोग करें।

डीबग मोड सक्षम करना

  • टेस्ट मोड: bcdedit.exe /set testsigning on के साथ टेस्ट साइनिंग सक्रिय करें।
  • Windows डीबगिंग: इस Microsoft गाइड में दिए गए चरणों का पालन करें।
टूल डाउनलोड करें