
 mein-0/fortiless
FortiClient के FortiShield_74.sys मिनीफ़िल्टर में type-3 कर्नेल आउट-ऑफ़-बाउंड राइट का प्रूफ़-ऑफ़-कॉन्सेप्ट और विश्लेषण, जिसमें पोर्ट प्रोटोकॉल विवरण और BSOD क्रैश साक्ष्य शामिल हैं।

नमस्ते हैकर्स।
FortiClient 7.4.8.2066 में FortiShield_74.sys शामिल है, जो altitude 320000 पर एक signed minifilter है। यह FltBuildDefaultSecurityDescriptor के साथ \FortiShieldPort बनाता है, इसलिए केवल SYSTEM और Administrators ही कनेक्ट कर सकते हैं। एक सामान्य उपयोगकर्ता को 0x80070005 मिलता है। कोई UAC bypass नहीं, कोई standard-user परीकथा नहीं।
पोर्ट प्रोटोकॉल बहुत छोटा है। Type 0 "authentication" है: MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog)। यह secret .rdata में एक static string है। चरम 2026 सुरक्षा। इसके साथ आप अपने PID को bypass सूची में जोड़ते हैं और protection को पलट देते हैं (type 1/2)। Type 3 ही बग है। यह एक wide path string लेता है और बिना किसी length जाँच के उसे एक global buffer के अंत में कॉपी कर देता है। 4000 wchars बाद आपने +0x400 पर protect path को तोड़ दिया है और driver .pdata में लिख रहा है। कोई heap grooming नहीं, कोई race नहीं। यह बस पेज से आगे चला जाता है।
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
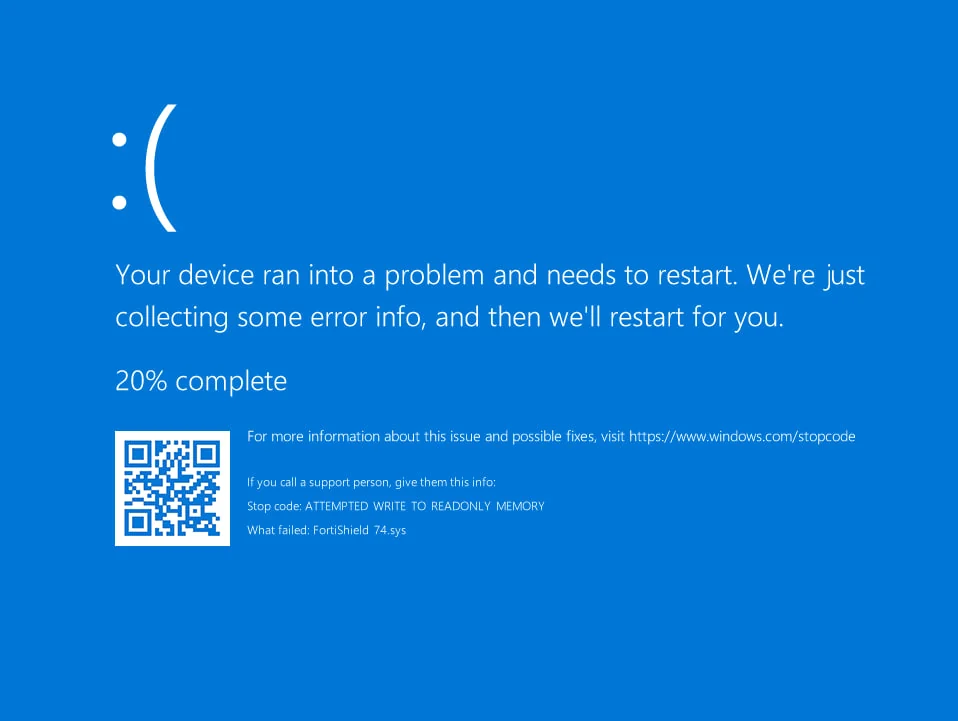
कॉपी लूप +0xb560 पर है, गंतव्य DAT_14001b690+0x2e है। यह read-only पेज से टकराने से पहले FortiClient protect path को खा जाता है। Fortinet इसे shield कहता है; यह किसी भी चीज़ से BSOD को नहीं बचाता। Windows 10 x64 22H2 (build 19045.6456) पर FortiClient 7.4.8.2066 के साथ परीक्षण किया गया। ZTNA installer तो minifilter को रजिस्टर भी नहीं करता, इसलिए मैंने इसे हाथ से लोड किया
साथ में एक Instances\<name> key जिसमें Altitude=320000 है।
मैं Fortnite को रिपोर्ट नहीं कर सका क्योंकि लोगों ने मुझे ब्लॉक कर दिया। कोई CVE नहीं, कोई fix नहीं।
बने रहिए, और हैकिंग करते रहिए।
