

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
obfDetect — बाइनरी में अस्पष्ट कोड और कंट्रोल-फ्लो फ्लैटनिंग का स्वचालित पता लगाने के लिए IDA प्लगइन, जो ह्यूरिस्टिक विश्लेषण और डॉमिनेटर ट्री विज़ुअलाइज़ेशन का उपयोग करता है। | Kitploit
उपकरण/GitHubGitHub/mcdulltii/obfdetect
स्थैतिक विश्लेषणरिवर्स इंजीनियरिंगमालवेयर विश्लेषणबाइनरी विश्लेषण
GitHubmcdulltii/obfdetect

obfDetect

बाइनरी में अस्पष्ट कोड और कंट्रोल-फ्लो फ्लैटनिंग का स्वचालित पता लगाने के लिए IDA प्लगइन, जो ह्यूरिस्टिक विश्लेषण और डॉमिनेटर ट्री विज़ुअलाइज़ेशन का उपयोग करता है।

रिपॉजिटरी देखें
14214424 साल पहलेKitploit द्वारा समीक्षित
साझा करें

अस्पष्टता का पता लगाना (Obfuscation Detection)

लेखक: mcdulltii

अस्पष्ट कोड और अन्य स्टेट मशीनों का स्वचालित रूप से पता लगाएं

विवरण:

बाइनरी में अस्पष्ट कोड और स्टेट मशीनों का स्वचालित रूप से पता लगाने के लिए स्क्रिप्ट।

कार्यान्वयन IDA 7.4+ (Python3) पर आधारित है। Binary Ninja कार्यान्वयन के बारे में अधिक जानकारी के लिए निम्नलिखित ब्लॉग पोस्ट देखें:

  • नियंत्रण-प्रवाह समतलन का स्वचालित पता लगाना
  • अस्पष्ट कोड का स्वचालित पता लगाना
  • संदर्भित भंडार

नोट:

ह्यूरिस्टिक मान उपरोक्त ब्लॉग पोस्टों के आधार पर उत्पन्न होते हैं, और उनकी ह्यूरिस्टिक जटिलताओं के आधार पर ऊपर से नीचे क्रमबद्ध (जब All Functions मोड में चलाया जाता है) होते हैं।

बाइनरी के भीतर प्रत्येक पाई गई फ़ंक्शन के डोमिनेटर ट्री को प्लॉट करने की पुनरावर्ती प्रकृति के कारण, कार्यान्वयन और रनटाइम ओवरहेड महंगा है, हालांकि थ्रेडिंग लागू की गई है।

प्लगइन को विज़ुअलाइज़ करने के लिए PyQt का उपयोग करके, उपयोगकर्ता बाइनरी पर ह्यूरिस्टिक फ़ंक्शन विश्लेषण को और अनुकूलित करने में सक्षम होते हैं।

निर्भरताएँ (Python3)

PyQt5

स्थापना

obfDetect निर्देशिका और obfDetect.py को IDA प्लगइन्स निर्देशिका में कॉपी करें।

जब IDA सफलतापूर्वक एक बाइनरी लोड करना समाप्त कर लेता है, तो स्क्रिप्ट अपना बैनर IDC/Python कंसोल में प्रिंट करेगी।

स्क्रिप्ट को नीचे दिखाए अनुसार File टूलबार के माध्यम से चलाया जा सकता है। वैकल्पिक रूप से, Ctrl-Shift-H।
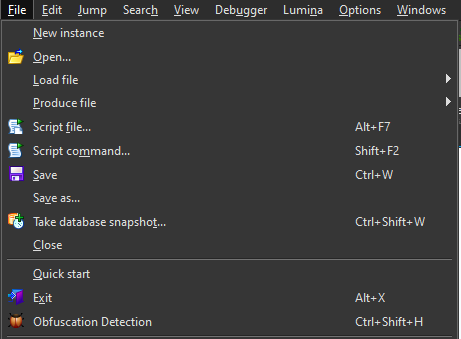
टूलबार

विशेषताएँ

  • आउटपुट तालिका में फ़ंक्शन नामों को n का उपयोग करके पुनर्नामित किया जा सकता है, और इस प्रकार यह उनके फ़ंक्शन पते द्वारा निर्दिष्ट IDA के फ़ंक्शन नामों को अपडेट करेगा

  • निर्यात फ़ाइल नाम इनपुट बॉक्स पर क्लिक करने पर, एक फ़ाइल चयन पॉप-अप खुलेगा जिसे एक कस्टम सहेजने के स्थान पर नेविगेट किया जा सकता है

उपयोग

  1. ह्यूरिस्टिक फ़ंक्शन चुनें
  2. ह्यूरिस्टिक फ़ंक्शन चलाने के लिए बाइनरी फ़ंक्शन की संख्या/पता चुनें
  3. (वैकल्पिक) अधिकतम नोड आकार के साथ बाइनरी फ़ंक्शन को फ़िल्टर करें
  4. विश्लेषण शुरू करने के लिए Run बटन पर क्लिक करें
  5. (वैकल्पिक) निर्यात स्थान चुनने के लिए Export filename इनपुट बॉक्स पर क्लिक करें, और तालिका को csv प्रारूप में निर्यात करने के लिए Export बटन पर क्लिक करें
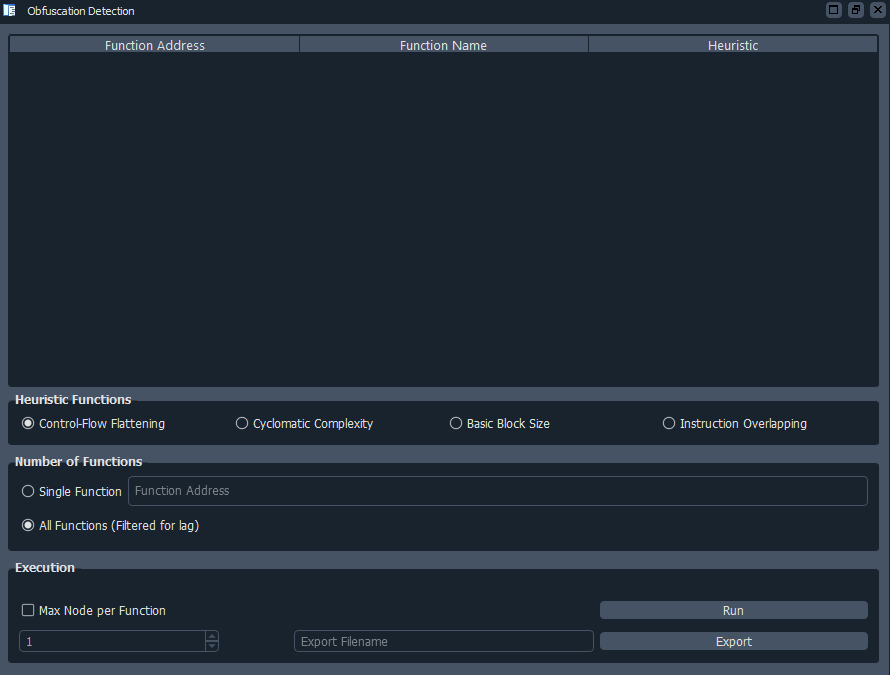
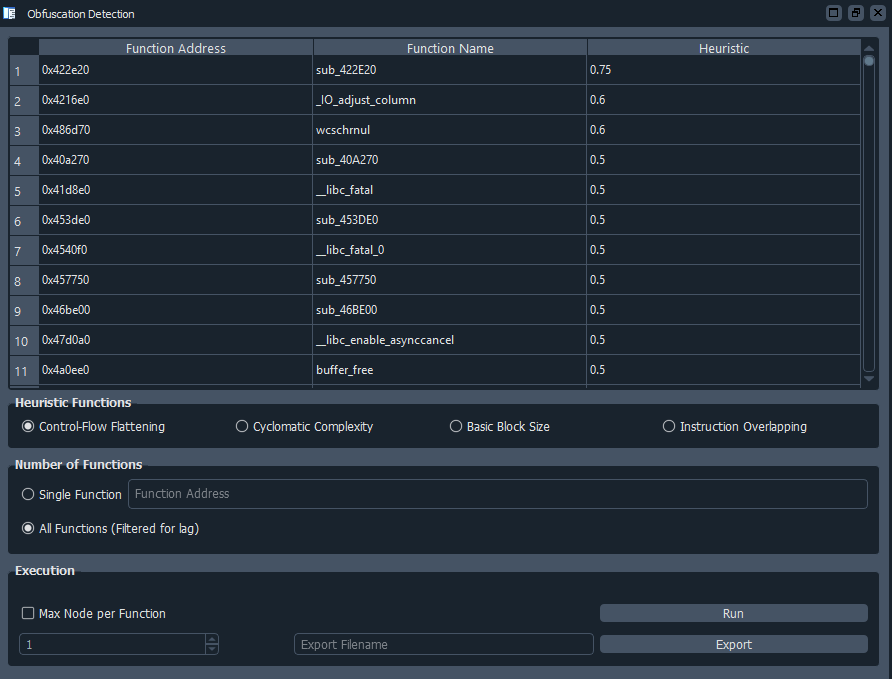
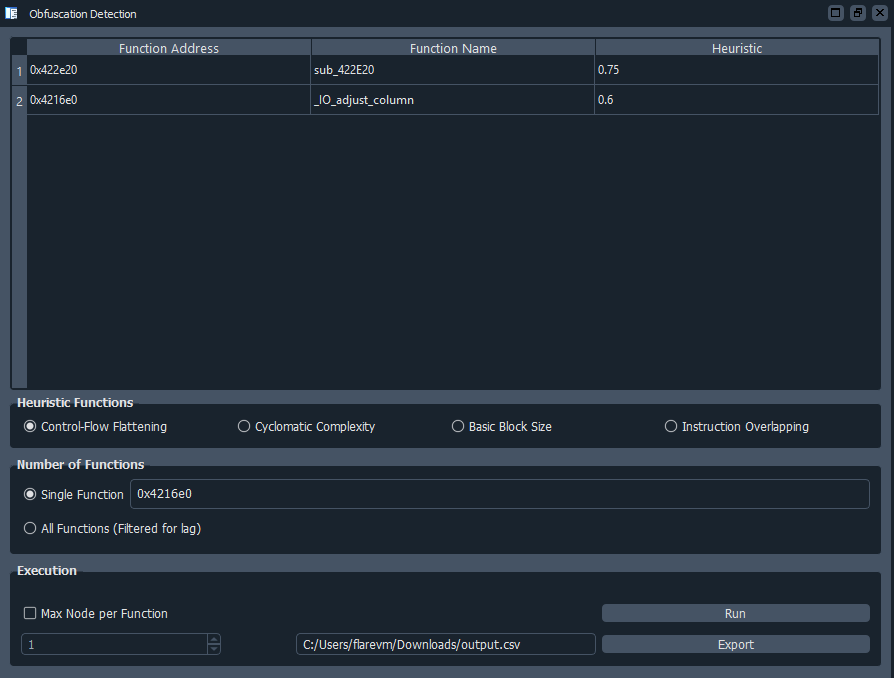
स्क्रीनशॉट

  • मूल GUI चयन

मूल GUI

  • ह्यूरिस्टिक GUI विश्लेषण

ह्यूरिस्टिक विश्लेषण

  • एकल फ़ंक्शन ह्यूरिस्टिक GUI विश्लेषण

एकल ह्यूरिस्टिक विश्लेषण

करने के लिए

  • QTableWidget चयनित आइटम निर्यात
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    394
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    254

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






