Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ONUS — स्थानीय रूप से होस्ट किया गया, एयर-गैप्ड VAPT प्लेटफ़ॉर्म जो 8 समानांतर स्कैनिंग मॉड्यूल चलाता है, CVSS v3.1 के साथ निष्कर्षों को नियतात्मक रूप से स्कोर करता है, और स्थानीय LLM के माध्यम से वैकल्पिक AI-जनित रिमेडिएशन के साथ PDF रिपोर्ट तैयार करता है। | Kitploit
उपकरण/GitHubGitHub/maverickaayush/onus
टोहीभेद्यता स्कैनरनेटवर्क मैपिंगपोर्ट स्कैनिंगDNS और सबडोमेन गणनावेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाAI सुरक्षा
GitHubmaverickaayush/onus

ONUS

स्थानीय रूप से होस्ट किया गया, एयर-गैप्ड VAPT प्लेटफ़ॉर्म जो 8 समानांतर स्कैनिंग मॉड्यूल चलाता है, CVSS v3.1 के साथ निष्कर्षों को नियतात्मक रूप से स्कोर करता है, और स्थानीय LLM के माध्यम से वैकल्पिक AI-जनित रिमेडिएशन के साथ PDF रिपोर्ट तैयार करता है।

102472 महीने पहलेअभी तक समीक्षित नहीं
साझा करें
रिपॉजिटरी देखेंवेबसाइट

ONUS - स्वचालित भेद्यता आकलन एवं पैठ परीक्षण

License: MIT CI

ONUS - सुरक्षा जोखिमों को हमलावरों से पहले खोजें।

maverickaayush द्वारा निर्मित।

एक स्थानीय रूप से होस्ट किया गया, air-gapped VAPT टूल: इसे किसी अधिकृत लक्ष्य डोमेन पर लक्षित करें और यह 8 स्कैनिंग मॉड्यूल समानांतर रूप से चलाता है, हर निष्कर्ष को नियतात्मक रूप से स्कोर करता है (CVSS v3.1), वैकल्पिक रूप से स्थानीय LLM के माध्यम से AI-जनित सरल अंग्रेज़ी विवरण जोड़ता है, और एक PDF रिपोर्ट तथा एक लाइव वेब डैशबोर्ड तैयार करता है। कोई बाहरी API कॉल नहीं - सब कुछ आपके अपने नेटवर्क पर चलता है।

ONUS चलाने के दो तरीके:

  • स्व-होस्टेड (यह रिपॉज़िटरी): docker compose up → एक डोमेन दर्ज करें → प्राधिकरण बॉक्स पर टिक करें → स्कैन करें। कोई खाता नहीं, कोई साइन-इन नहीं, कोई ईमेल सत्यापन नहीं - यह डिज़ाइन से single-operator है, और नीचे दी गई सभी जानकारी इसी मार्ग को कवर करती है।
  • होस्टेड: एक प्रबंधित इंस्टेंस tryonus.tech पर लाइव है। यह केवल प्रोडक्शन-विशिष्ट सुविधाएँ (खाते / OAuth साइन-इन, एक स्कैन कतार, प्रति-उपयोगकर्ता इतिहास) जोड़ता है जो इस रिपॉज़िटरी में डिफ़ॉल्ट रूप से बंद रहती हैं, ताकि स्व-होस्टिंग सरल बनी रहे। देखें स्व-होस्टेड बनाम होस्टेड।

Features

  • 8 समानांतर स्कैनिंग मॉड्यूल (Celery) - नेटवर्क recon (पोर्ट/सेवाएँ/सबडोमेन/DNS/WHOIS), वेब ऐप स्कैनिंग (ZAP + Nikto + Katana), SSL/TLS कॉन्फ़िगरेशन, HTTP सुरक्षा हेडर, OWASP Top 10 जाँच, तकनीकी फ़िंगरप्रिंटिंग/WAF पहचान, CVE स्कैनिंग (Nuclei), डायरेक्टरी एन्यूमरेशन (FFUF)।
  • नियतात्मक CVSS v3.1 स्कोरिंग - गंभीरता, CVSS स्कोर/वेक्टर, प्राथमिकता और OWASP श्रेणी की गणना एक नियम सूची से की जाती है, कभी भी किसी LLM द्वारा अनुमानित नहीं की जाती। एक ही स्कैन के दो रन बाइट-समान संख्यात्मक फ़ील्ड उत्पन्न करते हैं।
  • विश्वास सत्यापन - निष्कर्षों की निष्क्रिय रूप से पुनः जाँच की जाती है (केवल गैर-विनाशकारी पुनः-अवलोकन) और उन्हें चुपचाप हटाने के बजाय confirmed / probable / unverified टैग किया जाता है।
  • वैकल्पिक स्थानीय AI विश्लेषण - Ollama + Qwen 2.5 7B स्कोर किए गए निष्कर्षों को सरल अंग्रेज़ी विवरणों और निवारण चरणों में बदल देता है। पूरी तरह से air-gapped; टूल इसके बिना भी काम करता है (नीचे 'त्वरित आरंभ' देखें)।
  • संदर्भ-जागरूक, कार्रवाई योग्य निवारण - हर निष्कर्ष एक ठोस अगले कदम के साथ समाप्त होता है। स्थिर समस्याएँ नियतात्मक टेम्पलेट का उपयोग करती हैं; वास्तव में संदर्भ-निर्भर समस्याएँ AI का उपयोग करती हैं; और प्रबंधित-प्लेटफ़ॉर्म पहचान (Vercel / Cloudflare / Netlify / GitHub Pages / …) का अर्थ है कि प्लेटफ़ॉर्म-स्वामित्व वाला TLS निष्कर्ष बताता है कि उस परत को कौन नियंत्रित करता है और आगे क्या करना है, बजाय असंभव "अपने सर्वर कॉन्फ़िगरेशन को संपादित करें" सलाह के।
  • PDF रिपोर्ट + वेब डैशबोर्ड - WeasyPrint-प्रस्तुत रिपोर्ट और एक Next.js डैशबोर्ड, दोनों एक ही स्कोर/वर्णित निष्कर्षों द्वारा संचालित।

स्व-होस्टेड बनाम होस्टेड

स्व-होस्टेड (यह रिपॉज़िटरी)होस्टेड (tryonus.tech)
सेटअपdocker compose upकोई नहीं - बस साइट खोलें
साइन-इनकोई नहीं - single operatorखाता / Google / GitHub OAuth
स्कैन प्रवाहडोमेन → प्राधिकरण बॉक्स → स्कैनवही, साइन-इन के बाद
अतिरिक्त-स्कैन कतार, प्रति-उपयोगकर्ता इतिहास, होस्टेड ईमेल
चलता हैआपके अपने नेटवर्क पर, air-gappedप्रबंधित क्लाउड

स्व-होस्टेड डिफ़ॉल्ट मार्ग जानबूझकर सरल है: कोई साइन-अप नहीं, कोई ईमेल सत्यापन नहीं, कोई OAuth नहीं। केवल-होस्टेड सुविधाएँ (प्रमाणीकरण, स्कैन कतार) कॉन्फ़िग फ़्लैग के पीछे रहती हैं जो डिफ़ॉल्ट रूप से बंद हैं (REQUIRE_AUTH=false, HOSTED_QUEUE_ENABLED=false; देखें कॉन्फ़िगरेशन) और docker-compose.yml में सेट नहीं हैं - इसलिए ONUS को स्थानीय रूप से चलाने पर आप कभी भी लॉगिन के पीछे नहीं होते। शून्य सेटअप पसंद है? होस्टेड साइट tryonus.tech का उपयोग करें।

स्क्रीनशॉट

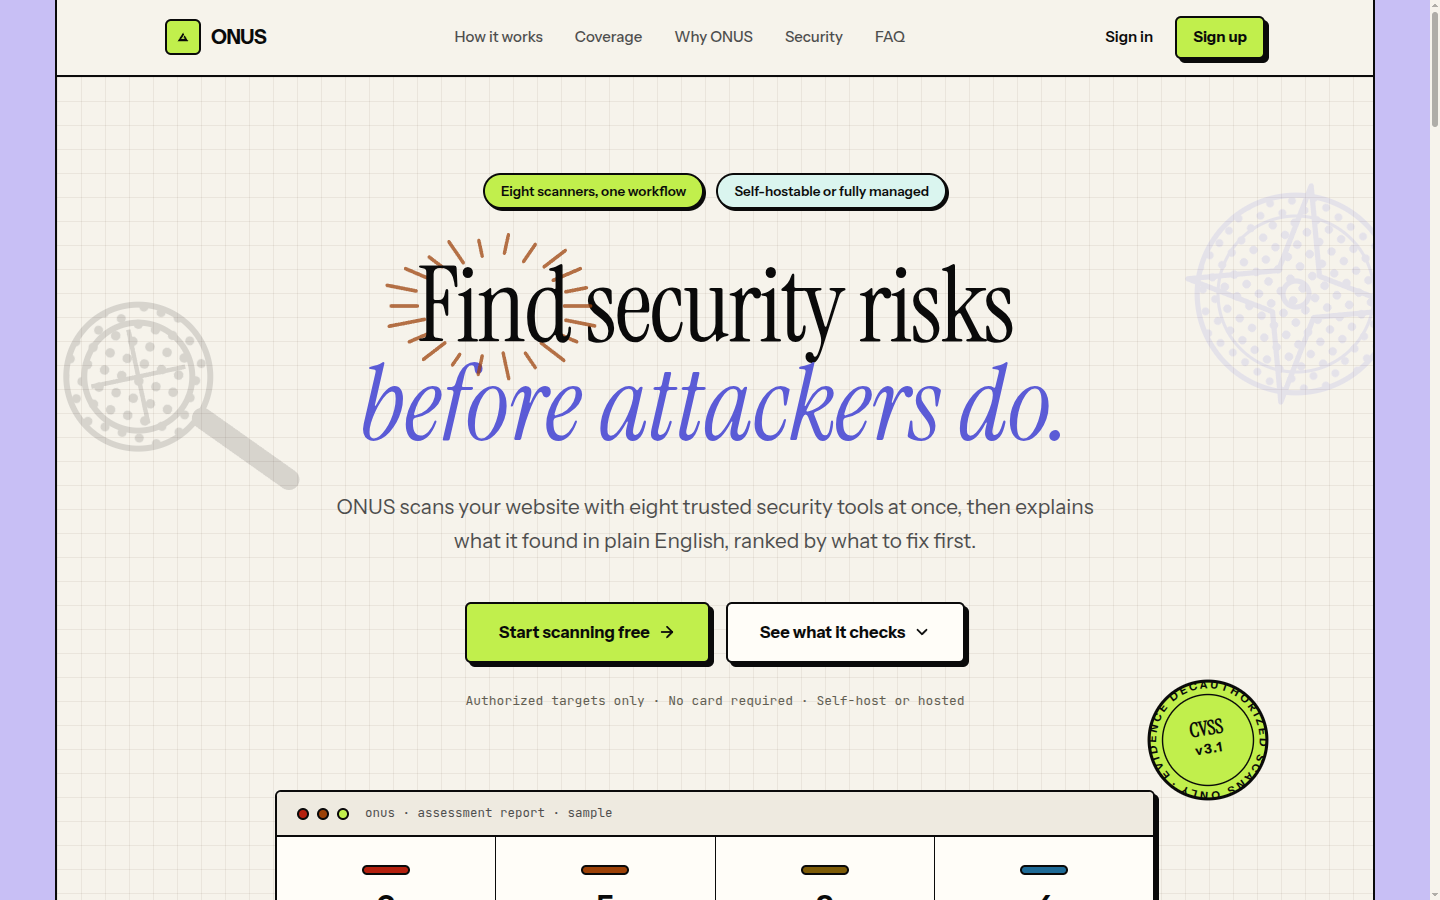
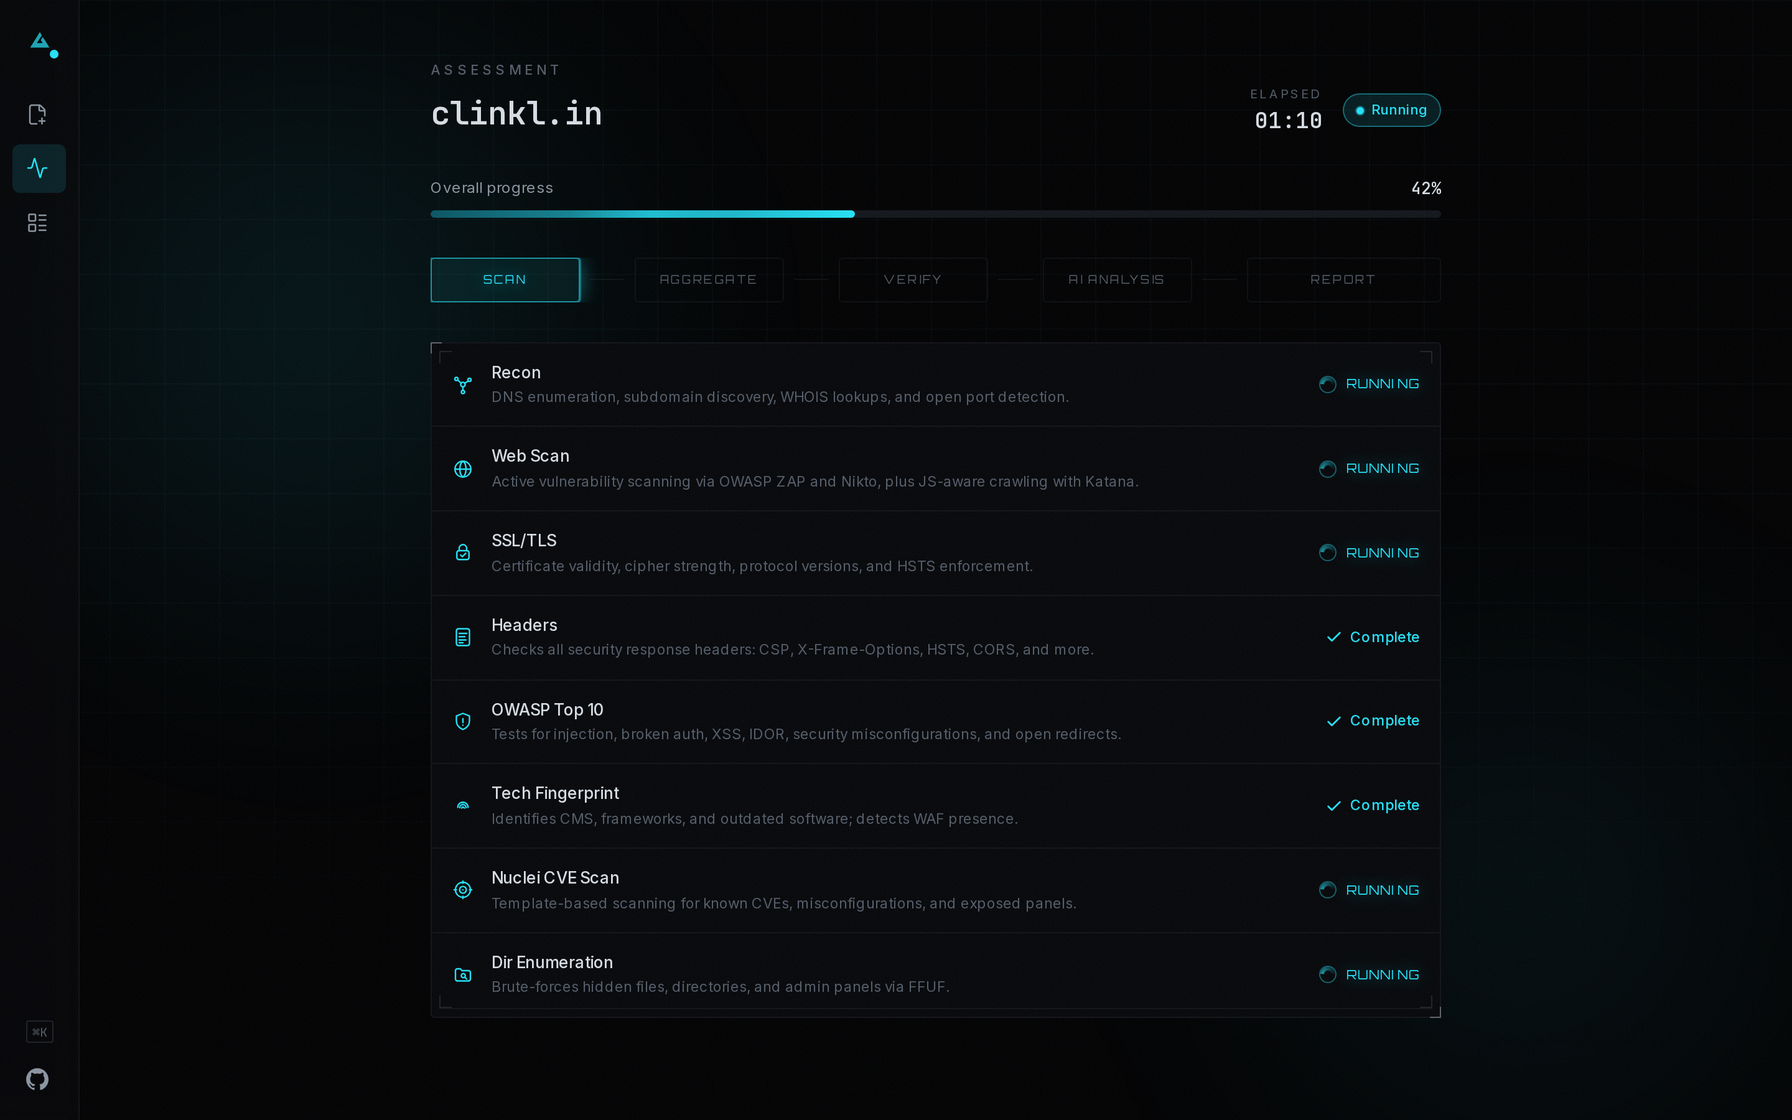
नया स्कैनलाइव स्कैन स्थिति
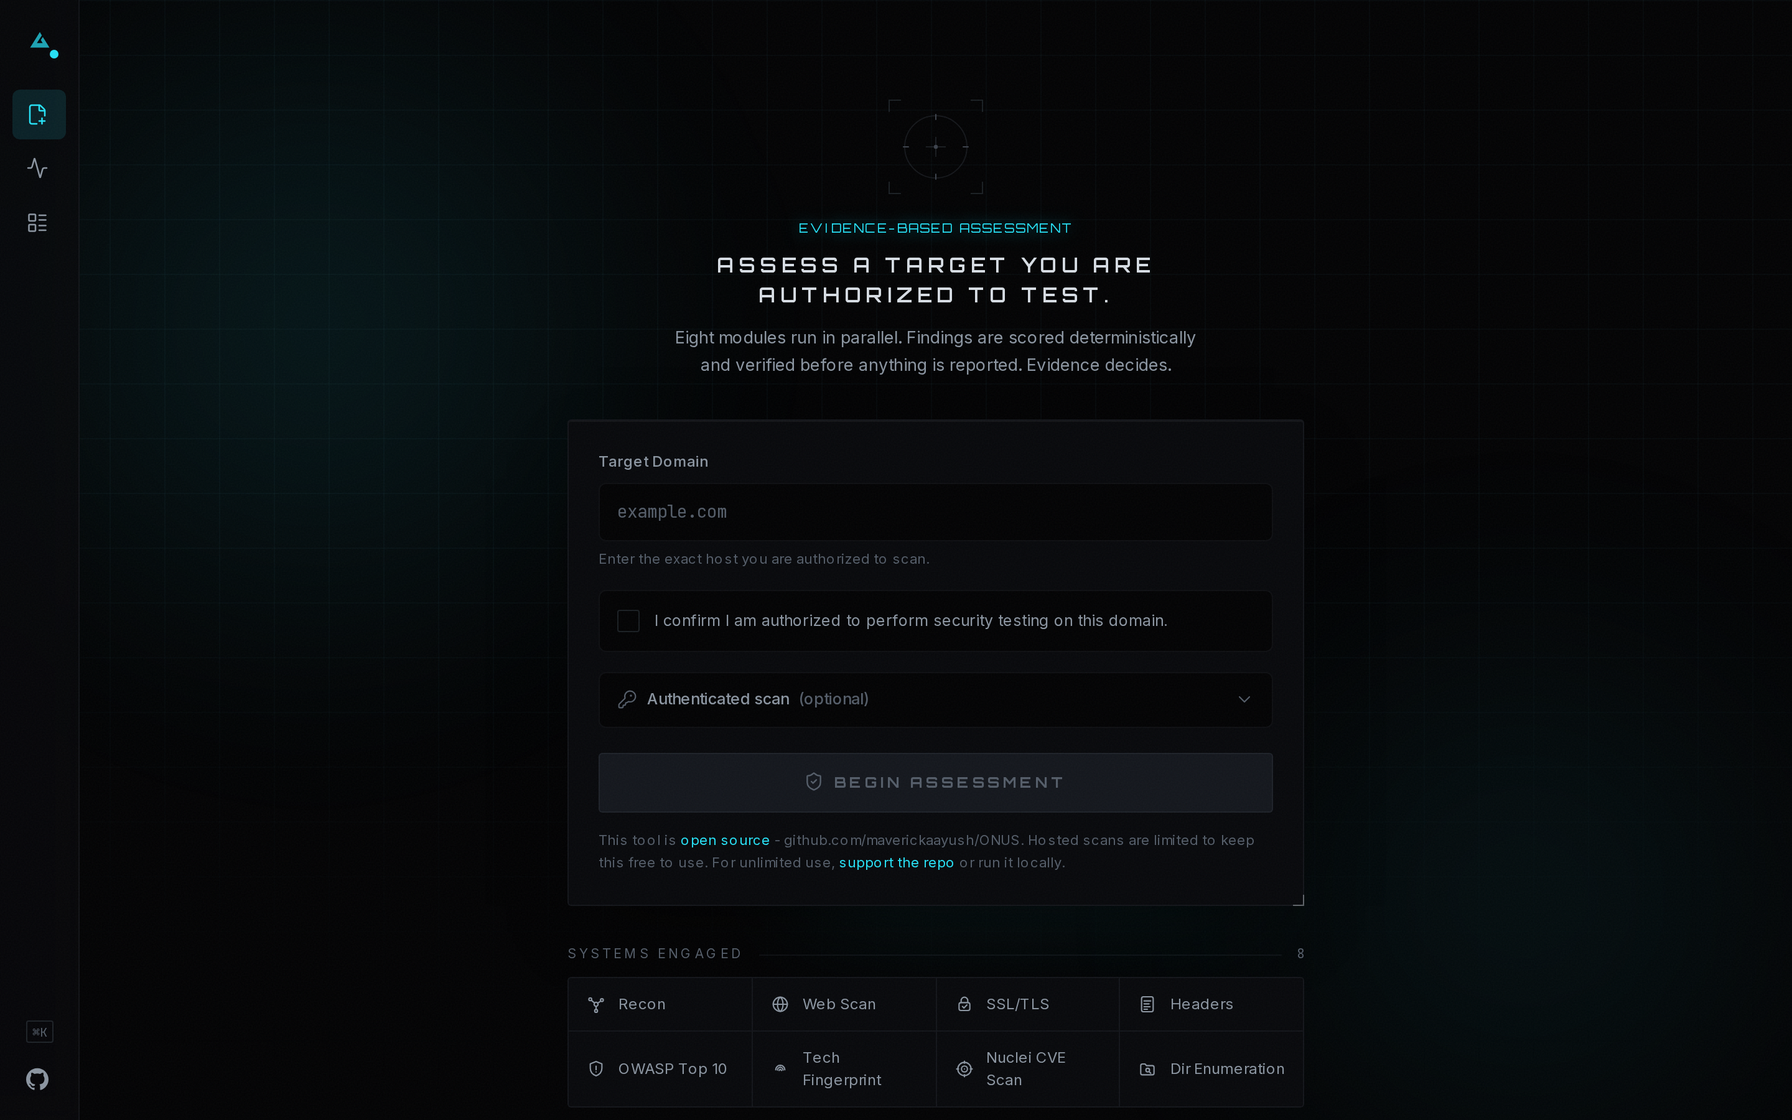
नया स्कैन फ़ॉर्मस्कैन स्थिति पृष्ठ
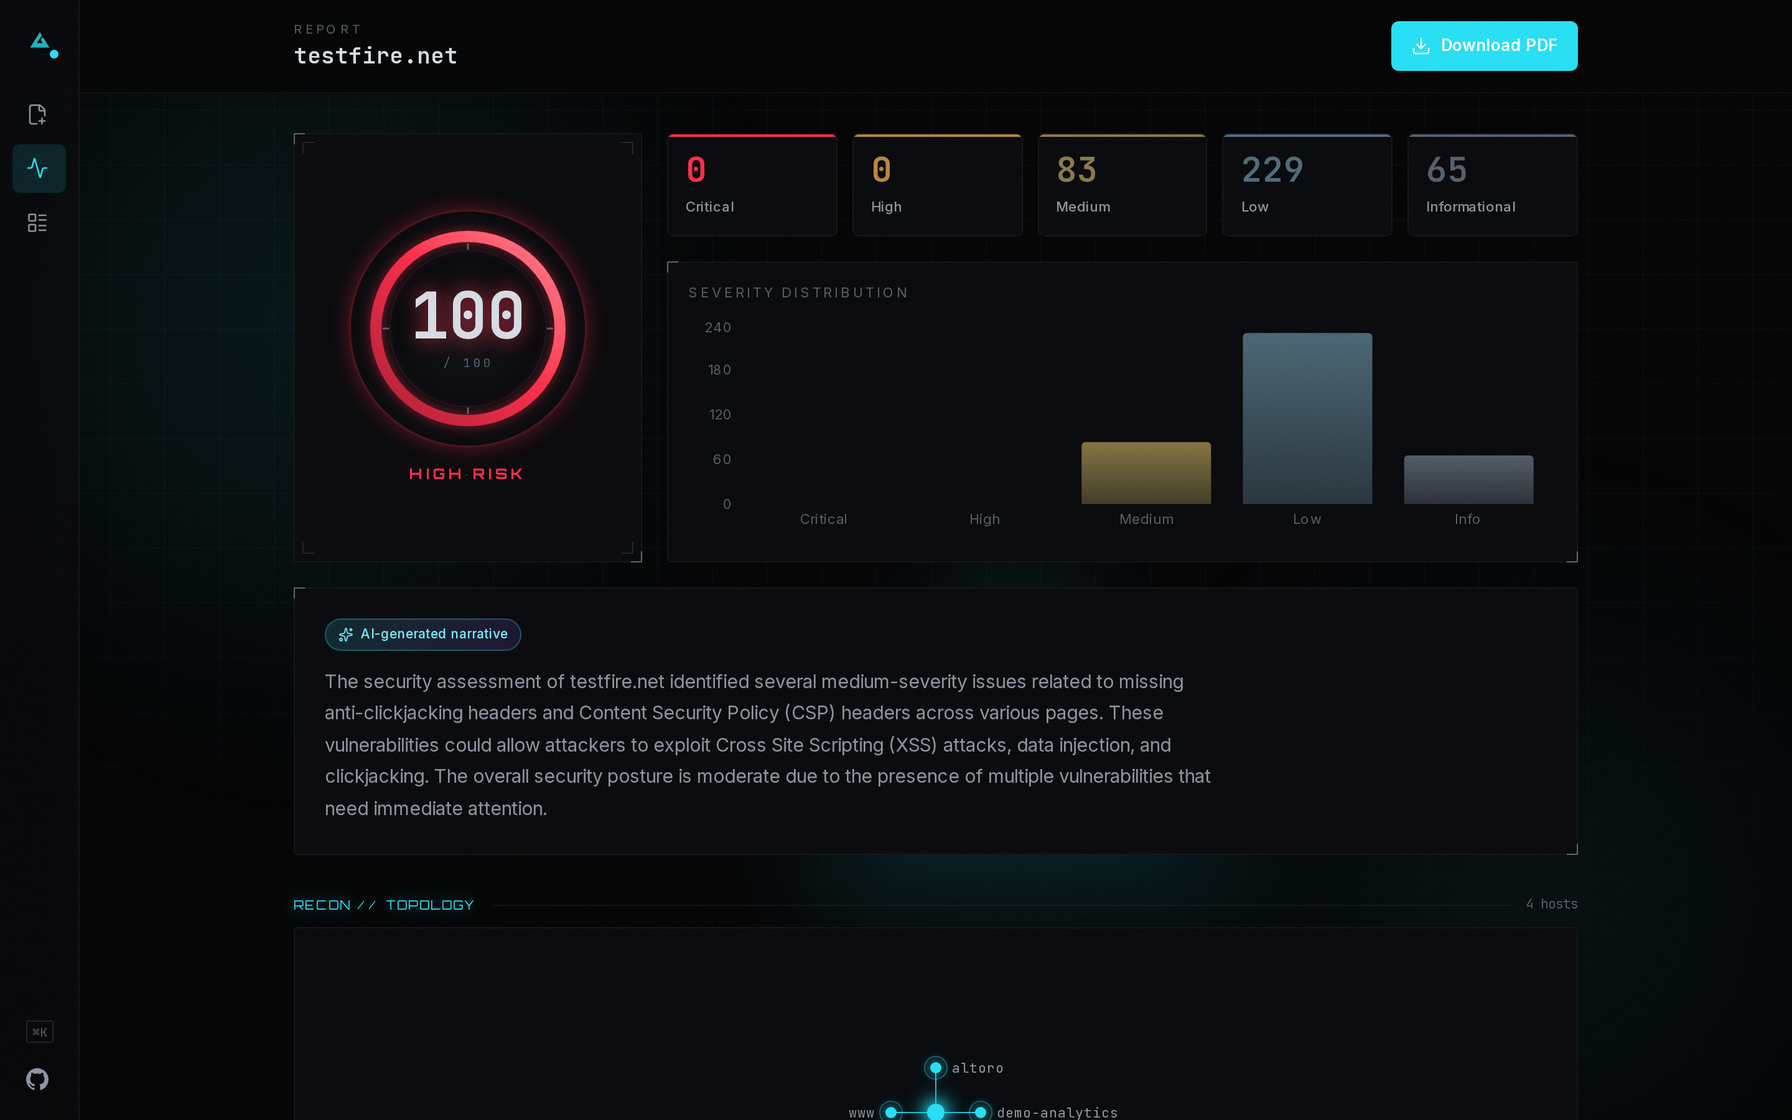
रिपोर्ट डैशबोर्डस्कैन डिस्कवरी
रिपोर्ट डैशबोर्डस्कैन डिस्कवरी डैशबोर्ड

आर्किटेक्चर

domain → [recon | webscan | ssl_tls | headers | owasp | tech_fingerprint | nuclei | enumeration] (parallel, Celery)
       → any module failed/timed out? → pause for operator retry/continue/cancel
       → aggregator (dedup + OWASP-map + sort)
       → confidence verification (passive re-observation)
       → deterministic CVSS scoring
       → Ollama (Qwen 2.5 7B) AI analysis
       → WeasyPrint PDF + PostgreSQL
       → dashboard / PDF download
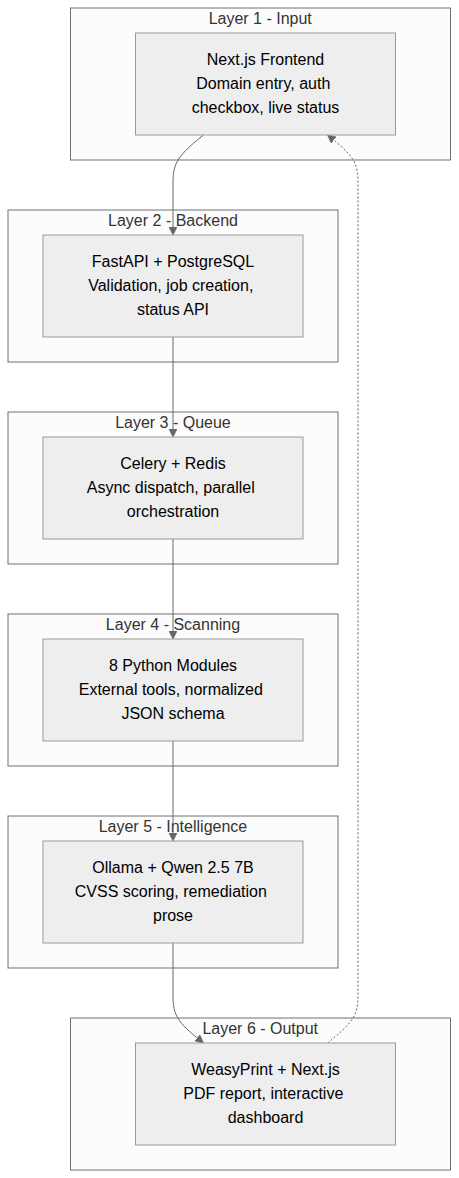
छह-परत वाला आर्किटेक्चर आरेख

छह परतें: Next.js फ्रंटएंड → FastAPI → Celery/Redis → 8 समानांतर स्कैनिंग मॉड्यूल → Ollama (Qwen 2.5 7B) → WeasyPrint PDF + डैशबोर्ड। पूर्ण विवरण ARCHITECTURE.md (स्कीमा, अनुबंध, सीमाएँ) और docs/QUICK_REF.md (सामान्य परिवर्तनों के लिए त्वरित संदर्भ) में।

पूर्वापेक्षाएँ

  • Docker + Docker Compose v2
  • ~8GB खाली डिस्क। निर्मित इमेज का कुल आकार ~6.8GB है (backend और worker प्रत्येक ~3.25GB हैं - वे Nuclei टेम्पलेट और Playwright के माध्यम से एक headless Chromium बंडल करते हैं - साथ ही एक ~270MB फ्रंटएंड), और बिल्ड को स्वयं शीर्ष पर कुछ जगह चाहिए।
  • ~6GB खाली RAM। अकेला ZAP साइडकार 4GB तक सीमित है (mem_limit: 4g), और Postgres, Redis, API, worker और फ्रंटएंड इसके साथ चलते हैं।
  • पहला बिल्ड एक अच्छे कनेक्शन पर लगभग 10-15 मिनट लेता है।

त्वरित आरंभ

ऊपर दी गई पूर्वापेक्षाएँ देखें: ~8GB डिस्क और ~6GB RAM, और पहले बिल्ड में 10-15 मिनट लगने की अपेक्षा करें।

cp .env.example .env
cp backend/subfinder-config/provider-config.yaml.example backend/subfinder-config/provider-config.yaml
docker compose up -d
docker compose ps        # wait for zap to report healthy (~2 min)

http://localhost:3000 खोलें, एक डोमेन दर्ज करें, प्राधिकरण बॉक्स पर टिक करें और स्कैन शुरू करें।

कोई साइन-इन, साइन-अप या ईमेल सत्यापन नहीं। स्व-होस्टेड ONUS डिफ़ॉल्ट रूप से single-operator है - डैशबोर्ड खोलने और स्कैन करने के बीच कोई खाता चरण नहीं है।

यह बिना किसी Ollama इंस्टॉल के काम करता है। CVSS/गंभीरता/प्राथमिकता स्कोरिंग हमेशा नियतात्मक होती है (analysis/cvss_scorer.py) - Ollama चल रहा न होने पर, निष्कर्षों को AI-जनित गद्य के बजाय केवल एक नियम-आधारित विवरण टेम्पलेट मिलता है। इसे चालू करने के लिए नीचे "वैकल्पिक: AI-जनित विवरण सक्षम करें" देखें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →