 marinafabregat/cve-2025-41089
# Xibo CMS v4.1.2 में परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) Xibo Signage के Xibo CMS v4.1.2 में परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता, जो उपयोगकर्ता इनपुट के उचित सत्यापन की कमी के कारण उत्पन्न होती है।

मैंने Xibo CMS v4.1.2 में एक Reflected Cross-Site Scripting (XSS) भेद्यता खोजी है। यह समस्या एप्लिकेशन द्वारा टेम्पलेट एडिटर में कुछ विजेट्स के 'Configuration Name' फ़ील्ड में उपयोगकर्ता द्वारा प्रदान किए गए इनपुट को ठीक से सैनिटाइज़ न करने के कारण उत्पन्न होती है।
एक हमलावर एक विशेष लिंक तैयार कर सकता है या एक ऐसी क्रिया ट्रिगर कर सकता है जो इस फ़ील्ड में एक दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करती है। जब कोई उपयोगकर्ता प्रभावित पेज के साथ इंटरैक्ट करता है, तो स्क्रिप्ट सर्वर से रिफ्लेक्ट होकर पीड़ित के ब्राउज़र में निष्पादित हो जाती है।
भेद्यता को ट्रिगर करने के लिए, एक प्रमाणित उपयोगकर्ता को निम्नलिखित चरणों का पालन करना होगा:
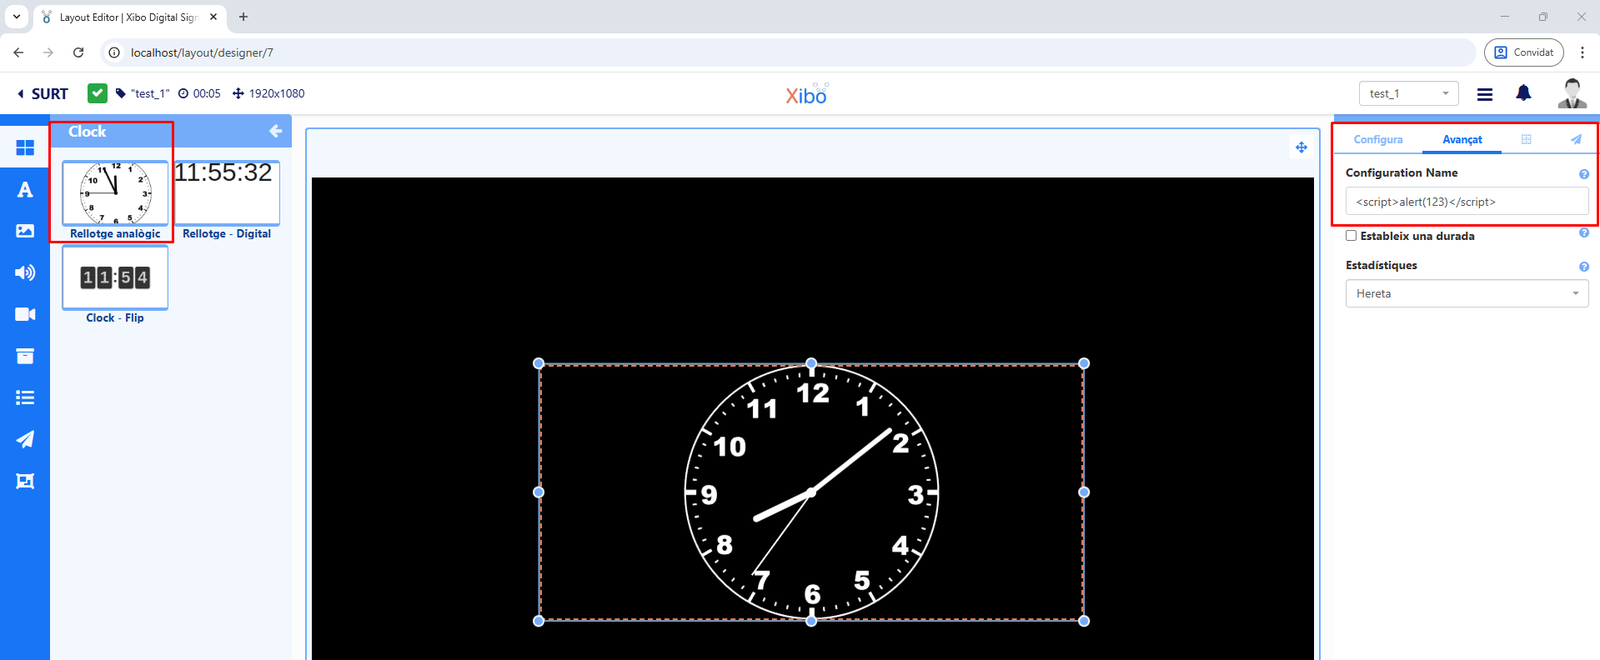
<script>alert(1337)</script>)।Stored XSS के विपरीत, एक Reflected XSS पेलोड डेटाबेस में संग्रहीत नहीं होता है। निम्नलिखित चित्र समझौता किए गए घटक को दिखाता है:
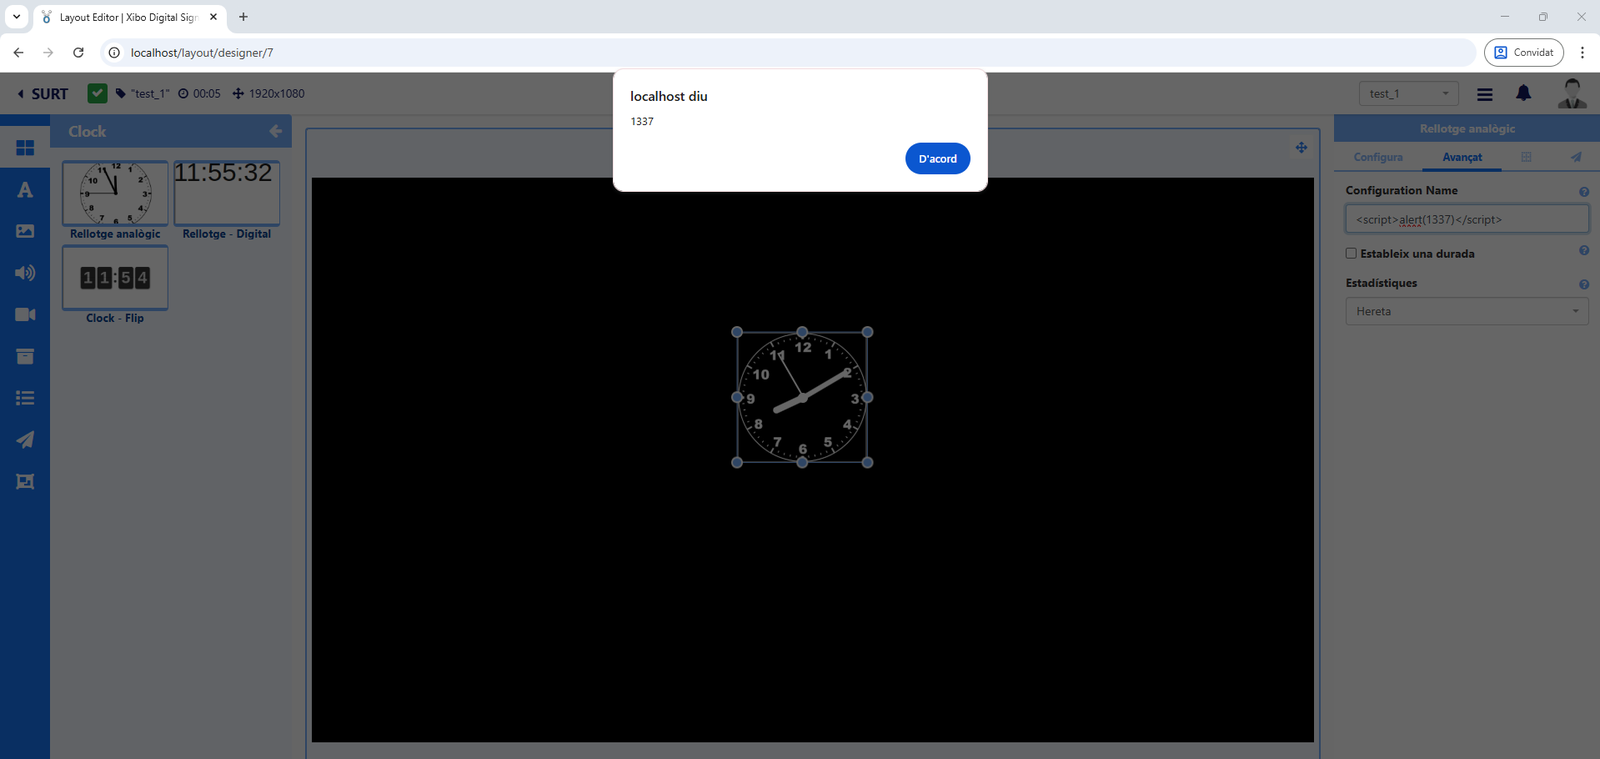
क्योंकि पेलोड संग्रहीत नहीं है, यह उन अन्य उपयोगकर्ताओं को प्रभावित नहीं करता है जो सामान्य रूप से पेज पर जाते हैं। निम्नलिखित चित्र अंतिम परिणाम दिखाता है:
यह जानकारी केवल शैक्षिक और शोध उद्देश्यों के लिए प्रदान की गई है। मैं इस जानकारी के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं हूँ।
