 maqp/tfc
Tinfoil Chat - ओनियन-रूटेड, एंडपॉइंट सुरक्षित मैसेजिंग सिस्टम




Tinfoil Chat (TFC) एक FOSS+FHD peer-to-peer मैसेजिंग सिस्टम है जो उपयोगकर्ताओं को passive collection, MITM attacks और सबसे महत्वपूर्ण रूप से, remote key exfiltration से बचाने के लिए उच्च-विश्वसनीयता वाले हार्डवेयर आर्किटेक्चर पर निर्भर करता है। TFC उन लोगों के लिए डिज़ाइन किया गया है जिनके पास सबसे जटिल खतरा मॉडल में से एक है: संगठित अपराध समूह और राष्ट्र-राज्य हैकर जो एंडपॉइंट को हैक करके पारंपरिक सुरक्षित मैसेजिंग ऐप्स के एंड-टू-एंड एन्क्रिप्शन को बायपास कर देते हैं।
/rr कमांड का उपयोग करना बंद करें।TFC व्यक्तिगत प्राप्तकर्ताओं और समूहों को भेजे गए सभी संदेशों और फ़ाइलों की सुरक्षा के लिए deniable authentication के साथ XChaCha20-Poly1305 end-to-end encryption का उपयोग करता है। सिमेट्रिक कुंजियाँ या तो pre-shared होती हैं, या X448 का उपयोग करके एक्सचेंज की जाती हैं, जिनके बेस-10 fingerprints आउट-ऑफ-बैंड चैनल के माध्यम से सत्यापित किए जाते हैं। TFC BLAKE2b आधारित hash ratchet के साथ प्रति-संदेश forward secrecy प्रदान करता है। सभी स्थायी उपयोगकर्ता डेटा को स्थानीय रूप से XChaCha20-Poly1305 का उपयोग करके एन्क्रिप्ट किया जाता है, जिसकी कुंजी Argon2id का उपयोग करके पासवर्ड और सॉल्ट से प्राप्त की जाती है, जिसके पैरामीटर सर्वोत्तम प्रथाओं के अनुसार स्वचालित रूप से ट्यून किए जाते हैं। TFC की कुंजी जनरेशन Linux kernel के getrandom() पर निर्भर करती है, जो इसके ChaCha20 आधारित CSPRNG के लिए एक syscall है।
TFC सभी संचार को विशेष रूप से Tor अनामता नेटवर्क के माध्यम से रूट करता है। यह (v3) Tor Onion Services का उपयोग करके P2P संचार सक्षम करता है जो कभी Tor नेटवर्क से बाहर नहीं निकलता। इससे उपयोगकर्ताओं के लिए गलती से अपनी पहचान उजागर करना कठिन हो जाता है। इसका यह भी अर्थ है कि (विकेंद्रीकृत) मैसेंजरों के विपरीत, कोई तृतीय-पक्ष सर्वर नहीं है जिसके पास उपयोगकर्ता मेटाडेटा तक पहुंच हो, जैसे कि कौन किससे बात कर रहा है, कब, और कितना। नेटवर्क आर्किटेक्चर का अर्थ है कि TFC विशेष रूप से उपयोगकर्ता के डिवाइस पर चलता है। कोई विज्ञापन या ट्रैकिंग नहीं है, और यह उपयोगकर्ता के बारे में कोई भी डेटा एकत्र नहीं करता। सभी डेटा हमेशा उन कुंजियों से एन्क्रिप्ट किया जाता है जिन्हें उपयोगकर्ता नियंत्रित करता है, और डेटाबेस कभी उपयोगकर्ता के डिवाइस को नहीं छोड़ते।
Onion Services का उपयोग करने का यह भी अर्थ है कि किसी खाता पंजीकरण की आवश्यकता नहीं है। पहली बार लॉन्च के दौरान
TFC उपयोगकर्ता के लिए एक यादृच्छिक TFC खाता (एक Onion Service पता) उत्पन्न करता है, उदाहरण के लिए
4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad। इस TFC खाते को जानकर,
कोई भी उपयोगकर्ता को संपर्क अनुरोध भेज सकता है और उनसे बात कर सकता है, बिना कभी उनकी
वास्तविक जीवन की पहचान, IP-पता, या भू-स्थान जाने। संरक्षित भू-स्थान भौतिक
हमलों को बहुत कठिन बनाता है क्योंकि हमलावर नहीं जानता कि डिवाइस ग्रह पर कहाँ स्थित है। साथ ही यह
संचार को सेंसरशिप-प्रतिरोधी बनाता है: TFC को ब्लॉक करने के लिए Tor को राष्ट्रव्यापी रूप से
पूर्णतः ब्लॉक करना आवश्यक है।
TFC में एक ट्रैफ़िक मास्किंग मोड भी है जो संचार के प्रकार, मात्रा और समय-सारणी को छुपाता है, भले ही उपयोगकर्ता का नेटवर्क-सामना करने वाला डिवाइस हैक हो जाए। हैकर्स से और भी अधिक मेटाडेटा सुरक्षा प्रदान करने के लिए, TFC का इंटरनेट-सामना करने वाला भाग Tails पर चलाया जा सकता है, जो गोपनीयता और अनामता पर केंद्रित एक ऑपरेटिंग सिस्टम है जिसमें उपयोगकर्ता की कोई व्यक्तिगत फ़ाइलें नहीं होती हैं (जिससे यह अनुमान लगाना कठिन हो जाता है कि एंडपॉइंट किसका है), और जो अनामता सुनिश्चित करने के लिए सुरक्षा की अतिरिक्त परतें प्रदान करता है।
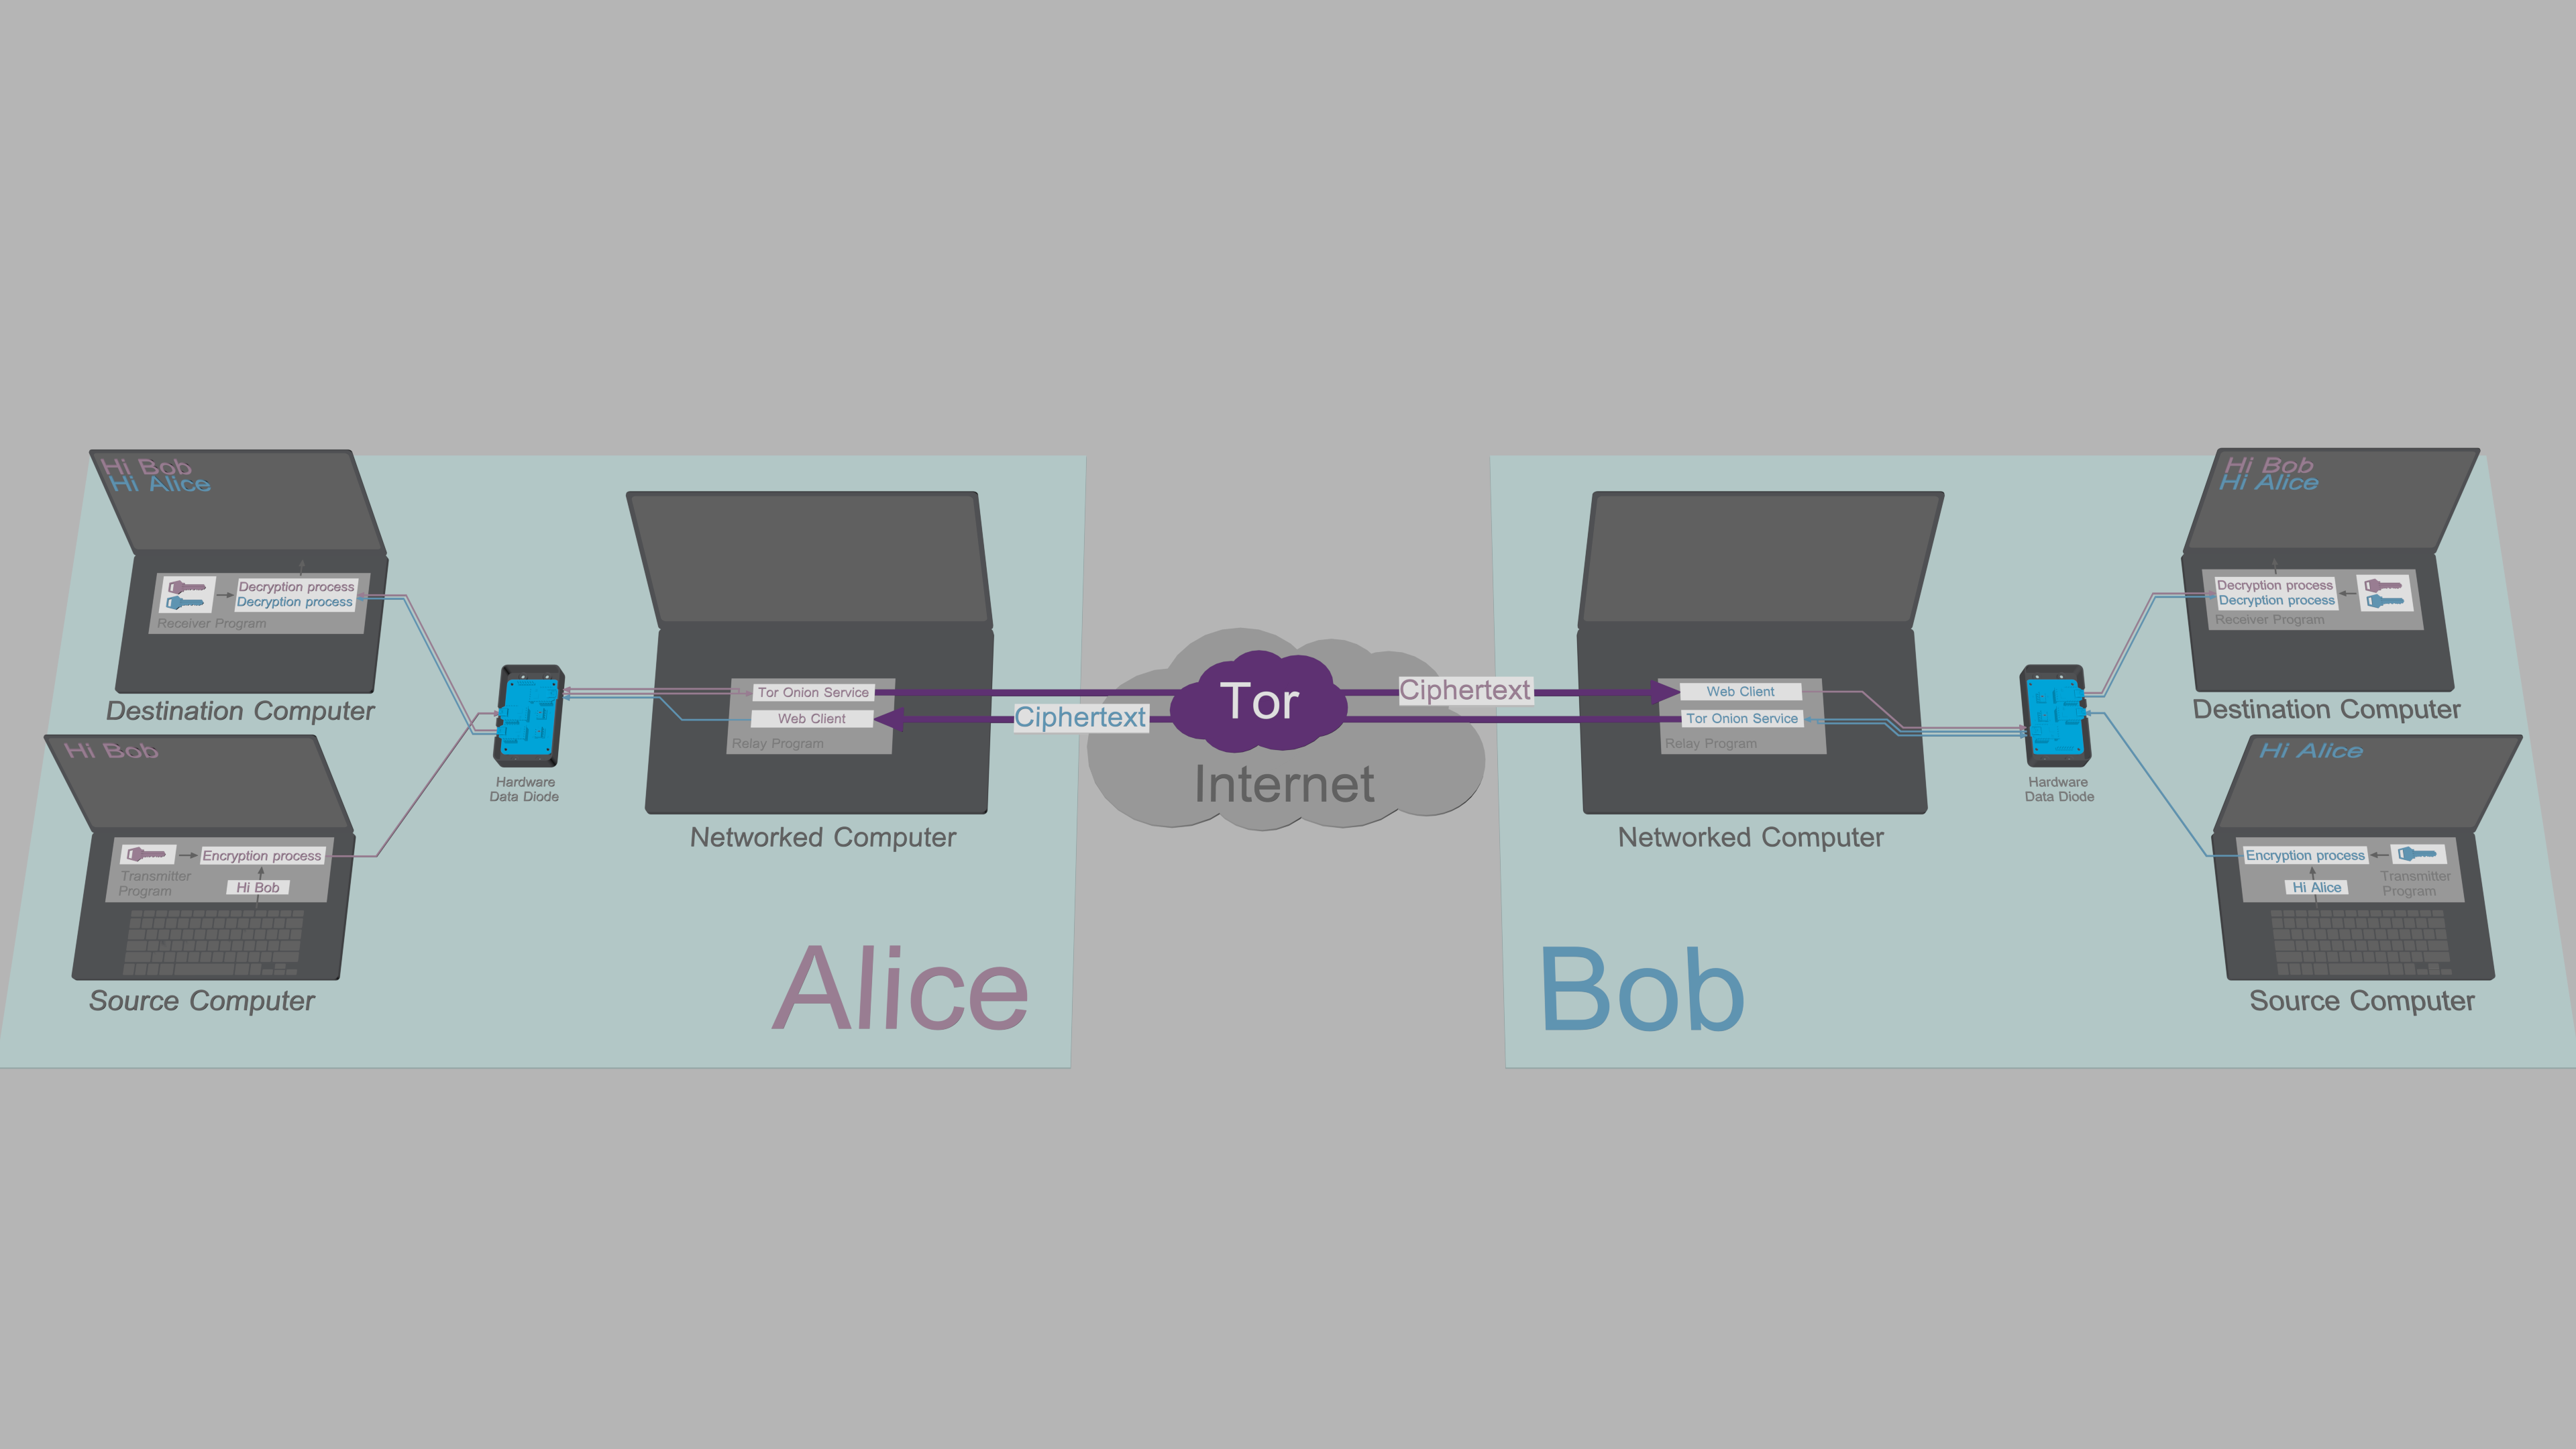
TFC को उस हार्डवेयर कॉन्फ़िगरेशन में उपयोग करने के लिए डिज़ाइन किया गया है जो मजबूत एंडपॉइंट सुरक्षा प्रदान करता है। यह कॉन्फ़िगरेशन प्रति एंडपॉइंट तीन कंप्यूटरों का उपयोग करता है: एन्क्रिप्शन और डिक्रिप्शन प्रक्रियाएँ एक दूसरे से दो अलग-अलग कंप्यूटरों पर पृथक की जाती हैं, Source Computer, और Destination Computer। ये दोनों डिवाइस TFC के लिए समर्पित हैं। यह विभाजित TCB उपयोगकर्ता के दैनिक कंप्यूटर के माध्यम से नेटवर्क के साथ इंटरैक्ट करता है, जिसे Networked Computer कहा जाता है।
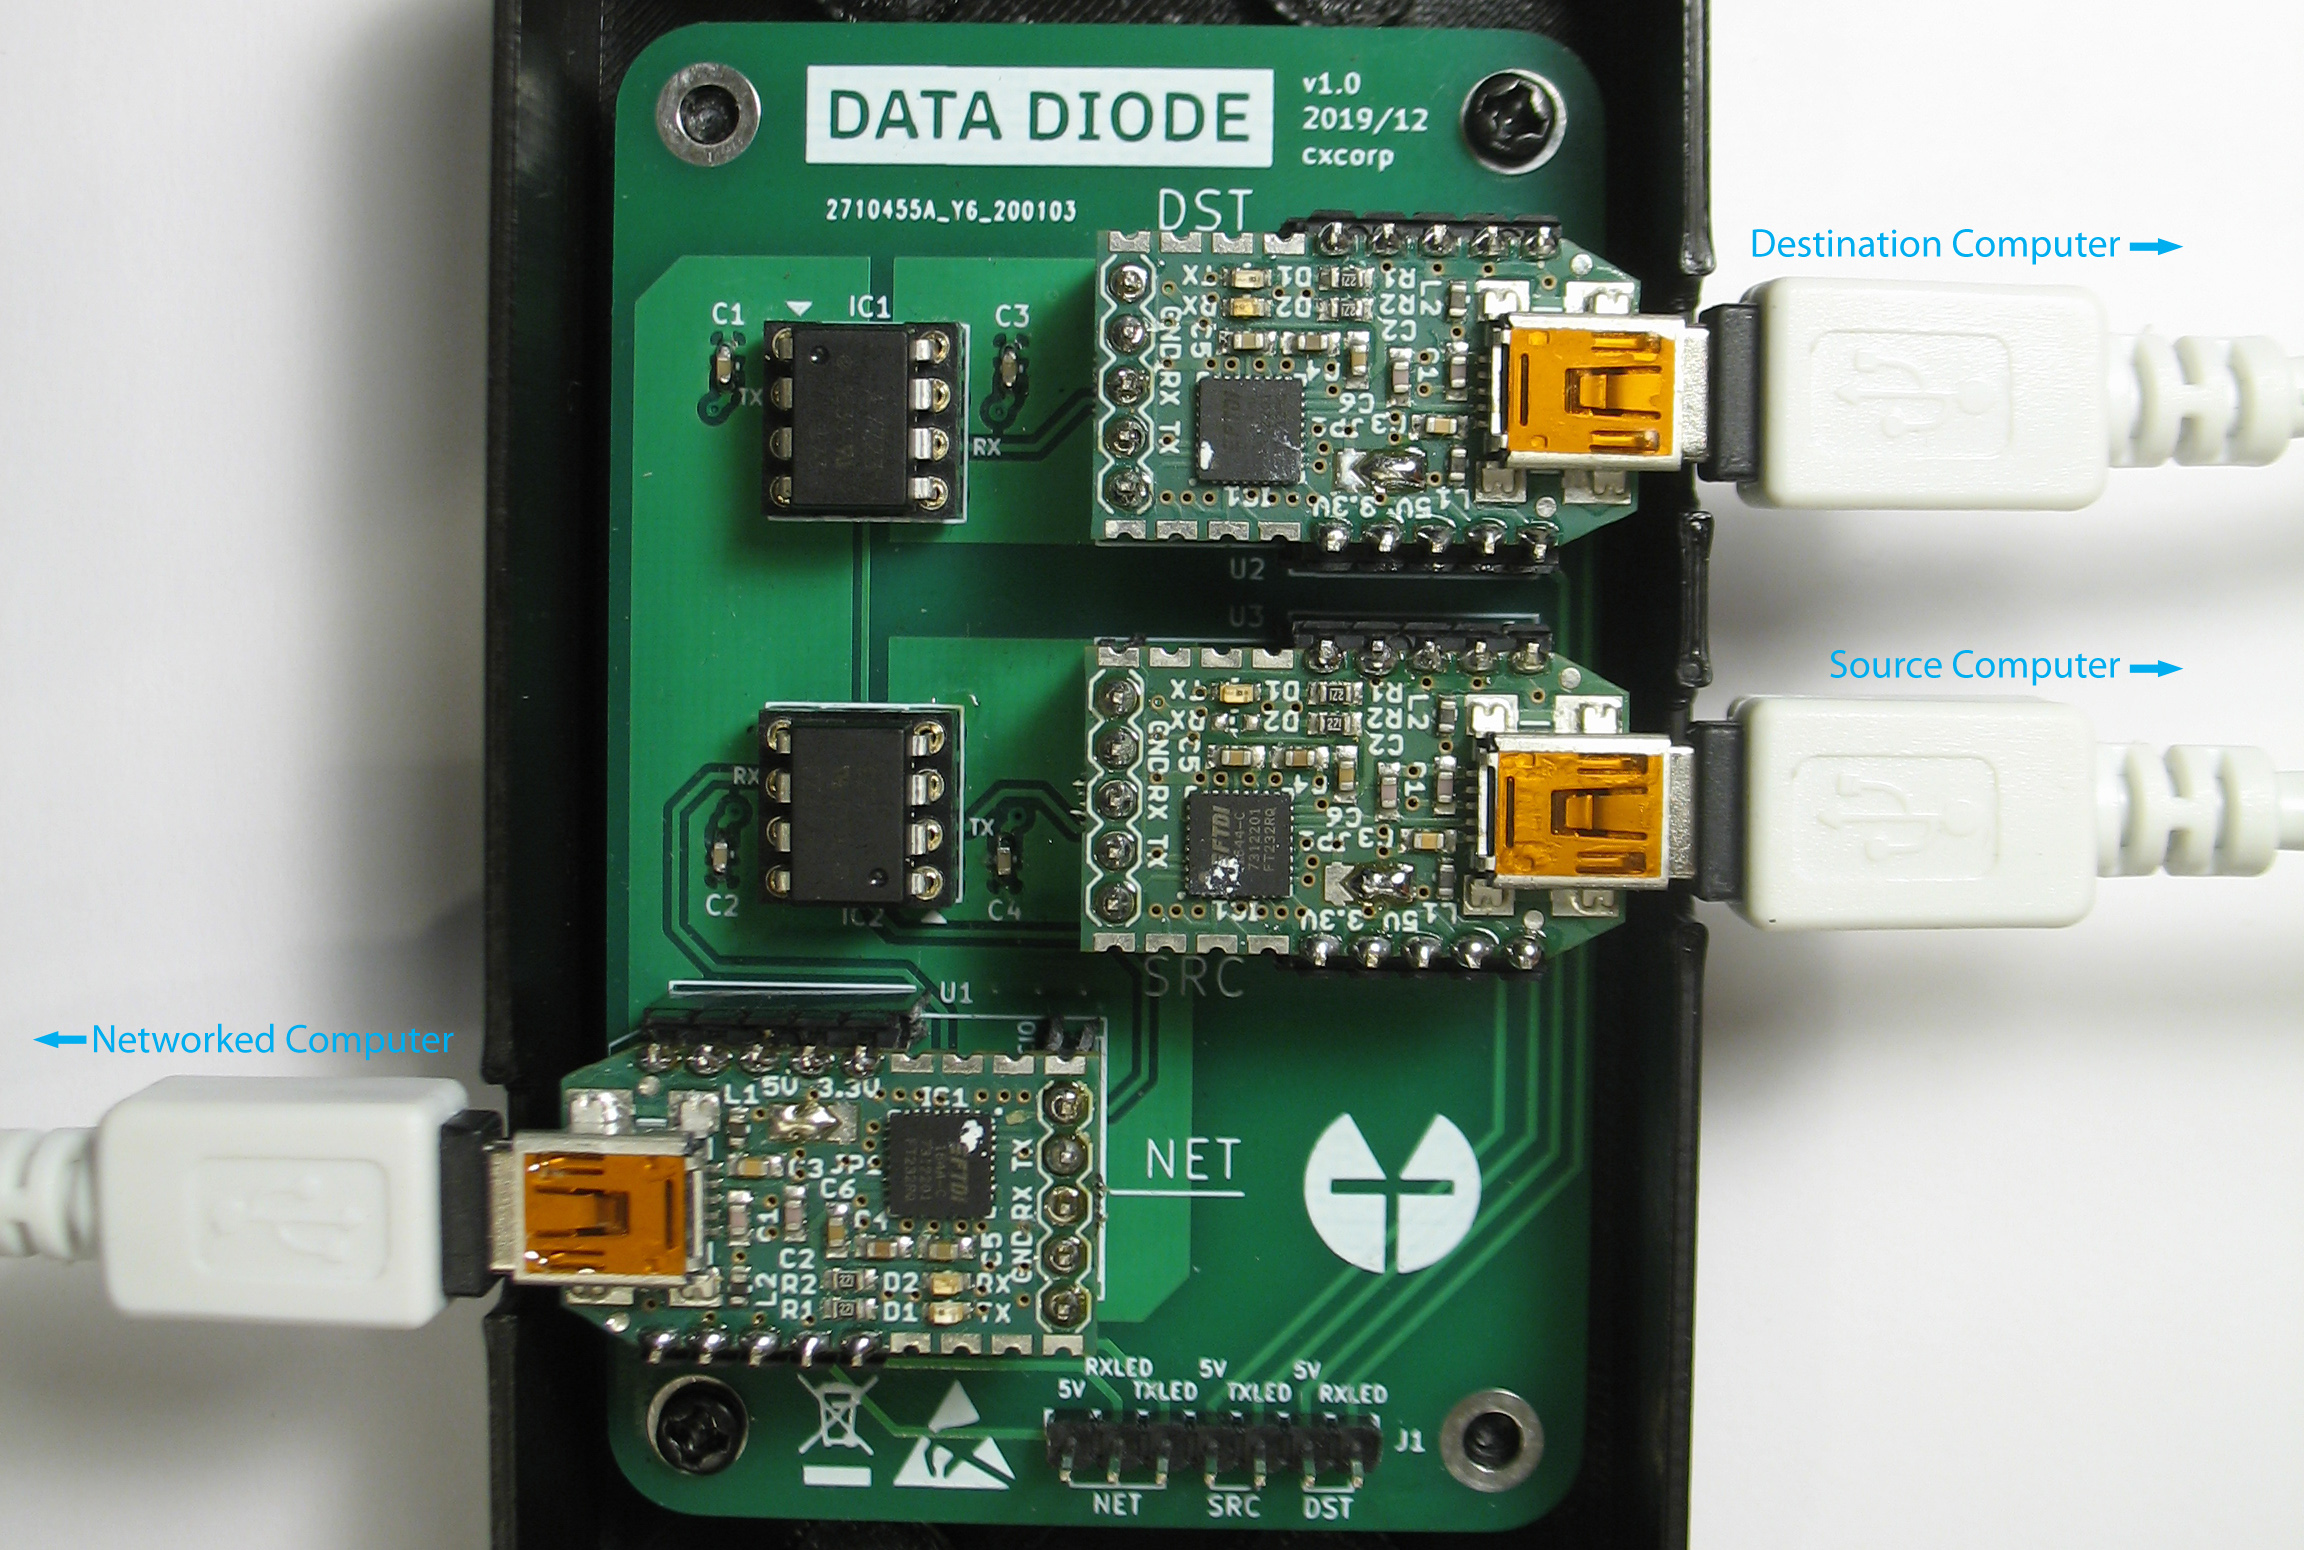
TFC में डेटा Source Computer से Networked Computer तक, और Networked Computer से Destination Computer तक, एकदिशीय रूप से चलता है। डेटा प्रवाह की एकदिशीयता लागू की जाती है, क्योंकि डेटा एक डिवाइस से दूसरे डिवाइस तक केवल एक निःशुल्क हार्डवेयर डिज़ाइन डेटा डायोड के माध्यम से पारित किया जाता है, जो प्रति डिवाइस एक USB-केबल का उपयोग करके तीन कंप्यूटरों से जुड़ा होता है। Source और Destination Computer इंटरनेट से, या डेटा डायोड के अलावा किसी अन्य डिवाइस से जुड़े नहीं होते हैं।