स्कैनर और पैचर 


अवलोकन:
स्कैनर और पैचर प्रोजेक्ट AlphaSecure ढाँचे के भाग के रूप में बनाया गया है, जिसे ACM IC3 2024 में "AlphaSecure: A State-of-the-Art Framework for Web Application Vulnerabilities Detection and Patch Recommendation Using Automated Techniques" शीर्षक के तहत प्रस्तुत और प्रकाशित किया गया है। आप यहाँ प्रकाशन पा सकते हैं AlphaSecure: A State-of-the-Art Framework for Web Application Vulnerabilities Detection and Patch Recommendation Using Automated Techniques.
यह उपकरण वेब अनुप्रयोगों में मौजूद कमजोरियों को खोजने के लिए बहुत उपयोगी है।
- एक वेब अनुप्रयोग स्कैनर अपने वेब पृष्ठों के माध्यम से क्रॉल करके वेब अनुप्रयोग का अन्वेषण करता है और सुरक्षा कमजोरियों के लिए इसकी जाँच करता है, जिसमें दुर्भावनापूर्ण इनपुट का निर्माण और अनुप्रयोग के प्रतिक्रियाओं का मूल्यांकन शामिल है।
- ये स्कैनर स्वचालित उपकरण हैं जो सुरक्षा कमजोरियों की तलाश करने के लिए वेब अनुप्रयोगों को स्कैन करते हैं। वे क्रॉस-साइट स्क्रिप्टिंग (XSS), SQL इंजेक्शन, और क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) जैसी सामान्य सुरक्षा समस्याओं के लिए वेब अनुप्रयोगों का परीक्षण करते हैं।
- यह स्कैनर ओपनएसएसएल सीसीएस इंजेक्शन, स्लोलोरिस, डिनायल ऑफ सर्विस आदि जैसी कमजोरियों को खोजने के लिए पोर्ट, साइटों, होस्ट और नेटवर्क को स्कैन करने हेतु nmap, dnswalk, dnsrecon, dnsenum, dnsmap आदि जैसे विभिन्न उपकरणों का उपयोग करता है।
उपयोग किए गए उपकरण
| क्रमांक | उपकरण का नाम | | क्रमांक | उपकरण का नाम |
|---|
| 1 | whatweb | | 2 | nmap |
| 3 | golismero | | 4 | host |
| 5 | wget | | 6 | uniscan |
| 7 | wafw00f | | 8 | dirb |
| 9 | davtest | | 10 | theharvester |
| 11 | xsser | | 12 | fierce |
| 13 | dnswalk | | 14 | dnsrecon |
| 15 | dnsenum | | 16 | dnsmap |
| 17 | dmitry | | 18 | nikto |
| 19 | whois | | 20 | lbd |
| 21 | wapiti | | 22 | devtest |
| 23 | sslyze | | | |
कार्यप्रणाली
चरण 1
- उपयोगकर्ता को लिखना होगा:- "python3 web_scan.py (https or http) ://example.com"
- पहले प्रोग्राम चलने का प्रारंभिक समय नोट करेगा, फिर यह "www.example.com" के साथ URL बनाएगा।
- इस चरण के बाद सिस्टम ping का उपयोग करके इंटरनेट कनेक्शन की जाँच करेगा।
- कार्यक्षमताएँ:-
-
- सहायता मेनू पर जाने के लिए यह कमांड लिखें:--help अपडेट के लिए --update
-
- यदि उपयोगकर्ता वर्तमान स्कैन/परीक्षण को छोड़ना चाहता है:- CTRL+C
-
- स्कैनर से बाहर निकलने के लिए उपयोग करें:- CTRL+Z
-
- प्रोग्राम किसी विशिष्ट परीक्षण के लिए उपकरण द्वारा लिए गए स्कैनिंग समय को बताएगा।
चरण 2
- यहाँ से स्कैनर का मुख्य कार्य शुरू होगा:
- स्कैनर स्वचालित रूप से स्कैनिंग शुरू करने के लिए किसी भी उपकरण का चयन करेगा।
- उपयोग किए जाने वाले स्कैनर और फ़ाइलनाम घूर्णन (डिफ़ॉल्ट: सक्षम (1)
- उपकरण को आरंभ करने के लिए उपयोग किया जाने वाला कमांड (पैरामीटर और अतिरिक्त पैरामीटर के साथ) पहले से कोड में दिया गया है
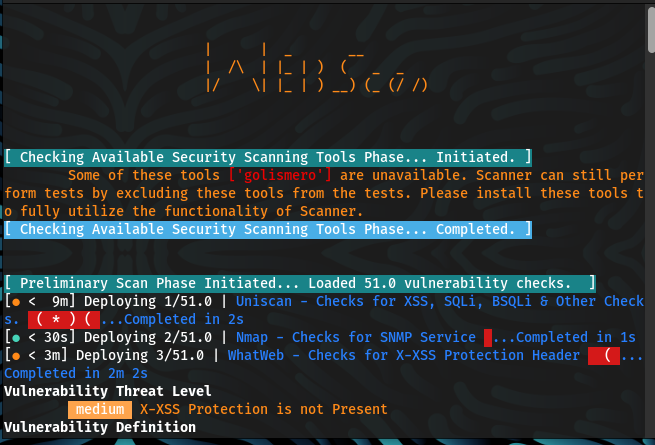
- वेब अनुप्रयोग में कमजोरी खोजने के बाद स्कैनर कमजोरी को विशिष्ट प्रारूप में वर्गीकृत करेगा:-
-
- [प्रतिक्रिया + गंभीरता (c - गंभीर | h - उच्च | m - मध्यम | l - निम्न | i - सूचनात्मक) + कमजोरी परिभाषा और सुधार के लिए संदर्भ]
-
- यहाँ c या गंभीर सबसे अधिक कमजोरी को परिभाषित करता है जबकि l या निम्न सबसे कम कमजोर प्रणाली के लिए है
परिभाषाएँ:-
-
गंभीर:- जो कमजोरियाँ गंभीर श्रेणी में आती हैं, उनमें आमतौर पर निम्नलिखित में से अधिकांश विशेषताएँ होती हैं:
कमजोरी का शोषण संभवतः सर्वर या बुनियादी ढाँचे उपकरणों के रूट-स्तरीय समझौते का परिणाम होता है। शोषण आमतौर पर सीधा होता है, इस अर्थ में कि हमलावर को किसी विशेष प्रमाणीकरण क्रेडेंशियल या व्यक्तिगत पीड़ितों के बारे में ज्ञान की आवश्यकता नहीं होती है, और उसे लक्षित उपयोगकर्ता को सामाजिक इंजीनियरिंग के माध्यम से किसी विशेष कार्य करने के लिए राजी करने की आवश्यकता नहीं होती है।
-
उच्च:- एक हमलावर बिना विशेष पहुँच, उपयोगकर्ता सहभागिता या हमलावर के नियंत्रण से परे परिस्थितियों के लक्ष्य प्रणाली की गोपनीयता, अखंडता या उपलब्धता से पूरी तरह समझौता कर सकता है। कमजोर अनुप्रयोग के आंतरिक नेटवर्क पर अन्य प्रणालियों में पार्श्व गति और हमले के बढ़ने की बहुत संभावना है। कमजोरी का शोषण करना कठिन है। शोषण के परिणामस्वरूप उन्नत विशेषाधिकार हो सकते हैं। शोषण के परिणामस्वरूप महत्वपूर्ण डेटा हानि या डाउनटाइम हो सकता है।
-
मध्यम:- एक हमलावर लक्ष्य प्रणाली की गोपनीयता, अखंडता या उपलब्धता से आंशिक रूप से समझौता कर सकता है। हमले के सफल होने के लिए विशेष पहुँच, उपयोगकर्ता सहभागिता, या हमलावर के नियंत्रण से परे परिस्थितियों की आवश्यकता हो सकती है। हमले को बढ़ाने के लिए अन्य कमजोरियों के साथ संयोजन में उपयोग किए जाने की बहुत संभावना है। ऐसी कमजोरियाँ जिनमें हमलावर को सामाजिक इंजीनियरिंग रणनीतियों के माध्यम से व्यक्तिगत पीड़ितों को हेरफेर करने की आवश्यकता होती है। सेवा से वंचित करने वाली कमजोरियाँ जिन्हें स्थापित करना कठिन है। ऐसे शोषण जिनमें हमलावर को पीड़ित के समान स्थानीय नेटवर्क पर रहने की आवश्यकता होती है। कमजोरियाँ जहाँ शोषण केवल बहुत सीमित पहुँच प्रदान करता है। सफल शोषण के लिए उपयोगकर्ता विशेषाधिकारों की आवश्यकता वाली कमजोरियाँ।
-
निम्न:- एक हमलावर के पास लक्ष्य प्रणाली की गोपनीयता, अखंडता या उपलब्धता से समझौता करने का सीमित दायरा है। हमले के सफल होने के लिए विशेष पहुँच, उपयोगकर्ता सहभागिता, या हमलावर के नियंत्रण से परे परिस्थितियों की आवश्यकता होती है। हमले को बढ़ाने के लिए अन्य कमजोरियों के साथ संयोजन में उपयोग किए जाने की आवश्यकता है।
-
सूचनात्मक:- एक हमलावर वेब साइट के बारे में जानकारी प्राप्त कर सकता है। यह आवश्यक रूप से कोई कमजोरी नहीं है, लेकिन हमलावर जो भी जानकारी प्राप्त करता है, उसका उपयोग बाद की तारीख में अधिक सटीक रूप से हमले को तैयार करने के लिए किया जा सकता है। किसी भी जानकारी के प्रकटीकरण को यथासंभव प्रतिबंधित करने की अनुशंसा की जाती है।
-
| CVSS V3 स्कोर सीमा | सलाह में गंभीरता |
|---|
| 0.1 - 3.9 | निम्न |
| 4.0 - 6.9 | मध्यम |
| 7.0 - 8.9 | उच्च |
| 9.0 - 10.0 | गंभीर |
कमजोरियाँ
- इसके बाद स्कैनर परिणाम दिखाएगा जिसमें शामिल हैं:
-
-
-
उपचार
- अब, स्कैनर उस विशिष्ट प्रकार की कमजोरी के हानिकारक प्रभावों के बारे में बताएगा।
- स्कैनर कमजोरियों के बारे में अधिक जानने के लिए स्रोतों (वेबसाइटों) के बारे में बताता है।
- इस चरण के बाद, स्कैनर कमजोरियों को दूर करने के लिए कुछ उपाय सुझाता है।
चरण 3
- स्कैनर एक उचित रिपोर्ट तैयार करेगा जिसमें शामिल है
-
- स्कैन की गई कमजोरियों की कुल संख्या
-
- छोड़ी गई कमजोरियों की कुल संख्या
-
- पाई गई कमजोरियों की कुल संख्या
-
- कुल स्कैन में लिया गया समय
-
- प्रत्येक और हर कमजोरी के बारे में विवरण।
- सभी स्कैन फ़ाइलों के आउटपुट को डिबगिंग उद्देश्यों के लिए उसी निर्देशिका में SA-Debug-ScanLog में लिखना
- डिबगिंग उद्देश्यों के लिए, आप SA-Debug-ScanLog नामक सभी उपकरणों द्वारा उत्पन्न पूर्ण आउटपुट देख सकते हैं।
उपयोग
प्रोग्राम को python3 web_scan.py (https or http) ://example.com के रूप में उपयोग करें
--help
--update