 malhyuk/cve-2022-38766
Renault ZOE कीलेस सिस्टम में भेद्यता के लिए PoC (CVE-2022-38766)

Renault ZOE Keyless System में कमजोरी के लिए PoC CVE-2022-38766
Company_logo
इस कमजोरी ने यह सवाल उठाया कि क्या ZOE इलेक्ट्रिक वाहन RF हैकिंग से सुरक्षित हैं। इस कारण, इस वर्ष जारी वास्तविक ZOE वाहन को लक्षित कर हमला किया गया। यह भी अध्ययन किया गया कि यह हमला रोलिंग कोड्स को कैसे बायपास करता है, जो RF हैकिंग की एक रक्षा तकनीक है, और कार के खराब होने की स्थिति में हैंडलिंग विधि के बारे में बहुत सोच-विचार की आवश्यकता थी।
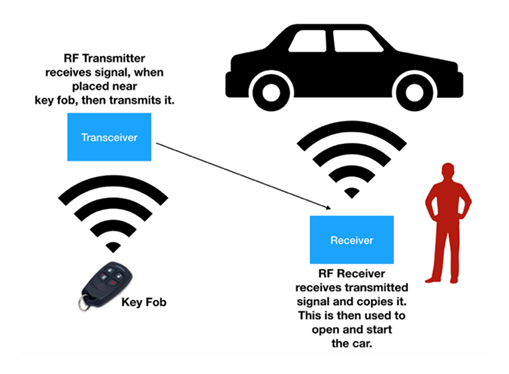
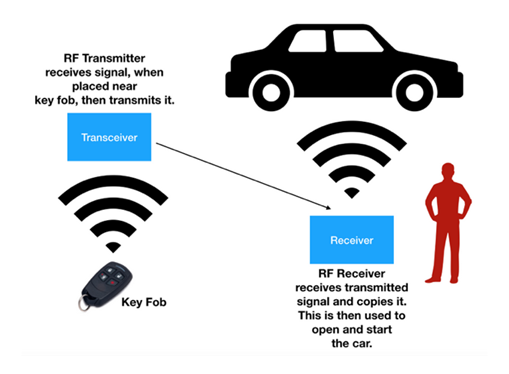
अधिकांश कारें अभी भी RF संचार के माध्यम से अपने दरवाजे खोलती और बंद करती हैं। यही कारण है कि क्लासिक हैकिंग विधि कार का दरवाजा खोल सकती है।
मेरा लैपटॉप और HackRF कार पर चल रहे हैं
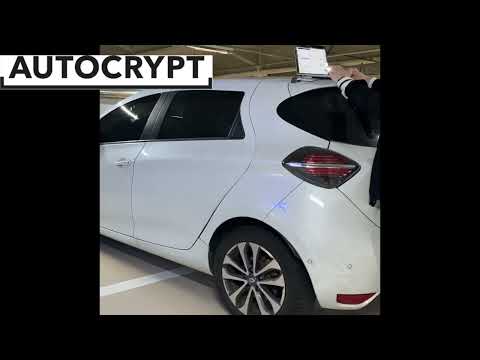
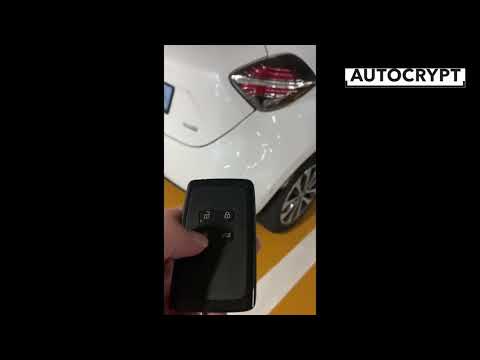
- Renault 2021 ZOE Electronic car
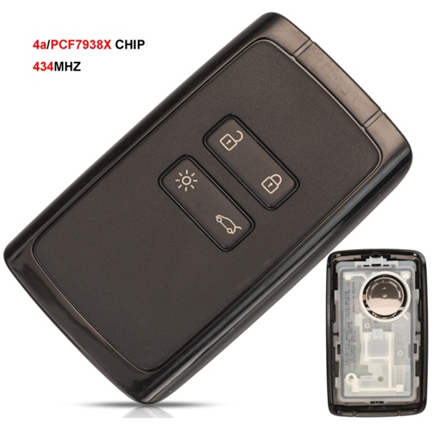
FCC ID : KR5IK4CH-01
Frequency : 433.92MHz
Modulation : FSK
- HackRF One + Portapack H2
- GNURadio
- GQRX
- Universal Radio Hacker
- rtl_433
Rolling Codes, जिसे हॉपिंग कोड भी कहा जाता है
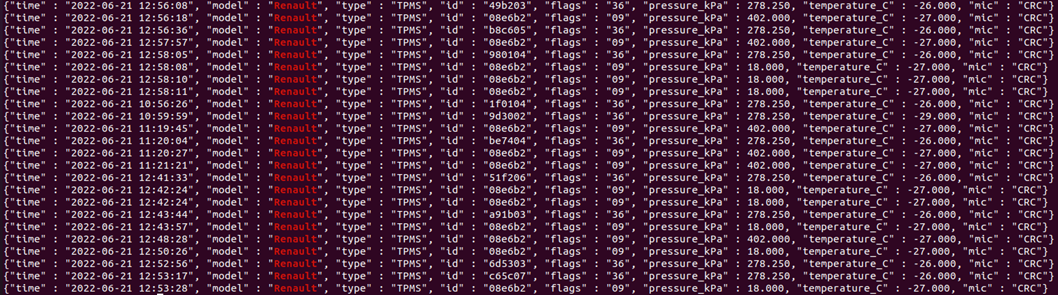
इस प्रक्रिया के माध्यम से, हमने पाया कि id, flags मान लगभग 8(<=) विभिन्न निश्चित मानों के माध्यम से संकेतित होते हैं। इन मानों वाले सभी संकेतों को gnuradio-companion के माध्यम से कैप्चर किया जाता है और एक फ़ाइल के रूप में सहेजा जाता है। और आप उस फ़ाइल के आधार पर संकेत भेजना जारी रख सकते हैं।
जब एक संकेत का पता लगाया जाता है, तो डेटा 0 और 1 के रूप में लिखा जाता है। हालांकि, जैसा कि स्क्रीनशॉट में दिखाया गया है, यदि केवल एक संग्रहीत id मान है, तो इसे तब तक भेजना होगा जब तक कि संकेत सही न हो, और स्मार्ट की के खोलने के बटन को कई बार दबाया जाता है ताकि सभी ids के साथ सभी संग्रहीत संकेतों को कैप्चर किया जा सके। इसलिए मैंने सोचा कि मैं रोलिंग कोड्स को बायपास कर सकता हूं।
एक बेहतर तरीका संकेत के बाइनरी कोड का विश्लेषण करना और कोडिंग के बाद इसे भेजना है।
