
 makdosx/wifi-agent
कैप्टिव पोर्टल बनाने, क्लोन किए गए लॉगिन पेजों के माध्यम से क्रेडेंशियल्स फ़िशिंग करने, और शैक्षिक रेड-टीम सिमुलेशन के लिए मैलवेयर डाउनलोड इंजेक्ट करने हेतु रॉग एक्सेस पॉइंट टूल।


यह प्रोग्राम केवल शैक्षिक उद्देश्यों के लिए बनाया गया है ताकि यह देखा जा सके कि रोग एक्सेस पॉइंट विधि कैसे काम करती है। प्रोग्राम का कोई भी अनावश्यक उपयोग निषिद्ध है और निर्माता किसी भी व्यक्ति द्वारा अवैध उपयोग के लिए कोई जिम्मेदारी नहीं लेता है। उपकरण का अपने जोखिम पर उपयोग करें और किसी भी लापरवाही से बचें।
Gnu / Linux OS पर स्थापना।
टर्मिनल पर
sudo su
git clone https://github.com/makdosx/wifi-agent.git
chmod -R 777 wifi-agent
cd wifi-agent
bash wifiagent.sh
Wifi Agent Gnu / Linux ऑपरेटिंग सिस्टम वाले कंप्यूटरों के लिए एक आधुनिक और उन्नत साइबर सुरक्षा प्रोग्राम है और यह नकली एक्सेस पॉइंट और फ़िशिंग बनाने से संबंधित है।
यह वायरलेस नेटवर्क से जुड़े उपयोगकर्ताओं को इंटरनेट तक पहुँच प्राप्त करने के लिए उनकी साख (credentials) देने हेतु पुनर्निर्देशित करके एक कैप्टिव पोर्टल बना सकता है।
इसमें उपयोगकर्ताओं के अनुरोधों को कैप्चर पोर्टल पर पुनर्निर्देशित करने के लिए डोमेन नाम जाली बनाने की क्षमता है और साथ ही उपयोगकर्ताओं द्वारा डाउनलोड करने के लिए कैप्टिव पोर्टल में मैलवेयर सम्मिलित करने की क्षमता भी है।

विवरण
फ़िशिंग और स्पूफ़िंग
स्वचालित रूप से क्लोन की गई सेवाओं के माध्यम से हमला जो उपयोगकर्ता की साख को लक्षित करता है
और कैप्टिव पोर्टल पर जाने के लिए किसी भी डोमेन नाम का स्पूफ़िंग करता है।
इसमें 12 तैयार क्लोन कैप्टिव पोर्टल हैं, जिनमें ऑपरेटिंग सिस्टम लॉगिन, सोशल नेटवर्क, ई-मेल आदि शामिल हैं।
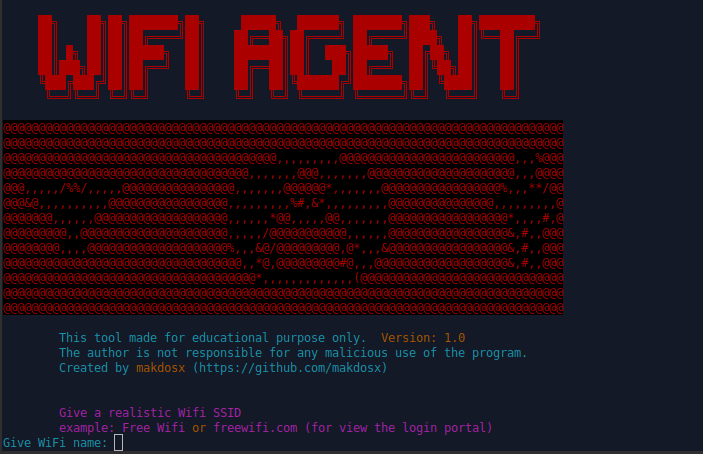
कैप्टिव पोर्टल पर मैलवेयर सम्मिलित करें।
अपनी इच्छानुसार किसी भी मैलवेयर को आयात करके हमला करें ताकि उपयोगकर्ता इसे डाउनलोड कर सके।


