 macawad/whatsapp-valleyrat-analysis
WhatsApp के माध्यम से वितरित Winos 4.0 / ValleyRAT स्टेजर: DLL साइडलोडिंग, BYOVD Defender किल (CVE-2026-36425), TCP 443 पर कस्टम C2 प्रोटोकॉल, और पहले अरिपोर्टेड C2 अवसंरचना।

लेखक: Mac Awad, साइबर सुरक्षा छात्र (Certificate IV, TAFE Queensland) · LinkedIn दिनांक: 30 अक्टूबर से 1 नवंबर 2026 (समय AEST, UTC+10 में) स्थिति: ASD के ACSC (ReportCyber), ThreatFox और डोमेन रजिस्ट्रार को रिपोर्ट किया गया
एक हाईजैक किए गए WhatsApp अकाउंट से भेजा गया "भुगतान विवरण" ZIP निकला, जो एक Winos 4.0 / ValleyRAT स्टेजर था। एक पृथक लैब में इसने एक हस्ताक्षरित कमजोर ड्राइवर की मदद से Microsoft Defender को मार डाला, फिर TCP 443 पर एक कस्टम बाइनरी प्रोटोकॉल के ज़रिए एक पहले से अप्रकाशित C2 डोमेन पर बीकन भेजा। निष्क्रिय OSINT ने C2 का पता हांगकांग में डिस्पोज़ेबल Windows सर्वरों के एक पूल तक लगाया।
ardrv.sys (CVE-2026-36425) का उपयोग Microsoft Defender को मारने के लिए किया गयाwwwapko[.]top → 156.234.7[.]71, रॉ TCP/443 (TLS नहीं), 16-बाइट हैलो, लगभग हर 67 सेकंड में बीकन156.234.7[.]170 पर भी दिखाई देता है, संभवतः IP बदलने से पहले वही सर्वरflowchart TD
A[WhatsApp lure<br/>from hijacked contact] --> B[ZIP]
B --> C[VHD mounted as drive<br/>no MOTW warning]
C --> D[Signed SETTINGM.exe<br/>sideloads hidden Is.Dll]
D --> E[Stage in Users\Public\Libraries<br/>relaunch via rundll32]
E --> F[UAC bypass]
F --> G[Drop ardrv.sys<br/>kill Defender]
G --> H[Beacon to wwwapko.top<br/>TCP 443, every ~67 s]
H --> I[Next stage: Winos 4.0<br/>online module, not received]
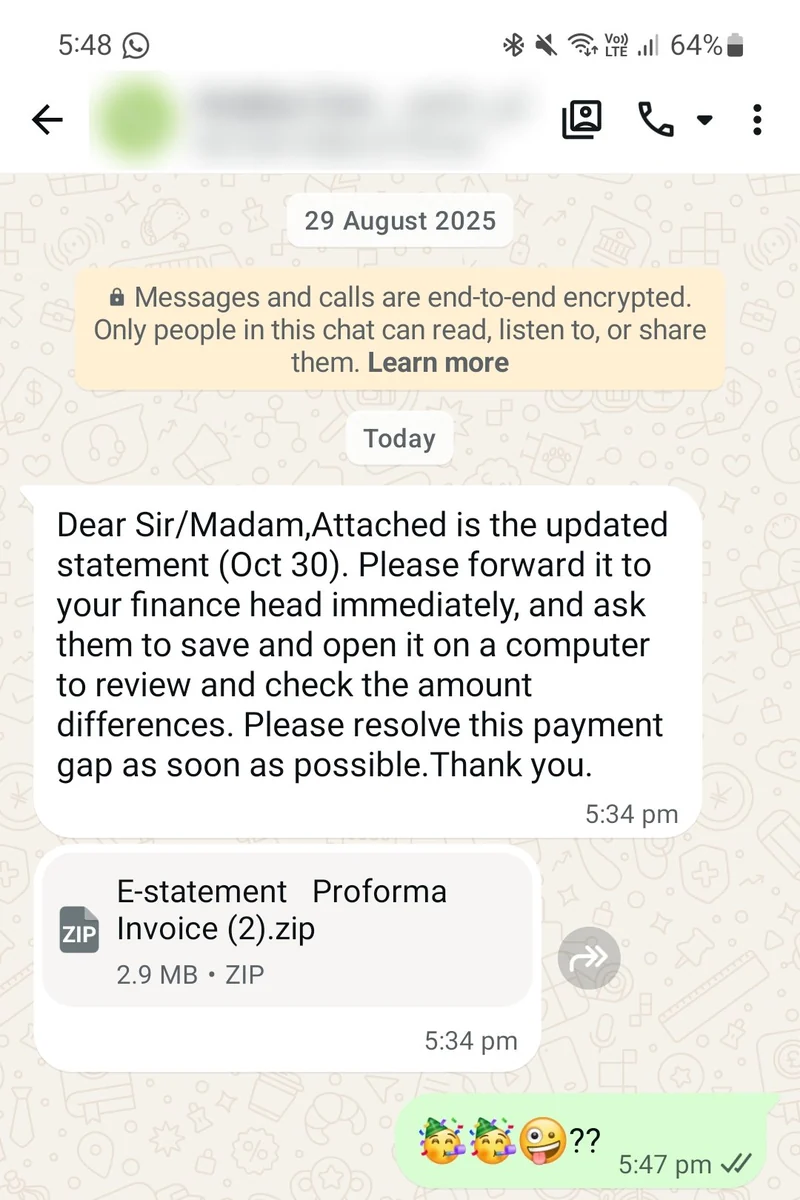
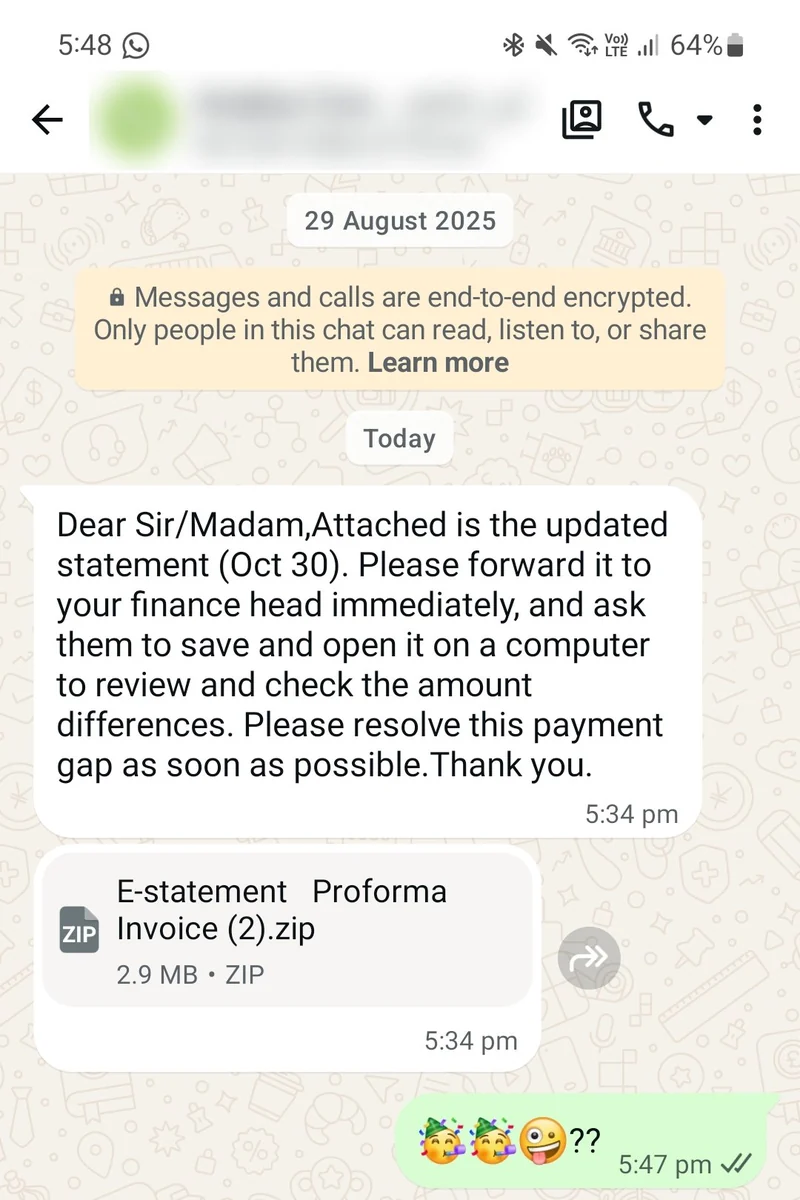
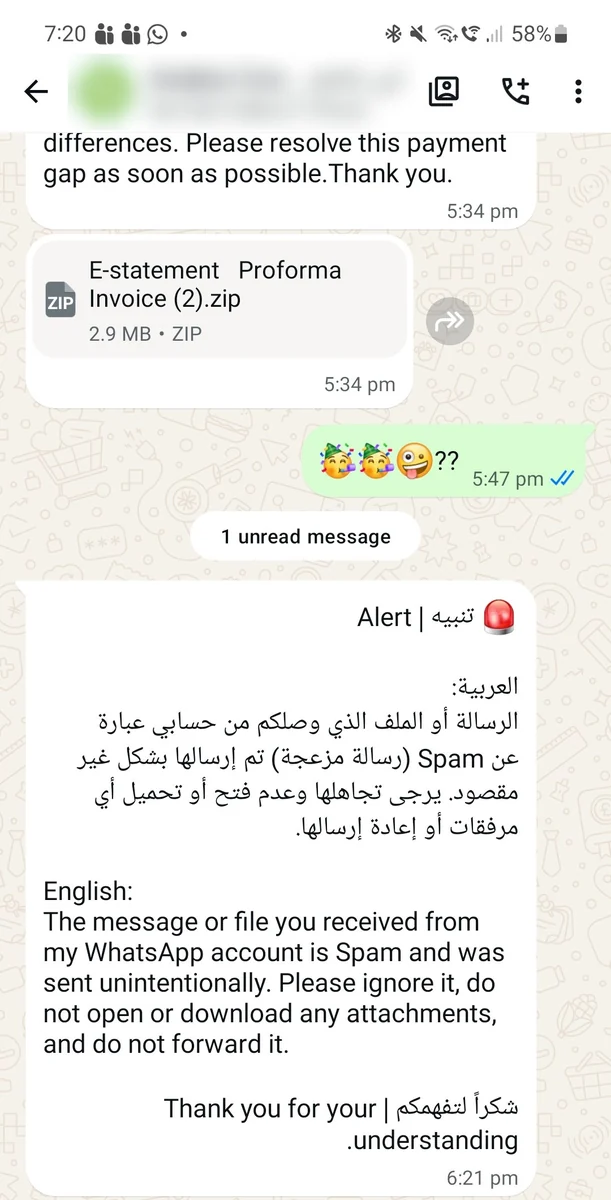
संदेश में एक क्लासिक इनवॉइस-धोखाधड़ी स्क्रिप्ट का उपयोग किया गया था: तात्कालिकता ("इस भुगतान अंतराल को हल करें"), अधिकार ("इसे अपने वित्त प्रमुख को अग्रेषित करें") और प्लेटफ़ॉर्म स्टीयरिंग ("इसे कंप्यूटर पर खोलें", क्योंकि पेलोड केवल Windows पर चलता है)। खाता स्वामी ने 47 मिनट बाद स्पैम चेतावनी भेजी, जिससे पुष्टि हुई कि खाता हाइजैक कर लिया गया था।
| फ़ाइल | आकार | टिप्पणियाँ |
|---|---|---|
E-statement Proforma Invoice (2).zip | 2.9 MB | रैपर |
10301023482034.vhd | 6.3 MB | डायनामिक VHD, exFAT, वॉल्यूम लेबल "Business", 30 अक्टूबर 02:24 UTC पर UTC+8 घड़ी में निर्मित |
I1030102341.exe | 360 KB | असली Menksoft SETTINGM.exe (2017), वैध रूप से हस्ताक्षरित; Is.dll से 3 फ़ंक्शन आयात करता है |
Is.Dll | 4.28 MB | दुर्भावनापूर्ण, Hidden + System, 29 अक्टूबर 2026 17:03 UTC पर संकलित, निर्यात नाम MSEdgeWebView.dll |

Is.Dll से मुख्य निष्कर्ष:
vcruntime140_1_app जिसका उपयोग rundll32 के माध्यम से स्वयं को पुनः लॉन्च करने के लिए किया जाता हैSETTINGSDATABASE, SYNCENGINEDATABASE, UXDATABASE) एन्क्रिप्टेड पेलोड हैंcurl -L -s -o, bitsadmin /transfer, certutil -urlcache, msiexec /qn3DC0C2FE338F567442B73E4B644B4F1Aडिक्रिप्टर (स्टैटिक, सैंपल को कभी निष्पादित नहीं करता):
import re, sys
key = b'3DC0C2FE338F567442B73E4B644B4F1A'
def rc4(k, d):
    S = list(range(256)); j = 0
    for i in range(256):
        j = (j + S[i] + k[i % len(k)]) % 256; S[i], S[j] = S[j], S[i]
    i = j = 0; out = bytearray()
    for b in d:
        i = (i + 1) % 256; j = (j + S[i]) % 256; S[i], S[j] = S[j], S[i]
        out.append(b ^ S[(S[i] + S[j]) % 256])
    return bytes(out)
data = open(sys.argv[1], 'rb').read()
for m in re.finditer(rb'(?:[0-9A-F]\x00){16,}', data):
    h = m.group().decode('utf-16le')
    if len(h) % 2: continue
    pt = rc4(key, bytes.fromhex(h))
    if sum(32 <= c < 127 for c in pt) > 0.85 * len(pt):
        print(pt.decode()[:150])
डिक्रिप्ट किए गए स्ट्रिंग्स से पता चला:
\\.\HWAudioX64, \\.\ardrv, \\.\AlinubxHKCU\Software\Classes\ms-settings\shell\open\command + ComputerDefaults.exe, और CMSTPLUA elevation moniker {3E5FC7F9-9A51-4367-9063-A120244FBEC7}C:\Users\Public\Libraries\<random>\<random>सेटअप: Windows 11 VM (Defender चालू, Sysinternals Procmon, Process Explorer, Autoruns) और एक Kali VM जो नकली इंटरनेट के रूप में काम करता है (INetSim, एक छोटी नकली DNS स्क्रिप्ट, tcpdump), एक निजी VMware LAN सेगमेंट पर जिसमें कोई वास्तविक इंटरनेट नहीं है। प्रत्येक रन से पहले साफ़ स्नैपशॉट।
| समय | अवलोकन |
|---|---|
| 21:40 | VHD "Business" के रूप में माउंट होता है; केवल EXE दिखाई देता है; कोई विंडो नहीं दिखती |
| 21:40 | किट को C:\Users\Public\Libraries में छिपे हुए बेतुके नाम वाले 3 फ़ोल्डरों में कॉपी किया गया, होस्ट EXE का नाम OneDrive फ़ाइलों के नाम पर रखा गया (SafeDelete.db-wal.exe, telemetry-dll-ramp-value.exe, SyncEngineDatabase.db.exe) |
| 21:40 | पुनः लॉन्च: rundll32.exe "...\IS.dll",vcruntime140_1_app |
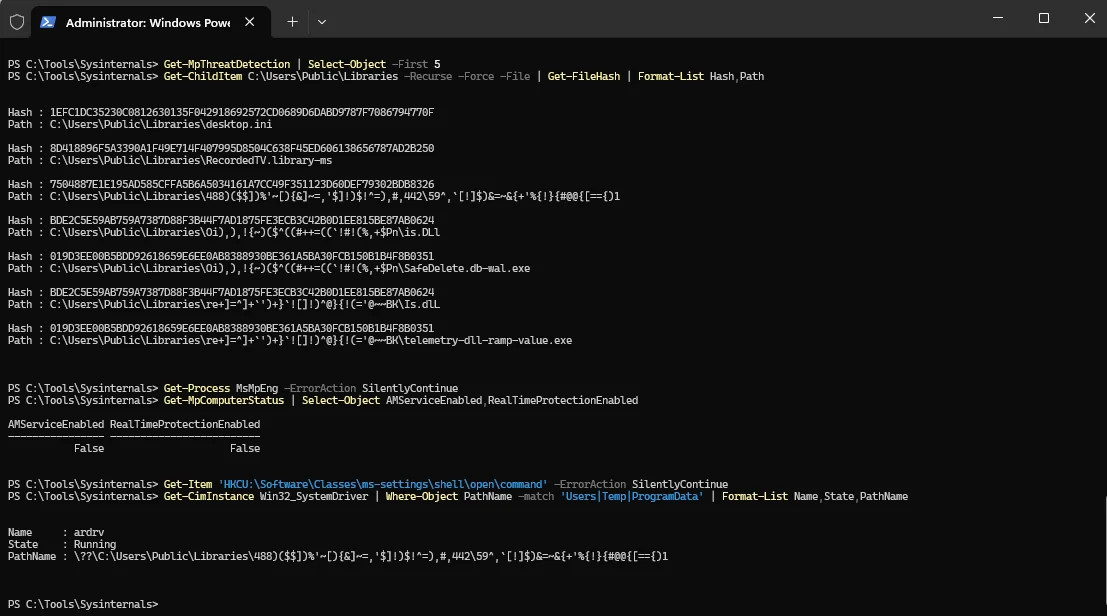
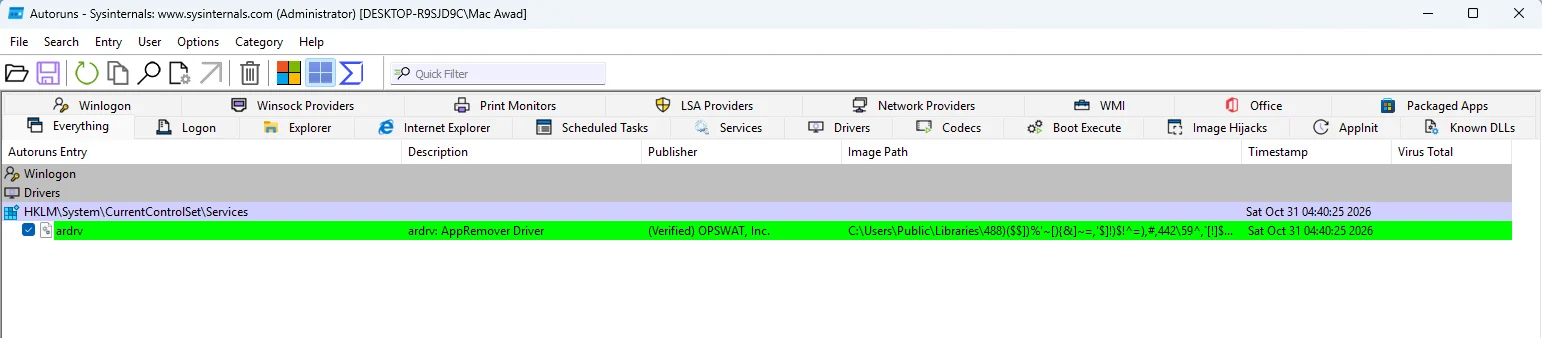
| 21:40:25 | 17,744-बाइट का ड्राइवर ड्रॉप करता है और कर्नेल सेवा ardrv बनाता है (OPSWAT, सत्यापित हस्ताक्षर) |
| 21:40 | Defender मारा गया: MsMpEng गायब, रीयल-टाइम सुरक्षा बंद, कोई डिटेक्शन लॉग नहीं हुआ |
| 21:40:39 | wwwapko[.]top के लिए पहला DNS लुकअप; एक घंटे से कम में 1,080 लुकअप |