
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-55182-GUI — CVE-2025-55182 भेद्यता का पता लगाने और दोहन करने का उपकरण (GUI संस्करण) | Kitploit

उपकरण/GitHubGitHub/m3ngx1ng/cve-2025-55182-gui
भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंगरिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHubm3ngx1ng/cve-2025-55182-gui

CVE-2025-55182-GUI

CVE-2025-55182 भेद्यता का पता लगाने और दोहन करने का उपकरण (GUI संस्करण)

रिपॉजिटरी देखें
13410 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    353
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    288

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-55182 भेद्यता पहचान और शोषण उपकरण (GUI संस्करण)

परियोजना परिचय

यह परियोजना CVE-2025-55182 उच्च-जोखिम भेद्यता के लिए एक विज़ुअल पहचान और शोषण उपकरण है, जो Python + tkinter पर आधारित पूर्ण ग्राफ़िकल ऑपरेटिंग इंटरफ़ेस के साथ विकसित है। इसके लिए जटिल कमांड-लाइन संचालन की आवश्यकता नहीं है, और यह उपयोग में आसानी तथा व्यावहारिकता दोनों का ध्यान रखता है।

CVE-2025-55182 भेद्यता React Server Components (RSC) पारिस्थितिकी तंत्र के Next.js फ्रेमवर्क में मौजूद है। हमलावर दुर्भावनापूर्ण multipart/form-data अनुरोध तैयार करके रिमोट कमांड निष्पादन प्राप्त कर सकते हैं, और इस प्रकार सर्वर अनुमतियों पर नियंत्रण कर सकते हैं। यह उपकरण केवल अधिकृत सुरक्षा अनुसंधान और अनुपालन पेनेट्रेशन परीक्षण के लिए है, जो सुरक्षा पेशेवरों को लक्षित संपत्तियों के भेद्यता प्रभाव को शीघ्रता से सत्यापित करने तथा आपातकालीन प्रतिक्रिया और सुरक्षा संरक्षण कार्यों को आगे बढ़ाने में सहायता करता है।

मुख्य विशेषताएँ

कार्य मॉड्यूलविस्तृत विवरण
भेद्यता पहचानएकल-लक्ष्य/बैच पहचान का समर्थन करता है, निष्क्रिय विशेषता पहचान (प्रतिक्रिया हेडर, पृष्ठ कीवर्ड) और सक्रिय फिंगरप्रिंट सत्यापन (React Flight Protocol) को एकीकृत करता है, परिणाम TXT/CSV प्रारूप में निर्यात किए जा सकते हैं
वन-क्लिक कमांड निष्पादनPayload को मैन्युअल रूप से तैयार करने की आवश्यकता नहीं है, लक्ष्य URL और सिस्टम कमांड (whoami/ls/cat आदि) दर्ज करें, स्वचालित रूप से भेद्यता शोषण पूर्ण करें और निष्पादन परिणाम लौटाएँ
मेमोरी शेल परिनियोजन और उपयोगवन-क्लिक फ़ाइल-रहित मेमोरी शेल परिनियोजन, कस्टम एक्सेस पथ का समर्थन करता है, उपकरण या ब्राउज़र के माध्यम से लचीले ढंग से कमांड निष्पादित किए जा सकते हैं
रिवर्स शेलरिवर्स शेल कार्यक्षमता एकीकृत है, हमलावर का IP और लिसनिंग पोर्ट कॉन्फ़िगर करने के बाद लक्ष्य सर्वर का इंटरैक्टिव शेल शीघ्रता से प्राप्त किया जा सकता है
संगतता अनुकूलनURL प्रारूप को स्वचालित रूप से सुधारता है, SSL सत्यापन को अनदेखा करता है, मल्टी-थ्रेडेड बैच स्कैनिंग करता है, विभिन्न ऑपरेटिंग सिस्टम और नेटवर्क वातावरणों के लिए अनुकूलित

उपयोग गाइड

उपकरण प्रारंभ करना

cve-2025-55182-gui.exe

चरण-दर-चरण संचालन

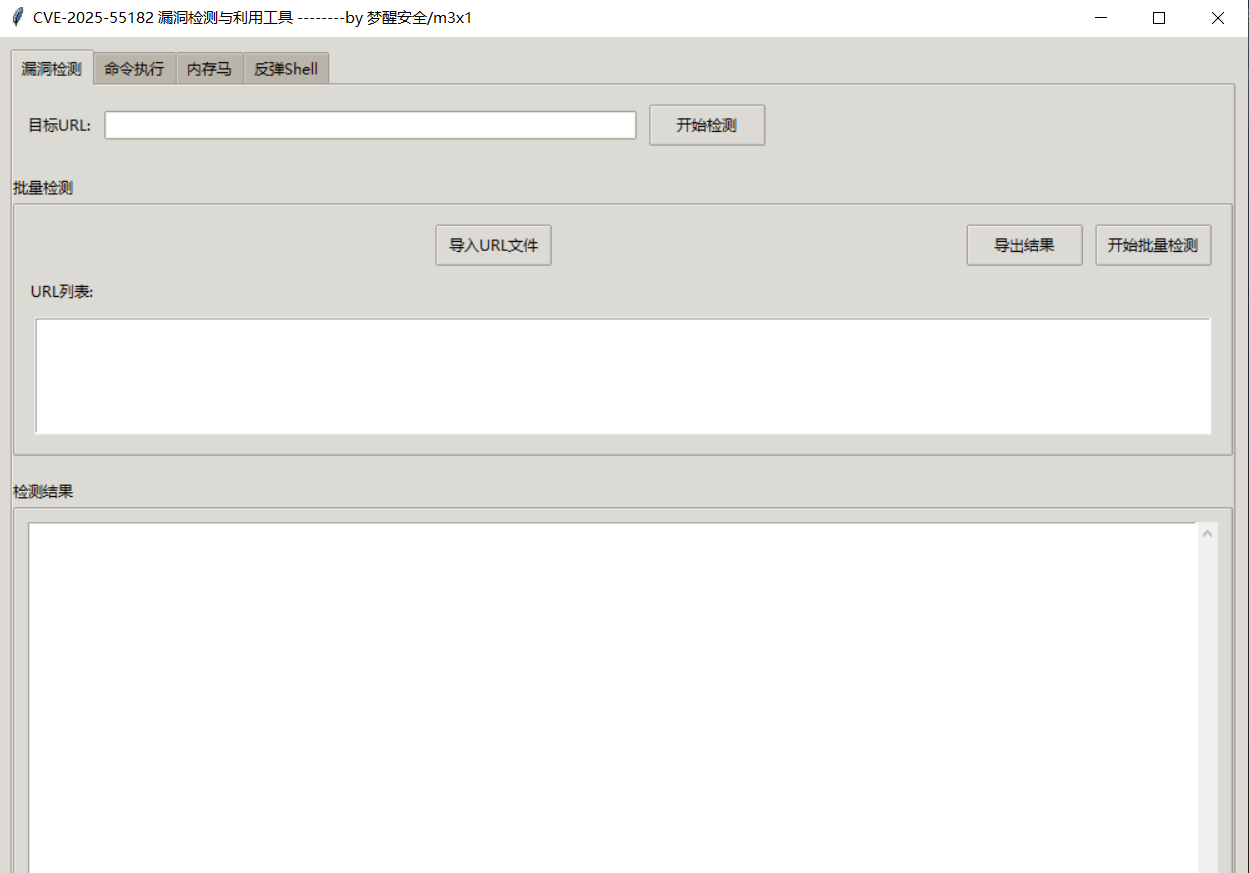
  1. भेद्यता पहचान

    1. एकल-लक्ष्य: "भेद्यता पहचान" टैब पर स्विच करें, लक्ष्य URL दर्ज करें (http/https समर्थित), "पहचान प्रारंभ करें" पर क्लिक करें, स्कोर और निर्णय परिणाम देखें
    2. बैच पहचान: "URL फ़ाइल आयात करें" पर क्लिक करें (प्रत्येक पंक्ति में एक URL), "बैच पहचान प्रारंभ करें" निष्पादित करें, स्कैनिंग पूर्ण होने के बाद परिणाम निर्यात किए जा सकते हैं

    image-20260103215221114

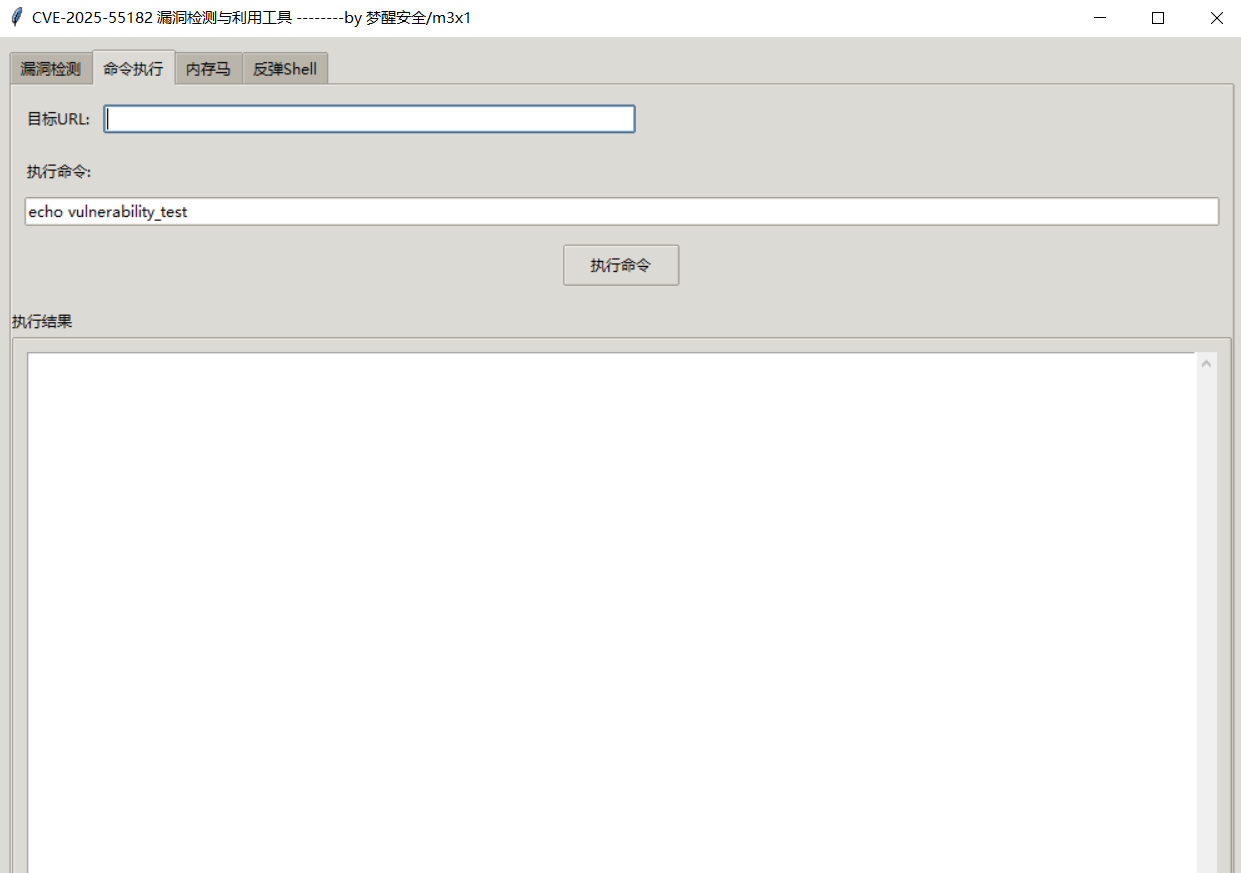
  2. कमांड निष्पादन

    1. "कमांड निष्पादन" टैब पर स्विच करें, लक्ष्य URL और निष्पादित किए जाने वाले कमांड दर्ज करें
    2. "कमांड निष्पादित करें" पर क्लिक करें, कमांड आउटपुट परिणाम वास्तविक समय में देखें

    image-20260103215242145

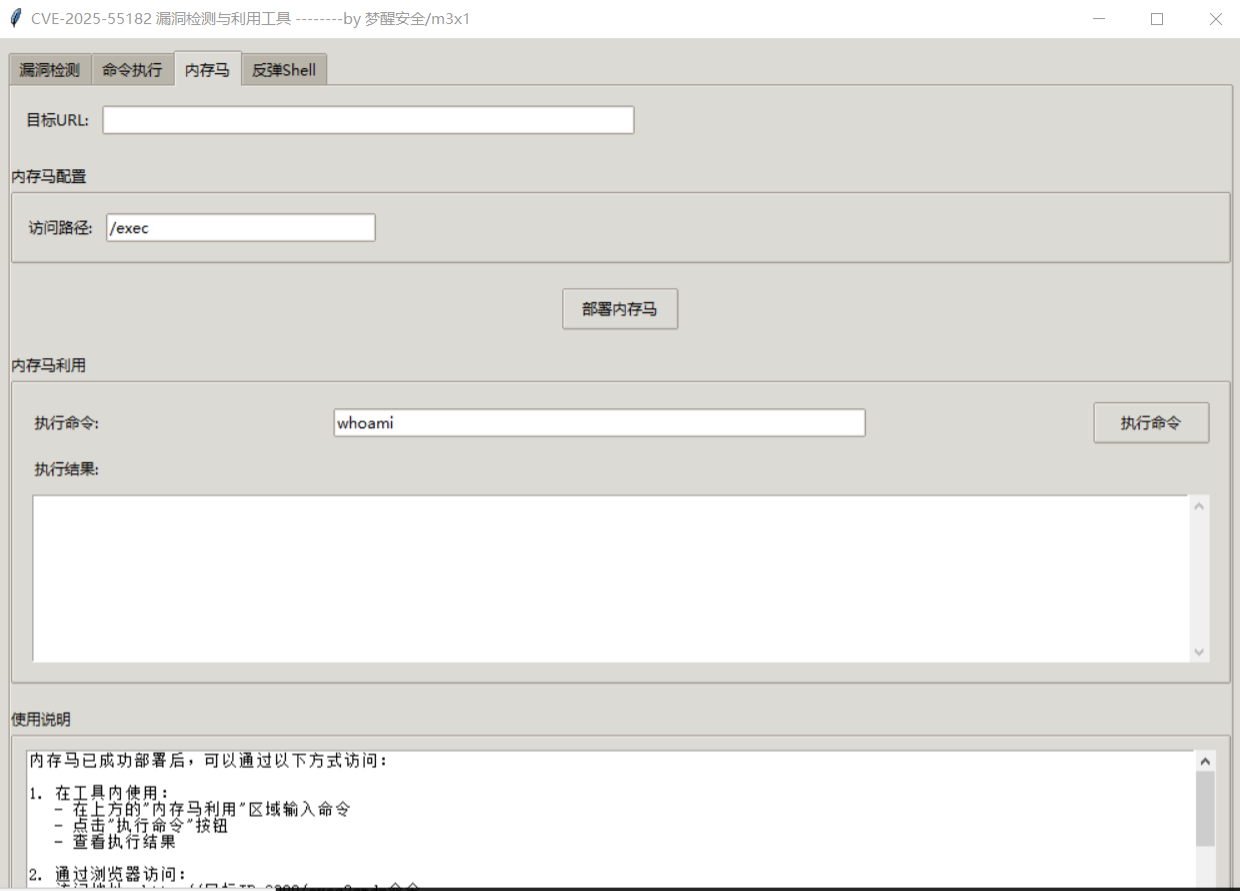
  3. मेमोरी शेल परिनियोजन और उपयोग

    1. परिनियोजन: "मेमोरी शेल" टैब में लक्ष्य URL और कस्टम एक्सेस पथ कॉन्फ़िगर करें, "मेमोरी शेल परिनियोजित करें" पर क्लिक करें
    2. उपयोग: उपकरण के भीतर सीधे कमांड दर्ज करके निष्पादित करें, या ब्राउज़र के माध्यम से http://目标IP:3000/自定义路径?cmd=待执行命令 एक्सेस करें
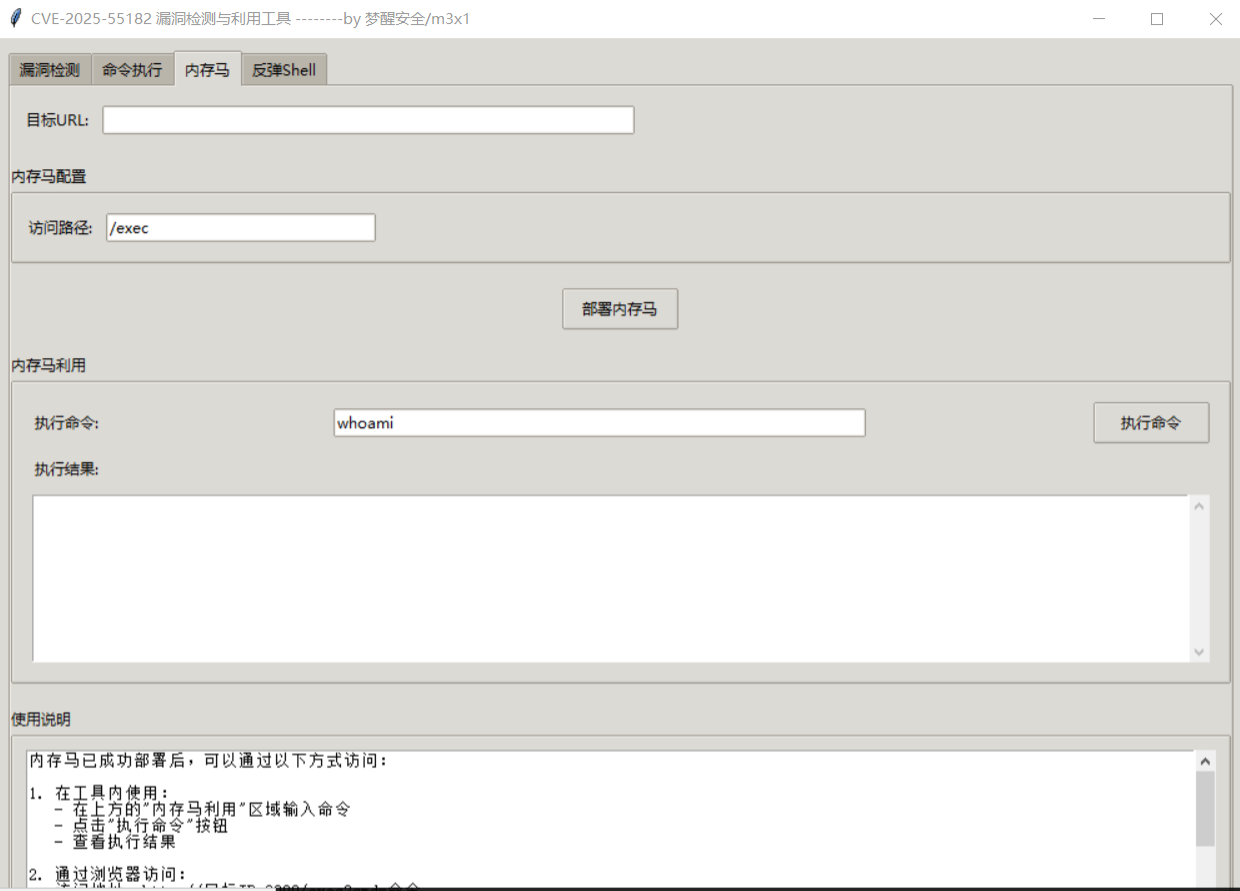
    image-20260103215308304

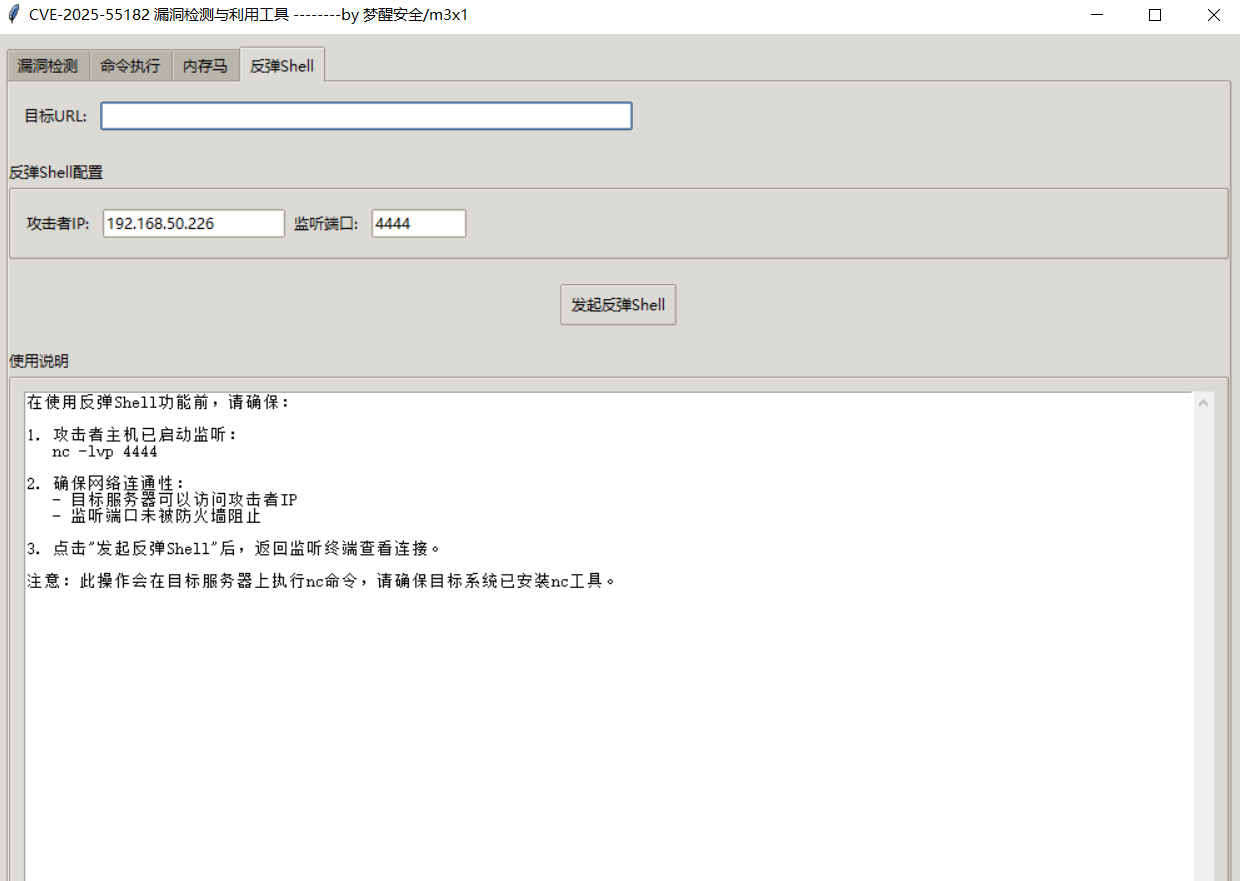
  4. रिवर्स शेल

    1. हमलावर होस्ट पहले लिसनिंग प्रारंभ करता है (उदाहरण के लिए nc): nc -lvp 监听端口
    2. उपकरण के भीतर "रिवर्स शेल" टैब पर स्विच करें, लक्ष्य URL, हमलावर का IP और लिसनिंग पोर्ट दर्ज करें
    3. "रिवर्स शेल प्रारंभ करें" पर क्लिक करें, लिसनिंग टर्मिनल पर लौटने पर इंटरैक्टिव शेल प्राप्त करें

    image-20260103215326872

सुरक्षा संरक्षण अनुशंसाएँ

रक्षक पक्ष के उपाय

  1. Next.js फ्रेमवर्क को तुरंत नवीनतम स्थिर संस्करण में अपग्रेड करें, RSC पार्सिंग लॉजिक दोषों को ठीक करें
  2. WAF नियम कॉन्फ़िगर करें, दुर्भावनापूर्ण RSC हेडर और विशेष multipart/form-data प्रारूप वाले अनुरोधों को रोकें, child_process कीवर्ड को फ़िल्टर करें
  3. सर्वर-साइड child_process मॉड्यूल की निष्पादन अनुमतियों को प्रतिबंधित करें, व्यावसायिक सेवाओं की चलने वाली अनुमतियों को न्यूनतम करें
  4. संपत्तियों की आवधिक सुरक्षा जाँच के लिए इस उपकरण (या समान भेद्यता स्कैनिंग उपकरण) का नियमित रूप से उपयोग करें

उपकरण उपयोग दिशानिर्देश

  1. इस उपकरण का उपयोग करने से पहले लक्ष्य प्रणाली की वैध लिखित प्राधिकरण प्राप्त करना अनिवार्य है
  2. «पीपुल्स रिपब्लिक ऑफ चाइना साइबर सिक्योरिटी लॉ», «साइबर सिक्योरिटी रिव्यू मेजर्स» और अन्य प्रासंगिक कानूनों और विनियमों का सख्ती से पालन करें
  3. परीक्षण के दौरान डेटा बैकअप सुनिश्चित करें, लक्ष्य प्रणाली को अपरिवर्तनीय क्षति पहुँचाने से बचें
  4. बैच स्कैनिंग के दौरान थ्रेड्स की संख्या नियंत्रित करें ताकि लक्ष्य सर्वर पर सेवा अस्वीकार (DoS) जोखिम उत्पन्न न हो

अस्वीकरण

यह परियोजना केवल सुरक्षा अनुसंधान और अधिकृत पेनेट्रेशन परीक्षण के लिए है। किसी भी अवैध हमले, अनधिकृत सिस्टम जाँच या डेटा चोरी के व्यवहार के लिए इसका उपयोग निषिद्ध है।

इस उपकरण के उपयोग से उत्पन्न सभी कानूनी जिम्मेदारियाँ, आर्थिक हानियाँ, सिस्टम क्षति आदि परिणामों की जिम्मेदारी उपयोगकर्ता स्वयं वहन करेगा। परियोजना डेवलपर किसी भी संयुक्त दायित्व को वहन नहीं करेगा।

लेखक के बारे में

सभी का स्वागत है, कृपया 梦醒安全 (मेंगशिंग सिक्योरिटी) WeChat आधिकारिक खाते को फॉलो करें, जहाँ साइबर सुरक्षा से संबंधित सामग्री लगातार अपडेट होती रहेगी
image

सभी का स्वागत है, चर्चा समूह में शामिल हों, आइए सब मिलकर विचारों का आदान-प्रदान करें और सीखें
image
टूल डाउनलोड करें